#1
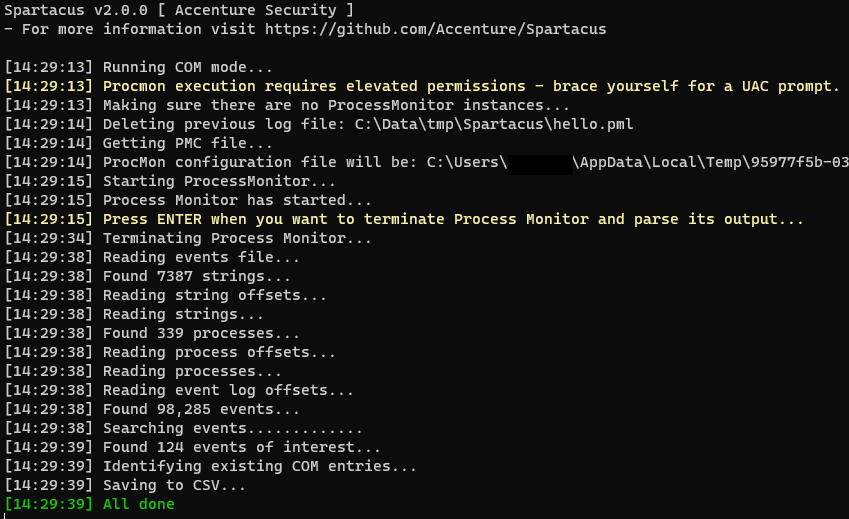
 accenture/spartacus
# Spartacus DLL/COM-Hijacking-Toolkit
 sonyxperiadev/apkanalyser
Statisches Analysetool für Android APKs, das Dalvik-Bytecode untersucht, XML-Ressourcen dekodiert und potenzielle Probleme erkennt. Unterstützt…
 kiexitdispatcher/godefender
Anti-Virtualisierung, Anti-Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM-Erkennungspaket. Nur Windows.
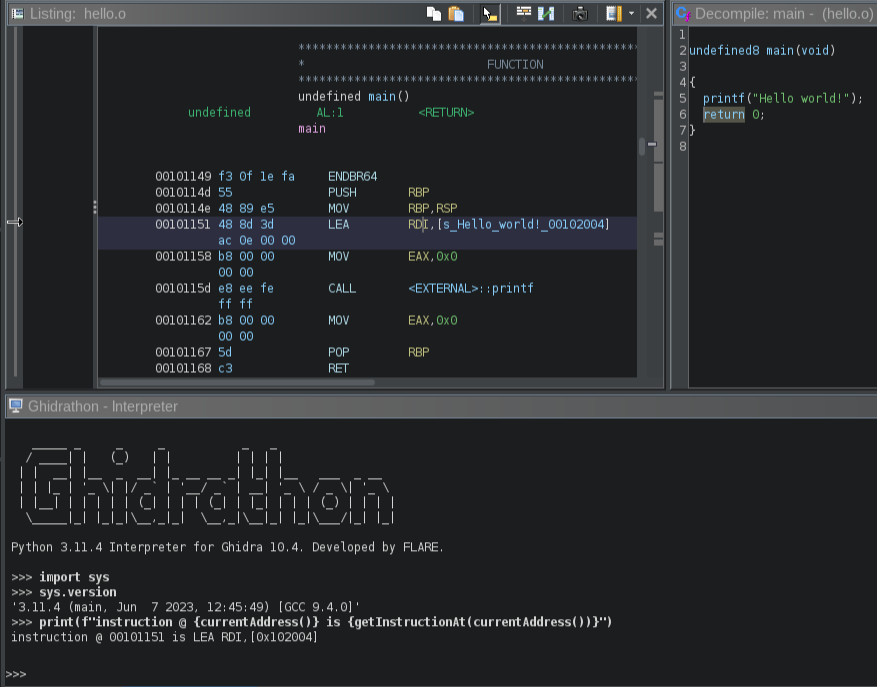 mandiant/ghidrathon
Die Open-Source-Erweiterung des FLARE-Teams, um Python-3-Skripting zu Ghidra hinzuzufügen.
 kiexitdispatcher/goredops
🦫 | GoRedOps ist ein Repository, das sich dem Sammeln und Teilen fortgeschrittener Techniken und offensiver Malware für Red Teams widmet, mit einem…
 taviso/avscript
Avast JavaScript Interactive Shell
 idarlingteam/idarling
Kollaboratives Reverse Engineering Plugin für IDA Pro & Hex-Rays
 andreafioraldi/frida-fuzzer
Dieser experimentelle Fuzzer soll für das API-In-Memory-Fuzzing verwendet werden.
 abhi-r3v0/adhrit
Android Security Suite für eingehende Aufklärung und statische Bytecode-Analyse basierend auf Ghera-Benchmarks.
 anerruption/logic.net
Ein kostenloser und quelloffener .NET-Obfuskator, der dnlib nutzt.
 fuzzinglabs/octopus
Sicherheitsanalyse-Tool für WebAssembly-Module (wasm) und Blockchain-Smart-Contracts (BTC/ETH/NEO/EOS)
 googleprojectzero/brokentype
TrueType- und OpenType-Schriftarten-Fuzzing-Toolset
 revng/revng-c
Zentrale Binary-Lifting-Bibliothek, die ausführbaren Code in LLVM-IR übersetzt und C-ähnlichen Quellcode für Reverse-Engineering- und automatisierte…
 didi/kemon
Ein Open-Source Pre- und Post-Callback-basiertes Framework für macOS-Kernel-Überwachung.
 yeggor/uefi_retool
Ein Werkzeug für das Reverse Engineering von UEFI-Firmware