
 #1

 wise-security/cve-2025-69599
Proof-of-Concept-Exploit für CVE-2025-69599, das ein unkontrolliertes Suchpfad-Element in den Binärdateien rvia und ndtrack der RayVentory Scan…
 3dluvr/new-lib3mf.dll-for-meshmixer
Vorkompilierte lib3mf.dll für MeshMixer, die einen zurückportierten Patch für CVE-2021-21772 und zlib 1.3.1 enthält.
 graypixel2121/cve-2025-57489
Technische Analyse und Proof-of-Concept-Exploit für CVE-2025-57489, eine Privilege-Escalation-Schwachstelle in SuperDuper! v3.10 durch fehlerhaftes…
 0xxa/google-poc
Dieses Repository enthält Anweisungen zur Reproduktion von CVE-2025-13425: Nullpointer-Dereferenzierung / Array-Überindexierungs-Schwachstelle, die…
 furyutei/cve-2015-0235_ghost
C-Exploit für die GHOST-glibc-Sicherheitslücke (CVE-2015-0235), der remote Codeausführung durch einen Pufferüberlauf in gethostbyname-Funktionen…
 joakimbulow/cve-2026-23907
Proof-of-Concept-Exploit für die Apache-PDFBox-Path-Traversal-Schwachstelle (CVE-2026-23907), die das beliebige Schreiben von Dateien über bösartige…
 mohitsinghpapola/cve-2023-20052
Korrigierter Docker-Build für den CVE-2023-20052 ClamAV XXE-Exploit. Behebt Kompilierungsfehler von OpenSSL 3.0 unter Verwendung von Ubuntu 18.04 mit…
 bengabay1994/cve-2021-21551-poc
Dieses Repository enthält einen PoC, den ich während einer Blindanalyse des dbutil_2_3.sys-Treibers auf Schwachstellen erstellt habe. Es wurde durch…
 tiran/cve-2018-8970
Demo für https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
Zurückportiert den Upstream-Fix für CVE-2025-48060 (Heap-Pufferüberlauf in jv_string_empty) zu jq 1.6.
 tronciuvlad/cve-2024-26475
Ein Problem in radareorg radare2 v.0.9.7 bis v.5.8.6 und behoben in v.5.8.8 ermöglicht es einem lokalen Angreifer, einen Denial-of-Service über die…
 alvarosr/cve-2025-5548
Dokumentierte technische Analyse und kontrollierte Ausnutzung von CVE-2025-5548 im FreeFloat FTP-Server, einschließlich Laboraufbau,…
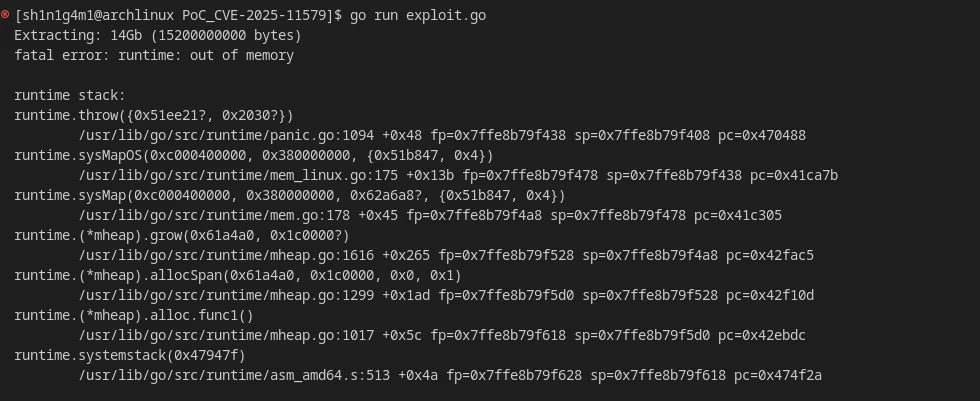 shinigami-777/poc_cve-2025-11579
Proof-of-Concept-Exploit für CVE-2025-11579, eine Denial-of-Service-Schwachstelle in rardecode, die durch eine manipulierte RAR-Datei mit übermäßig…
 shinycolumn/cve-2025-56802
AES-CFB-Schlüsselerzeugungs- und -verwaltungsschwachstelle in der Reolink-Desktopanwendung
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 ist anfällig für beliebige Codeausführung. Dies ist die öffentliche Referenz, die auf der CVE-Website verwendet werden…
 thunderstrike9090/conflicker_analysis_scripts
Skripte zur Analyse des Conflicker-Wurms, der die berühmte netapi-Sicherheitslücke (CVE-2008-4250) d.h. MS08-067 ausnutzt.
 rvermeulen/codeql-cve-2022-35737
Eine CodeQL-Abfrage zum Auffinden von CVE-2022-35737









