
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 cobbbex/cisco-asa-vulnerability-research
Systematisches Reverse Engineering des Cisco-ASA-lina-Binärs zur Entdeckung und Analyse von Speicherkorruptions-Schwachstellen, einschließlich…
 m507/cve-2017-13156
Um festzustellen, ob eine APK anfällig für CVE-2017-13156 ist
 themalwareguardian/cve-2025-4275
Analyse und Ausnutzung von CVE-2025-4275 (Hydr0ph0bia), einer Schwachstelle in der Secure-Boot-Vertrauenskette, bei der Firmware-Variablen genutzt…
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto Heap-Pufferüberlauf-PoC, der CVE-2026-2005 demonstriert: RCE mit geringen Privilegien und Privilegienerweiterung zum Superuser…
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analyse für Stage1-Shellcode-Loader aus dem Hacking-Bereich
 eddinos2/cve-2026-64705
Ursachenanalyse und Proof-of-Concept für CVE-2026-64705, einen macOS HFS-xattr-Kernel-Heap-Overflow. Enthält eine weaponisierte HFS+-Image, einen…
 themalwareguardian/cve-2025-3052
Forschung zu CVE-2025-3052, einer Insyde-Firmware-Schwachstelle, die eine beliebige Schreibprimitive offenlegt, mit der sicherheitskritische Zeiger…
 v3cn4x00/poc-cve-2025-66034
Automatisierter Exploit für CVE-2025-66034, der Pfad-Traversal und XML-Injection in fontTools varLib verkettet, um eine nicht authentifizierte…

 d0c-s4vage/resmack-fuzz-test
Dies ist ein experimentelles Projekt für [resmack](https://gitlab.com/d0c-s4vage/resmack) um die besten Methoden zu ermitteln für das Instrumentieren…
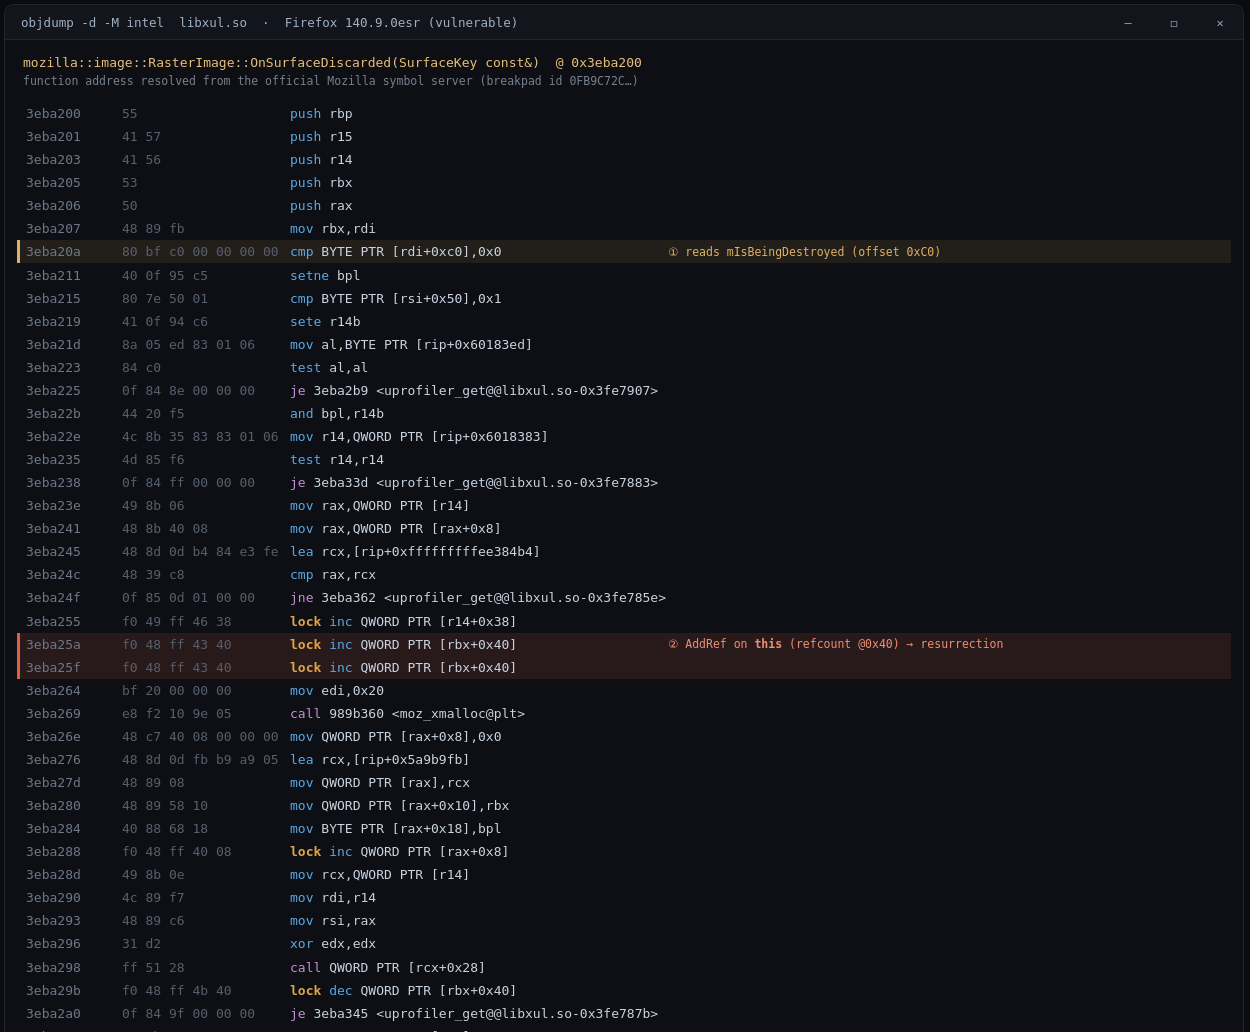 defineid/revenant
CVE-2026-74943, Use-after-free in Firefox RasterImage (sec-high)
 playboisk8/poc-cve-2017-8464-opencalculator
Ausnutzen der .lnk-Schwachstelle und der Behandlungsmechanismen des Betriebssystems in Bezug auf explorer.exe und USB-Laufwerke.
 binaryhardening/cfgrip
Disassembliert PE/ELF x86/x64-Binärdateien, löst indirekte Verzweigungen über GOT, Sprungtabellen und Registerverfolgung auf und exportiert den…
 murf-xd/cve-2023-20768
Android-Kernel-CVE-Analyse und PoC für eine Type-Confusion im MediaTek-ION-Allocator, einschließlich Root-Cause-Diffing, unprivilegierter Auslösung…
 oitapps/find-vulnerableelectronversion
Scannt eine ausführbare Datei und ermittelt, ob sie in einer Electron-Version verpackt wurde, die für die Chromium-Schwachstelle CVE-2023-4863/…
 davidbuchanan314/cve-2017-13672
POCs für CVE-2017-13672 (OOB-Lesen im VGA-Cirrus-QEMU-Treiber, verursacht DoS)
 partywavesec/invesalius3_vulnerabilities
InVesalius entdeckte CVE. CVE-2024-42845, CVE-2024-44825
 themalwareguardian/cve-2024-7344
Technische Forschung zu einem UEFI-Secure-Boot-Bypass, der durch einen unsicheren benutzerdefinierten PE-Loader verursacht wird, einschließlich…
 infobyte/isa_recovery
ISA Recovery








