
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 rin449/bhpai
Multi-Format-Malware-Analyseplattform, die eine stealth Ring-3 Windows-Sandbox, statische PE/PDF-Analysatoren, Ransomware-Schlüsselwiederherstellung…
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Reverse-Engineering-Analyse von Python-Shellcode, der per APC-Injection in AnyDesk eindringt, Daten über HTTPS mit AES/RSA an ein C2 exfiltriert und…
 baerwolf/cve-2021-33909
Dieses Modul behebt ein Problem in der Dateisystemschicht des Kernels (CVE-2021-33909), indem es während der Laufzeit verwundbare Funktionen durch…

 yasharote/dll-injector
Ein Desktop-Tool, mit dem sich DLLs injizieren, WinAPI-Funktionen wie CreateFileW hooken und das Prozessverhalten zur Laufzeit ändern lassen —…
 makelinux/cve-2015-0235-workaround
Ein Wrapper für gemeinsam genutzte Bibliotheken mit zusätzlichen Prüfungen für anfällige Funktionen gethostbyname2_r gethostbyname_r (GHOST…
 decalage2/collisions
Hash-Kollisionen und ihre Ausnutzung
 virus-or-not/cve-2026-32202
Generiert LNK-Dateien mit manipulierten _IDCONTROLW-Strukturen zur Erforschung von Windows-Shell-Spoofing-Schwachstellen CVE-2026-21510 und…
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
Reverse Engineering von Rusty Stealer: Ein Rust-basierter RAT mit fortschrittlichem Keylogging, Live-Bildschirm-Streaming und aggressiver…
 nccgroup/ghidra-mtk-loader
Ghidra-Loader für das MediaTek-md1img-Modem-Firmware-Image-Format
 electr0sm0g/cve-2022-4510
# Exploit für CVE-2022-4510, der Remote-Codeausführung im Firmware-Analyse-Tool Binwalk ermöglicht. Stellt Proof-of-Concept-Code für Sicherheitstests…
 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 nam3lum/msi-central_privesc
CVE-2022-38532 - Lokale Privilegienausweitungs-Schwachstelle in der MSI Center Anwendung
 probear0001/cve-2026-58868
Technische Analyse von CVE-2026-58868, einem Out-of-Bounds-Schreibzugriff im HEIF-Grid-Tile-Decodierungspfad von Android, mit Ursachenanalyse,…
 jacobpimental/nanocore_extractor
Extrahiert Nanocore-Sample aus kompiliertem AutoIT-Skript
 jvidhan/cve-2026-43687
Reverse-Engineering-Notizen und ein eigenständiger PoC für die Access-Cache-Race des macOS-NFS-Clients (CVE-2026-43687), mit Kext-Disassembly-Diff…
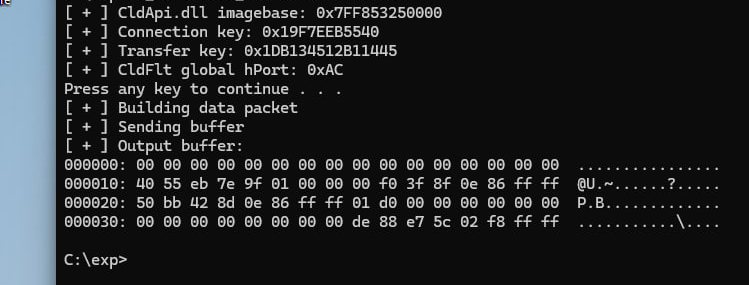 crackercat/cve-2024-26160
cldflt.sys Informationsoffenlegungs-Schwachstelle (KB5034765 - KB5035853, Win 11).
 corelight/zeek-xor-exe-plugin
Zeek-Plugin zum Erkennen und Entschlüsseln von XOR-verschlüsselten EXEs








