
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
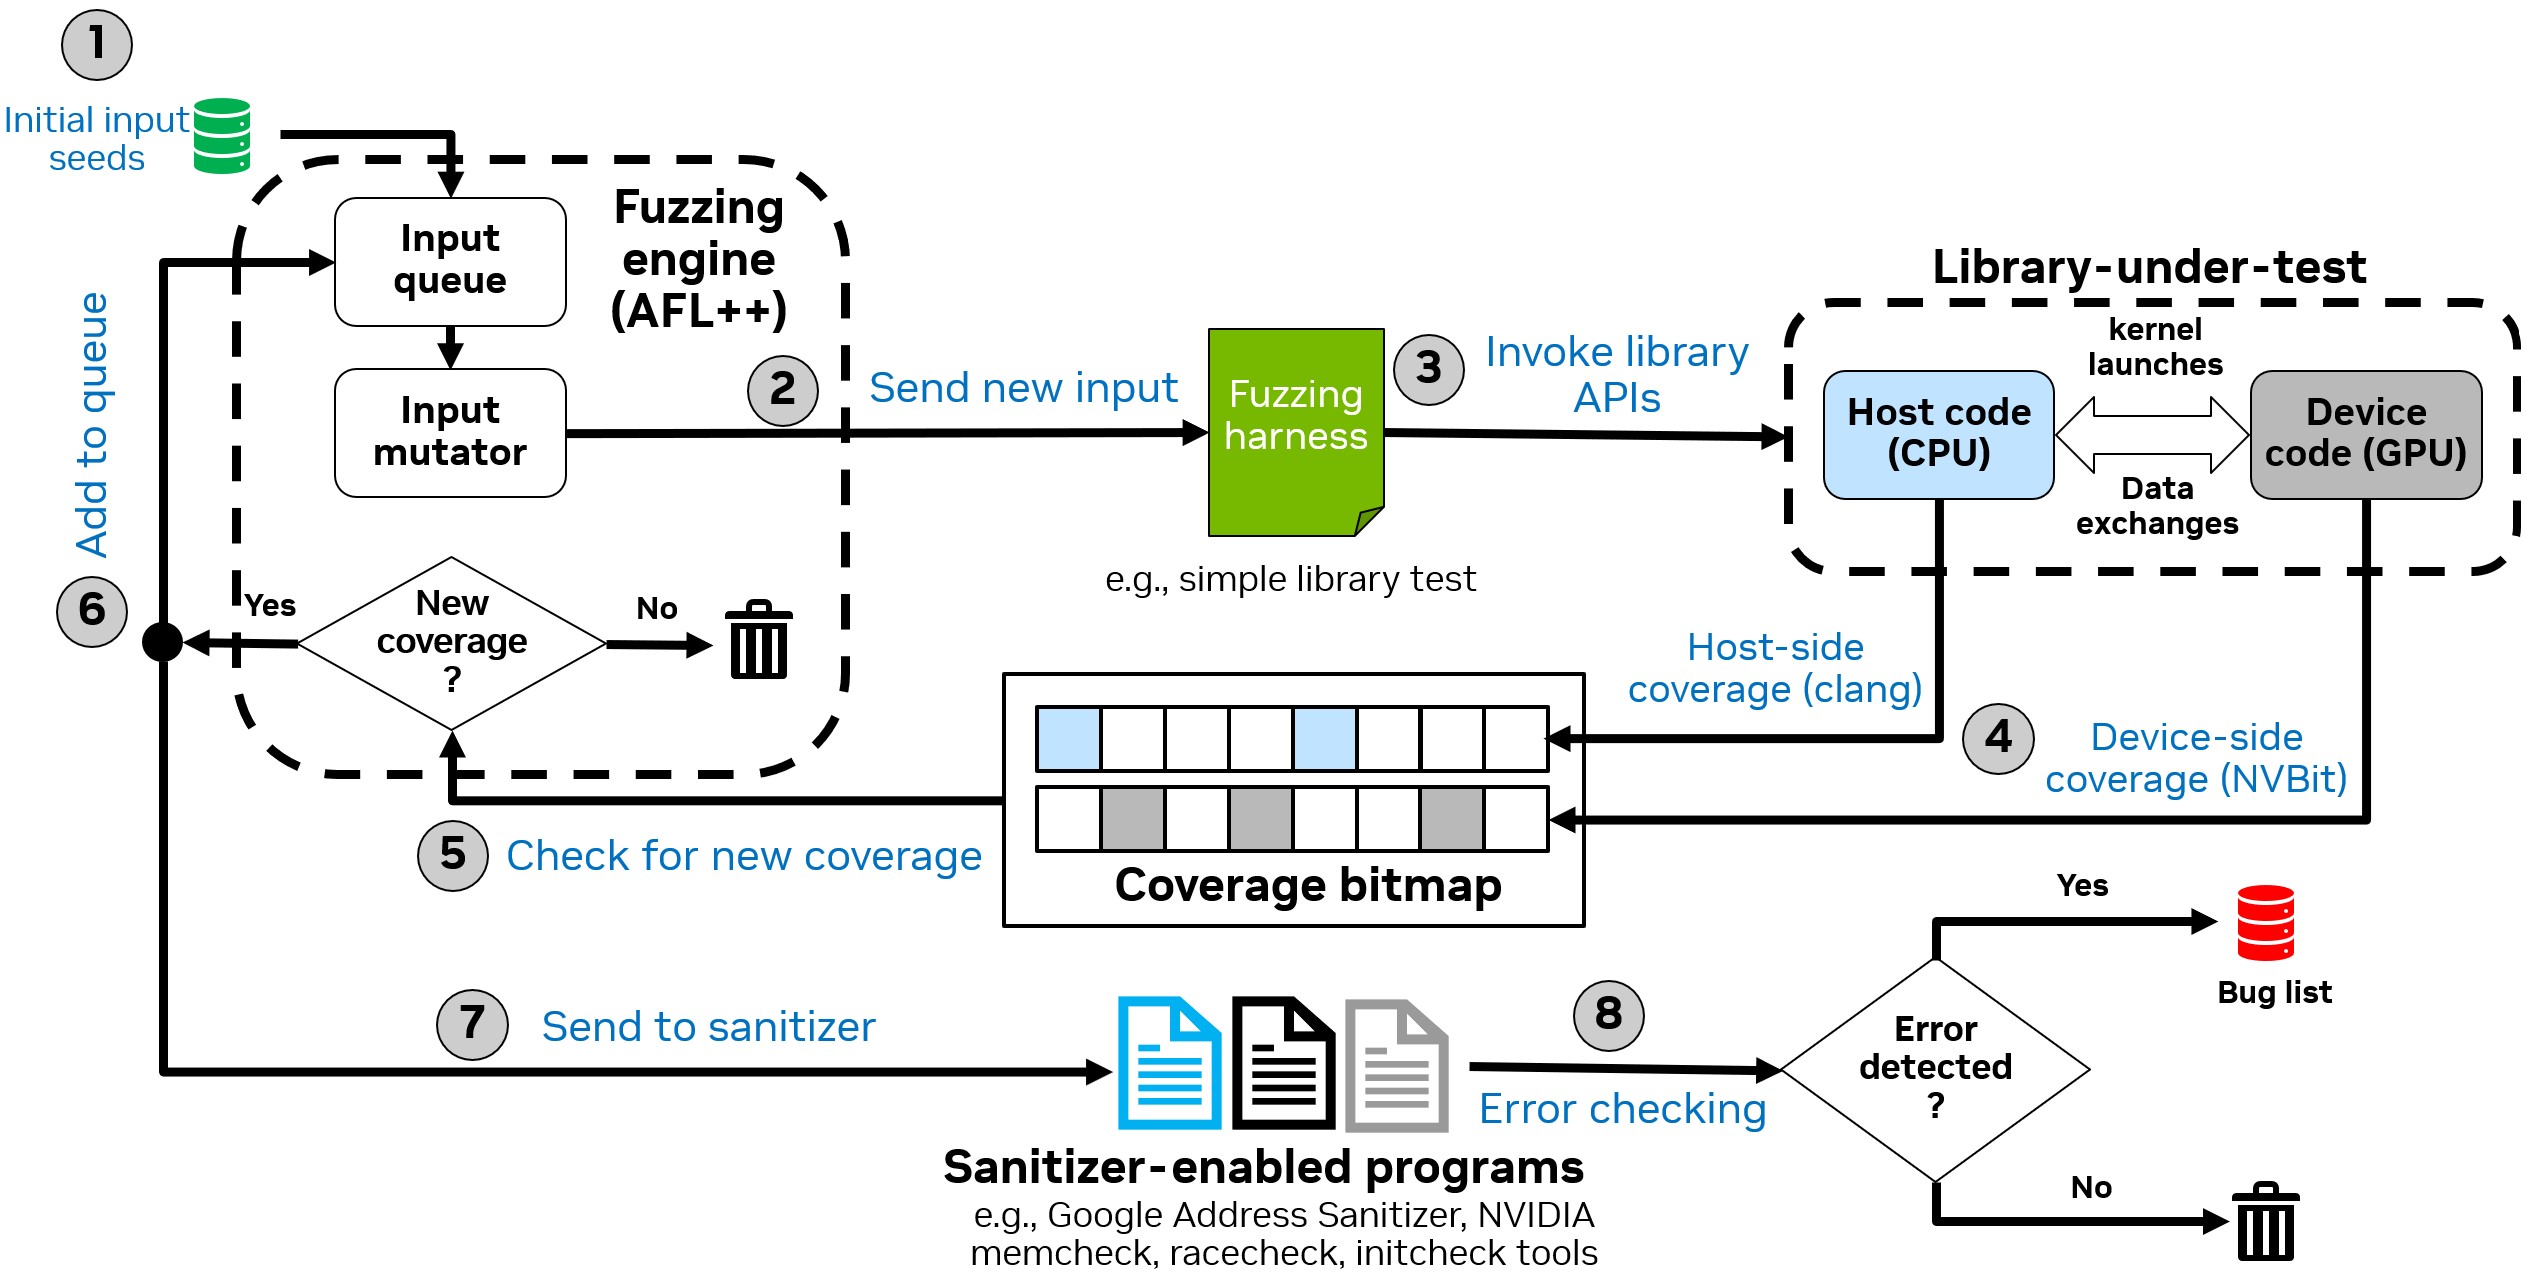
 nvlabs/cufuzz
Ein GPU-orientierter, abdeckungsgesteuerter Fuzzer für Userland-CUDA-Anwendungen.
 trailofbits/ruzzy
Ein abdeckungsgesteuerter Fuzzer für reinen Ruby-Code und Ruby-C-Erweiterungen.
 zx0cf1/shredder-rs
Eine hochpräzise x86_64 polymorphe Mutations-Engine, die sich auf Befehlsfragmentierung und Kontextbewahrung konzentriert.
 trustedsec/lnkmemaybe
Lnk-Erstellung und Forschungswerkzeuge
 metaredteam/rtx-cve-2023-45779
Proof-of-Concept-Code für die Android APEX Key Reuse Vulnerability
 siemens/fluffi
FLUFFI (Fully Localized Utility For Fuzzing Instantaneously) - Ein verteilter evolutionärer Binär-Fuzzer für Pentester
 pan-unit42/dotnetfile
Python-Bibliothek zum Parsen von CLR/PE-Metadaten in .NET-Assemblies, die Streams und Hash-Fingerabdrücke bereitstellt, um Malware-Analyse und Threat…
 synacktiv/dotniet
IDA-Pro-Plugin, das zur Laufzeit aufgelöste Symbole in .NET-Native-Binärdateien importiert, SharedLibrary.dll und ihre PDB parst, um fehlende Importe…
 artembaranov/windowsrootkitsguide
Pädagogischer Leitfaden zu Windows-Rootkit-Techniken, Kernel-Interna, Tarnmechanismen, Persistenz und defensiver Erkennung für Sicherheitsforscher.
 hiddenillusion/nomorexor
Tool, das hilft, den 256-Byte-XOR-Schlüssel einer Datei mithilfe von Frequenzanalyse zu erraten.
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Einfacher BIOS-Emulator für die Unicorn-Engine.
 zznop/bn-uefi-helper
Hilfsplugin zur Analyse von UEFI-Firmware
 peterhackz/zyrox
Zyrox: LLVM-basiertes, kompilierzeitiges Obfuscator-Plugin.

 warpedatom/offsetinspect
PowerShell-Toolkit für die Analyse der AMSI/Defender-Erkennungsgrenzen und statische Malware-Triage: ordnet Byte-Offsets Erkennungsauslösern zu, plus…
 idiom/pftriage
Python-Tool und Bibliothek zur Unterstützung der Analyse von Dateien während der Malware-Triage und -Analyse.
 owl4444/jsdeob-workbench
Reverse-Engineeren Sie visuell obfuskiertes JavaScript. Verketten Sie Transformationen, überprüfen Sie AST-Änderungen, schreiben Sie…








