
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 trailofbits/rpcinvestigator
Windows-RPC-Schnittstellenerkennungs- und Analysetool mit visueller Endpunktaufzählung, PE-Analyse, Symbolauflösung, Echtzeit-ETW-Sniffing und…
 florianmattana/sass-king
Reverse Engineering des NVIDIA SASS-Befehlsverzeichnisses, Kernel-Audits und Mustererkennung auf verschiedenen GPU-Architekturen.
 gpoulios/ropinjector
Patchen von ROP-codierten Shellcodes in PEs
 risksense-ops/cve-2016-6366
Öffentliches Repository für Verbesserungen am EXTRABACON-Exploit
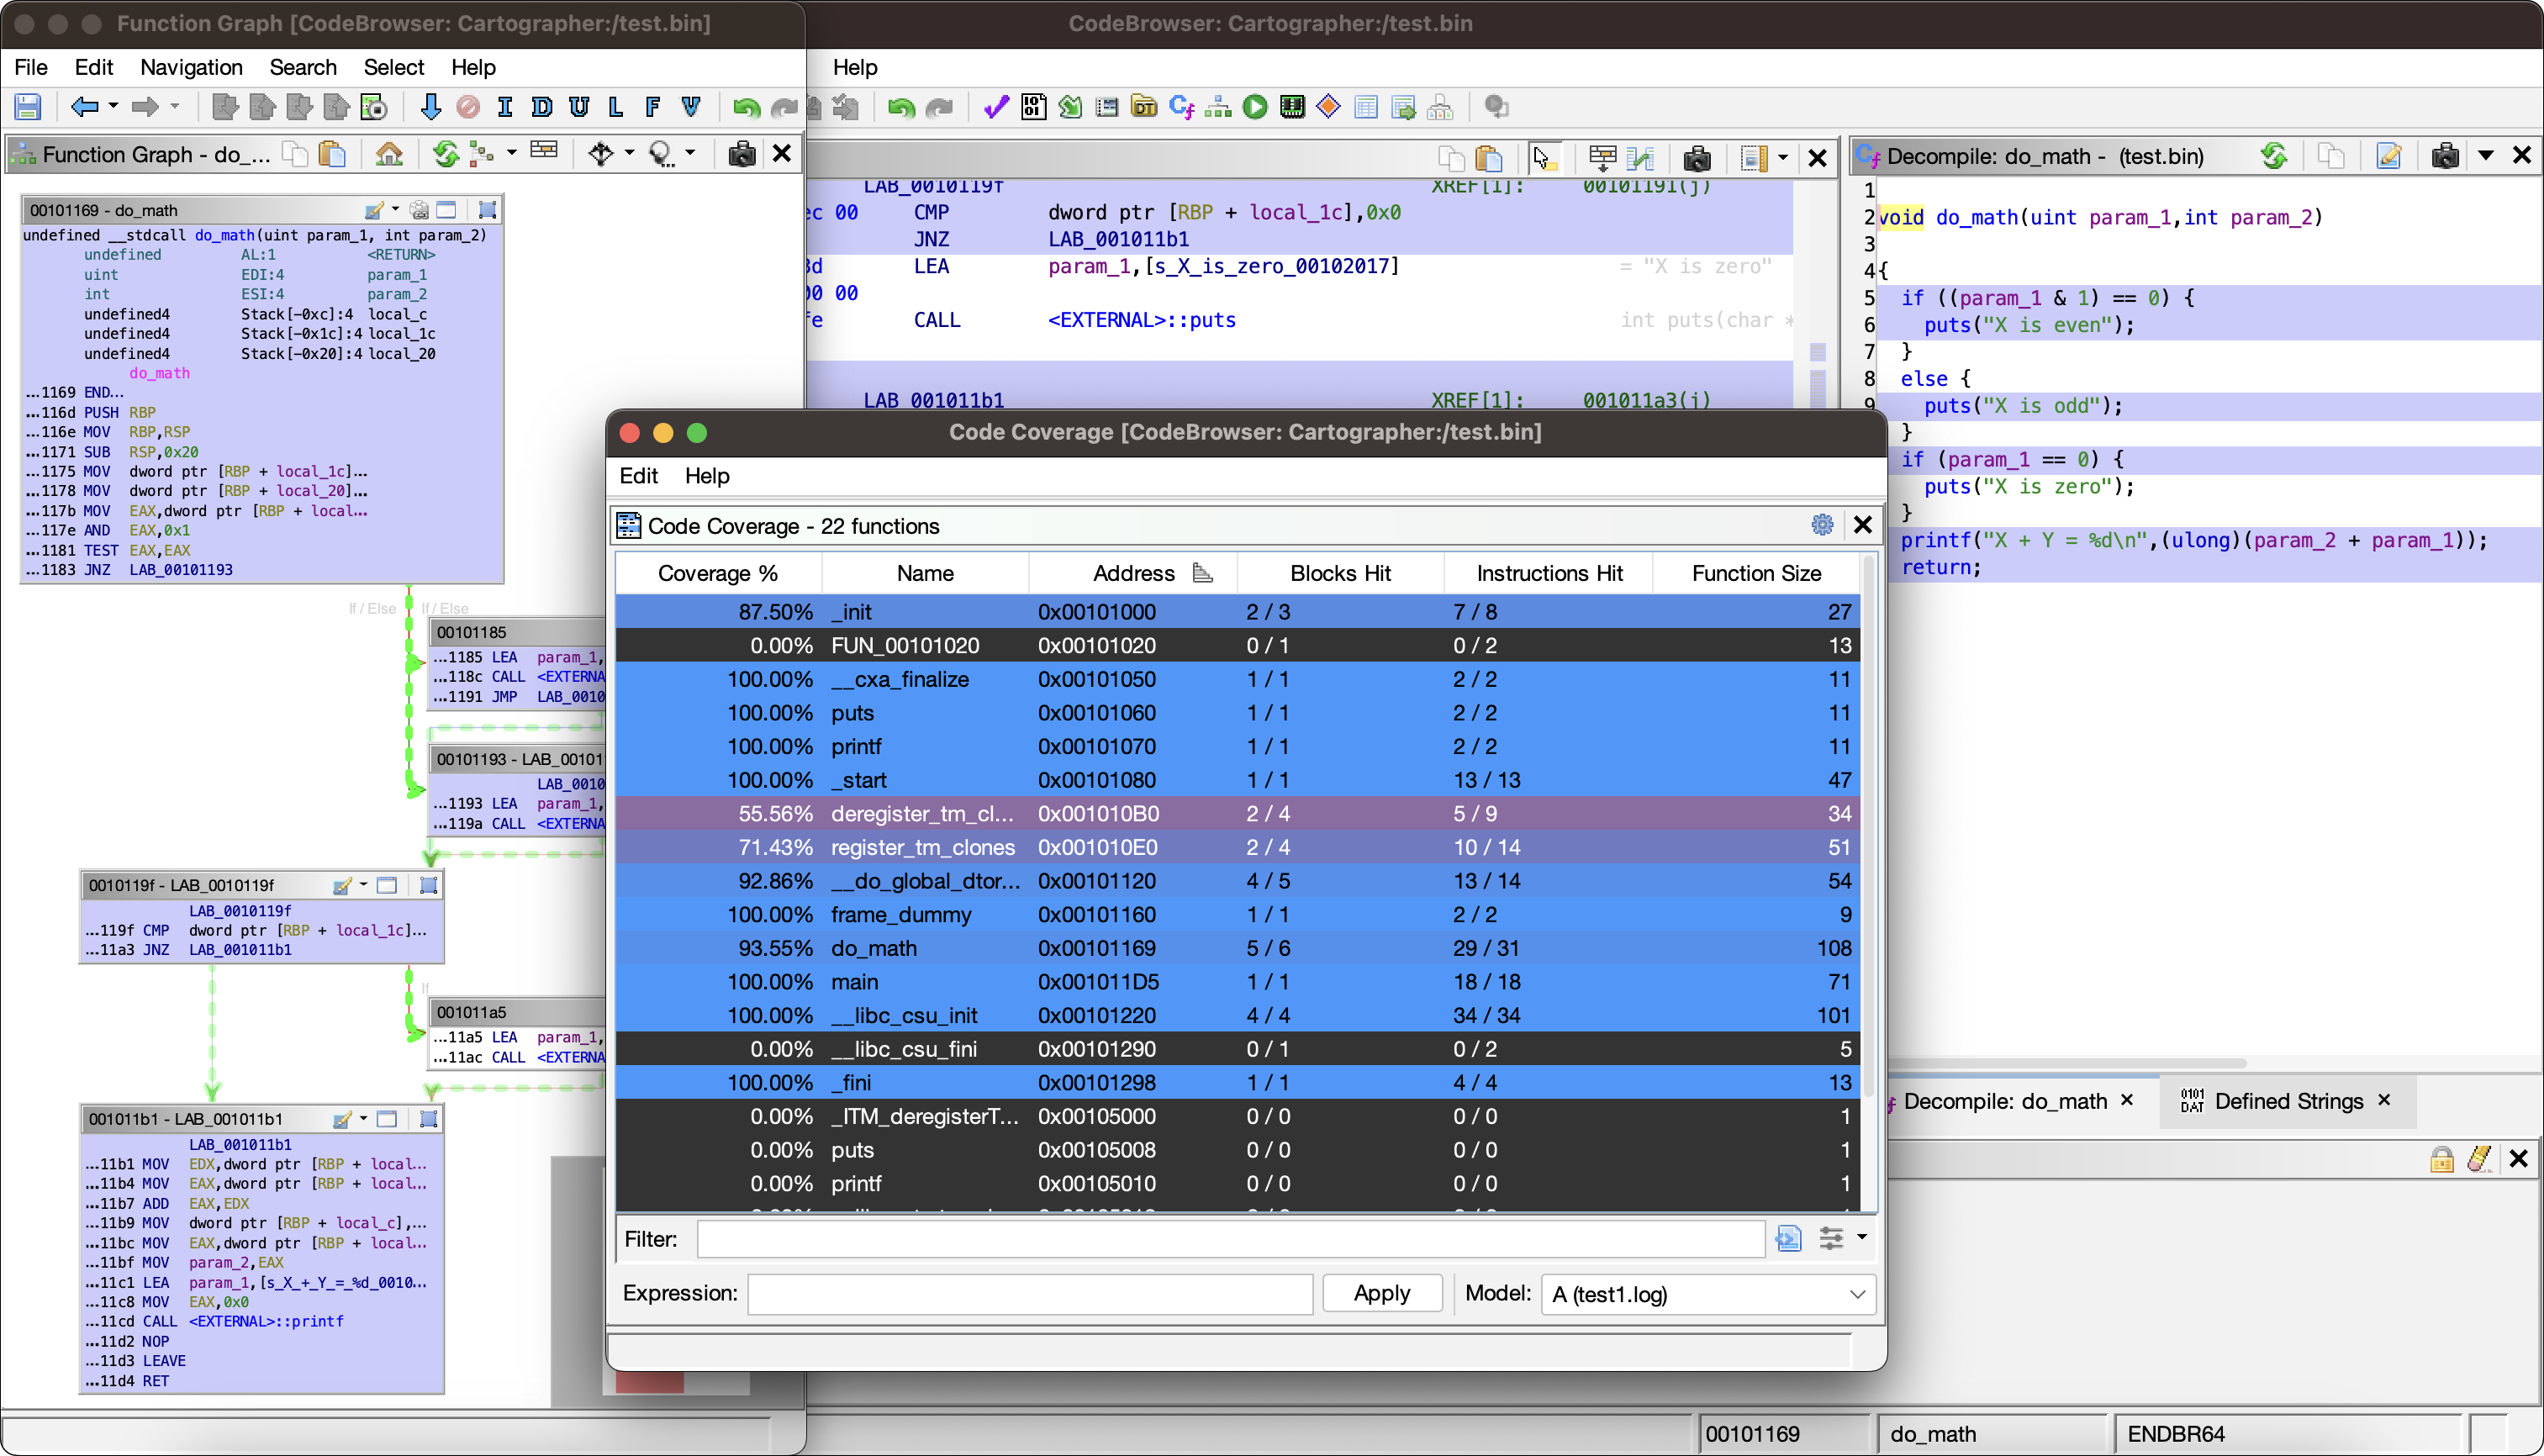 nccgroup/cartographer
Code-Coverage-Erkundungs-Plugin für Ghidra
 drago-96/cve-2022-0778
Proof-of-Concept-Exploit für CVE-2022-0778, der eine Endlosschleife in OpenSSLs BN_mod_sqrt über ein manipuliertes X.509-Zertifikat mit…
 zznop/drow
Injiziert Code in ELF-Programme nach dem Build
 denuvosoftwaresolutions/gamba
Vereinfachung allgemeiner gemischter boolesch-arithmetischer Ausdrücke: GAMBA
 nccgroup/tpmgenie
TPM Genie ist ein I2C-Bus-Interposer für diskrete Trusted Platform Modules
 netspooky/scare
Ein Multi-Arch-Assembly-REPL und Emulator für deine Kommandozeile.
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 delvinru/apk-info
APK full-featured parser
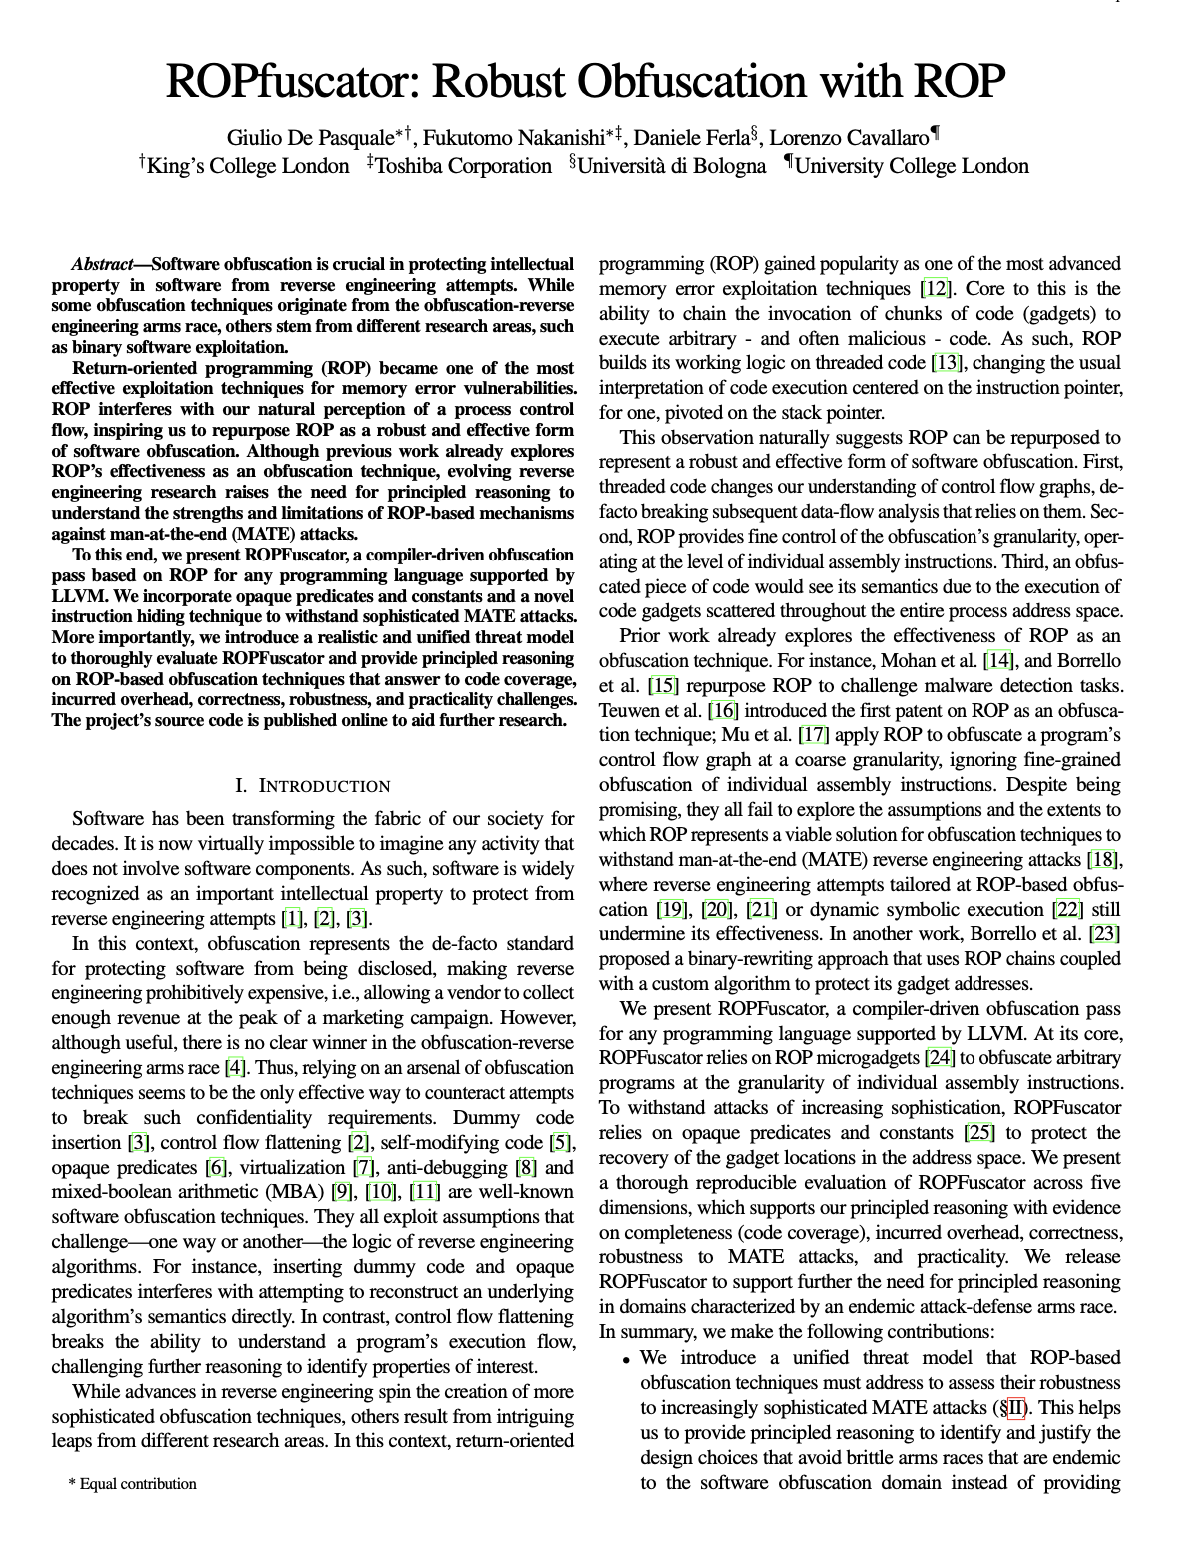 ropfuscator/ropfuscator
ROPfuscator ist ein feinkörniges Code-Obfuskations-Framework für C/C++-Programme, das ROP (Return-Oriented Programming) verwendet.
 felixber/findfunc
IDA Pro-Plugin zum Filtern von Funktionen nach Assembly-Mustern, Byte-Sequenzen, String-/Namensreferenzen und Größenbeschränkungen, mit…
 hdm/juniper-cve-2015-7755
Notizen, Binärdateien und zugehörige Informationen aus der Analyse der CVE-2015-7755 & CVE-2015-7756-Probleme in Juniper ScreenOS
 jakev/pyxamstore
Python-Dienstprogramm zum Parsen von Xamarin AssemblyStore-Blob-Dateien
 seemoo-lab/polypyus
Nur-binärer Firmware-Historian, der lernt, Funktionen in rohen Binärdateien zu lokalisieren, indem er bekannte Funktionen aus ähnlichen Binärdateien…
 trailofbits/mquire
Ohne Abhängigkeiten Linux-Speicherforensik, die kernel-eingebettetes BTF und kallsyms für typbewusste Speicheranalyse ohne externe…








