
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 frank2/packer-tutorial
Ein Tutorial darüber, wie man einen Packer für Windows schreibt!
 trailofbits/cobra
Koeffizientenbasierte Rekonstruktion von Arithmetik — ein Vereinfacher für Mixed-Boolean-Arithmetic-Ausdrücke (MBA) zur Deobfuskation
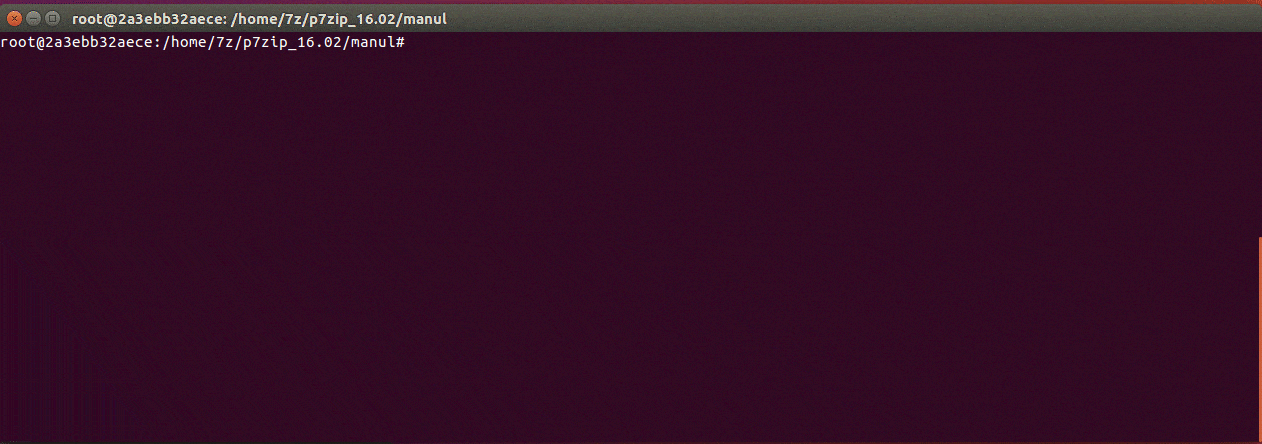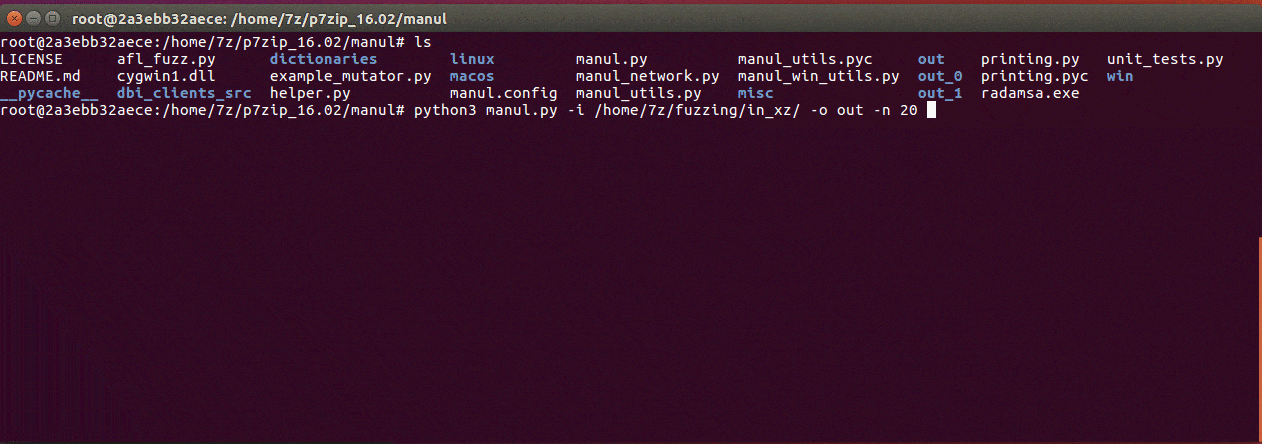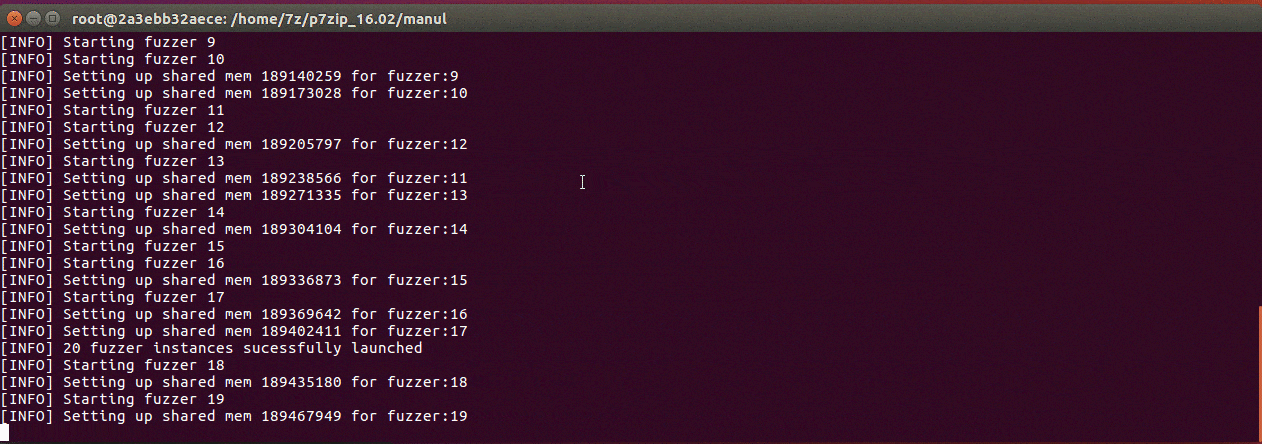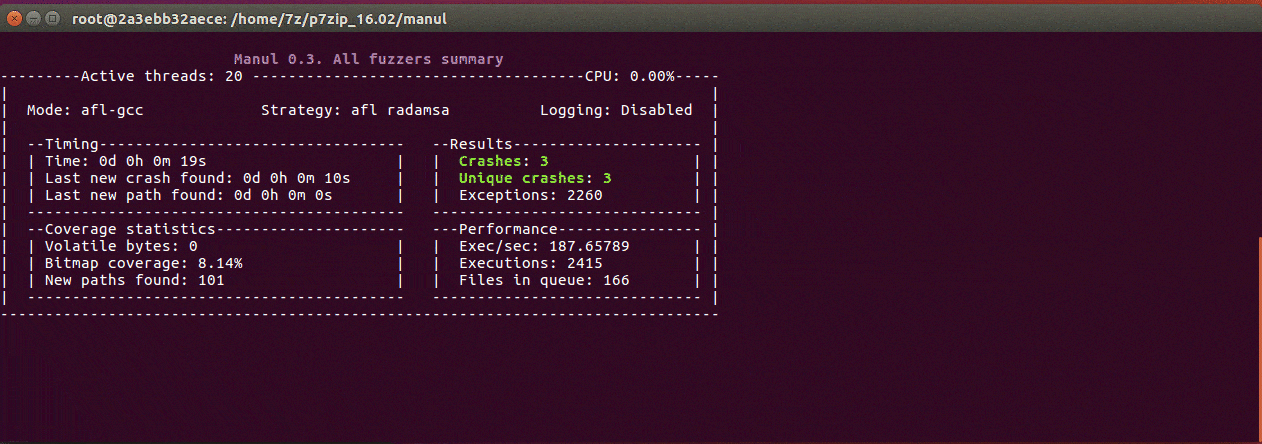 mxmssh/manul
Manul ist ein abdeckungsgesteuerter paralleler Fuzzer für Open-Source- und Blackbox-Binärdateien unter Windows, Linux und macOS.
 matheuzsecurity/furtex
Post-Exploitation- und Evasions-Forschungstoolkit für Linux.
 mr-un1k0d3r/windows-signedbinary
Mutet signierte Windows-Binärdateien, um gültige Katalogsignaturen beizubehalten, während Datei-Hashes geändert werden, wodurch hashbasierte…
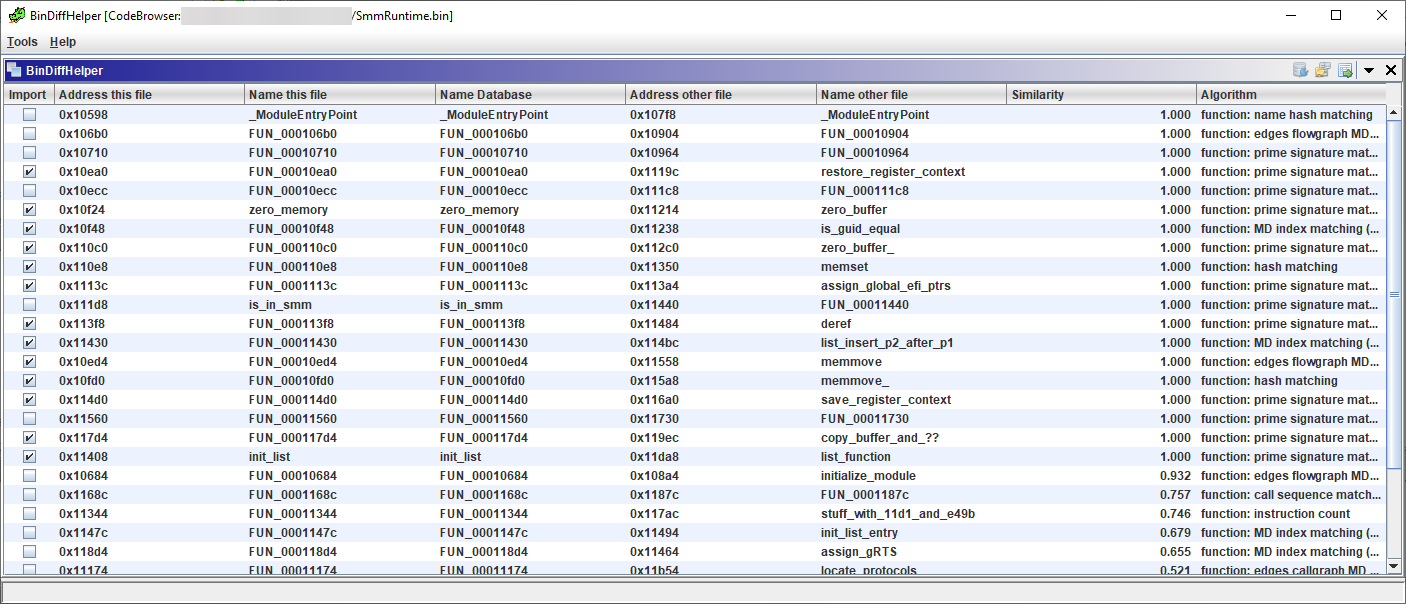 ubfx/bindiffhelper
Ghidra-Erweiterung zur Integration von BinDiff für den Funktionsabgleich
 uds-se/formatfuzzer
Vorlagenbasierter Binärformat-Fuzzer, der gültige Testeingaben in hoher Geschwindigkeit erzeugt und parst, mit AFL++-Integration für…
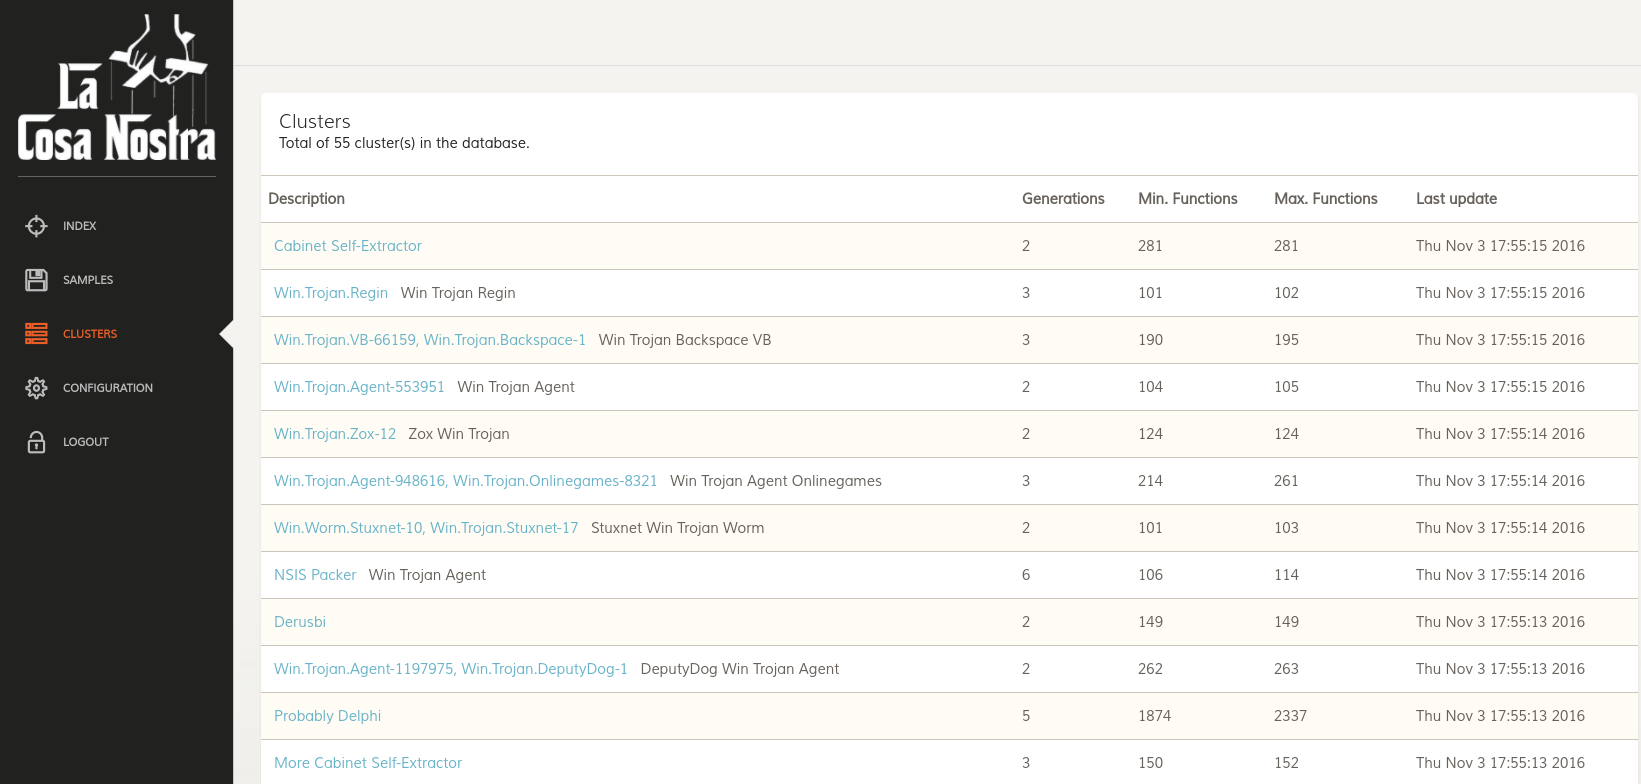 joxeankoret/cosa-nostra
Cosa Nostra, ein FOSS-Toolkit für graphbasierte Malware-Clusterisierung.
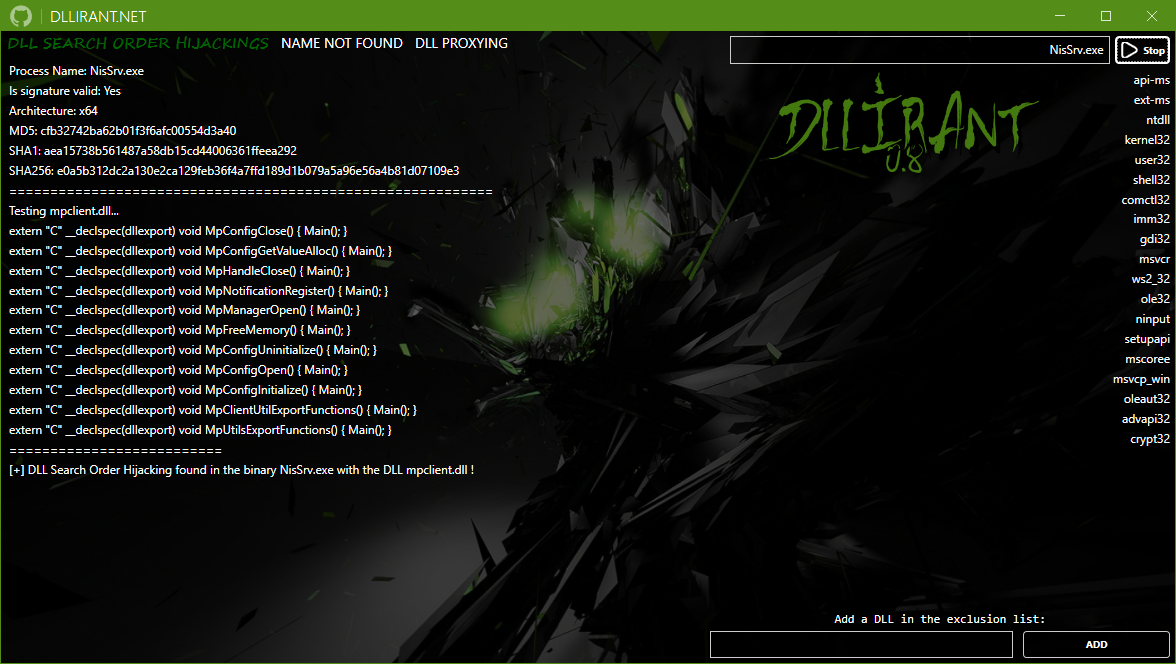 redteamsocietegenerale/dllirant
DLLirant ist ein Tool zur Automatisierung von DLL-Hijacking-Untersuchungen an einer bestimmten Binärdatei.
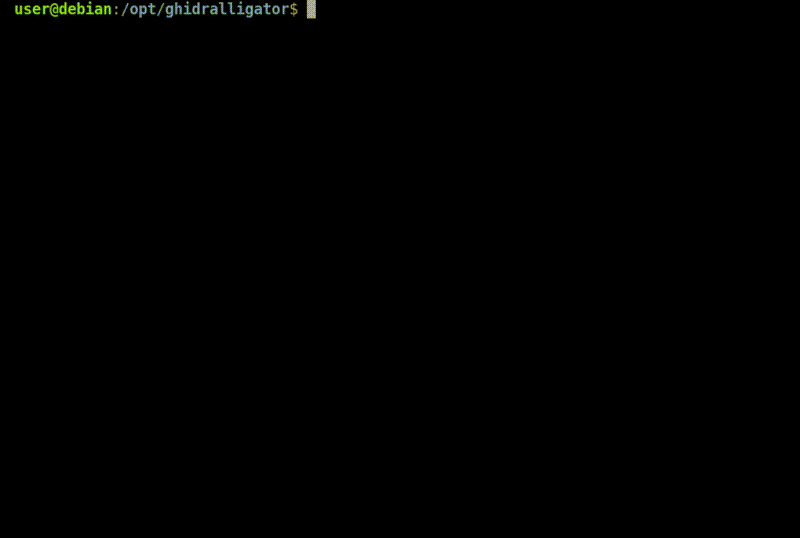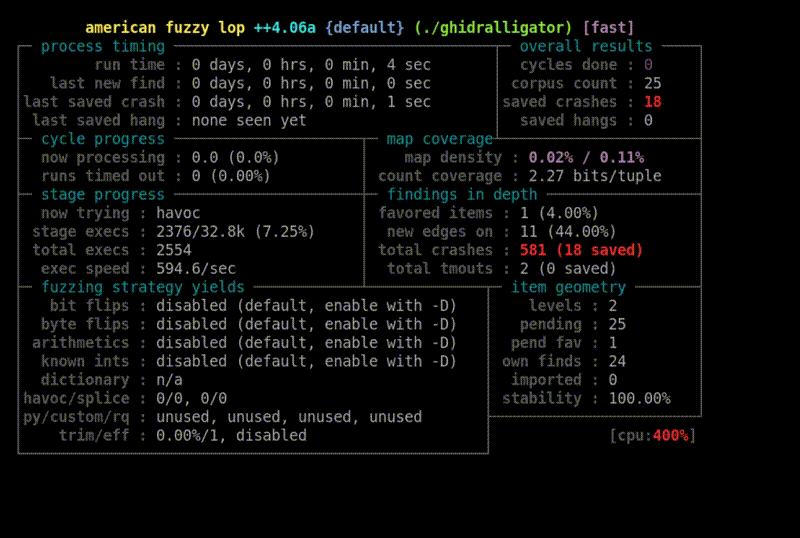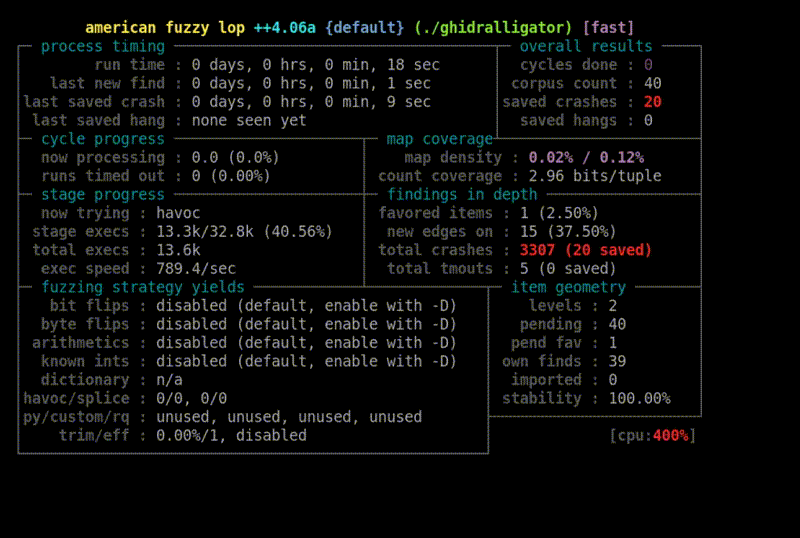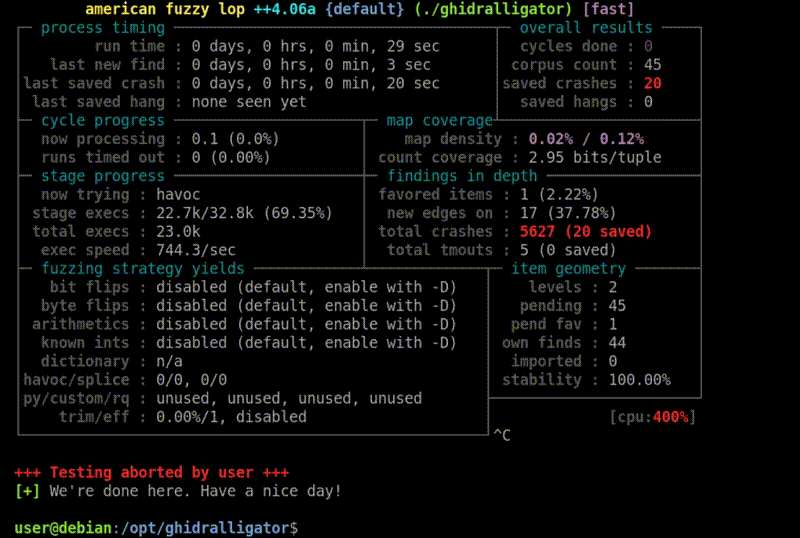 airbus-cyber/ghidralligator
Multi-Architektur-Pcode-Emulator basierend auf Ghidra/Sleigh für AFL++-Fuzzing von Binärdateien, Firmware und eingebetteten Zielsystemen; erkennt…
 nccgroup/asatools
Haupt-Repository zum Abrufen aller NCC Group Cisco-ASA-bezogenen Tool-Projekte.
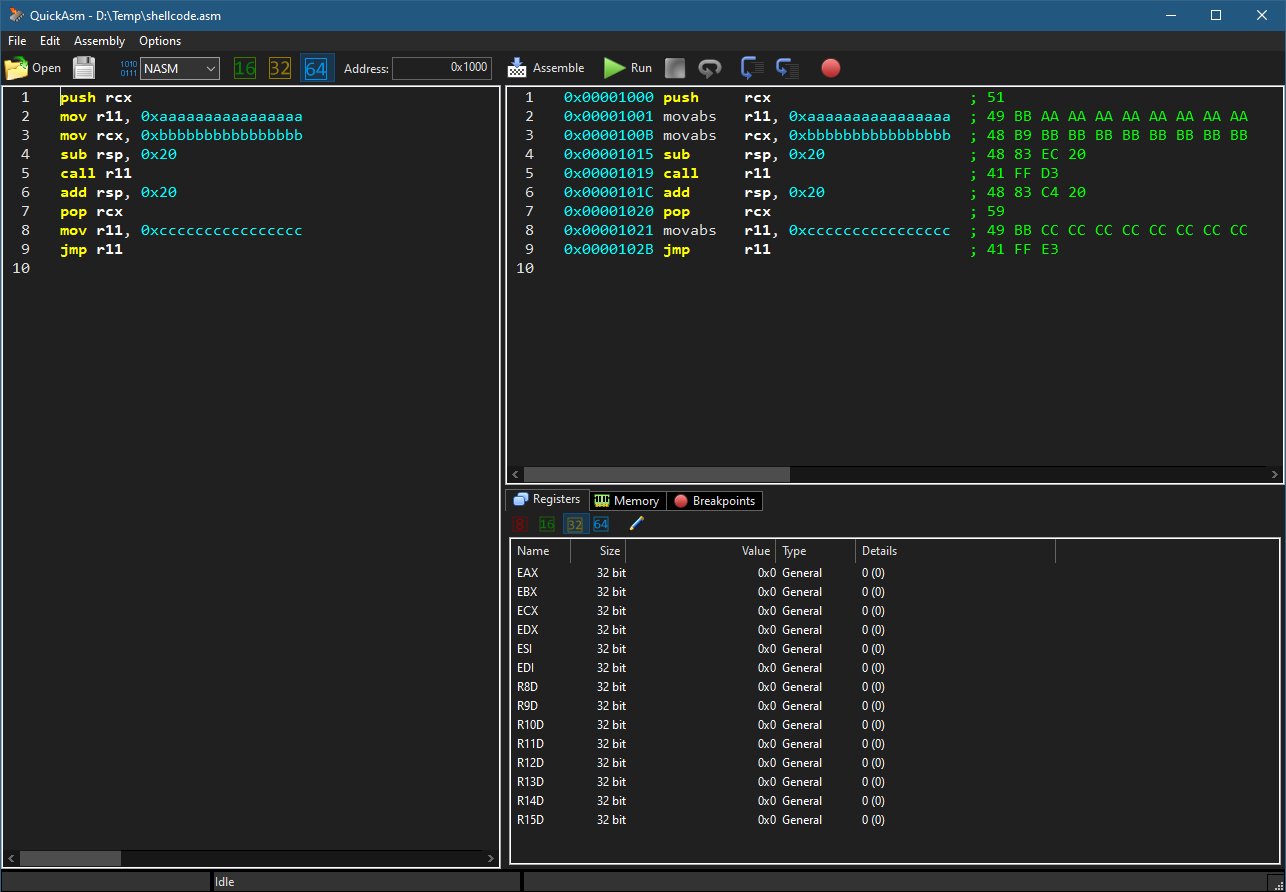 zodiacon/quickasm
Einfacher x86/x64-Assembler/Disassembler/Emulator
 secrary/infectpe
InfectPE - Eigenen Code in PE-Datei injizieren [Dieses Projekt wird nicht mehr gewartet]
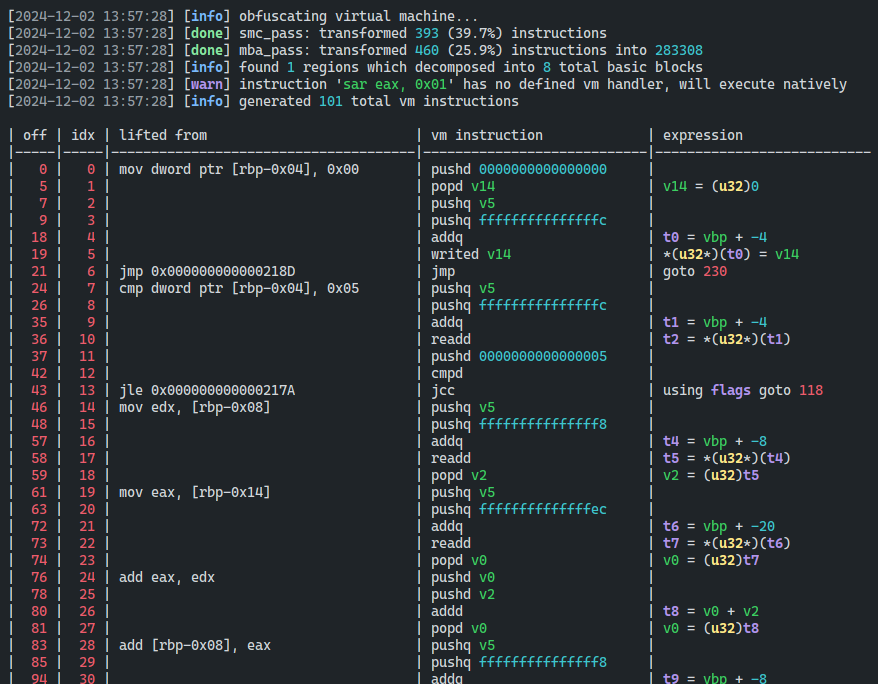 dmaivel/covirt
Ein x86-64-Code-Virtualisierer für VM-basierte Verschleierung
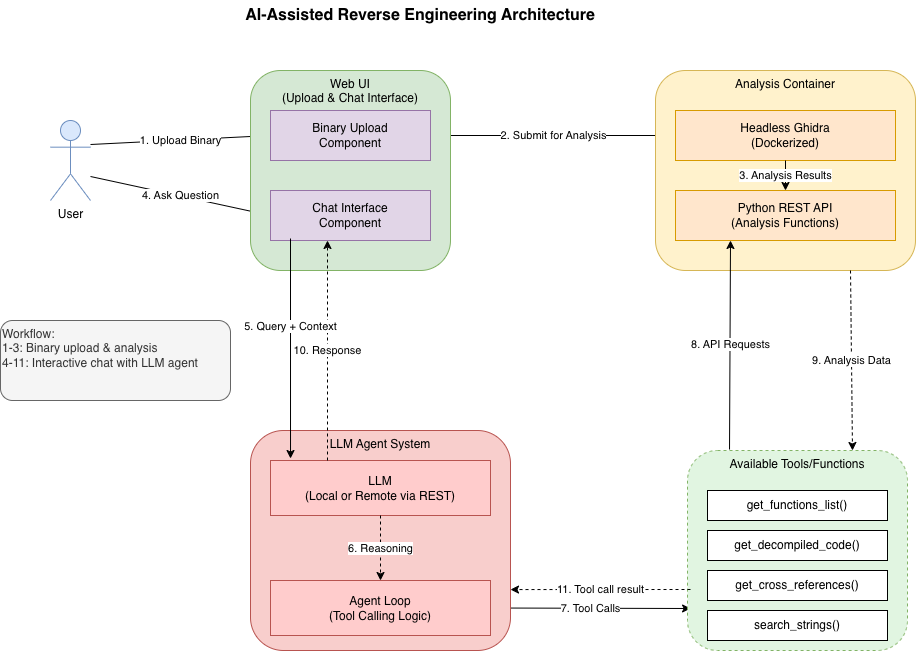 biniamf/ai-reverse-engineering
KI-gestütztes Reverse Engineering mit Ghidra
 cellebrite-labs/ida_kernelcache
Ein IDA-Toolkit zur Analyse von iOS-Kernelcaches.
 kudelskisecurity/cdf
Automatisiertes differentielles Fuzzing-Tool für kryptografische Software, das Implementierungsfehler, Compliance-Verstöße und Seitenkanal-Leaks…
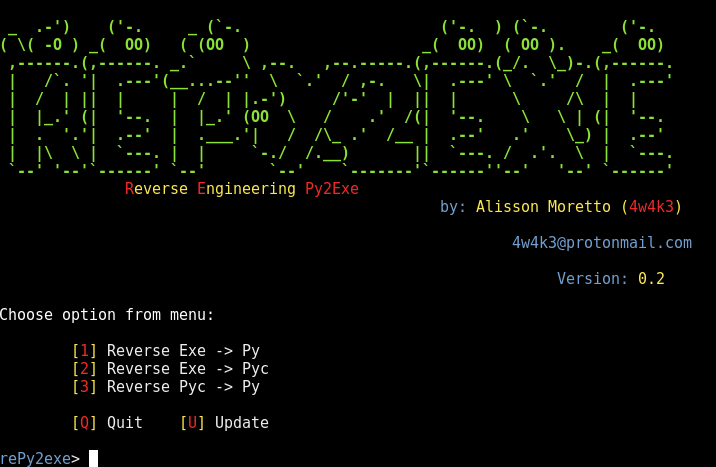 4w4k3/repy2exe
Ein Reverse-Engineering-Tool für py2exe-Anwendungen.








