
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Binäranalyse

Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.

Kitploit empfohlen
Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 8h 17m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 4h 20m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 3 Monaten
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 2 Tagen
angr preview#6

angr

GitHubangr/angr
9.0kvor 6h 8m
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 22h 57m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 13 Stunden
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kvor 4 Tagen
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kvor 22 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1650 Ergebnisse
VMPacker preview

VMPacker

GitHubleochen-coremind/vmpacker

ARM64 ELF Virtual-Machine-Schutzsystem
embedded-systems-securityexploit-frameworksiot-security+8
477vor 7 Monaten
DarunGrim preview

DarunGrim

GitHubohjeongwook/darungrim

Ein Patch-Analyse-Tool
static-analysisvulnerability-analysisreverse-engineering+2
365vor 6 Jahren
windiff preview

windiff

GitHubergrelet/windiff

Tool, das den Vergleich von Symbol-, Typ- und Syscall-Informationen von Microsoft Windows-Binärdateien über verschiedene Versionen des…
vulnerability-analysisreverse-engineeringinformation-gathering+1
392vor 1 Tag
applepie preview

applepie

GitHubgamozolabs/applepie

Ein Hypervisor für Fuzzing, erstellt mit WHVP und Bochs.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
384vor 7 Jahren
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

Ein Werkzeug, das dir beim Schreiben von Binary Exploits hilft.
exploitationreverse-engineeringdebuggers+3
612vor 7 Jahren
WFH preview

WFH

GitHubconscioushacker/wfh

Frida-basiertes dynamisches Analysewerkzeug, das automatisch DLL-Sideloading- und COM-Hijacking-Schwachstellen in Windows-Ausführbaren Dateien durch…

dynamic-analysis-sandboxingexploitationfuzzing+1
436vor 4 Jahren
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion, ein Electron-Wrapper für Frida & Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
700vor 1 Jahr
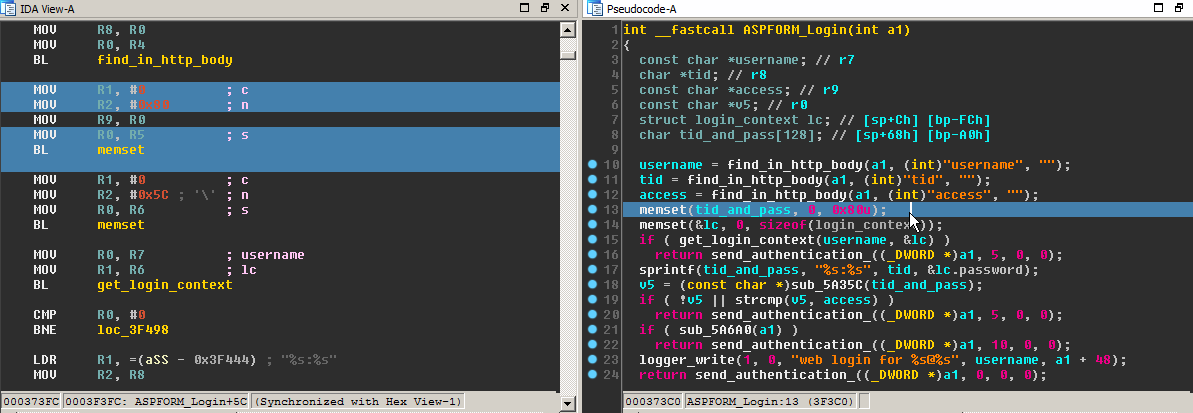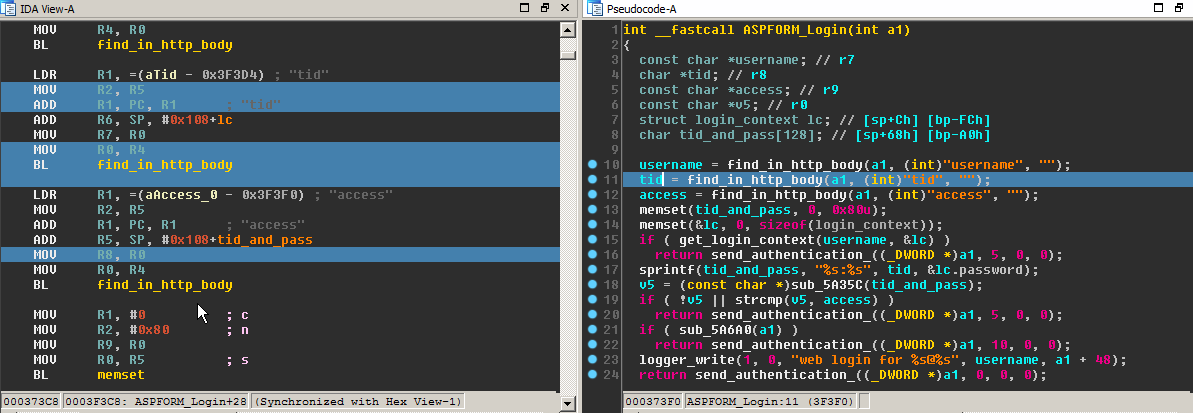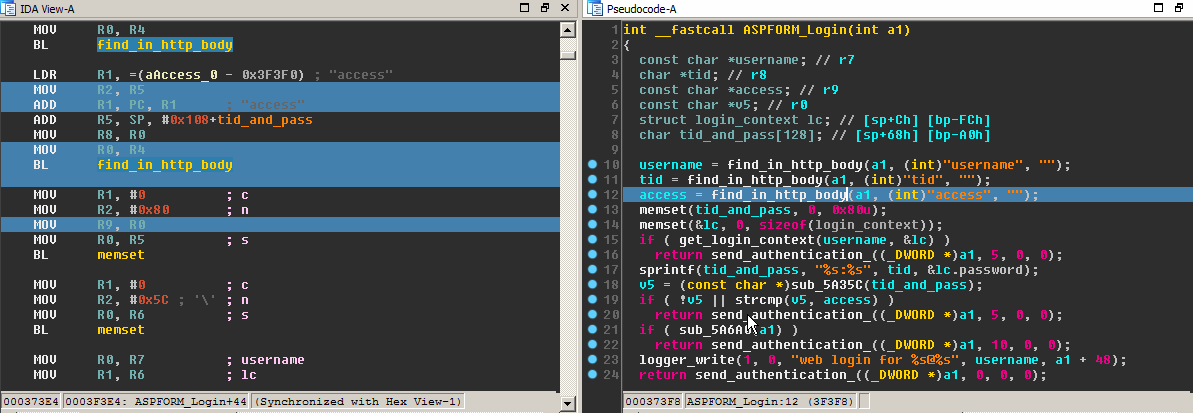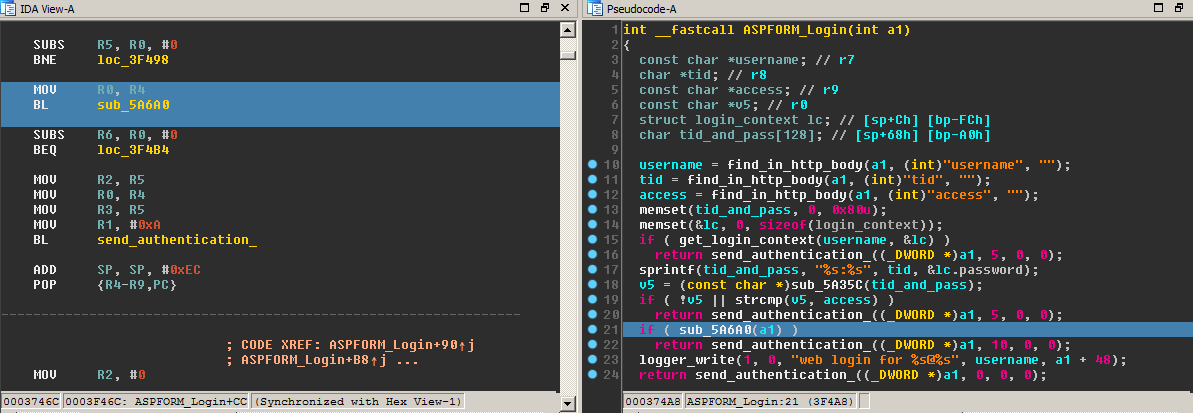
dsync preview

dsync

GitHubpatois/dsync

IDAPython-Plugin, das Disassembler- und Decompiler-Ansichten synchronisiert
reverse-engineeringdebuggersbinary-analysis
458vor 5 Jahren
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy ist ein IDA-Python-Skript, das bei der Reverse-Engineering von Windows-Kernel-Treibern hilft.
vulnerability-analysisreverse-engineeringbinary-analysis
383vor 7 Jahren
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

Agent-Fähigkeiten für Firmware-Extraktion, statische Analyse, Ghidra-Reverse-Engineering, Emulation und Sicherheitsberichterstattung, verpackt für…
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
229vor 17 Tagen
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

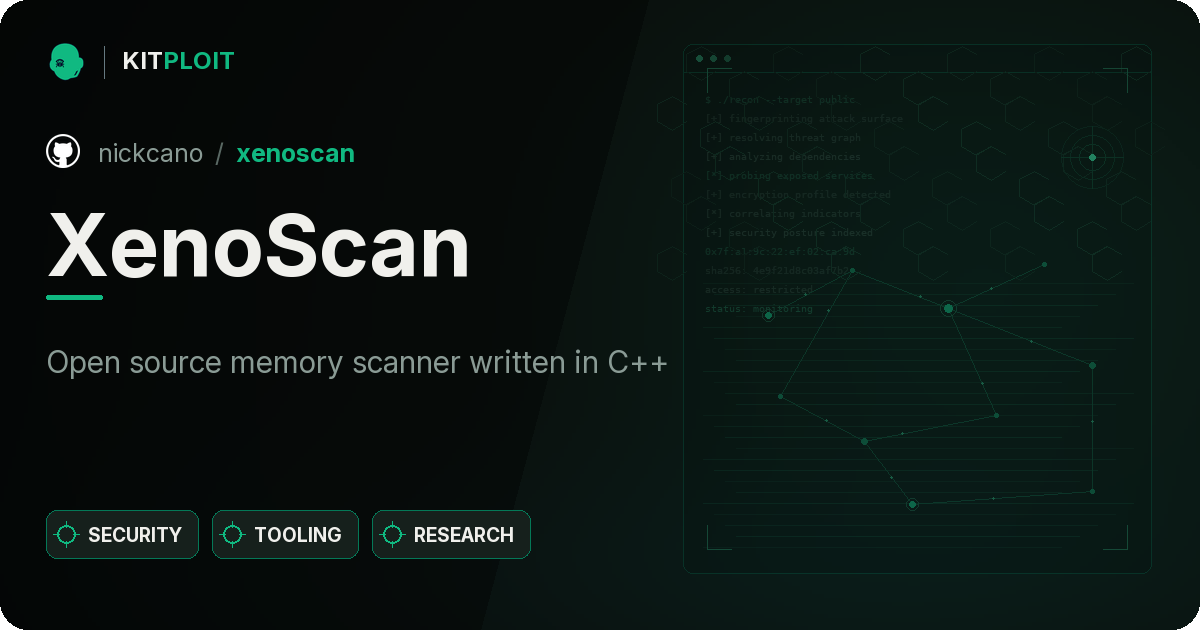
Eine plattformübergreifende GUI für bit-basierte Analyse, Verarbeitung und Visualisierung
reverse-engineeringforensicsdata-recovery+1
747vor 1 Jahr
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Open Source Speicherscanner geschrieben in C++
memory-forensicsexploitationreverse-engineering+2
369vor 6 Jahren
metame preview

metame

GitHuba0rtega/metame

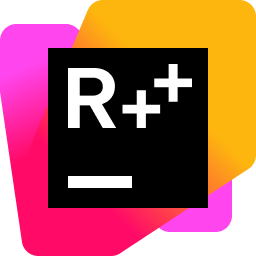
metame ist eine metamorphe Code-Engine für beliebige ausführbare Dateien
payload-generationreverse-engineeringmalware-analysis+2
605vor 7 Jahren
Arkari preview

Arkari

GitHubkomimoe/arkari

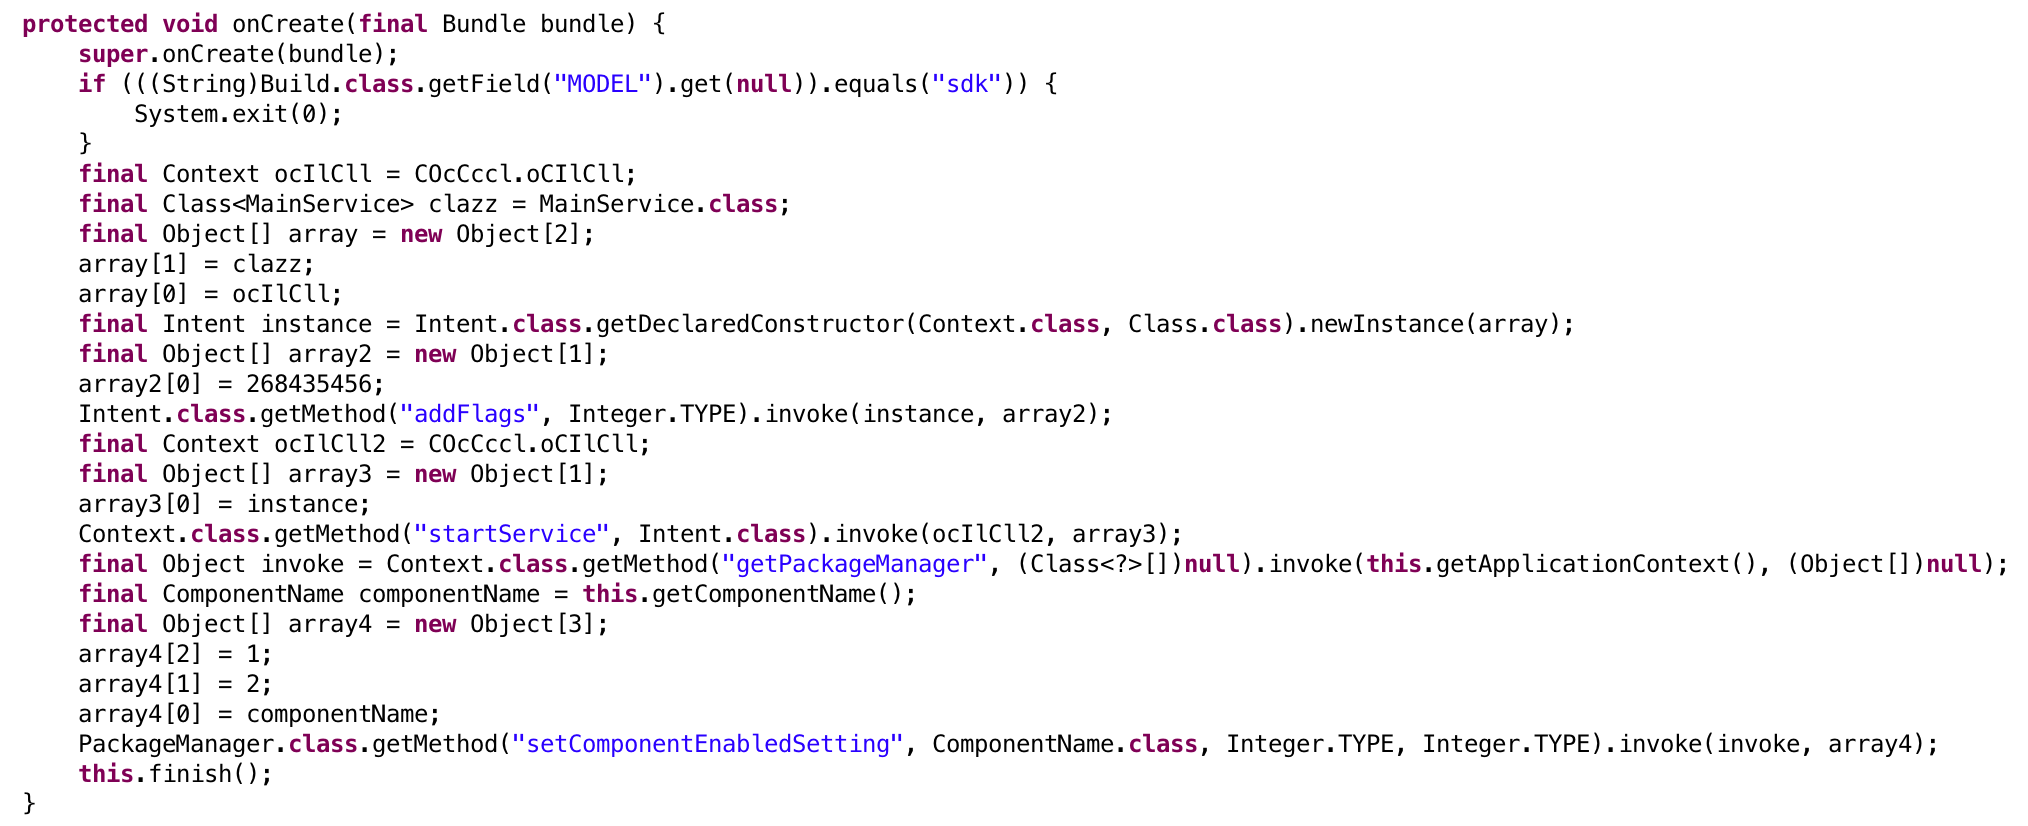
Noch ein weiterer LLVM-basierter Obfuscator auf Basis von goron.
defensive-toolsstatic-analysiscode-analysis+4
389vor 1 Monat
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

Ein musterbasierter Dalvik-Deobfuskator, der begrenzte Ausführung nutzt, um die semantische Analyse zu verbessern.
android-securityreverse-engineeringmalware-analysis+1
504vor 7 Jahren
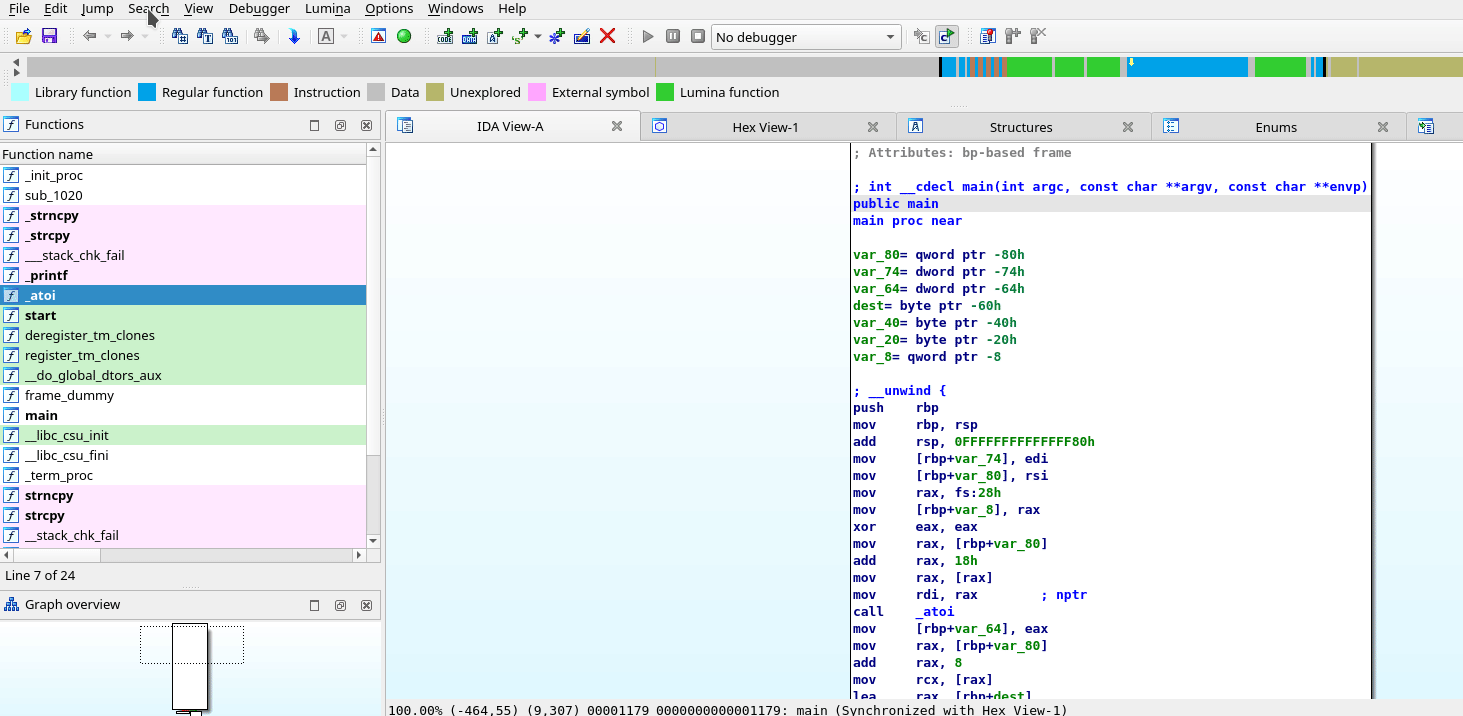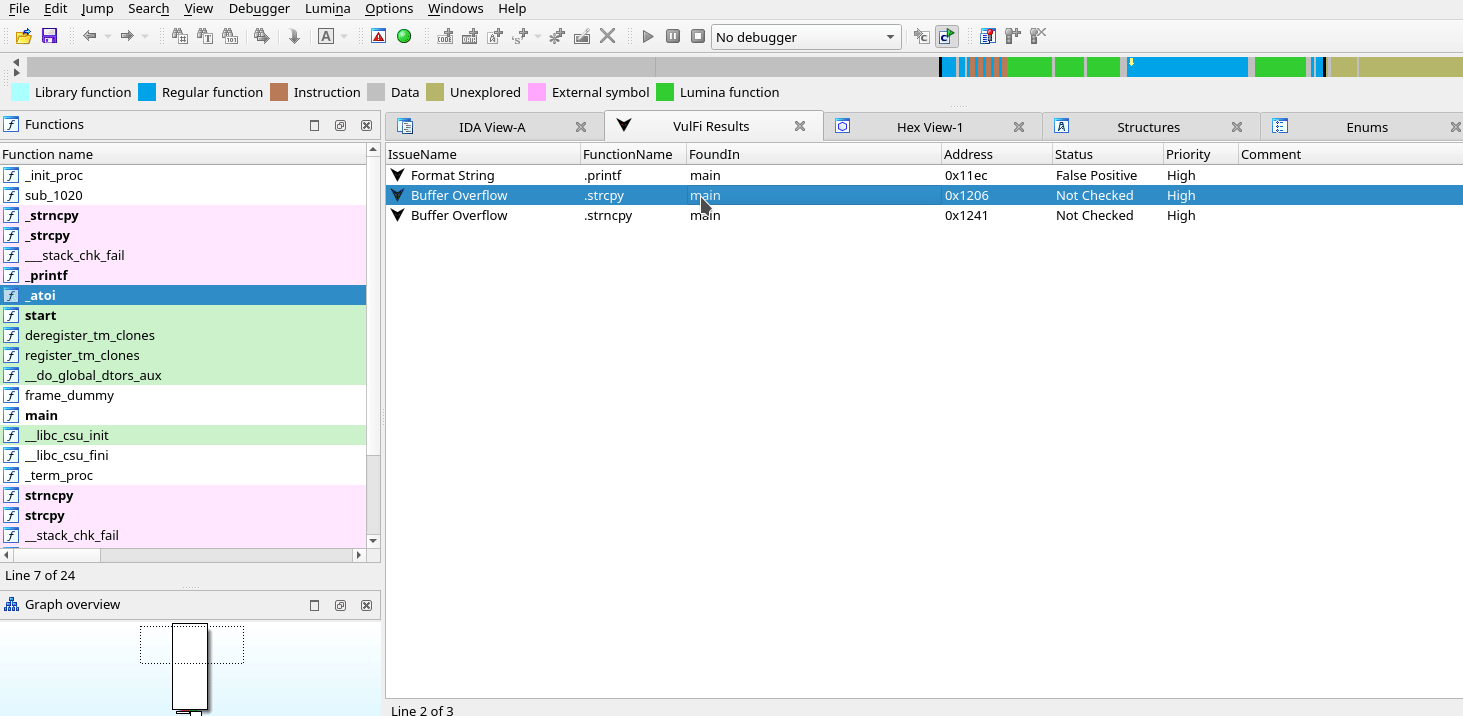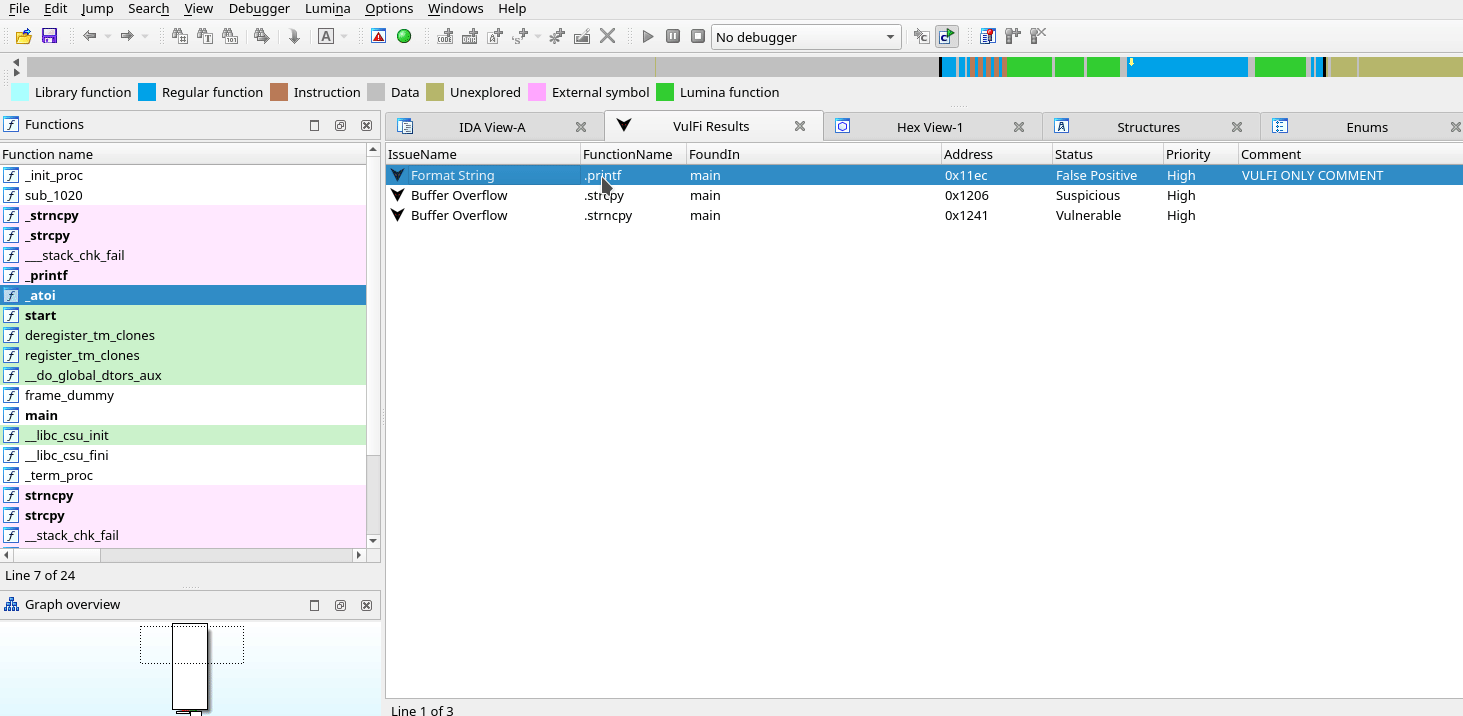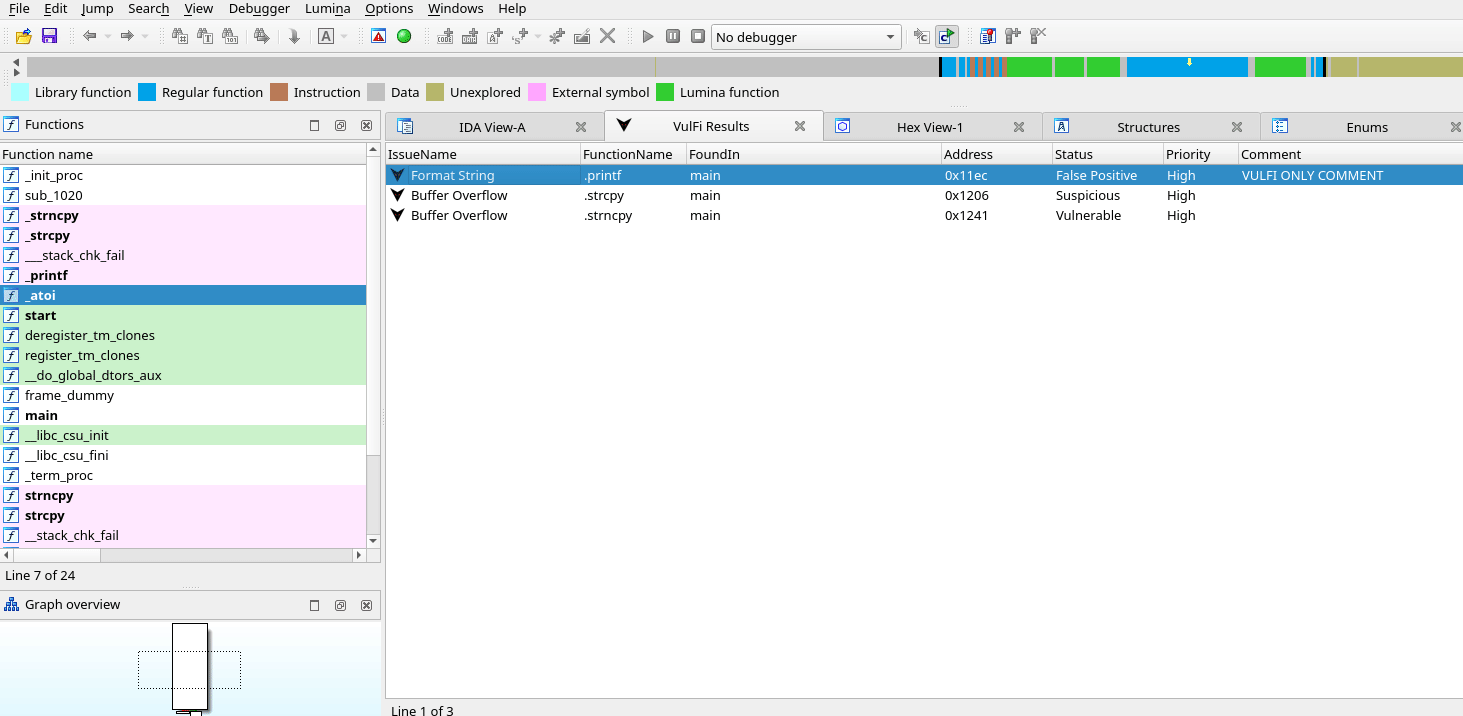
VulFi preview

VulFi

GitHubaccenture/vulfi

IDA Pro-Plugin für abfragebasiertes Suchen in der Binärdatei, hauptsächlich nützlich für die Schwachstellenforschung.
static-analysisvulnerability-analysisreverse-engineering+1
669vor 1 Jahr
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt ist ein Framework zur Analyse von Binärdateien mit IDA Pro und zur Suche nach Dingen in IDA Pro.
embedded-systems-securityvulnerability-analysisreverse-engineering+4
393vor 3 Jahren
zkar preview

zkar

GitHubphith0n/zkar

Go-basierter Analysator für Java-Serialisierungsprotokolle, der Deserialisierungs-Payloads analysiert, ausgibt und generiert, mit Unterstützung für…


payload-generationvulnerability-analysisexploitation+1
653vor 6 Monaten
Zurück1…202122…92Weiter
Binäranalyse — Seite 21 | Kitploit







