
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 menevarad007/cve-2026-37749
Proof-of-Concept für SQL-Injection in CodeAstro Simple Attendance Management System 1.0, das die Umgehung der Authentifizierung mittels manipuliertem…
 skynoxk/cve-2025-40554
CVE-2025-40554 Exploitation
 davidxbors/cve-2023-47504-poc
Proof-of-Concept-Exploit für CVE-2023-47504, das auf das Elementor-WordPress-Plugin abzielt. Erfordert Subscriber-Anmeldedaten und…
 eynaexp/cve-2024-27198-poc
Proof-of-Concept-Massenscanner für JetBrains TeamCity-Instanzen, die von CVE-2024-27198 betroffen sind
 eliasdekiniweek/cve-2022-26923
Ausnutzung von CVE-2022-26923
 itzvenom/cve-2023-6329
Python-PoC-Exploit für CVE-2023-6329 Authentifizierungs-Bypass in Control iD iDSecure. Rekonstruiert Admin-Anmeldeinformationen über einen…
 spring-io/cve-2022-22976-bcrypt-skips-salt
CLI-Tool zum Erkennen und Aktualisieren von BCrypt-Passwort-Hashes mit einem verwundbaren Arbeitsfaktor 31, das in Spring-Security-Datenbanken für…
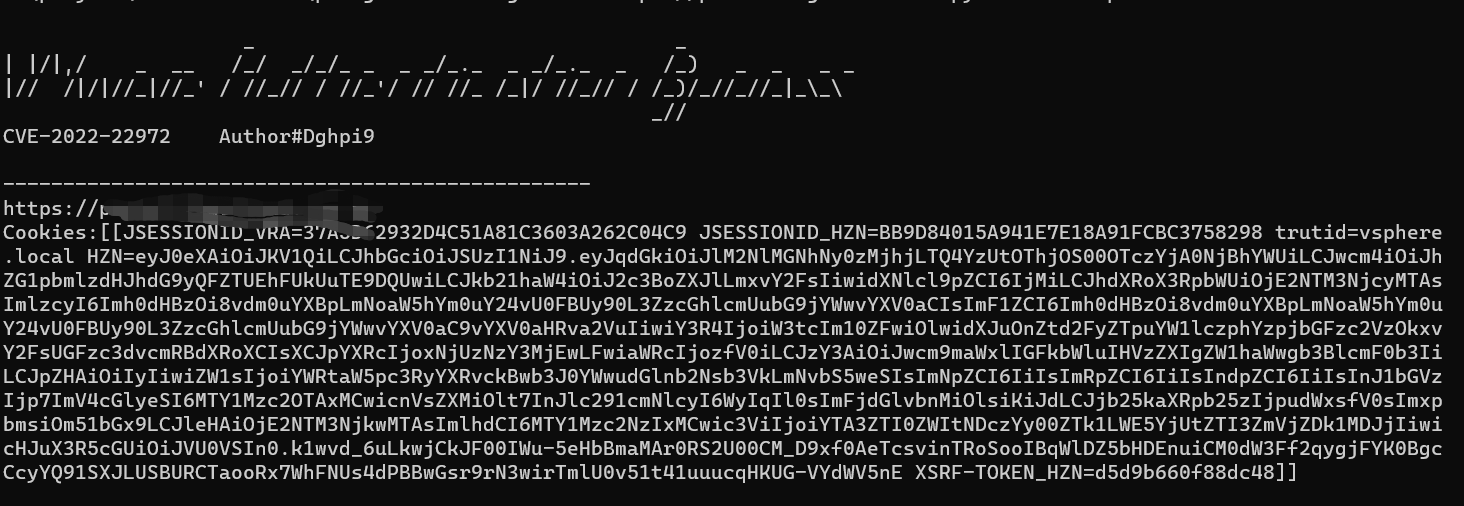 xk4ng/cve-2022-22972
vmware Authentifizierungs-Bypass
 nxploited/cve-2025-15521
Das Academy LMS – WordPress LMS Plugin für Complete eLearning Solution Plugin für WordPress ist anfällig für Privilegienerweiterung durch…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 und ThreadLocalRandom Inverse
 drew-alleman/cve-2020-11651
Ein Skript, das SaltStack CVE-2020-11651 und CVE-2020-11652 ausnutzt, um neue Benutzer zu einem verwundbaren Salt-Master hinzuzufügen, indem Einträge…
 gpotter2/cve-2024-20674
Exploit für CVE-2024-20674: Kerberos gegenseitige Authentifizierung umgangen durch Logikfehler in der clientseitigen U2U-TGT-REP-Verarbeitung.…
 jfriedli/cve-2025-10658
Python-Exploit-Skript für CVE-2025-10658: Erzwingt eine 6-stellige OTP in der WordPress SupportCandy Gastanmeldung, um eine vollständige…
 cyb3rmaddy/cve-2023-23397-report
Eine Exploit-Demo der Outlook-Schwachstelle „Elevation of Privilege“.
 starawneh/cve-2025-4094
CVE-2025-4094 – WordPress Digits Plugin < 8.4.6.1 - Umgehung der OTP-Authentifizierung
 jptr218/proftpd_bypass
Eine Implementierung von CVE-2015-3306
 iveresk/cve-2022-31749
PoC-Checker für CVE-2022-31749, der eine Parameterinjektions-Schwachstelle in der WatchGuard-SSH-Schnittstelle ausnutzt, um gehashte…
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: Proof-of-Concept für unverschlüsselte lokale Speicherung von Authentifizierungstokens, personenbezogenen Daten und KYC-Daten in der…








