
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 GNU Inetutils Telnetd Authentifizierungsumgehung
 t0tooro/cve-2025-24054-lab
Blue-Team-Labor: Erkennung und Abwehr von CVE-2025-24054 (Windows-NTLM-Hash-Offenlegung) mit Sysmon, Wazuh SIEM und Gruppenrichtlinien
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1g-Quellcode-Schnappschuss, der eine SSL/TLS- und Allzweck-Kryptographie-Bibliothek mit Chiffren, Digests und X.509-Zertifikatsbehandlung…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Fork von laravel/framework 10.50.2 mit CVE-2026-48019 (CRLF-Injection in der Standard-E-Mail-Regel) zurückportiert in…
 elevenpaths/latch-plugin-openvpn-as
Latch-Plugin für OpenVPN Access Server, das Zwei-Faktor-Authentifizierung (2FA) ermöglicht, um VPN-Verbindungen mit zeitbasierten Einmalpasswörtern…
 kajzingerakos/cve-2026-25253
Proof-of-Concept-Exploit für CVE-2026-25253, das eine Remote-Codeausführung per Ein-Klick in OpenClaw durch Diebstahl von Authentifizierungstokens…
 kit-lang/packages/kit-jwt
JSON Web Token (JWT) Kodierung und Decodierung für Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Diese Schwachstelle ermöglicht sowohl authentifizierten als auch nicht authentifizierten Remote-Angreifern, Remote-Code auf anfälligen…
 1872892142/jboss-autopwn-1
JBoss Autopwn, wie auf der BlackHat Europe 2010 vorgestellt – diese Version enthält CVE-2010-0738, die…
 minh3102011/cve-2026-18963_analyst
Docker-basiertes Labor zur Reproduktion von Keycloak CVE-2026-18963, einschließlich Einrichtung der verwundbaren Version, Realm-Seeding und…
 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Ein Proof-of-Concept für CVE-2025-29927, der einen Middleware-Bypass in Next.js-Versionen vor 13.5.9 demonstriert.
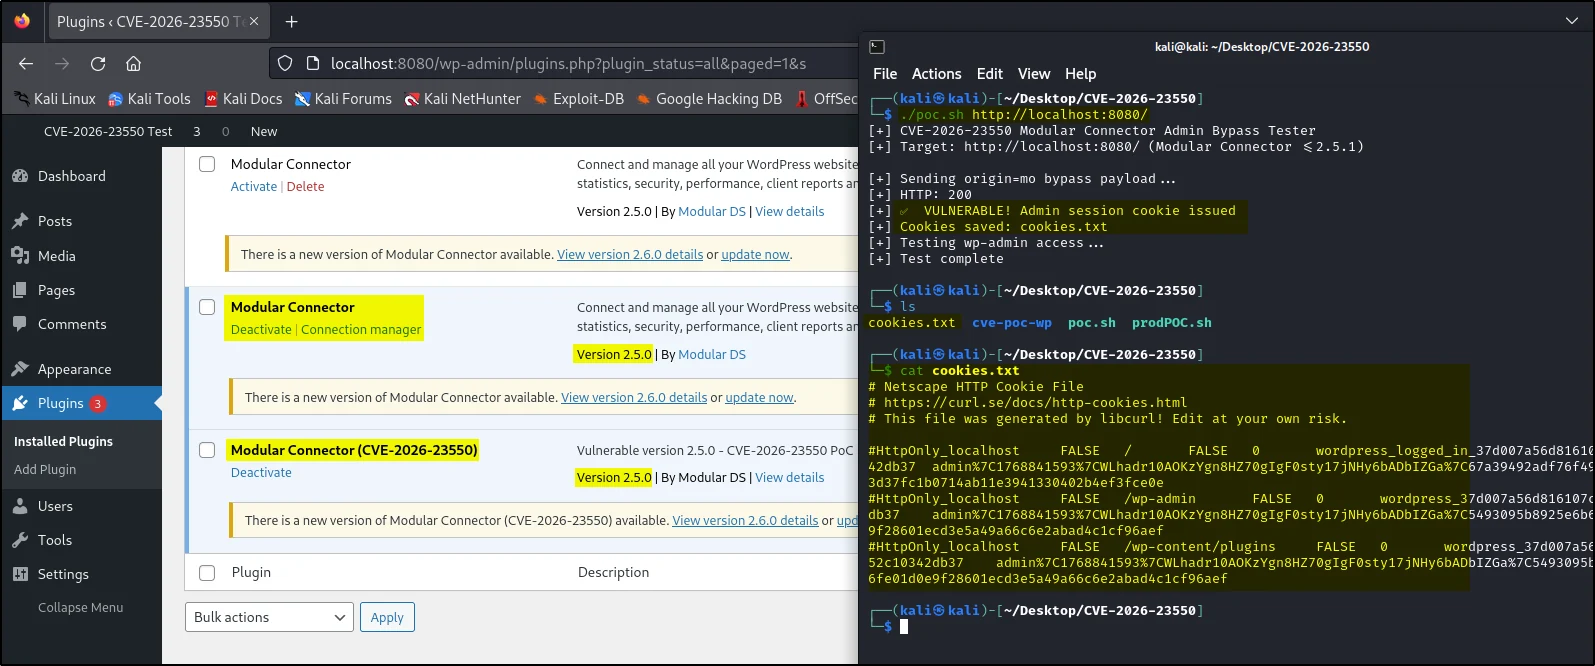 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Modular DS WordPress Plugin **Nicht authentifizierter Admin-Zugriff**
 kartik2005221/cve-2025-58434-poc
Proof-of-Concept-Exploit für CVE-2025-58434, der die nicht authentifizierte Kontokompromittierung in Flowise über geleakte Passwort-Reset-Tokens…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Proof-of-Concept für CVE-2022-2466, das die unauthentifizierte Terminierung des GraphQL-Anforderungskontexts in Quarkus/SmallRye demonstriert und…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 ist eine kritische Schwachstelle (CVSS-Score: 9.8), die mehrere Hikvision IP-Kamera- und DVR-Modelle betrifft und erstmals 2017…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Proof-of-Concept (PoC) für eine Authentifizierungs-Bypass-Schwachstelle, die Anwendungen betrifft, die pac4j-jwt mit JWE (JSON Web Encryption)…
 phaedrik/cve-2023-23397-poc
Zwei POCs, die ich für die CVE-2023-23397 Outlook-NTLM-Schwachstelle erstellt habe, zur internen Verwendung.








