
 #1

 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker Auth-Bypass zu unauth RCE. Erkennungsskript, Bypass-Demo, RCE-Chain-PoC und IDS-Regeln.
 nxploited/cve-2025-13390
WP Directory Kit <= 1.4.4 - Authentifizierungs-Bypass zur Privilegieneskalation durch Kontoübernahme
 abdugafforov-bobur/cve-2026-54415-poc
PoC für CVE-2026-54415 — Azuriom CMS (<1.2.11) Fehlerhafte Zugriffskontrolle → Kontoübernahme
 joshuavanderpoll/cve-2024-56348
Go-basierter Exploit für CVE-2024-56348, der die Authentifizierungsumgehung und Remote-Codeausführung in JetBrains TeamCity angreift. Bietet…
 caginkyr/cve-2026-7671
Proof-of-Concept für CVE-2026-7671, das einen OTP-Brute-Force-Angriff auf die Tornet-Scooter-Android-App demonstriert, der durch fehlendes…
 watchtowrlabs/watchtowr-vs-progress-sharefile-cve-2026-2699
Erkennungsartefakt für die Authentifizierungsumgehung CVE-2026-2699 in Progress ShareFile. Sendet GET an /ConfigService/Admin.aspx, um die…
 initroot/cve-2022-23342
Proof-of-Concept für eine Active-Directory-Benutzernamen-Enumeration-Schwachstelle in Hyland OnBase über Unterschiede in den Login-Endpunktantworten,…
 dungsocool/cve-2026-8206
CVE-2026-8206: Kirki Customizer Framework – Nicht authentifizierte Kontokompromittierung (CVSS 9.8)
 omribaso/cve-2022-22845-exploit
Exploit für CVE-2022-22845 - Nicht authentifizierte Admin-Übernahme bei QXIP SIPCAPTURE Homer-App bis einschließlich 1.4.27
 judgedbykira/cve-2026-20896-gitea-authentication-bypass
Eine Erklärung und ein PoC zur Ausnutzung der Authentifizierungs-Bypass-Schwachstelle CVE-2026-20896 in Gitea. Damit können Session-Tokens für…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Proof-of-Concept-Exploit zur Umgehung der OPC-UA-Authentifizierung mithilfe der Sicherheitsrichtlinie „None“, einschließlich eines simulierten…
 jenderal92/zimbra-valid-login-checker
Leichtgewichtiges Python-Skript zum Testen von Benutzername-/Passwort-Kombinationen gegen Zimbra-Webmail-Loginseiten für Sicherheitsbewertungen und…
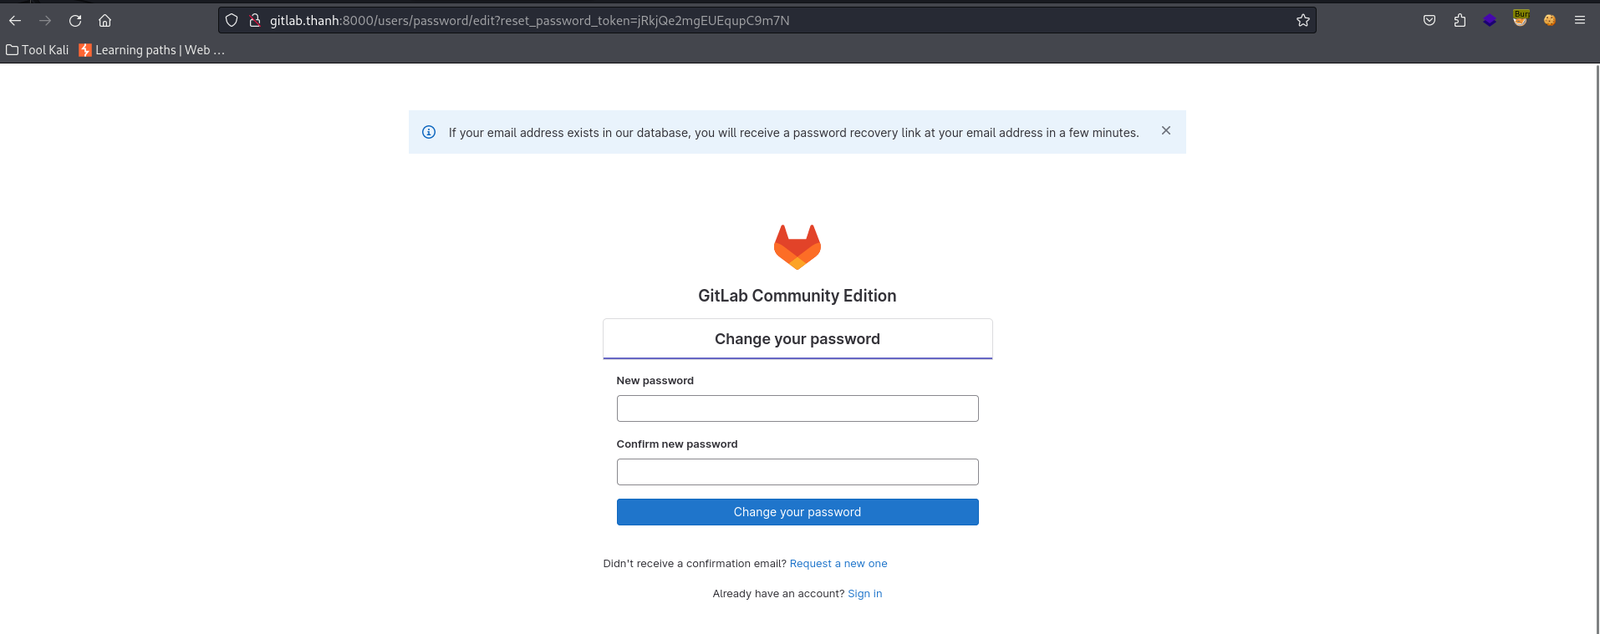 thanhlam-attt/cve-2023-7028
Exploit für die Übernahme von GitLab-Konten über CVE-2023-7028, der die Umgehung des Passwort-Zurücksetzens demonstriert, indem eine Angreifer-E-Mail…
 ull0a/cve-2026-50751
Umgehung der Zertifikatsauthentifizierung in der Remote-Access-VPN von Check Point (IKEv1).
 ull0a/cve-2024-55591-poc
# Bildungstechnische Implementierung in Go für CVE-2024-55591 (Fortinet FortiOS Authentifizierungsumgehung). Entwickelt für Sicherheitsforschung,…
 yym8538/cve-2026-25253
Proof-of-Concept-Exploit für CVE-2026-25253 in OpenClaw: Eine manipulierte gatewayUrl exfiltriert das Control-UI-Gateway-Token, was unbefugten…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Proof-of-concept für CVE-2026-23009, das die nicht authentifizierte Injektion von DICOM-Bildern in verwundbare PACS-Server mithilfe von pynetdicom…









