
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 abraxas/sonic-gnmi-noauth
Dokumentiert und reproduziert eine Fail-Open-Authentifizierungsschwachstelle in SONiC gNMI, bei der eine leere UserAuth-Map unauthentifizierte gNMI…
 affolter-engineering/ldapin
CLI-Tool zur Durchführung grundlegender LDAP-Aufgaben für Sicherheitsbewertungen
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API Toolkit b4acd7ca – Hoch – Lokal – Verbleibendes Privileg – Unix-Socket-Registrierung ohne JWT
 oscerd/cve-2026-95663
Lauffähiger Proof-of-Concept-Reproduzierer für CVE-2026-95663, bei dem Apache Camel camel-keycloak zwischengespeicherte…
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
Authentifizierungsumgehungs-Sicherheitslücke in Apache OFBiz < 18.12.10.
 hakaioffsec/cve-2026-44706
Chatwoot SQL-Injection in FilterService
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Beratung und Proof of Concept für eine authentifizierte OS-Befehlsinjektion in der Web-Ping-Diagnose des ONT-4GE-RFDW, ausnutzbar über…
 oscerd/cve-2026-85301
Lauffähiger Proof-of-Concept-Reproduzierer für die Umgehung der Issuer-Validierung in Apache Camel camel-keycloak (CWE-287), der das Verhalten in…
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server RCE-Exploit
 pervinzahidli/cve-2026-104110
Unauthentifizierte Offenlegung des internen Ordnerpfads, der Client-E-Mail und der Upload-Richtlinie für FileRise Pro Client-Portale über…
 biulove0x/cve-2022-0441
WordPress Plugin MasterStudy LMS 2.7.5 - Unauthentifizierte Erstellung eines Admin-Kontos
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 – Hoch – Remote – 2FA-Umgehung – SOAP/REST-Passwort-Anmeldung umgeht TOTP
 dejanlevaja/wpbf
WPBF - ein multithreaded WP-Brute-Forcer
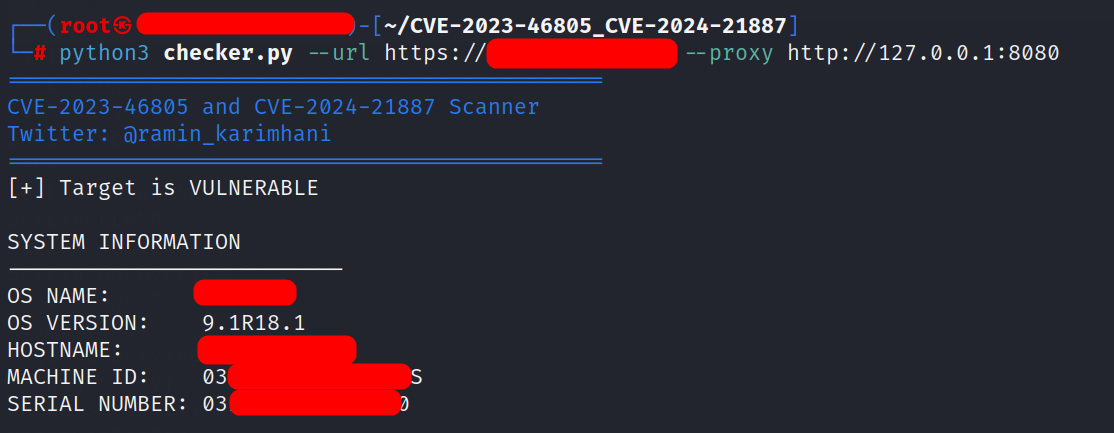 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Das Skript in diesem Repository prüft nur, ob die im Produkt Ivanti Connect Secure angegebenen Schwachstellen vorhanden sind.
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Proof-of-Concept-Python-Skripte, die eine Denial-of-Service-Schwachstelle in Keycloak 20.0.3 demonstrieren, mit konfigurierbaren Zielen und…
 dpfkdlemtp/epson-eh-tw5350-advisories
Sicherheitshinweise für CVE-2021-43716/43717/43718 (Epson EH-TW5350)
 trackflaw/cve-2024-10924-wordpress-docker
Verwundbarer Docker-Container für Really Simple Security (Free, Pro und Pro Multisite) 9.0.0 – 9.1.1.1 – Authentifizierungsumgehung CVE-2023-50164








