
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 dinosn/cve-2026-82329-jfrog-artifactory
Reproduzierbares Docker-Labor und Python-PoC für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in JFrog Artifactory, die zur…
 lazaars/ultrarealy_with_cve-2019-1040
Aktualisierte Version für das Tool UltraRealy mit Unterstützung für den Exploit CVE-2019-1040
 krishnakanthb13/password_generator
Ein produktionsreifer, kryptographisch sicherer Passwortgenerator-CLI mit 17 Generierungsmodi, Entropie-Transparenz und umfassenden…
 wantasticapp/wantasticcore
AIO Cloud Management Server
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Python-basierter Erkennungs-Artefakt-Generator für Ivanti Sentry-Authentifizierungsumgehungs- und Remote-Code-Ausführungs-Schwachstellen…
 alex188dot/agensic
Kryptografische Terminal-Forensik und Sitzungswiedergabe für KI-Agenten. Verfolgt, signiert und prüft jeden Befehl mit Herkunftskennzeichnungen,…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG ist ein souveräner, ultraleichter und abhängigkeitsfreier Windows-Agent, der PKCS#11, SSH-Agent, Pageant und CNG/Smartcard…
 garrettfoster13/cve-2025-59501
CVE-2025-59501 PoC-Code
 doyensec/cve-2022-39299_poc_generator
Ein einfacher CVE-2022-39299 PoC-Exploit-Generator, um die Authentifizierung in SAML-SSO-Integrationen mit anfälligen Versionen von passport-saml zu…
 taroballzchen/cve-2022-40684-metasploit-scanner
Eine Authentifizierungsumgehung unter Verwendung eines alternativen Pfades oder Kanals in einem Fortinet-Produkt
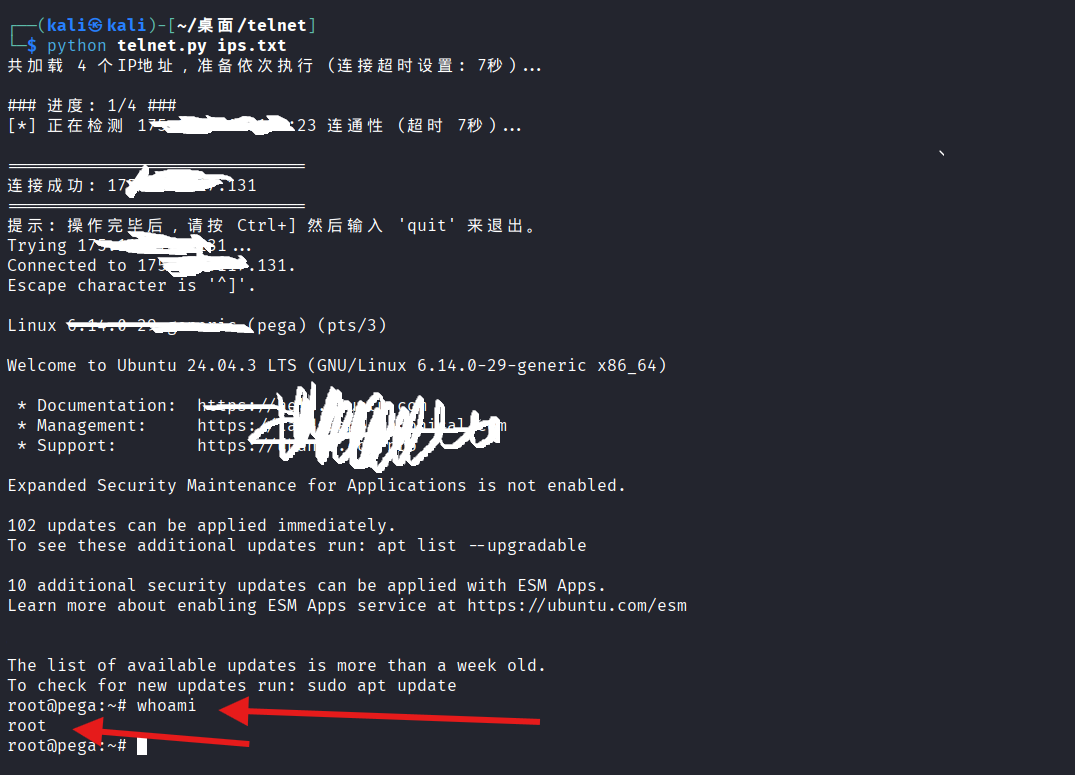 parameciumzhang/tell-me-root
Batch-Scanner für CVE-2026-24061 Telnet-Authentifizierungs-Bypass, mit Port-Erreichbarkeitsprüfungen und automatisierten Payload-Versuchen für…
 ekomssavior/telnet_scan
scanner/exploiter CVE-2026-24061 & CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
Exploit für CVE-2022-40684, das Fortinet FortiOS, FortiProxy und FortiSwitchManager betrifft
 prot0tw/keycloak_cve-2026-18963_poc
Dieses Repo ist ein PoC für cve-2026-18963. Bitte verwenden Sie es nur auf legalen Produkten (Labor, lokal, ...).
 synacktiv/cachedata_decrypt
Ein einfaches Toolkit zum Brute-Force und Entschlüsseln von Windows EntraId CacheData
 imancybersecurity/cve-2023-27350-poc
Proof-of-concept-Exploit für CVE-2023-27350, der auf Authentifizierungsumgehung in der Druckverwaltungssoftware PaperCut MF/NG abzielt. Enthält…
 am-i-being-pwned/pgp-tools
Open-Source-Browsererweiterung für PGP-Verschlüsselung, -Entschlüsselung und -Signierung. Rust/WASM-Engine mit WebAuthn-PRF-Entsperrung,…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS: Unauthentifizierte RCE + Dateilesen über ..%2f-Authentifizierungs-Bypass (CVSS 10.0, KEV, Mirai ITW)








