Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PGP-Tools — Open-Source-Browsererweiterung für PGP-Verschlüsselung, -Entschlüsselung und -Signierung. Rust/WASM-Engine mit WebAuthn-PRF-Entsperrung, Argon2id-Passwortschutz und gelöschtem Arbeitsspeicher. | Kitploit
Tools/GitHubGitHub/am-i-being-pwned/pgp-tools
Passwort-CrackingVerschlüsselungs-/EntschlüsselungstoolsWebsicherheitKryptographiePrivatsphäreAuthentifizierung
GitHubam-i-being-pwned/pgp-tools

PGP-Tools

Open-Source-Browsererweiterung für PGP-Verschlüsselung, -Entschlüsselung und -Signierung. Rust/WASM-Engine mit WebAuthn-PRF-Entsperrung, Argon2id-Passwortschutz und gelöschtem Arbeitsspeicher.

Repository anzeigen
844vor 16 TagenNoch nicht geprüft
Teilen
Webseite

PGP Tools

PGP Tools

Open-Source-Browsererweiterung für PGP- und AGE-Verschlüsselung und -Entschlüsselung.
Entwickelt mit Rust/WebAssembly. Private Schlüssel berühren den JS-Heap nur, wenn es unbedingt nötig ist.

CI Chrome Web Store users Chrome Web Store rating lib coverage: 84.7% unit tests: 2268 e2e tests: 229

Available in the Chrome Web Store   Get it from Microsoft Edge Add-ons

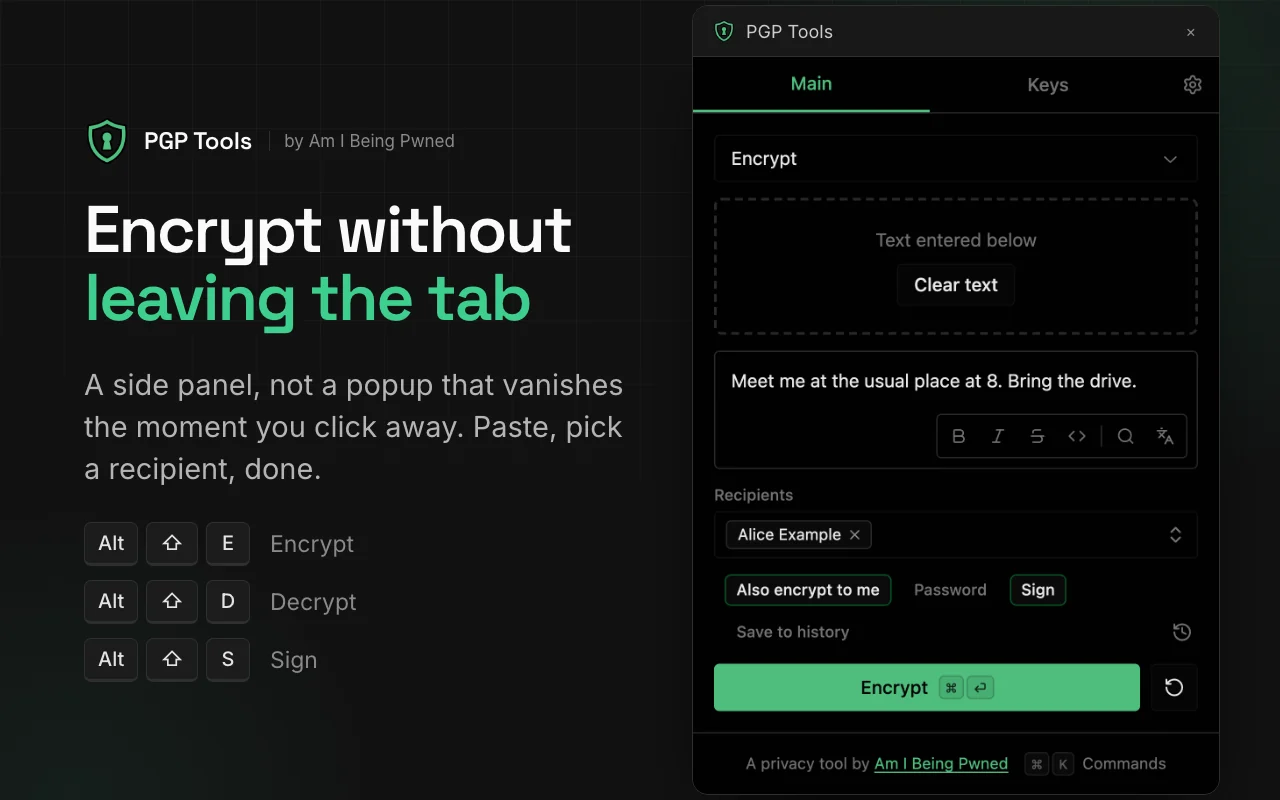
PGP Tools side panel: encrypting a message to a recipient, with signing switched on

Warum PGP Tools?

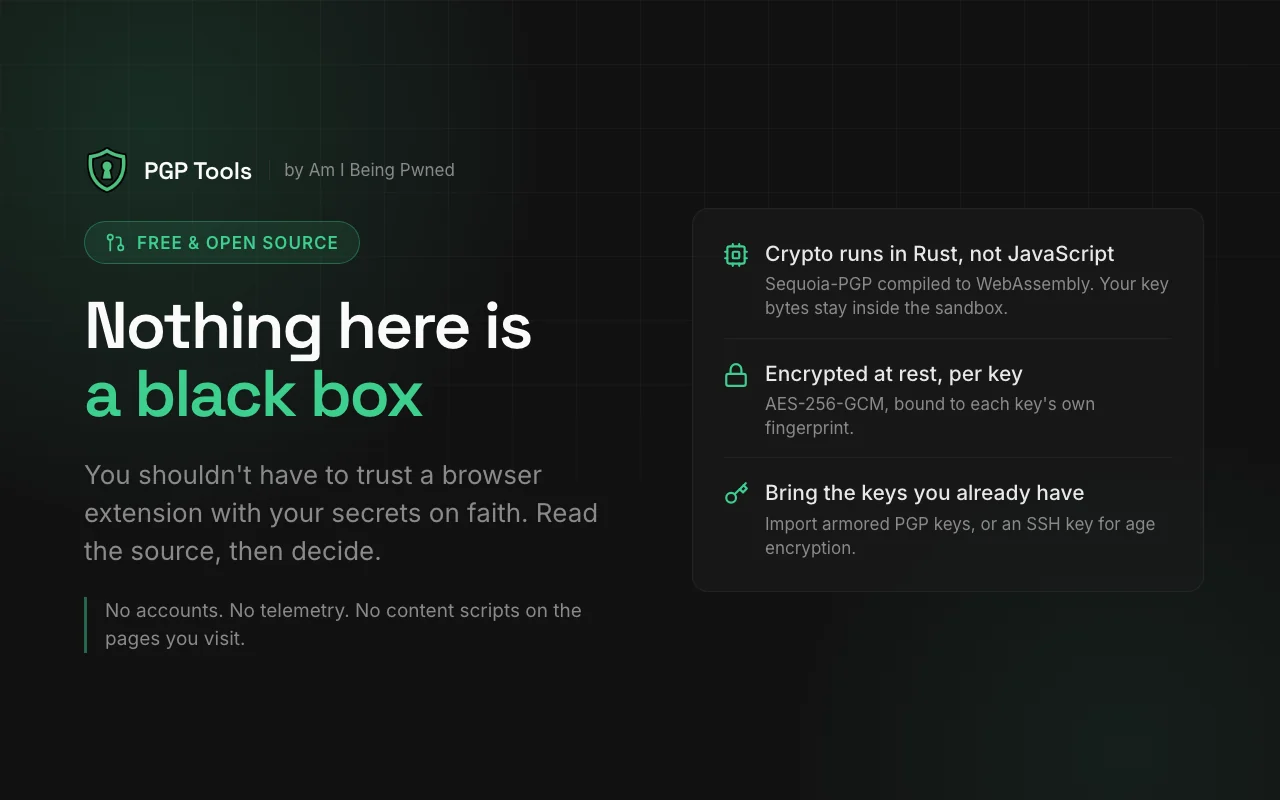
Open Source und transparent. Die meisten PGP-Browsererweiterungen sind Closed Source. Sie sollten einer Blackbox nicht Ihre Geheimnisse anvertrauen.

Krypto läuft in WASM, nicht in JavaScript. Alle PGP-Operationen laufen in einer Rust/Sequoia-PGP-WebAssembly-Sandbox. JS hält nur ein undurchsichtiges Integer-Handle auf Ihren Schlüssel – die eigentlichen Bytes liegen im linearen WASM-Speicher und werden beim Drop genullt. Private Schlüssel durchlaufen JS kurzzeitig während der Generierung und des Imports, bevor sie verschlüsselt und gespeichert werden.

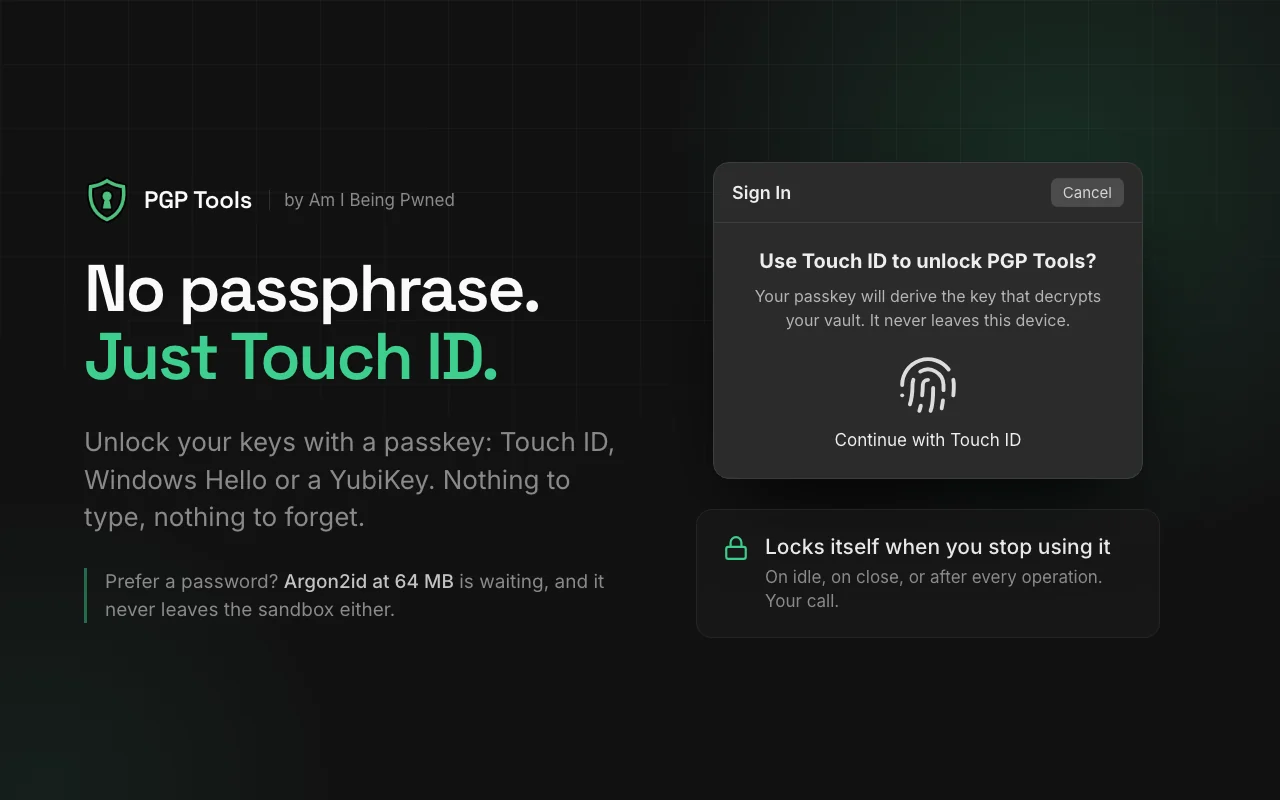
Passkey-Entsperrung. Schützen Sie Schlüssel mit WebAuthn PRF – entsperren Sie mit Touch ID, Face ID, Windows Hello oder einem YubiKey statt mit einem Passwort. Die PRF-Ausgabe wird über HKDF-SHA256 mit einem gespeicherten Geheimnis kombiniert, und der gesamte Entsperrungsablauf läuft in WASM.

Argon2id für Passwörter. 64 MB Speicher, 3 Iterationen – resistent gegen GPU-Brute-Force. Die KDF, die Entschlüsselung und die Schlüsselspeicherung erfolgen alle in WASM. Passwort-Bytes werden auf beiden Seiten sofort nach der Verwendung genullt.

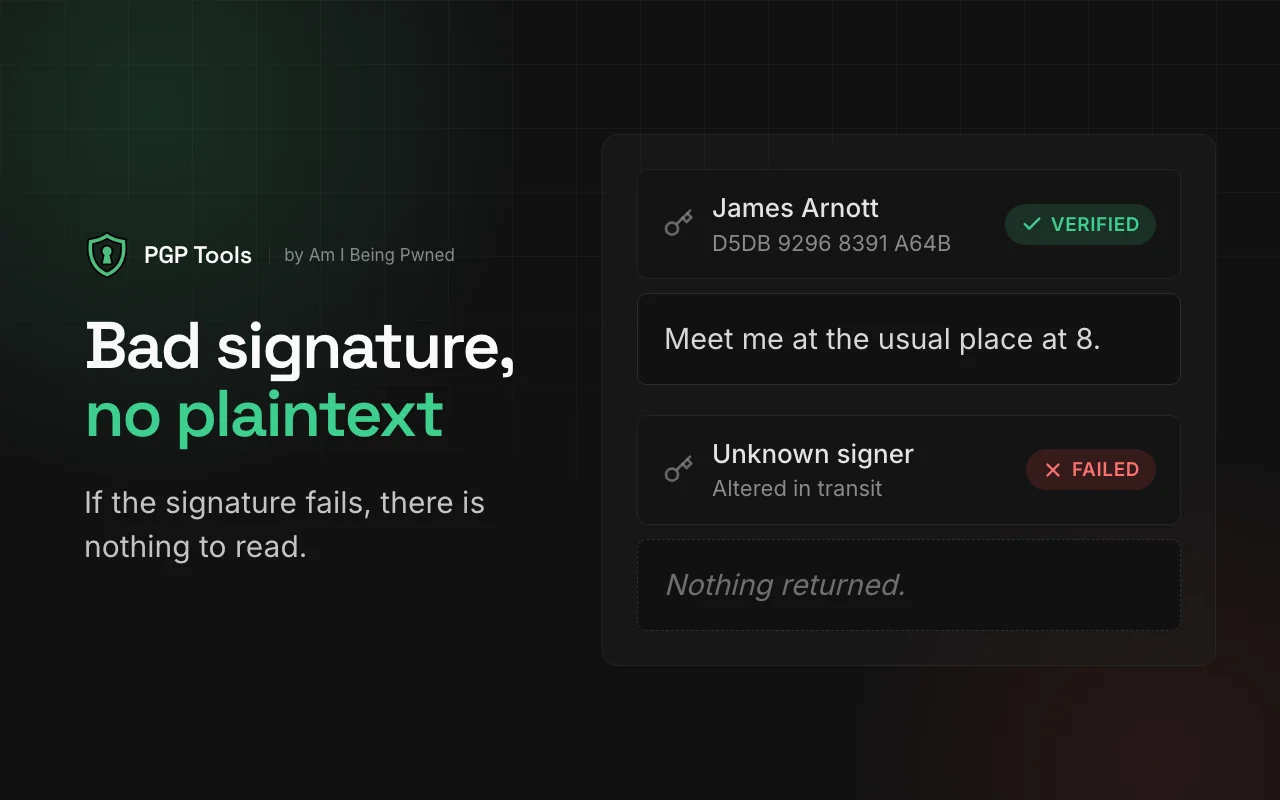
Atomares Entschlüsseln + Verifizieren. Klartext und Signaturergebnis werden zusammen in einer einzigen gepackten Antwort zurückgegeben. Ungültige Signatur = kein Klartext zurückgegeben. Kein TOCTOU-Fenster.

Zeroisierung überall. zeroize-Crate für alle gespeicherten Schlüssel und Zwischenwerte (Rust). Uint8Array.fill(0) für Passwörter, PRF-Ausgaben und abgeleitete Schlüssel (JS). WASM-Speicher wird nicht vom GC verwaltet, daher ist die Zeroisierung deterministisch.

AAD pro Schlüssel. Jeder private Schlüssel wird mit AES-256-GCM verschlüsselt, wobei Additional Authenticated Data an seinen Fingerprint gebunden ist. Das Austauschen von Blobs zwischen Schlüssel-Slots schlägt fehl.
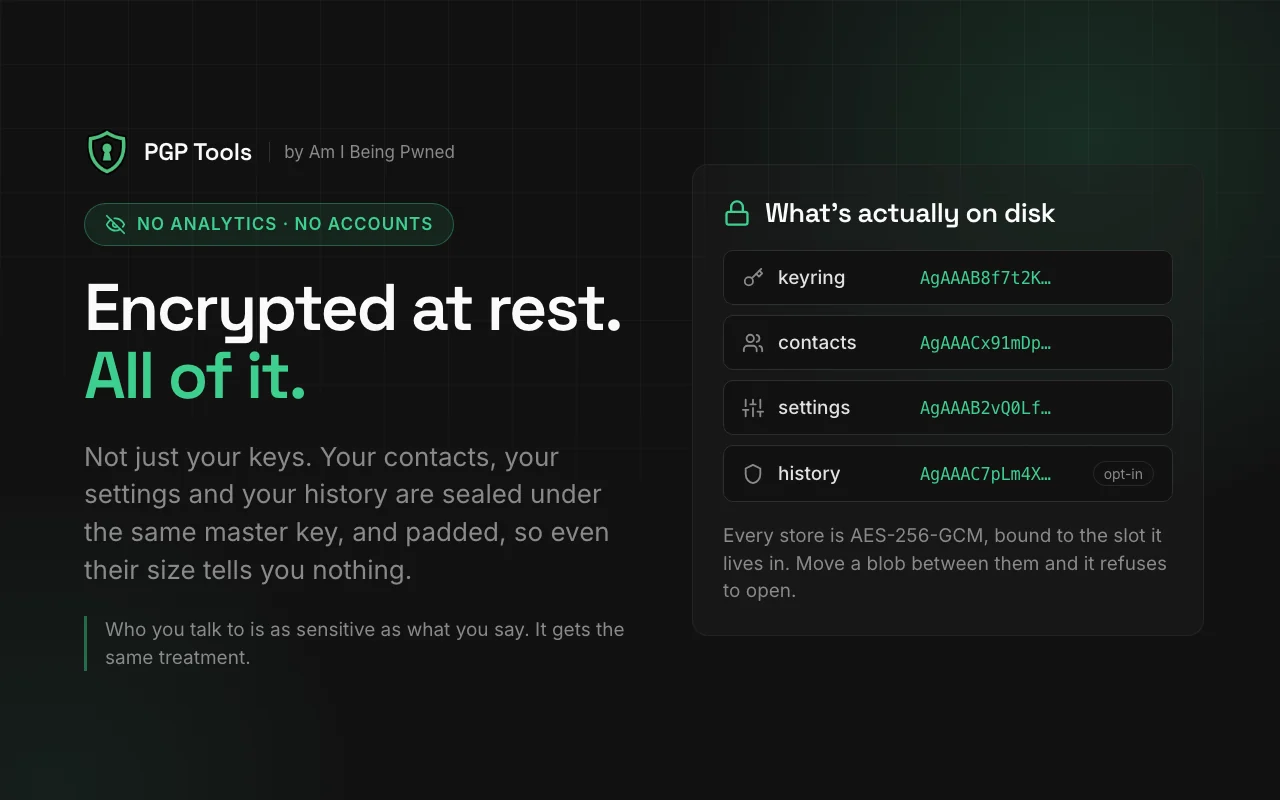
Verschlüsselt im Ruhezustand: Schlüsselbund, Kontakte, Einstellungen und Verlauf sind jeweils ein versiegelter Blob auf der Festplatte Passkey-Entsperrung: Eine Touch-ID-Abfrage leitet den Schlüssel ab, der den Tresor entschlüsselt
Atomare Entschlüsselung und Verifikation: Eine verifizierte Signatur liefert die Nachricht zurück, eine fehlgeschlagene liefert nichts Open Source: Krypto läuft in Rust, jeder Speicher ist im Ruhezustand verschlüsselt, bring deine vorhandenen Schlüssel mit

Funktionen

  • ECC- (Cv25519) oder RSA-4096-Schlüsselerzeugung
  • Verschlüsselung an mehrere Empfänger, mit optionaler Signierung
  • Entschlüsselung mit automatischer Signaturverifikation
  • Klartext-Signierung und -Verifikation
  • Import/Export von gepanzerten Schlüsseln
  • Ein-Datei-Backup: Export/Import aller Schlüssel und Kontakte (standardmäßig passphrasenverschlüsselt)
  • Signieren und Verifizieren von Chrome-Erweiterungspaketen (.crx) für die Verified CRX Uploads des Web Store (optional; standardmäßig deaktiviert)
  • age-Verschlüsselung mit einem bereits vorhandenen SSH-Schlüssel – importiere einen ssh-ed25519- oder ssh-rsa-Schlüssel und verschlüssele/entschlüssele age-Dateien (binär oder gepanzert), abgeglichen mit der Go-age-CLI. Nur Import (die App erzeugt niemals SSH-Schlüssel); nur Verschlüsseln/Entschlüsseln (age hat keine Signierung). Native age1…-Schlüssel sind nicht abgedeckt, und ECDSA-, DSA- und FIDO-sk-*-Schlüssel werden abgelehnt


  • Rechtsklick-Kontextmenü auf ausgewähltem Text
  • Automatische Sperre bei Inaktivität, beim Schließen des Panels oder pro Vorgang (Never-Cache-Modus)
  • Optional: Schlüssel mit dem Tresor entsperren – die eine Passkey-Abfrage, die den Tresor öffnet, entsperrt auch jeden dadurch geschützten Schlüssel (standardmäßig deaktiviert)
  • Optional Chrome-Sync oder rein lokale Speicherung

Sicherheitsmodell

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →