
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 crisprss/magicnetdefs
Ähnlich wie Petitpotam ist der netdfs-Dienst in Windows-Server- und AD-Umgebungen aktiviert, und die missbrauchte RPC-Methode ermöglicht…
 macmod/sopa
Ein praktischer Client für ADWS in Golang.
 synacktiv/kcmdump
Kerberos-Tickets aus der KCM-Datenbank von SSSD extrahieren
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 giordanosconti/icloudkitextractor
Experimentelles .NET/WPF-Forensik-Toolkit für iCloud-Authentifizierung, CloudKit/MMCS-Backup-Download und Octagon/PCS-Wiederherstellung (ADP,…
 aaravmaloo/apm
Ein lokaler Passwort-Manager für alle
 sfewer-r7/cve-2026-0257
Proof-of-Concept-Skript zur Nutzung der PAN-OS GlobalProtect-Authentifizierungsumgehung CVE-2026-0257
 0katz/cve-2019-12476
PoC für CVE-2019-12476, eine Windows-Authentifizierungsumgehung in ManageEngine ADSelfService Plus, die über einen manipulierten…
 mafifrizi/tanuki
Taktischer Identitätsoperator für Linux & Hybrid Active Directory
 wrogistefan/desktop-2fa
Eine sichere Offline-Desktop-Anwendung zum Generieren und Verwalten von TOTP-2FA-Codes. Funktionen umfassen verschlüsselte Tresor-Speicherung,…

 baiyibai/pico-usb-wifi
Firmware für Raspberry Pi Pico W, das einen treiberlosen USB-WLAN-Adapter mit transparenter Layer-2-Brücke, WPA2/WPA3-Authentifizierung und…
 zinja-coder/damn-vulnerable-android-components
Eine bewusst verwundbare Android-Anwendung, um verschiedene Schwachstellen zu demonstrieren, die in Android-Komponenten auftreten.
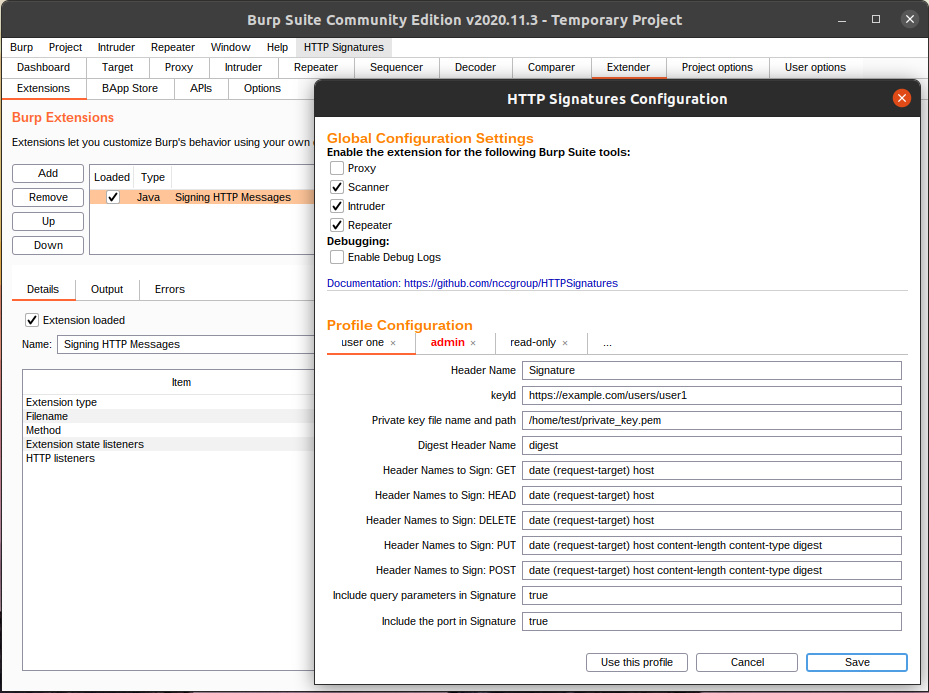 nccgroup/httpsignatures
Eine Burp-Suite-Erweiterung, die den Entwurf Signing HTTP Messages (draft-ietf-httpbis-message-signatures-01) implementiert.
 inflightsec/agent-vault-proxy
Just-in-time API-Schlüssel für KI-Agenten - und jeden anderen Prozess, den du darüber leitest: Der Aufrufer sieht nur einen Platzhalter.
 emerinohdz/facebrute
Facebook-Brute-Force-Skript
 whiteoaksecurity/goawsconsolespray
Tool zum Sprayen von AWS Console IAM Logins
 incredibleindishell/certi-bhai
AD CS-Ausnutzung – hier kommt der dazugehörige Kram rein
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…








