
 wrogistefan/desktop-2fa

Eine sichere Offline-Desktop-Anwendung zum Generieren und Verwalten von TOTP-2FA-Codes. Funktionen umfassen verschlüsselte Tresor-Speicherung, moderne Kryptografie (Argon2 + AES‑GCM), modulare Architektur und einen Local-First-Ansatz ohne Cloud-Abhängigkeiten. Entwickelt für Zuverlässigkeit, Erweiterbarkeit und eine zukünftige plattformübergreifende Benutzeroberfläche.
Ein sicherer, offline arbeitender Zwei-Faktor-Authentifizierungs-(2FA-)Manager für Desktop-Umgebungen. Entwickelt mit Python, mit starker Verschlüsselung und ohne Cloud-Abhängigkeiten.
🌐 Landing Page: desktop-2fa.org


| Funktion | Beschreibung |
|---|---|
| 🔐 Tresorsicherheit | AES-256-GCM-Verschlüsselung mit Argon2id-Schlüsselableitung |
| ⏱️ TOTP-Generierung | RFC-6238-konforme Codegenerierung |
| 💻 Vollständige CLI | Vollständige Kommandozeilenschnittstelle zur Verwaltung von Tokens |
| 📋 Zwischenablage-Unterstützung | Automatisches Kopieren von TOTP-Codes in die Zwischenablage |
| 🔓 Sitzungskontrolle | Die CLI authentifiziert jeden Befehl; die UI authentifiziert Schreibvorgänge erneut und sperrt nach fünf Minuten ohne Eingabe |
| 🛡️ Passwortrichtlinie | Konfigurierbare Durchsetzung der Passwortstärke mit zxcvbn |
| 🧪 Gut getestet | Regressionstests umfassen RFC-6238-Vektoren und historische Tresor-Fixtures |
| 📖 Sicherheitsmodell | Detaillierte Bedrohungsanalyse und Dokumentation des kryptografischen Designs |
| 🖥️ Textual-UI | Konto- und Tresorformulare, Live-TOTP-Countdowns und Zwischenablage-Aktionen (0.11.0) |
Englische CLI-Aufnahmen im dunklen Terminal aus Desktop-2FA 0.10.0, gefolgt von der Textual-UI 0.11.0. Alle Konten und Anmeldedaten sind synthetisch. Terminalbilder zeigen tatsächliche Befehlsausgaben; interaktive Eingabeaufforderungen verwenden einen Test- Runner und Textual läuft headless. Siehe die Aufnahmehinweise und den Bericht.
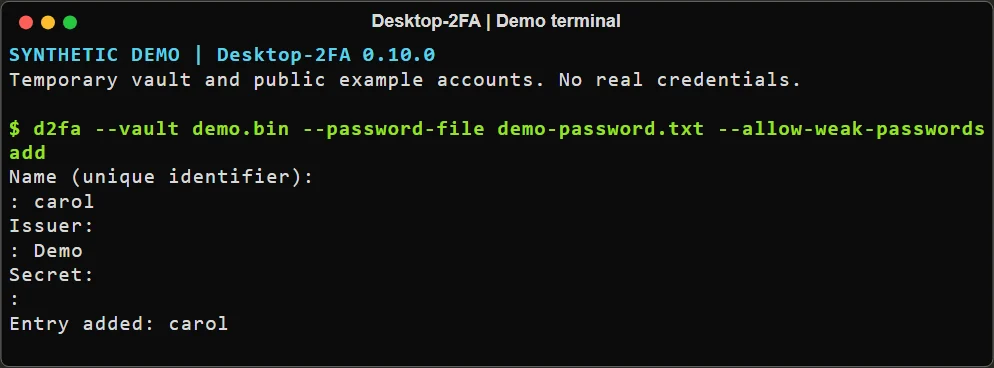 Hinzufügen eines Eintrags, ohne dessen Geheimnis anzuzeigen.
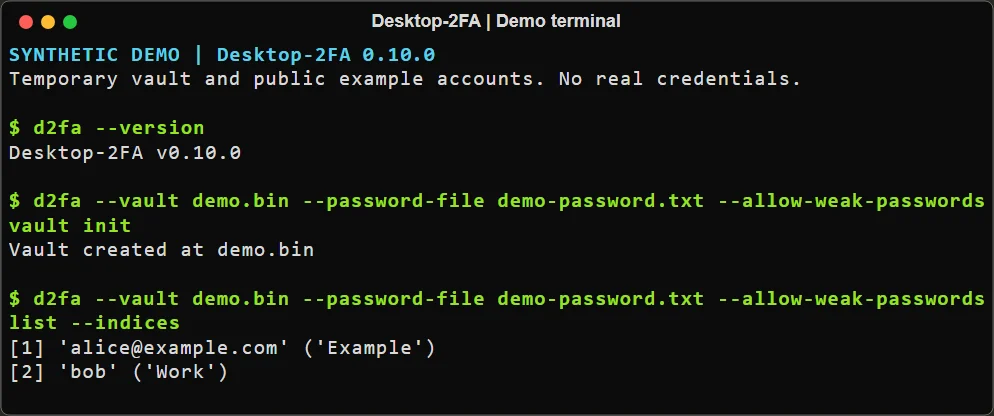 Initialisieren eines Tresors und Auflisten synthetischer Konten.
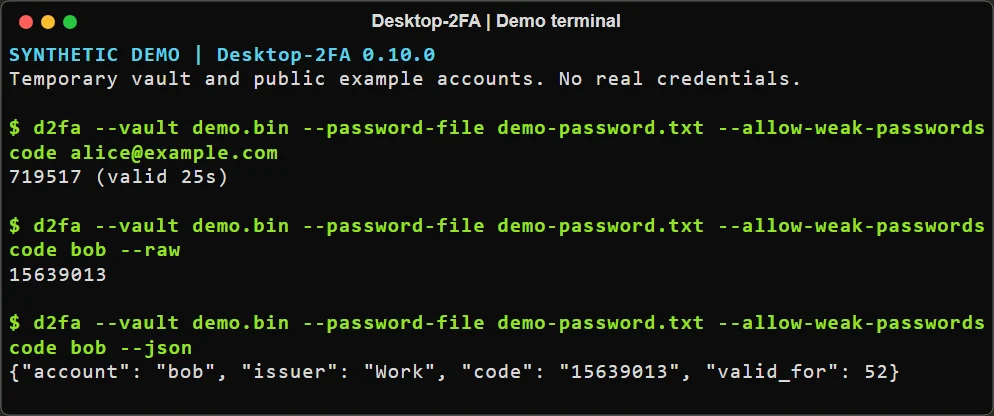 Menschenlesbare, rohe und JSON-Codeausgabe.
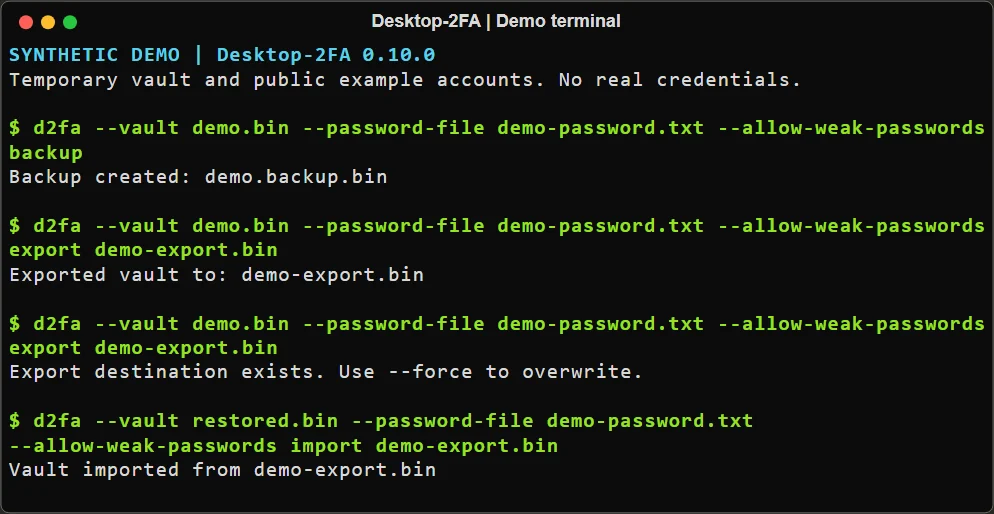 Verschlüsselter Export, Verweigerung des Überschreibens und Wiederherstellung in einen separaten Tresor.
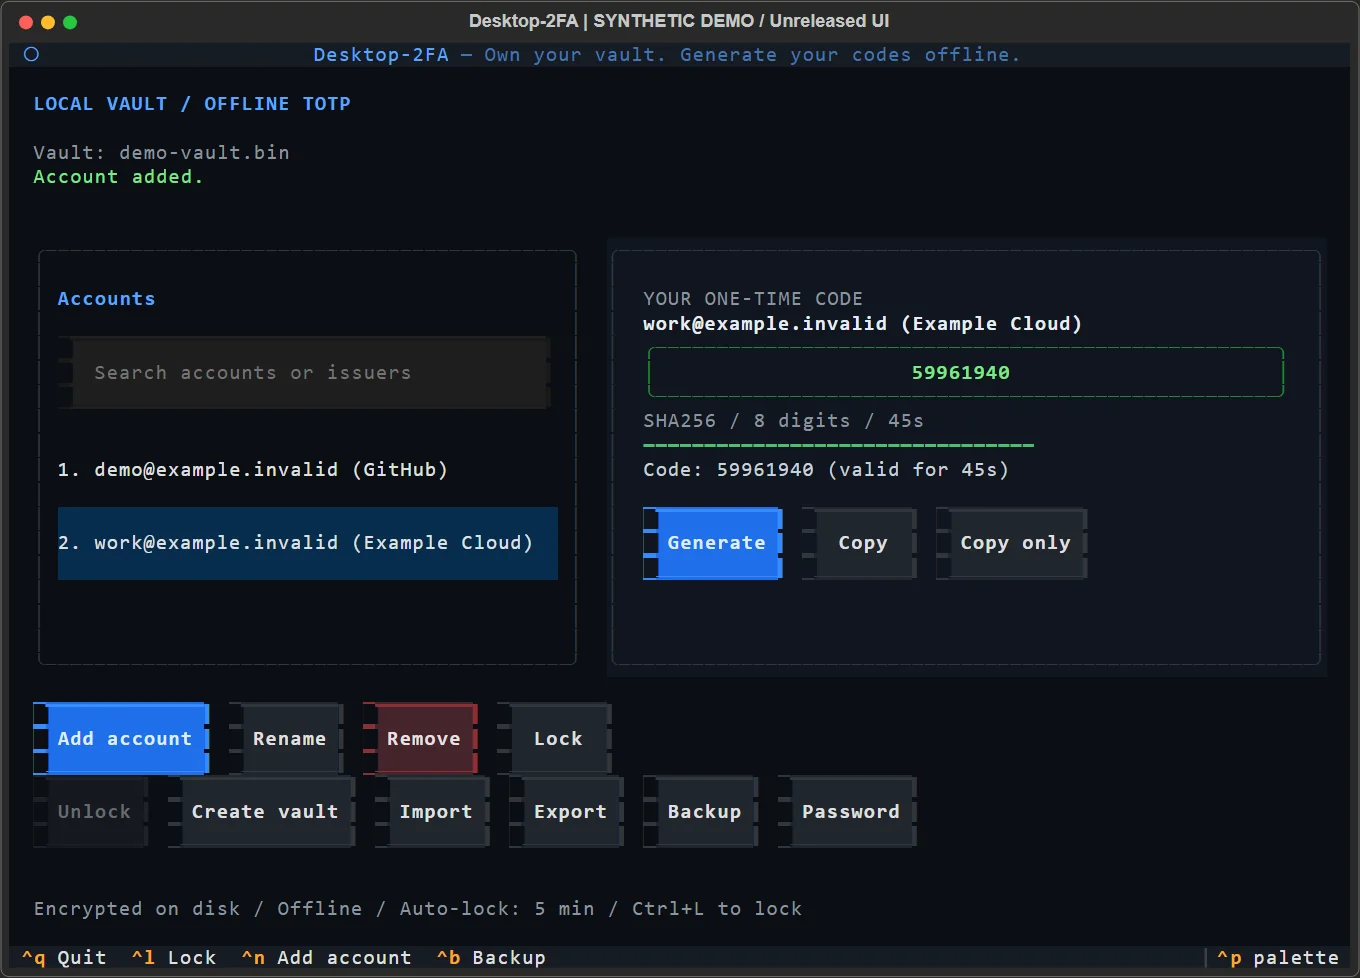 Textual-UI: Live-Codes und vollständige Konto-/Tresoroperationen. Aufnahmemethode und Einschränkungen.
pip install desktop-2fa
Installation überprüfen:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
Der Tresor wird standardmäßig unter ~/.desktop-2fa/vault gespeichert. Wähle für jeden Befehl mit der globalen Option --vault eine andere Datei aus oder setze DESKTOP_2FA_VAULT, um standardmäßig eine andere zu verwenden. Ein explizites --vault hat Vorrang vor der Umgebungsvariable; ohne beides bleibt der Standard ~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
URI-basiertes Hinzufügen behält Algorithmus, Ziffern und Punkt bei; ausgelassene Parameter werden standardmäßig auf SHA1, 6 Ziffern und 30 Sekunden gesetzt. Labels werden prozentdekodiert, und ein Issuer-Abfrageparameter muss mit einem etwaigen Issuer-Präfix übereinstimmen. Nicht unterstützte oder widersprüchliche Bereitstellungsdaten beenden den Vorgang mit Status 6 vor dem Vault-Zugriff. Interaktives Hinzufügen akzeptiert außerdem eine URI an der Issuer-Eingabeaufforderung und überspringt die separate Secret-Eingabeaufforderung. Das URI-Label liefert den Kontonamen.
Interaktives add verbirgt die Eingabe an der dedizierten Secret-Eingabeaufforderung; Name und Issuer bleiben sichtbar. Secrets/URIs, die als Argumente übergeben werden, können in der Shell-Historie oder bei der Prozessinspektion erscheinen, und eine in die sichtbare Issuer-Eingabeaufforderung eingefügte URI kann zurückgegeben werden. Bevorzuge einen einfachen Issuer-Namen zusammen mit der verborgenen Secret-Eingabeaufforderung, um diese Offenlegungen zu vermeiden. Siehe interactive add.
Die 0.11.0 Textual UI unterstützt Kontoverwaltung, Vault-Erstellung/-Entsperrung, verschlüsselten Import/Export/Backup und Passwortänderungen. Codes werden automatisch mit einem Countdown und einer Gültigkeitsleiste aktualisiert. Starte mit d2fa ui; ohne bereitgestellte Anmeldedaten öffnet sie einen gesperrten Bildschirm. Schreibvorgänge fragen erneut nach einem Passwort; Strg+L oder fünf Minuten Inaktivität sperren die Sitzung. Siehe die UI-Anleitung. Version 0.10.0 enthielt den früheren Prototyp; aktualisiere auf 0.11.0 für diese Konto- und Vault-Workflows.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
Der Vault ist eine verschlüsselte Speicherdatei, die standardmäßig unter
~/.desktop-2fa/vault liegt; verwende --vault oder DESKTOP_2FA_VAULT, um einen anderen
Pfad auszuwählen. Vault-Dateien müssen reguläre Dateien sein, die nicht größer als 10 MiB sind.
Der aktuelle Loader unterstützt Vault-Formatversion 1. Zukünftige Releases unterstützen nicht garantiert jedes ältere Format. Erstelle vor dem Upgrade eine verschlüsselte Sicherung und bewahre sie sicher auf.






