
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 iveresk/cve-2022-40684
Proof-of-concept Exploit für CVE-2022-40684 Authentifizierungsumgehung in Fortinet FortiOS, FortiProxy und FortiSwitchManager. Injiziert…
 rubikcuv5/cve-2018-10933
libSSH-Authentication-Bypass
 oguz-kagan-akar/cve-2026-41940-analysis
Technische Analyse der cPanel/WHM Auth-Bypass
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
# DAHUA_AUTH-BYPASS-CVE-2021-33044
 0xmrma/cve-2026-46552
NocoDB Shared-Base-Links könnten echte Basis-Mitglieder einladen und die Widerrufung von Freigaben überleben
 learner202649/cve-2026-47101-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle.
 hotblac/cve-2023-34034
Demonstration von CVE-2023-24034 Umgehung der Autorisierung in Spring Security
 johanneslks/cve-2026-50338
Proof-of-Concept-Exploit für CVE-2026-50338: Ausstellerübergreifende Authentifizierungsumgehung in Spring Cloud Azure B2C-Ressourcenservern.…
 anach-ai/cve-2026-41940
CVE-2026-41940 — cPanel/WHM-Auth-Bypass von Dr.Anach, CRLF-Injection im `cpsrvd`-Basic-Auth-Handler → nicht authentifizierter WHM-API-Zugriff → RCE…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
Der VTEX Checkout Service legt OrderForm-Daten über die Endpunkte `/api/checkout/pub/orderForm/{orderFormId}` und `/attachments/*` offen. Diese…
 0xrixet/craftcms-poc-cve-2026-31266
Sicherheitsforschung zum Authentifizierungsmechanismus von Craft CMS
 ha5ant/silverpeas-authbypass-cve-2024-36042
Python PoC für CVE-2024-36042 Authentifizierungsumgehung in Silverpeas < 6.3.5. Bietet Versionserkennung, Multi-Thread-Benutzeraufzählung,…
 turkios/cve-2026-32699-facturascripts-nick-bypass
Gebrochene Zugriffskontrolle im EditUser-Controller von FacturaScripts ermöglicht es authentifizierten Benutzern, jedes Konto (einschließlich Admin)…
 kaleth4/cve-2025-69985
PoC-Exploit für CVE-2025-69985: Authentifizierungsumgehung, die zu RCE in FUXA SCADA ≤1.2.8 führt. Beinhaltet einen modularen Python-Exploit mit…
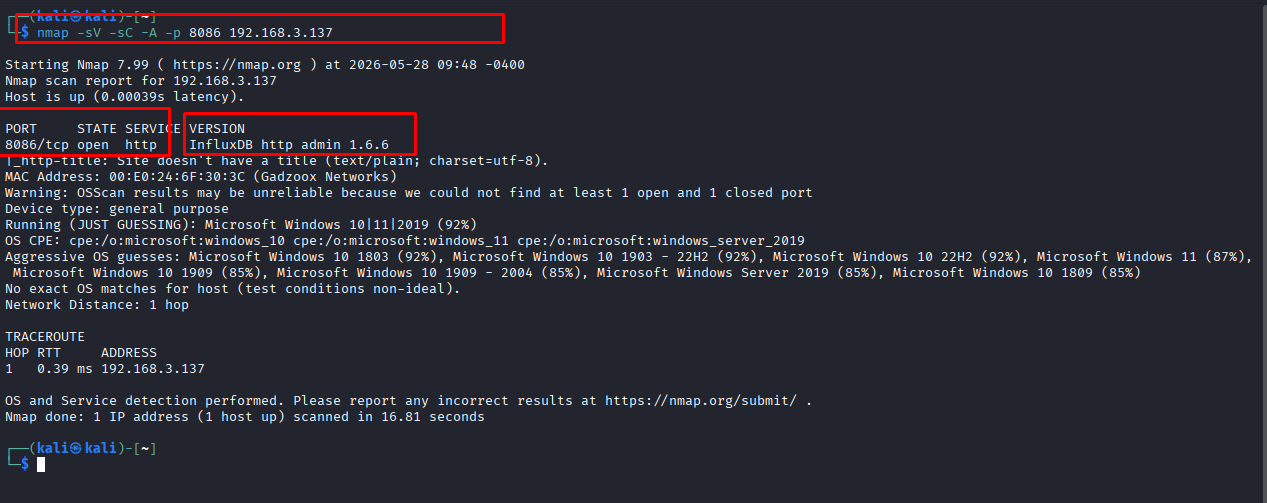 dungsocool/cve-2019-20933
Schritt-für-Schritt-Laborbericht, der CVE-2019-20933 InfluxDB-Authentifizierungsumgehung mittels gefälschter JWT-Tokens demonstriert, einschließlich…
 dennisec/cve-2026-41940
Exploit-Skript für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um Admin-Zugriff zu erlangen und das…
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 ist anfällig für eine falsche Zugriffskontrolle in admin-head-updates.php
 zeropathai/autogpt-cve-2026-30950-poc
POC für CVE-2026-30950, der Session-Hijacking in AutoGpt ermöglicht.








