
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen

 philippeabraxas-jpg/tbp-network
Theorie und Implementierung des TBP-Protokolls zur Absicherung vernetzter KI in kleinen bis offenen Webnetzwerken
 0xblackash/cve-2025-31161
CVE-2025-31161
 berraesen/nextjs-middleware-auth-bypass-lab
Bu laboratuvar ortamını sıfırdan kendim oluşturdum. Next.js uygulaması içerisinde giriş, ana sayfa ve admin sayfalarını hazırladım. Middleware ile…
 mr-zapi/cve-2024-54085
Nur poc für CVE-2024-54085
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Umgehung der Autorisierung in der Next.js-Middleware
 digicred-oss/caos-os
Customer Assurance Operating System. Beantworten Sie die Sicherheitsfragebögen, die Ihnen Ihre Kunden senden, nur einmal.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory-Umgehung der Authentifizierung ohne Anmeldung („Phantom-Join-Key“ -> gefälschtes Service-Admin-Token)
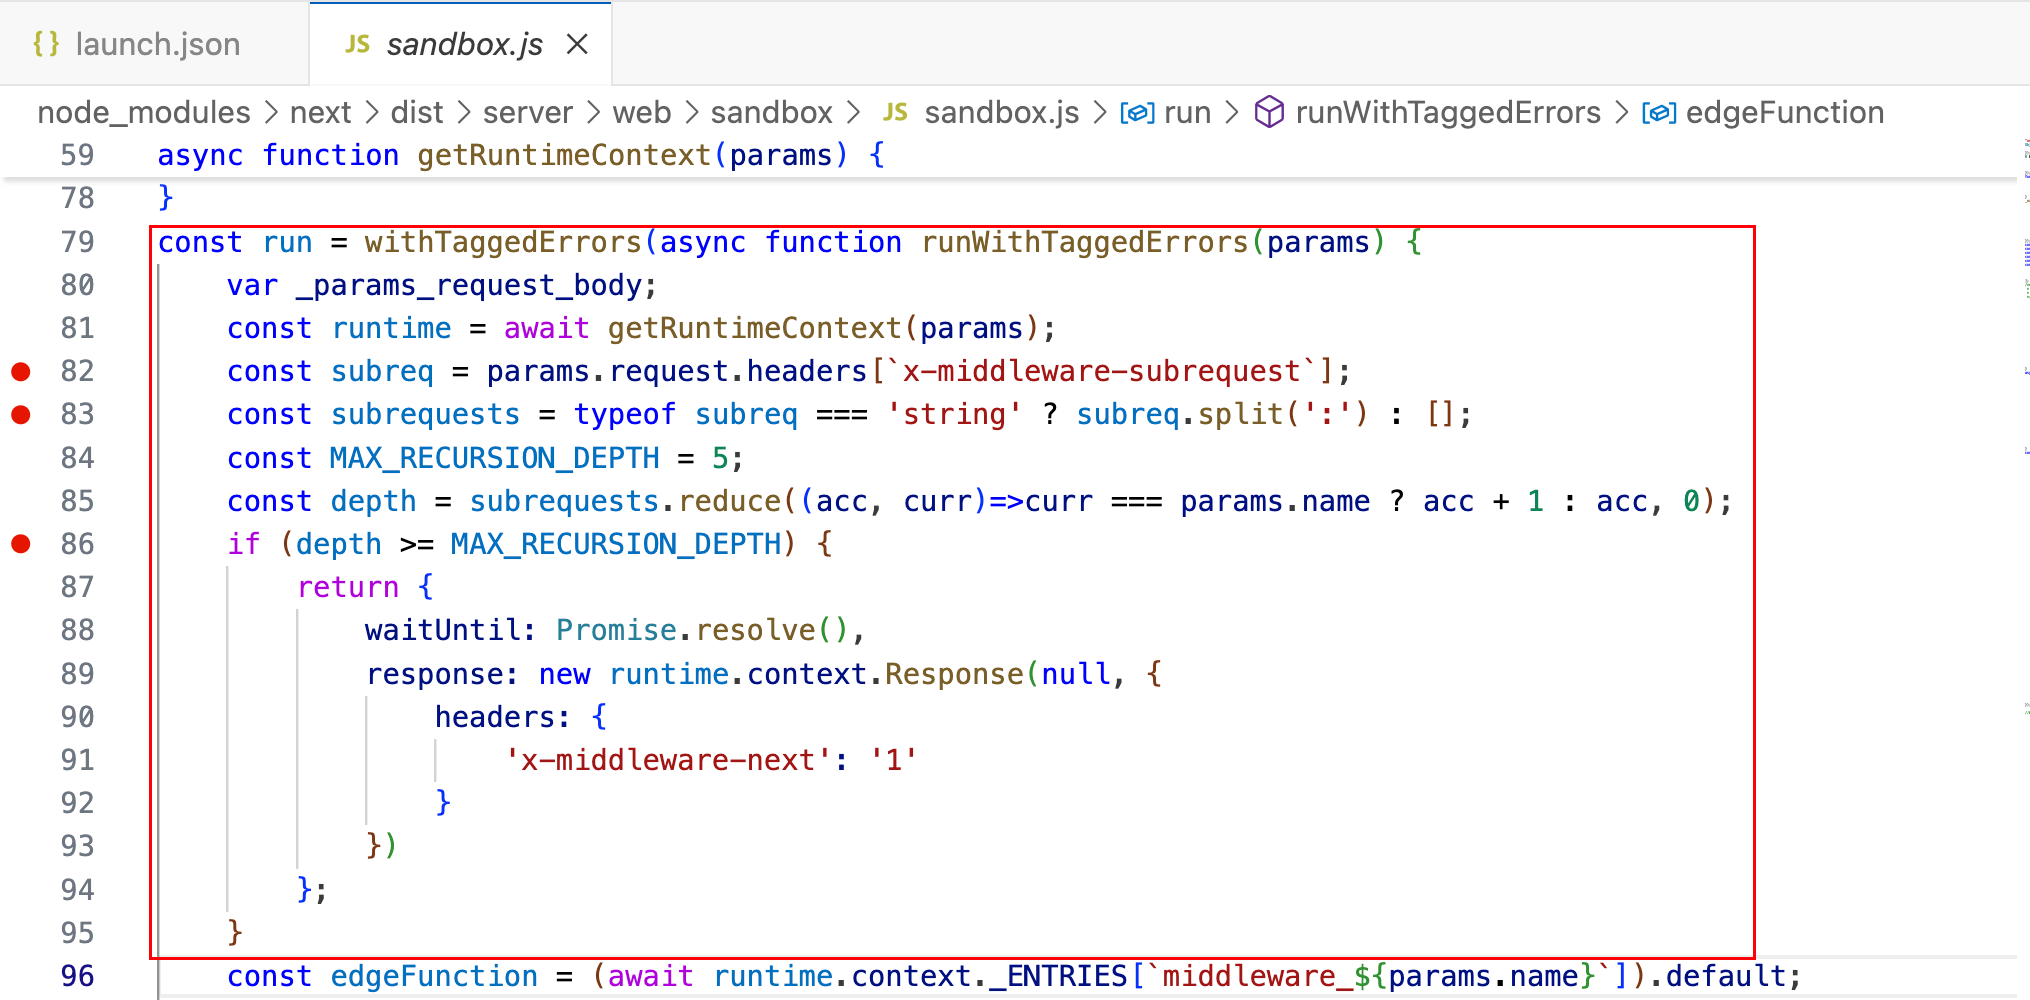 oyst3r1ng/cve-2025-29927
Next.js Middleware Auth Bypass
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die es nicht authentifizierten Angreifern ermöglicht, über…
 fredevsec/cve-2026-0073
0-Klick RCE Android ADB TLS Drahtloses Debugging
 umakant76705/cve-2022-22978
Schritt-für-Schritt-Demonstration der CVE-2022-22978-Autorisierungsumgehung in Spring Securitys RegexRequestMatcher, mit Einrichtung der verwundbaren…
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel/WHM über CRLF-Injection, die nicht authentifizierten…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - IDOR - ein Controller-JWT ist ein Flotten-Token
 rajsidwadkar/uap-protocol
Ein einheitliches, sicherheitsorientiertes Drahtprotokoll für Tool-Zugriff und Agentenkoordination. UAP eliminiert CVE-2025-49596 und…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Privilegien-Rest - GET export-key private keys
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Proof-of-Concept-Exploit für CVE-2026-0920 im LA-Studio Element Kit, das eine nicht authentifizierte Rechteausweitung zum Administrator über…
 edtrackai/nextjs-supabase-stripe-security-checker
Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Authentifizierungsumgehung über Cookie








