
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
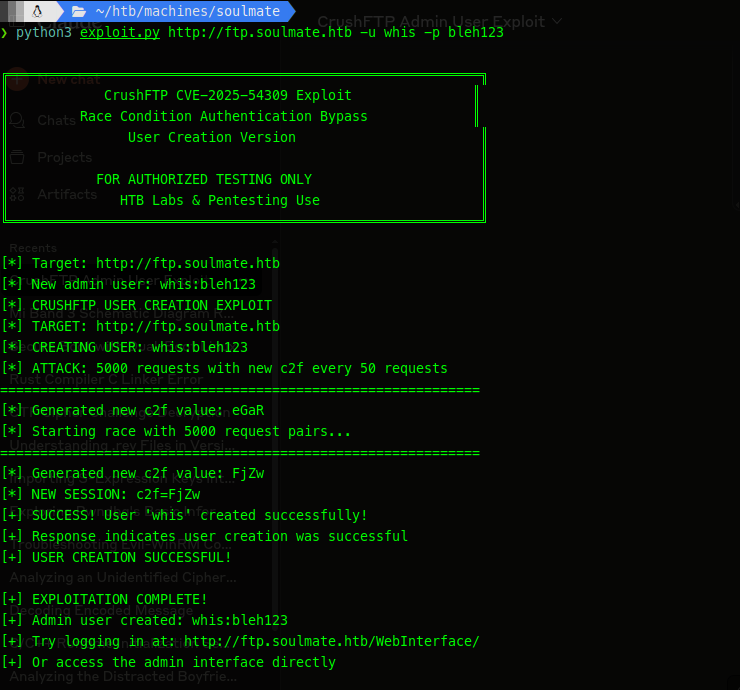
 whisperer1290/cve-2025-54309__enhanced_exploit
Multithread-Exploit für CrushFTP-Authentifizierungs-Bypass (CVE-2025-54309) mit Race-Condition-Implementierung, XML-Payload-Generierung und…
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 imbas007/auth-bypass-cve-2025-40554
Proof-of-concept-Exploit für CVE-2025-40554, eine Authentifizierungsumgehung in SolarWinds Web Help Desk. Enthält Nuclei-Vorlage und Python-Exploit…
 chaitanyagarware/cve-2026-54519
Öffentliche Advisory-Landingpage für CVE-2026-54519: Fehlende Besitzprüfungen in ai-agent-automation-Speicher-APIs ermöglichen das Lesen und Löschen…
 wooooong/cve-2025-2825
Exploit-Skript für die CrushFTP-Authentifizierungsumgehung (CVE-2025-2825) unter Verwendung eines manipulierten Authorization-Headers und…
 al1ex/shiro-basic
Dies ist ein einfaches Shiro-Basisprojekt. Nur für Pentest-Umgebungen.
 ninjazan420/cve-2026-1729-poc-adforest-wordpress-authentication-bypass
Das AdForest-Theme für WordPress ist in allen Versionen einschließlich 6.0.12 anfällig für Authentifizierungsumgehung. Dies liegt daran, dass das…
 john-jung/cve-2026-25604-poc
Ein PoC zur Demonstration von CVE-2026-25604
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Fehlende Konfiguration des JWT-Secrets zur nicht authentifizierten Privilegieneskalation
 hunt-benito/ash-authentication-oauth2-oidc-account-takeover-cve-2026-49757-email-based-user-matching
Proof-of-concept-Exploit für CVE-2026-49757, der die OAuth2/OIDC-Übernahme von Konten durch E-Mail-basiertes Benutzer-Matching in AshAuthentication…
 xxconi/cve-2025-5947
CVE-2025-5947 WordPress Service Finder Bookings ≤ 6.0 Exploit
 xitexploiter96-dot/cve-2025-23419
Python-basierter TLS-Sitzungswiederverwendungs-Exploit-Tester, der auf Authentifizierungsumgehungs-Schwachstellen in falsch konfigurierten Servern…
 xltj/nopac
Go-Implementierung von NoPac, die CVE-2021-42278 und CVE-2021-42287 ausnutzt
 sumaiyafathima-code/cve-2023-27524
Exploit-Tool für CVE-2023-27524, eine Authentifizierungs-Bypass-Schwachstelle in Apache Superset. Ermöglicht unbefugten Zugriff auf verwundbare…
 shoucheng3/apache__jspwiki_cve-2019-10078_2_11_0_m4_fixed
Exploit-Test-Repository für Apache JSPWiki CVE-2019-10078, das eine Cross-Site-Scripting-Schwachstelle in einer Java-basierten Wiki-Plattform mit…
 shoucheng3/apache__jspwiki_cve-2019-10077_2_11_0_m4_fixed
Behobene Version von Apache JSPWiki 2.11.0-M4, die CVE-2019-10077 adressiert, ein Java-basiertes Wiki mit JAAS-Sicherheitsintegration und…
 likekabin/cve-2018-10933_ssh
Python-Exploit für CVE-2018-10933, der die Authentifizierung des libssh-Servers umgeht und eine nicht authentifizierte Shell auf anfälligen…
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Sicherheitsforschung zu Fortinet FortiWeb-Schwachstellen (CVE-2025-64446, CVE-2025-58034)








