
 #1
Tools für verhaltensbasierte Anomalieerkennung, Ausreißeranalyse, UEBA und statistische Bedrohungserkennung.
Kitploit empfohlen

 paul12345-cyber/multimodal-web-attack-dataset
Dieses Repository hostet einen multimodalen Web-Angriffsdatensatz (MWAD), um die KI-gestützte Forschung zur Bedrohungserkennung voranzutreiben.
 dtrizna/quasarnix
Reverse Shell Erkennung mit maschinellem Lernen
 lightless-labs/third-thoughts
Forschungs-Toolkit zur Analyse von Verhaltensmustern von KI-Agenten durch multidisziplinäre Korpusanalyse. Analysiert Sitzungsprotokolle, wendet 23…
 qruiqai/leakish
Browser-Privatsphäre-Leck-Detektor — acht Erkennungsmodule, Risikobewertung und Pro-Konto-Verlauf, alles in Ihrem Browser.
 linnix-os/linnix
eBPF-basierte Linux-Observability mit KI-gestützter Incident-Erkennung. Lizenziert unter AGPL-3.0.
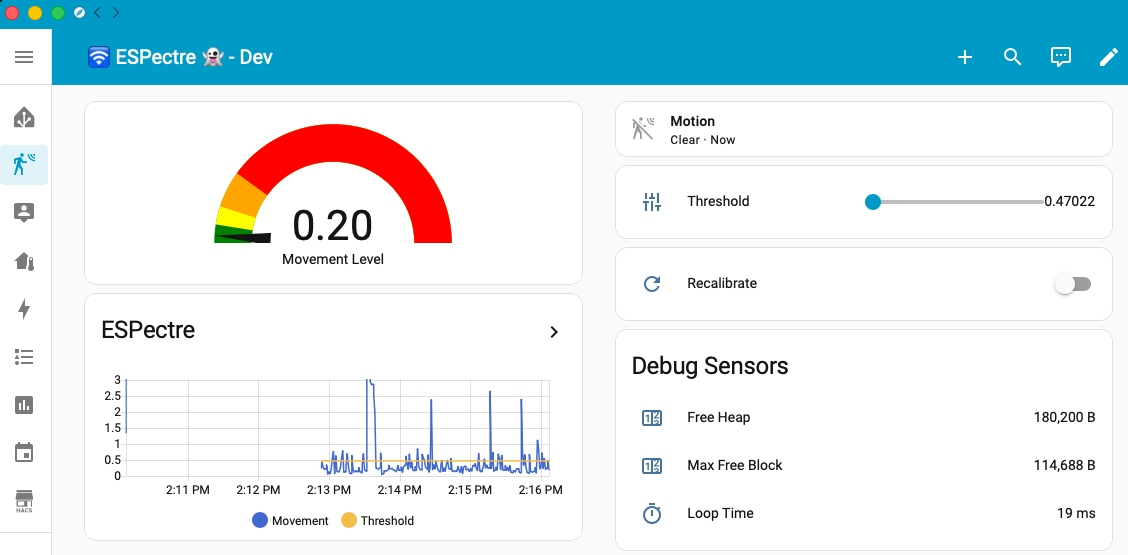 francescopace/espectre
ESPectre - Bewegungserkennungssystem basierend auf Wi-Fi-Spektralanalyse (CSI), mit Home-Assistant-Integration.
 mouna23/ai-driven-mitre-attack
Dieses Repository zeigt eine Machine-Learning-Pipeline zur Erkennung von MITRE ATT&CK-Techniken aus Logs und zur Anreicherung der Ausgabe mittels…
 thegamestopsnow/power-tracks-research
Forschung zu den Power Tracks, die in der Marktmikrostruktur entdeckt wurden.
 yumlembam/insider-threat
Graphbasierte Erkennung von Insider-Bedrohungen unter Verwendung von GCN-BiLSTM und Attention-Modellen auf CMU-CERT-Datensätzen. Enthält…

 bplinux/chackd
Daemon zum Randomisieren von tcp_challenge_ack_limit, um Seitenkanalangriffe zu verhindern CVE-2016-5696
 joidiego/detection-struts-cve-2017-5638-detector
Echtzeit-Anomalieerkennungssystem für den Apache Struts CVE-2017-5638 Exploit mittels Streaming-Analytik, 3-Gramm-Byte-Analyse und Count-Min Sketch.…
 binarybard27/ai-security-battle
Eine Red Team vs. Blue Team Adversarial AI Simulation.
 odinglyn0/k2-cli
Die Analyse in die Steganalyse bringen.
 ait-aecid/rootkit-detection-ebpf-time-trace
Erkennung von Rootkit-Aktivitäten zum Verstecken von Dateien durch Analyse von Abweichungen in den Ausführungszeiten von Kernel-Funktionen.
 initconf/cve-2020-16898-bad-neighbor
Zeek-Erkennung für CVE-2020-16898-\"Bad Neighbor\"
 skac44/cve-2024-38063
Simuliert CVE-2024-38063 TCP/IP Remote-Codeausführungsangriff, erfasst Netzwerkverkehr mit TShark und trainiert ein maschinelles Lernmodell, um…
 raxe-ai/raxe-ce
Laufzeitschutz für KI-Agenten









