
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
 michalbednarski/thisseemswrong
Writeup und Exploit für CVE-2024-49746: Androids Parcel::continueWrite schließt Dateideskriptoren, die später verwendet werden
 brnpl/flutter-reverse-engineering-labs
Praktische Aufgaben zum Erlernen des Reverse Engineerings von Flutter-Anwendungen.
 cakestwix/android-cve-2026-43499
Android-Version-CVE-2026-43499-Tester
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource parcel/unparcel Logikfehler)
 s4dp4nd4/frida-c2-mcp
Agenten-basierter C2-artiger MCP-Server für Frida-Instrumentierung auf gerooteten Android- und gejailbreakten iOS-Geräten.
 kasnria001/pwnage24mtk
Zertifikats-Exploit für MTK-Geräte.Es gibt einen Logikfehler im MTK-Zertifikatsüberprüfungsprozess.Ähnlich wie CVE-2023-20696.
 xtiankisutsa/twiga
Ein Tool, das Android-Geräte nach Informationen durchsucht, die zum Verständnis ihrer Interna und für die Exploit-Entwicklung nützlich sind. Es…
 mrtiz/cve-2023-35671
Sicherheitsproblem bei Android-App-PIN ermöglicht unbefugte Zahlungen über Google Wallet

 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 busung-dev/cve-2026-43499-s25u
Eigenständiger PoC für Galaxy S25 Ultra SM-S938N S938NKSUACZF1
 martyx00/collare
Multi-Tool-Kollaborationslösung für Reverse Engineering.
 vikramaditya015/samsung-android-lpe
Poc für CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 flankerhqd/cve-2015-6620-poc
POC für CVE-2015-6620, beliebiges Schreiben durch AMessage-Unmarshal
 quarkslab/android-hardware-attestation-demo
Ein Android-HW-Attestierungs-Demo
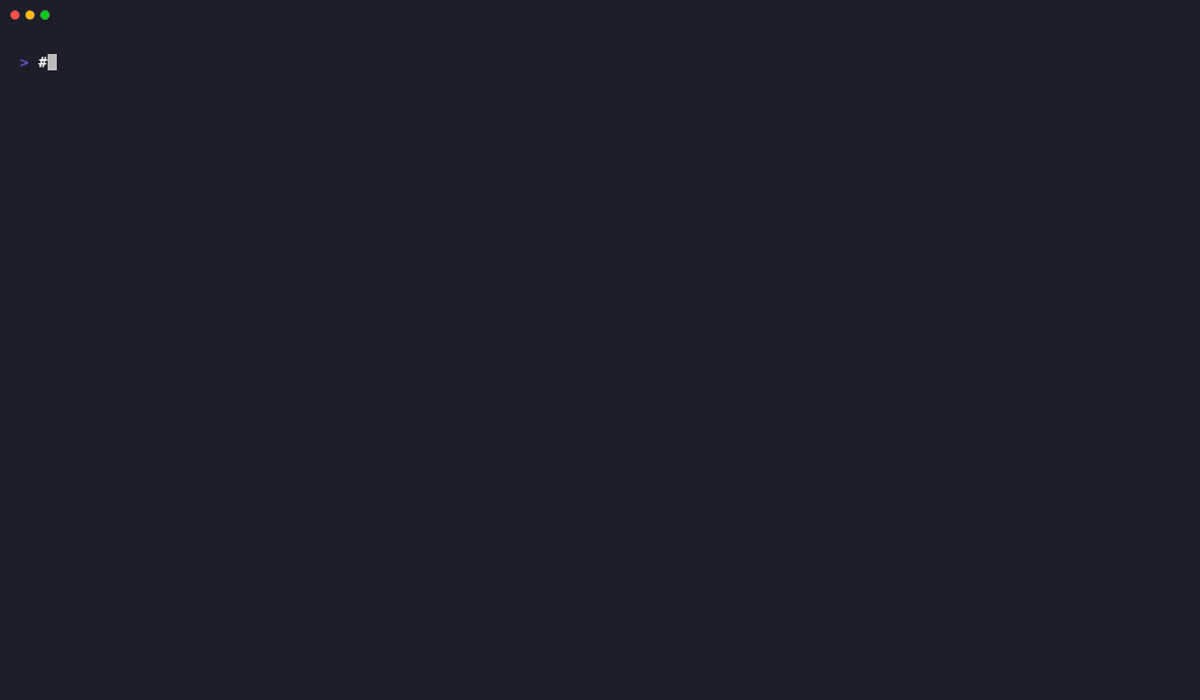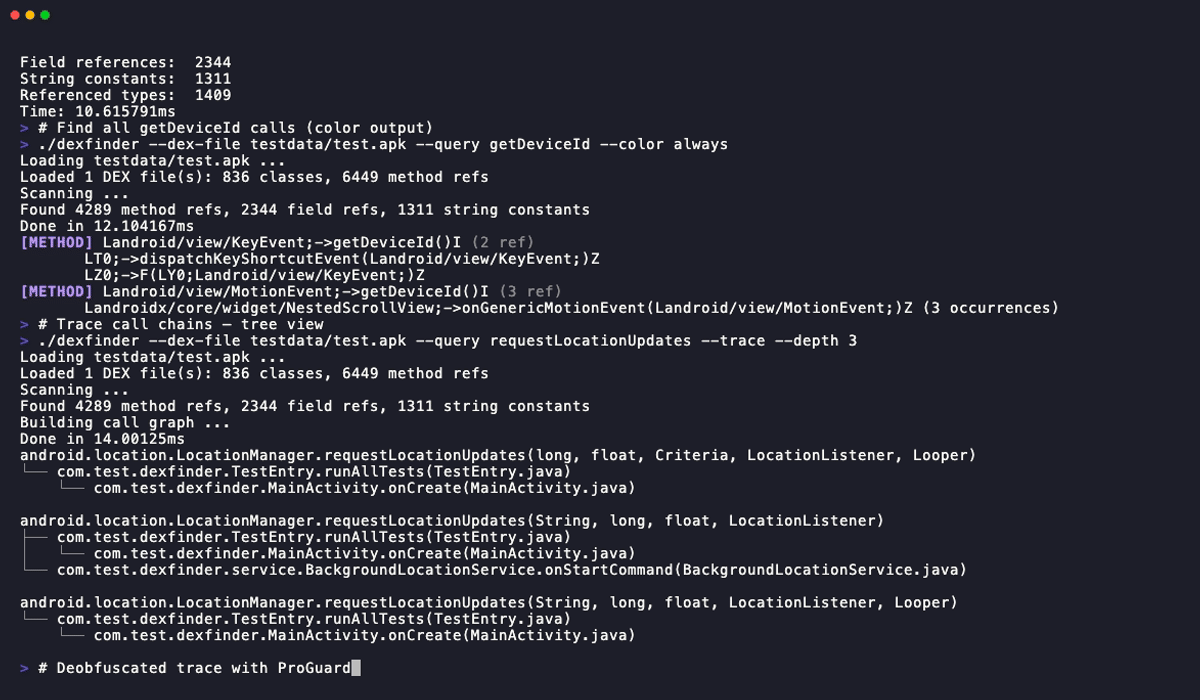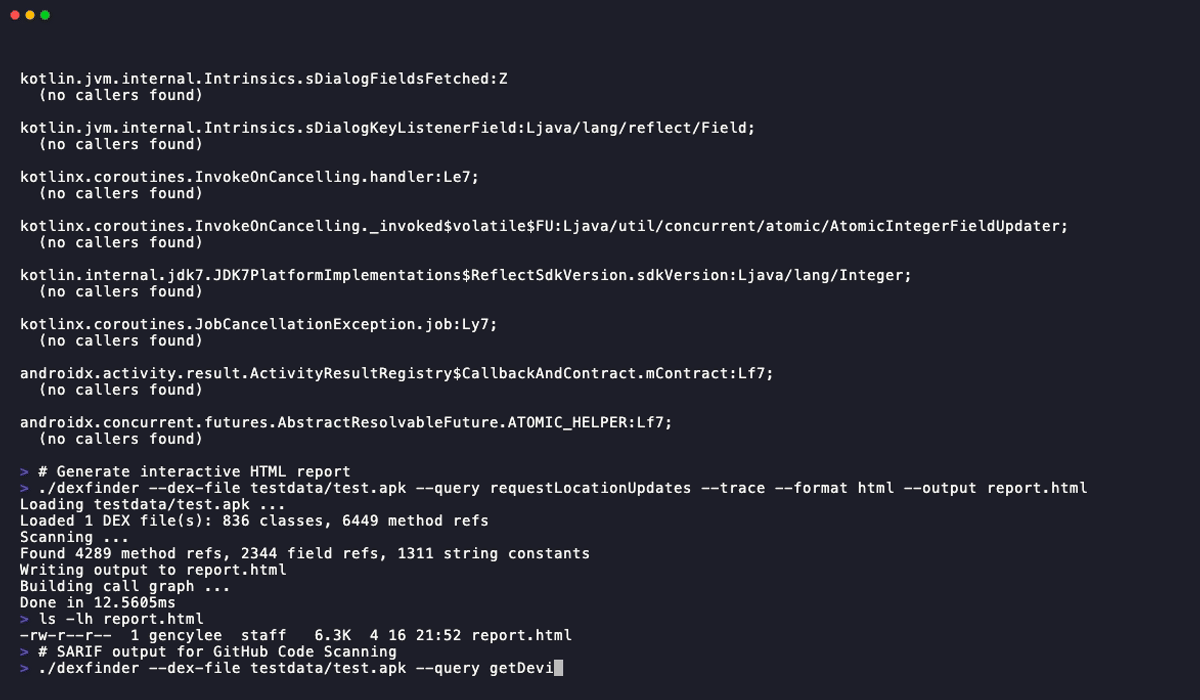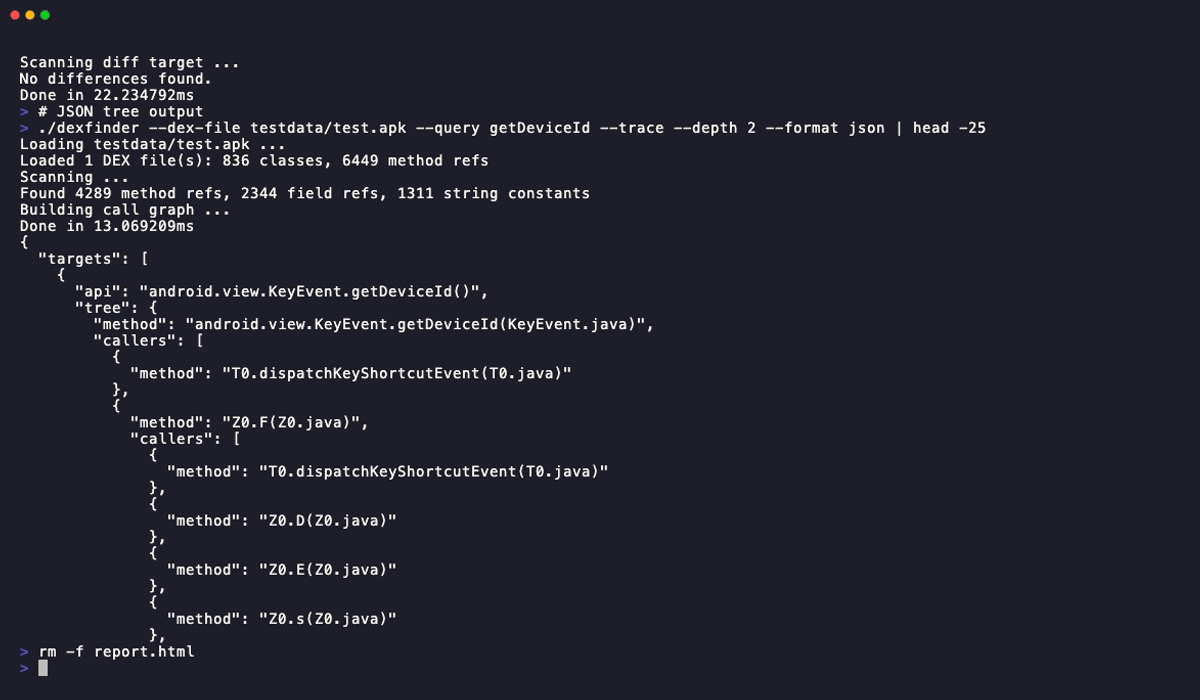 junelegency/dexfinder
Plattformübergreifender APK/DEX-Methodenfinder mit Aufrufkettenverfolgung, ProGuard-Entschleierung und Erkennung versteckter APIs
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF Local-Root-PoC, angepasst für Qualcomm-Android-4.19-Kernel (Redmi K40 /…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Niedrigstufige Kernelmodule und Device-Tree-Quellcode für das OnePlus 11 (sm8550), die Hardware-Inbetriebnahme, Treiberanalyse und…








