
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
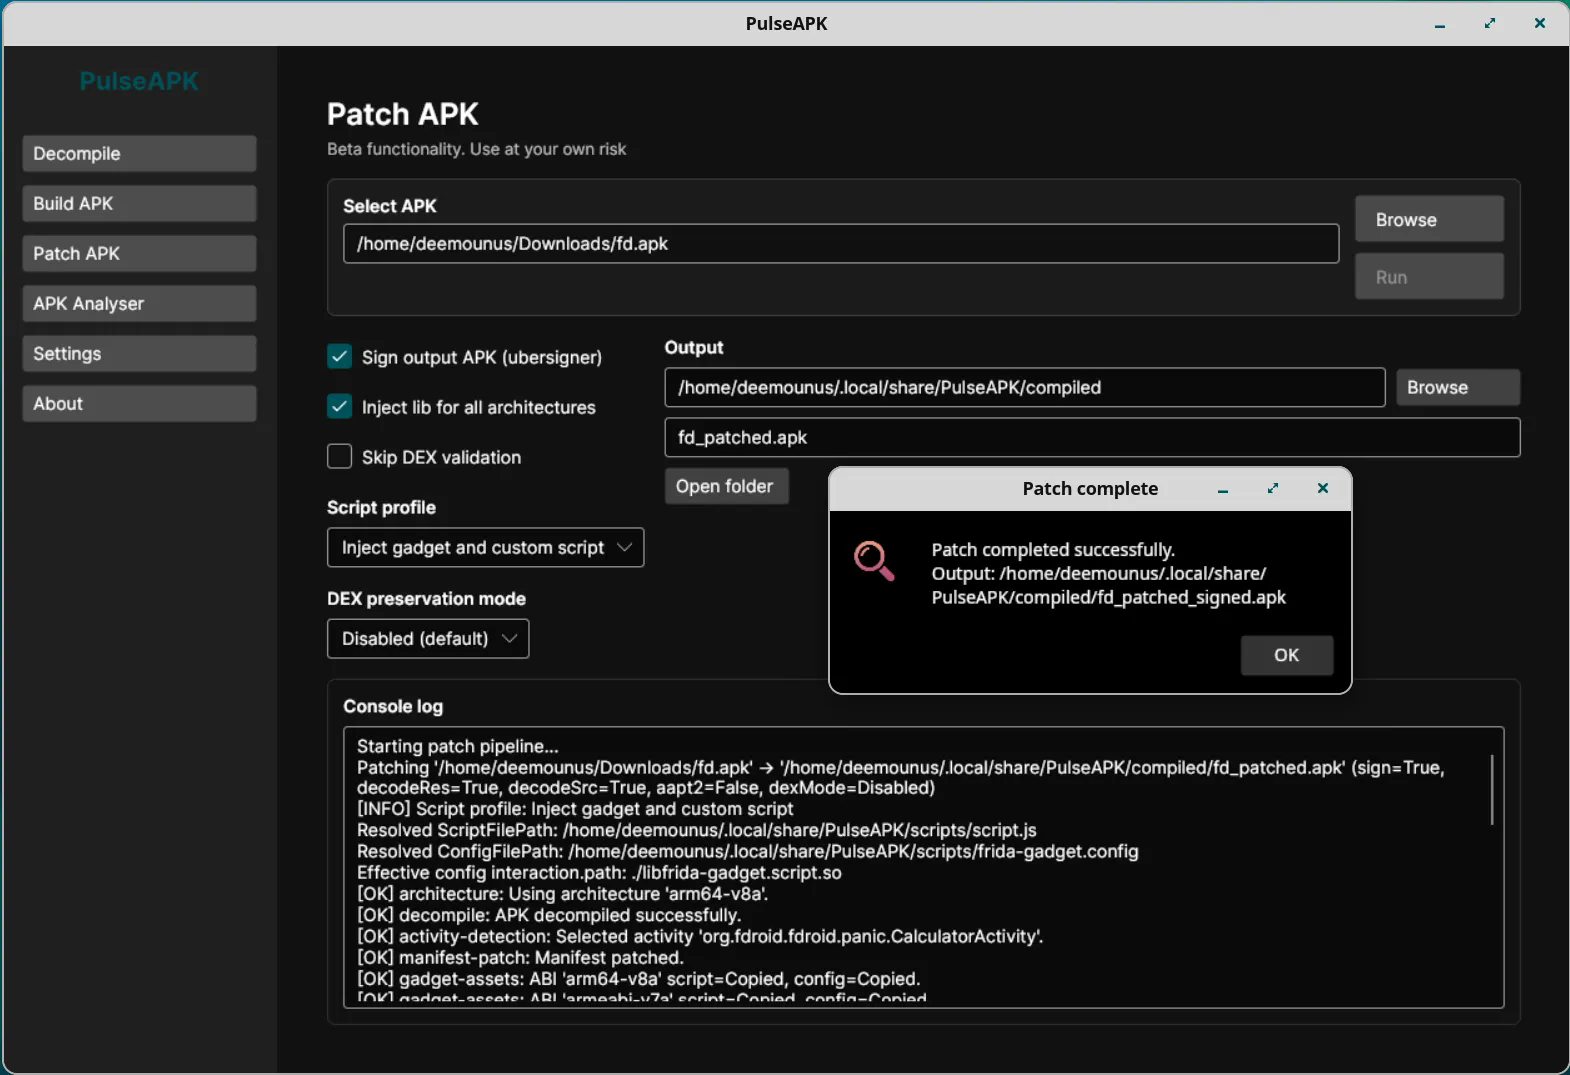
 deemoun/pulseapk-core
PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
 timwr/cve-2019-2215
Android-Kernel-Privilegieneskalations-Exploit für CVE-2019-2215, der einen Proof-of-Concept bereitstellt, um über eine Use-After-Free-Schwachstelle…
 laginimaineb/cve-2014-7920-7921
Exploit-Code für CVE-2014-7920 und CVE-2014-7921 - Code-Ausführung im mediaserver bis Android 5.1
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636-Exploit
 supersonic/tlpe
CVE-2026-49881: Ausnutzung einer unsicheren Kontexterstellung im Telecom-Dienst von Android 17, um aus einer nicht privilegierten App beliebigen Code…
 nightwatchcybersecurity/truegaze
Statisches Analysetool für Android/iOS-Apps mit Fokus auf Sicherheitsprobleme außerhalb des Quellcodes
 aau-network-security/hostage
Mobiles Honeypot mit geringer Interaktion
 wxxsfxyzm/ghostlock-galaxy
Roote dein Galaxy mit CVE-2026-43499
 michalbednarski/thelastbundlemismatch
Writeup und Exploit für CVE-2023-45777, Umgehung der Intent-Validierung innerhalb des AccountManagerService auf Android 13 trotz der „Lazy…
 alterakey/trueseeing
Nicht dekompilierender iOS/Android-App-Schwachstellenscanner (DC25 demo lab, CB17)
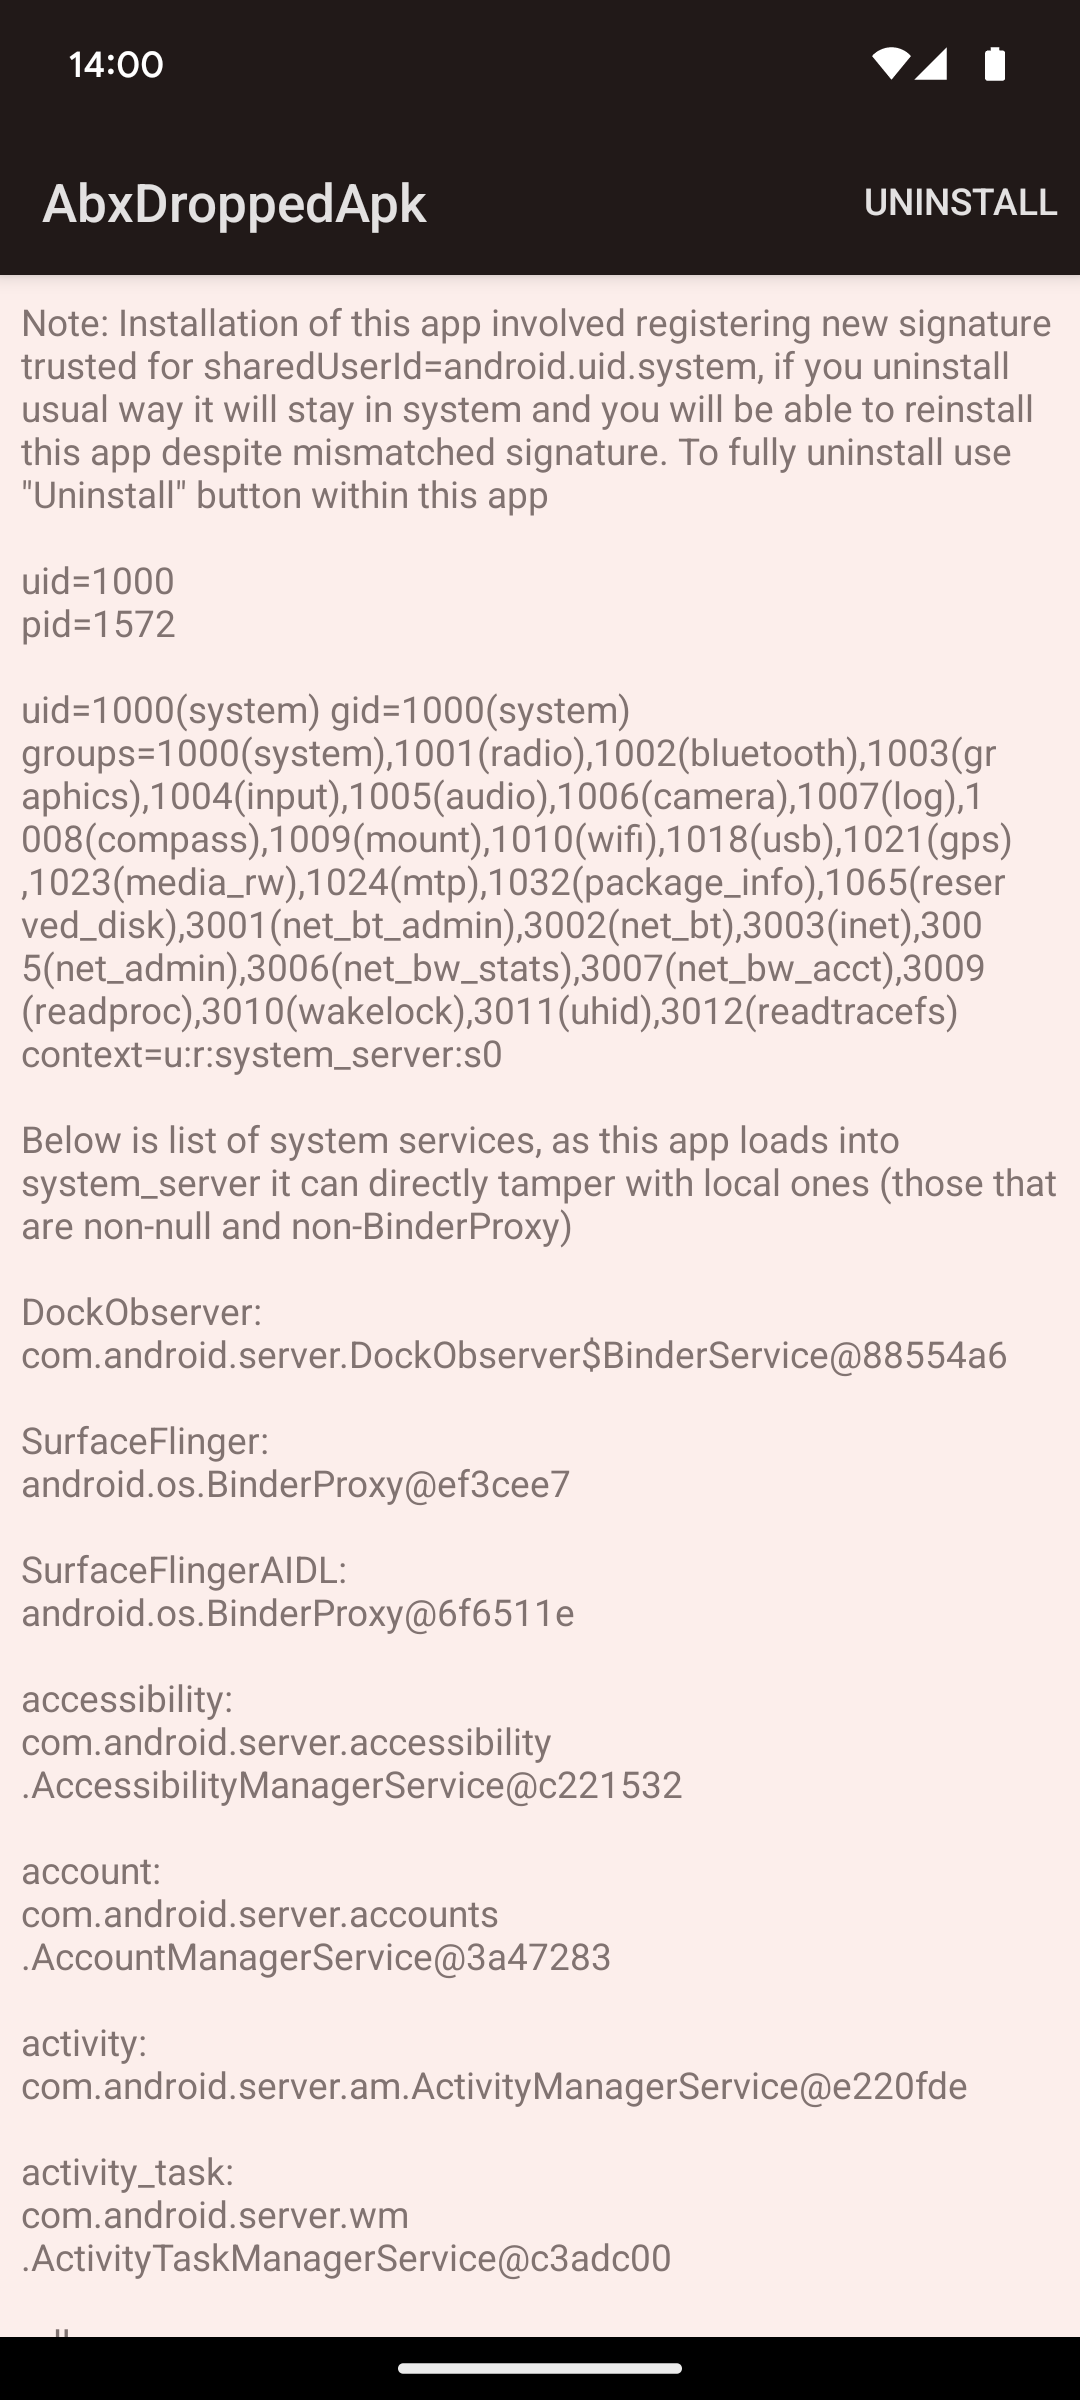 michalbednarski/abxoverflow
Writeup und Exploit für CVE-2024-34740, Integer-Überlauf in Androids BinaryXmlSerializer, der zu einem Datei-Schreibvorgang in system_server und…
 federicodotta/ghidra2frida
Ghidra-Erweiterung, die statische und dynamische Analyse über Frida verbindet und eine skriptbare Laufzeitinstrumentierung für das Reverse…
 metaredteam/rtx-cve-2023-45779
Proof-of-Concept-Code für die Android APEX Key Reuse Vulnerability
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 – PoC zur Umgehung der gegenseitigen Authentifizierung bei ADB Wireless
 commando-x/vuln-bank-mobile
Eine absichtlich verwundbare Mobile-Banking-Anwendung, die für das Üben von Mobile-Security-Tests entwickelt wurde. Sie enthält häufige…
 nccgroup/assethook
LD_PRELOAD-Magie für den AssetManager von Android
 mailinneberg/broadpwn
Broadpwn-Bug (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit für CVE-2016-2434, einen Pufferüberlauf im Android-mediaserver, der die Ausführung von beliebigem Code über eine präparierte Mediendatei…








