
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen

 r3n3r0/cve-2026-0006-step-2
Forschungspaket, das eine leak-gestützte ROP-Kette im Android media.swcodec über den APV-Decoder-Heap-Overflow CVE-2026-0006 demonstriert, mit…
 knowlily/cve-2026-43499-honor
CVE-2026-43499 (GhostLock) Forschung zur Rechteausweitung durch Stack-UAF bei rt_mutex auf Honor BVL-AN16 (Magic6 Pro, SM8650, Kernel 6.1.128).…
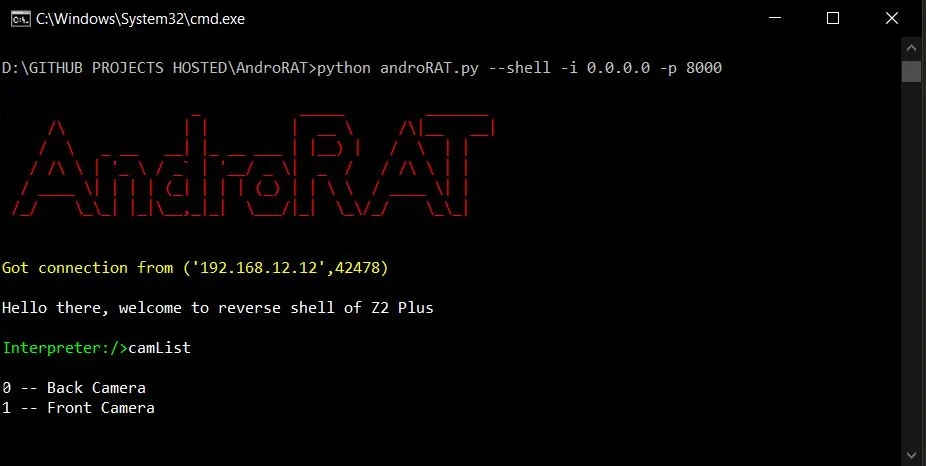 karma9874/androrat
Ein einfaches Android-Fernverwaltungstool, das Sockets verwendet. Es nutzt Java auf der Client-Seite und Python auf der Server-Seite.
 umarrehmansiddiqui/cve-2026-0073
Proof-of-Concept-Exploit für eine TLS-Authentifizierungs-Umgehung bei Androids adbd Wireless Debugging, das eine EC/RSA-Schlüsseltyp-Fehlanpassung…
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Umgehung der TLS-Authentifizierung des Android-ADB-Daemons (adbd) mittels EVP_PKEY_cmp-Typverwechslung. Erlangen Sie unbefugten…

 c4psu13/mali-pagecache-root
TCL 50C721 (RTD1319 / Mali-G31) Root-Toolkit — autonome CVE-2022-22706-Exploit-Kette
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) Kernel-Exploit-Port für die Taiwan-Firmware des REDMI K90 Pro Max (myron, WPMTWXM) — Offsets, Build-Anleitung,…








