
 #1
Tools für LLM-Sicherheit, Prompt-Injection, Modellextraktion, adversariales KI und KI-Red-Teaming.
Kitploit empfohlen
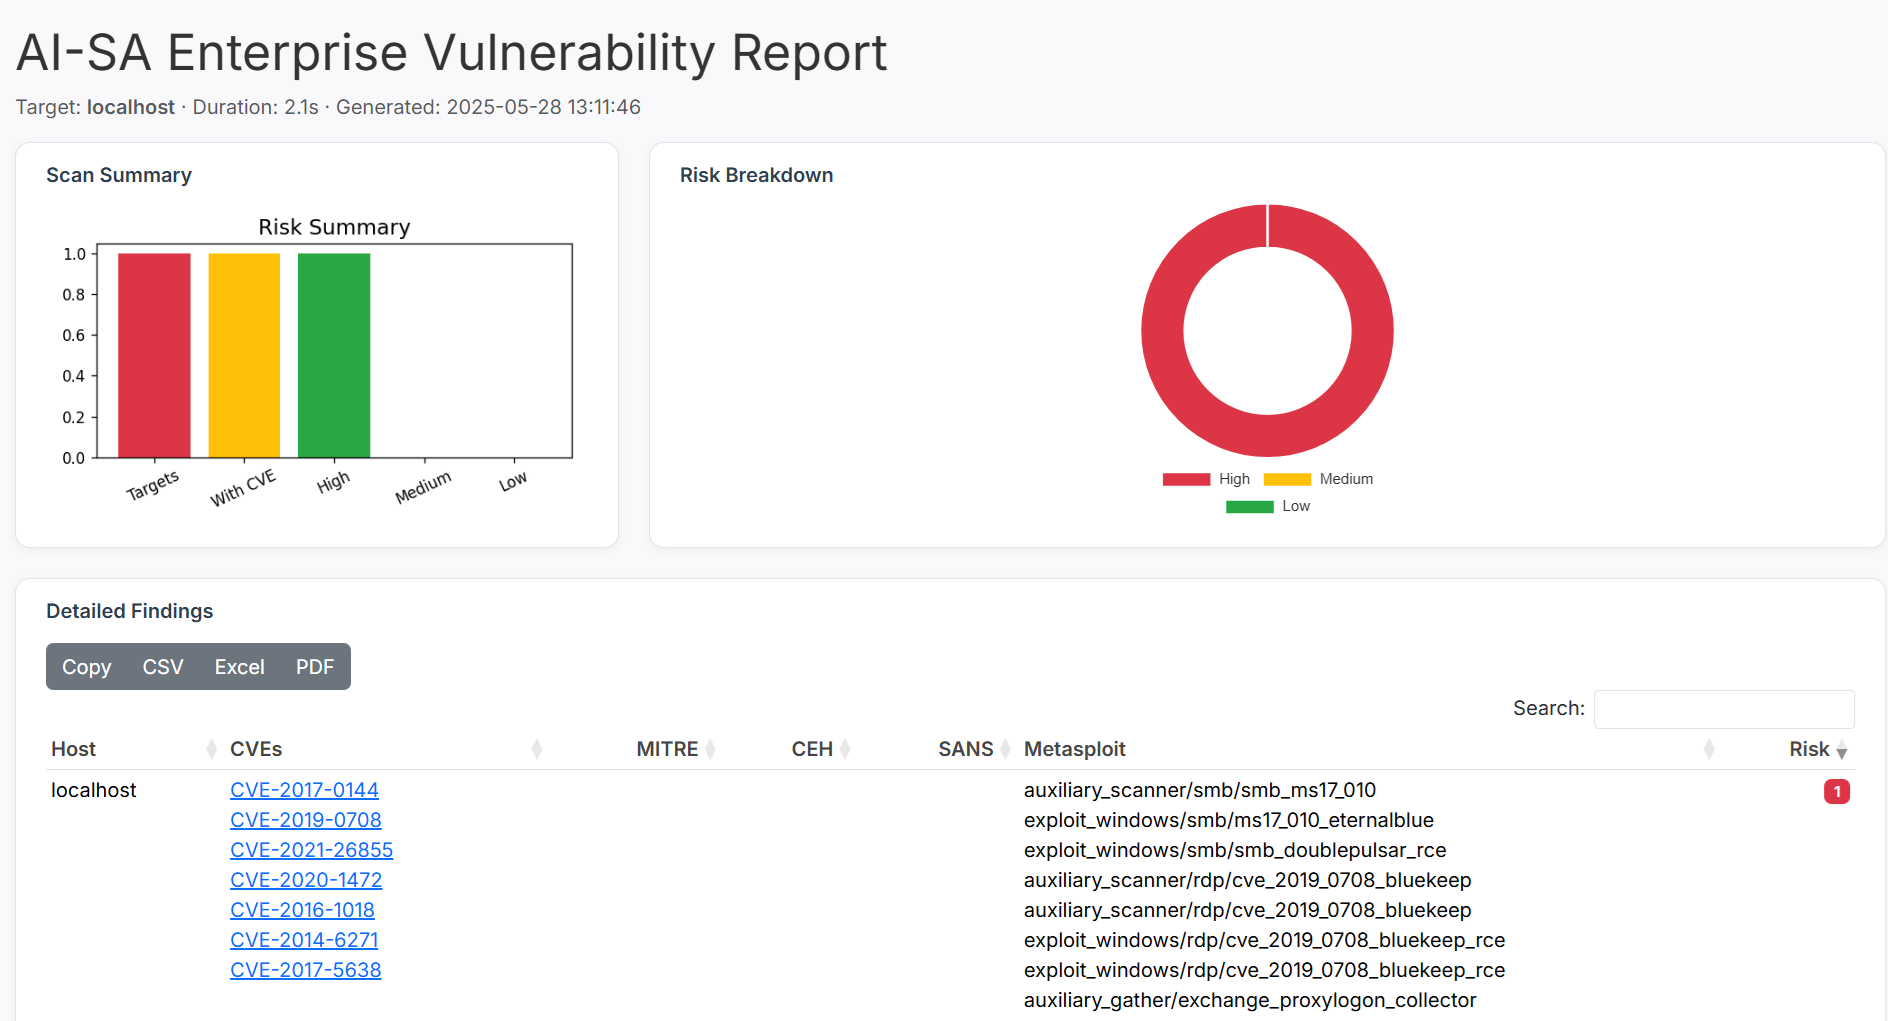
 gmh5225/aisa-scanner
AISA-Scanner ist ein KI-gestützter autonomer Schwachstellenscanner, der CVEs Metasploit-Exploits, MITRE, CEH und SANS zuordnet und intelligente…
 pathakabhi24/llm-mcp-security-field-guide
Der umfassendste LLM + MCP-Sicherheitsleitfaden, d.h. OWASP-konform, echte CVEs, umsetzbare Checklisten
 roxanne_ardary/emailxpose
EmailXpose ist ein Open-Source-E-Mail-Sicherheitssystem mit KI-Unterstützung, das Phishing, Spam, Betrug, Malware und Social-Engineering-Angriffe…
 foxirain/linux-kernel-codex-harness-v2
Provenance-bewusster Linux-Kernel-Schwachstellenforschungs-Harness, der bei der Untersuchung von CVE-2026-53075 verwendet wird.
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 roxanne_ardary/nexora
KI-gesteuerte Endpunkt-Governance-Plattform, die die Softwarenutzung überwacht, eine deterministische, richtlinienbasierte Risikoklassifizierung…
 huzjie/aegisagent
Runtime-Sicherheitsgateway für KI-Agenten: attestiert Tool-Aufrufe kryptografisch, erzwingt Richtlinien, sandboxt die Ausführung und protokolliert…
 foxirain/linux-kernel-codex-harness
Evidenzbasierte Forschungsumgebung für Schwachstellen im Linux-Kernel, die bei der Untersuchung von CVE-2026-31720 eingesetzt wird.
 wattocyber/agentic-dm-gateway
Sicherheits-Kontrollebene für LLM-Agenten: Allowlists, Owner-Kill-Switch, PIN-Sitzungen, Rate-Limits, Prompt-Injection-Erkennung und…
 xhowenma/rope
Verteidigungs-Framework, das eine geroutete Ursprungsrichtlinie durchsetzt, um indirekte Prompt-Injection bei LLM-Agenten mit Werkzeugnutzung zu…
 appsec-forge/appsec-forge
Strukturierte Security-Wissensbasis mit praxisnahen Fällen aus der Produktion: Schwachstellenanalyse, Exploit-Erklärung, Remediation und DevSecOps…
 roxanne_ardary/aurea
Aurea ist eine Open-Source-Plattform mit KI-Unterstützung, die Infrastructure-as-Code (IaC) über Terraform, Kubernetes, Docker und Ansible sichert.…
 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 wattocyber/masq
Live-Recon und Posture-Auditing für KI-Agenten-Infrastrukturen: scannt MCP-Konfigurationen, Session-Logs und APIs nach Secrets, vergifteten Katalogen…
 josh-blythe/bordair-detector
Zweistufiger Prompt-Injection- und Jailbreak-Detektor: Regex-Gates plus ein quantisierter DeBERTa-v3-ONNX-Klassifikator, mit Bild-, Dokument- und…
 roxanne_ardary/safeforge
SafeForge ist ein Open-Source-Mobil-App-Hub, der auf GitLab basiert und es Entwicklern ermöglicht, Anwendungen in einem sicheren, KI-geprüften…
 zaydmulani09/sentrymcp
Ein statischer + Laufzeit-Sicherheitsscanner für MCP-Server (Model Context Protocol)
 pvharmo2/gha-lab-733c168b88
Reproduziert CVE-2026-44246, eine Prompt-Injection-Schwachstelle im GitHub-Actions-Triage-Agenten von nnU-Net, und zeigt, wie Issue-Inhalte direkt in…








