
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen

 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 bethington/ghidra-mcp
MCP-Server, der Ghidras Reverse Engineering mit KI-Werkzeugen verbindet: 256 Werkzeuge für Dekompilierung, P-Code-Emulation, Live-Debugging,…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers
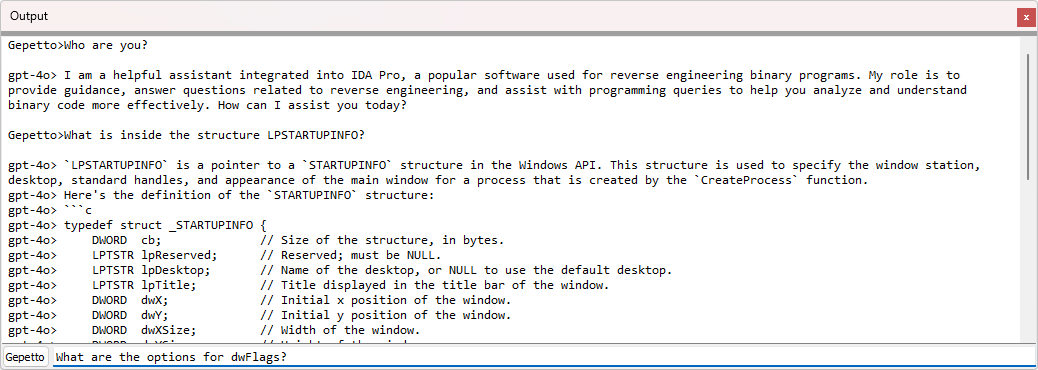 justicerage/gepetto
IDA-Plugin, das Sprachmodelle abfragt, um Reverse-Engineering zu beschleunigen
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 miscusi-peek/cheatengine-mcp-bridge
Verbinde deine bevorzugten KI-Agenten direkt über MCP mit Cheat Engine. Automatisiere Reverse Engineering, Pointer-Scanning und Speicheranalyse mit…
 lauriewired/malimite
iOS- und macOS-Decompiler
 lkimuk/reark
Ein intelligentes Reverse-Engineering- und KI-gestütztes Analysewerkzeug für HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) und native…
 symgraph/ghidrassist
Eine LLM-Erweiterung für Ghidra, um KI-Unterstützung bei der RE zu ermöglichen.
 nealbridges/vulnhunter
Agentischer KI-Sicherheitsscanner, der wie ein Angreifer über den Quellcode schlussfolgert, ausnutzbare Schwachstellen mit ausführbaren PoCs…
 fadi002/de4py
Das ultimative KI-gestützte Toolkit für Python Reverse Engineering
 vulhunt-re/vulhunt
Framework zur Schwachstellenerkennung vom REsearch-Team von Binarly
 ant4g0nist/lisa.py
LLDB MCP Integration + andere hilfreiche Befehle






