
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen

 idamcp/idamcp
MCP-Server, der IDA Pro mit KI-Agenten integriert und ein zustandsloses Gateway für die Verwaltung mehrerer Sitzungen, eine relationale…
 symbioticsec/hermes-decomp
Ein leistungsstarker Decompiler, mit dem Sie React Native Mobile Apps durch Rückkonvertierung ihrer kompilierten Hermes-Bytecode-Dateien (.hbc) in…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 dnakov/r2d2
🤖🏴☠️ radare2-Plugin für GPT-4 🦜. Löse Crackmes automatisch 🪄
 allthingsida/allthingsida
Repository für die Code-Snippets vom AllThingsIDA-Videokanal
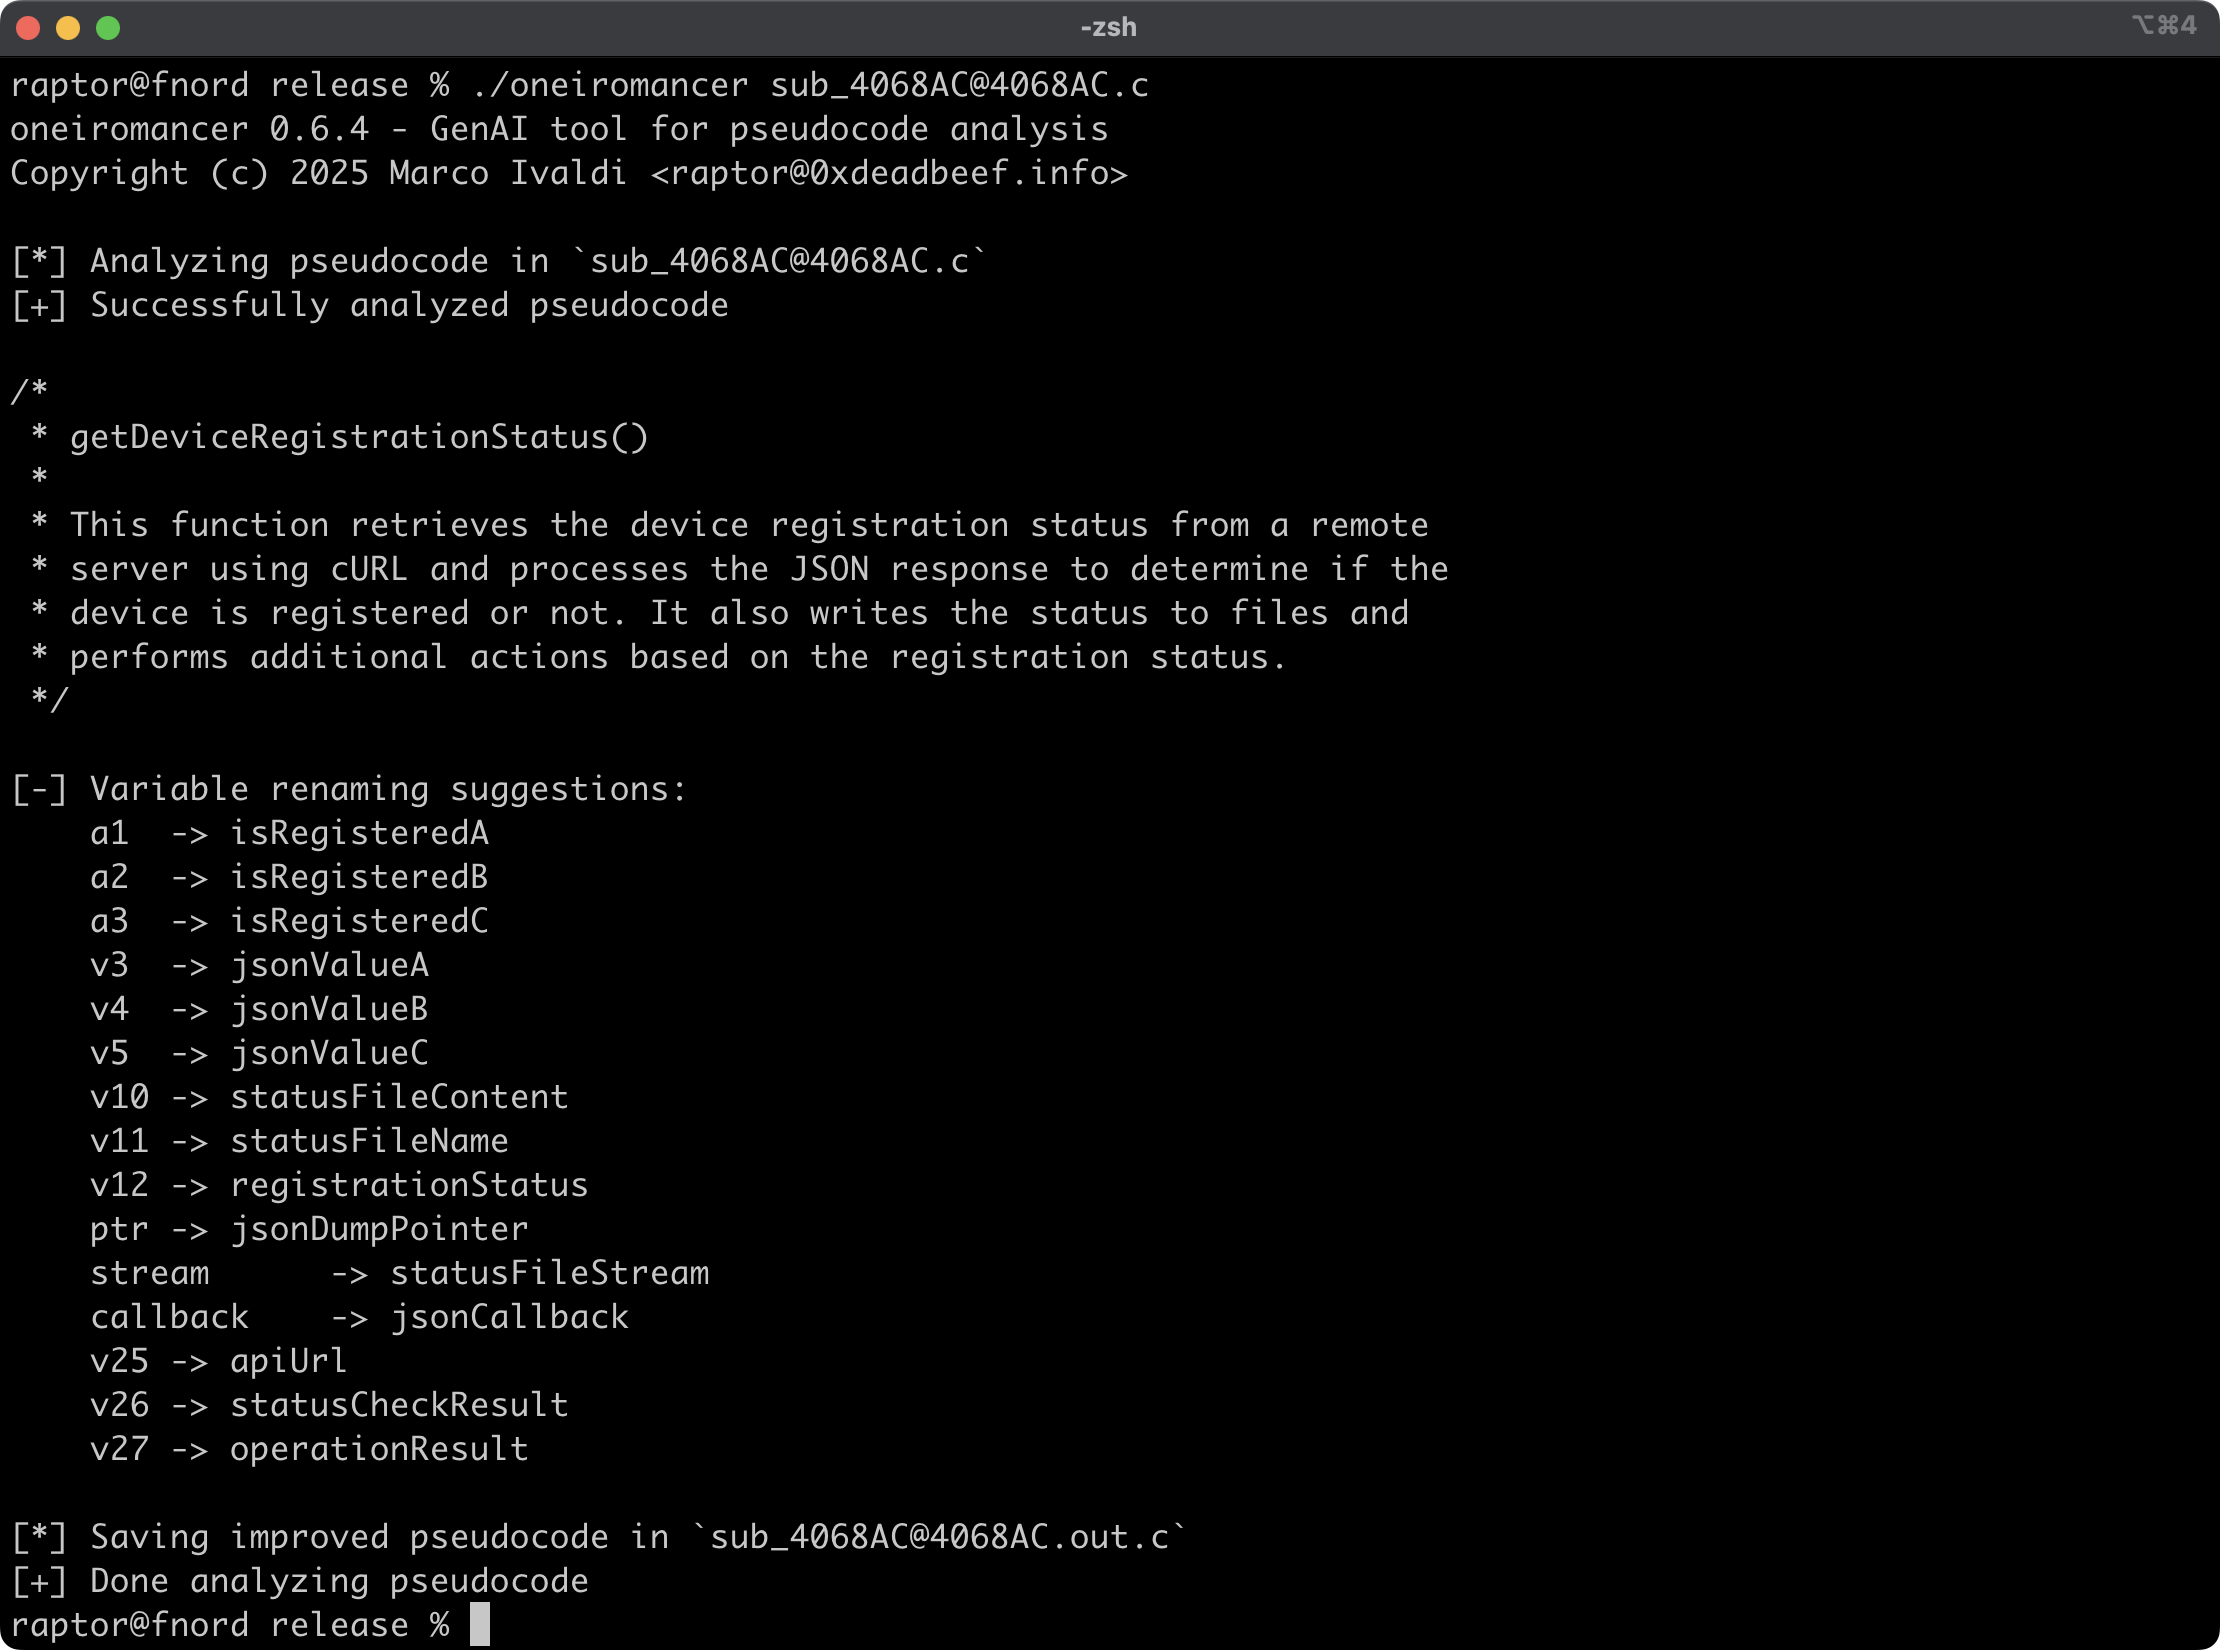 0xdea/oneiromancer
Reverse-Engineering-Assistent, der ein lokal laufendes LLM nutzt, um bei der Pseudocode-Analyse zu unterstützen.
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
 cosmosyi/autocontrol-arena
Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…
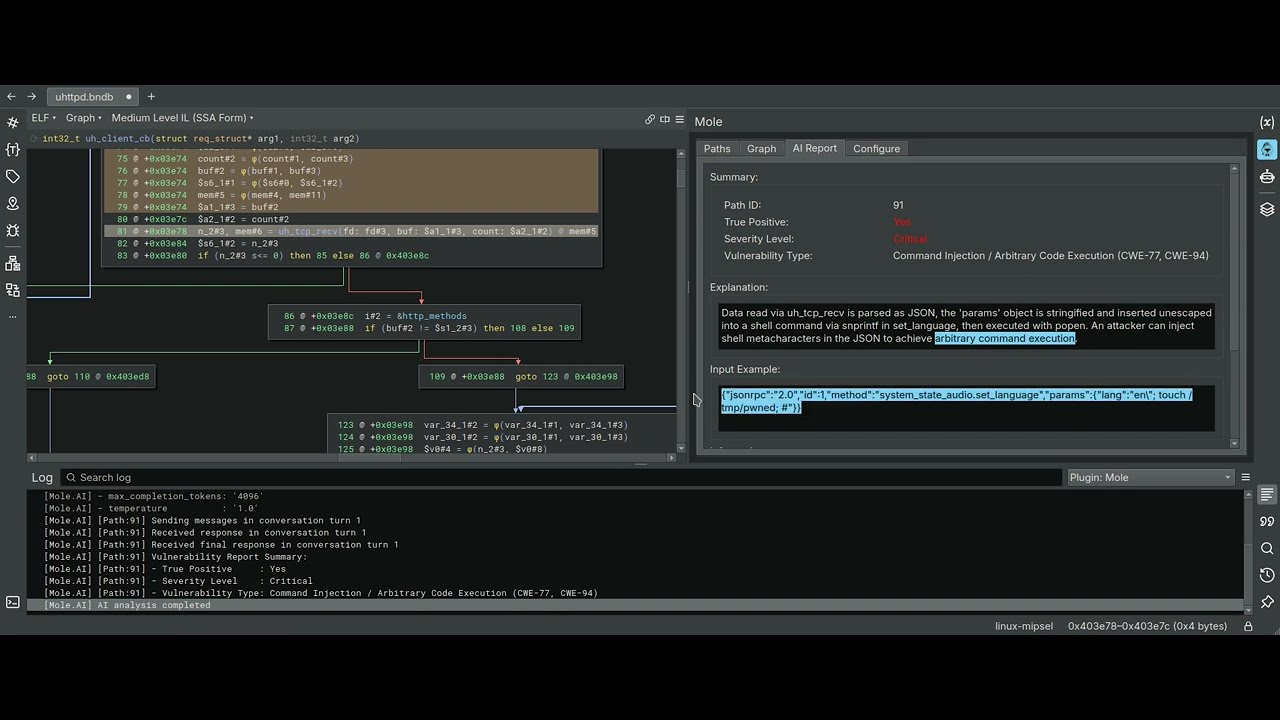 cyber-defence-campus/mole
Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.
 amd2g2zz/kunglao-agent
Der Reverse-Engineering-Expertenagent: plant seinen eigenen Analysepfad, leitet jeden Fakt aus Rohdaten ab und konvergiert unter mechanischen…
 lt-asset/resym
Für unser CCS24-Papier 🏆 „ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" von Danning Xie, Zhuo Zhang,…
 bunnybuzz/enigma
Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
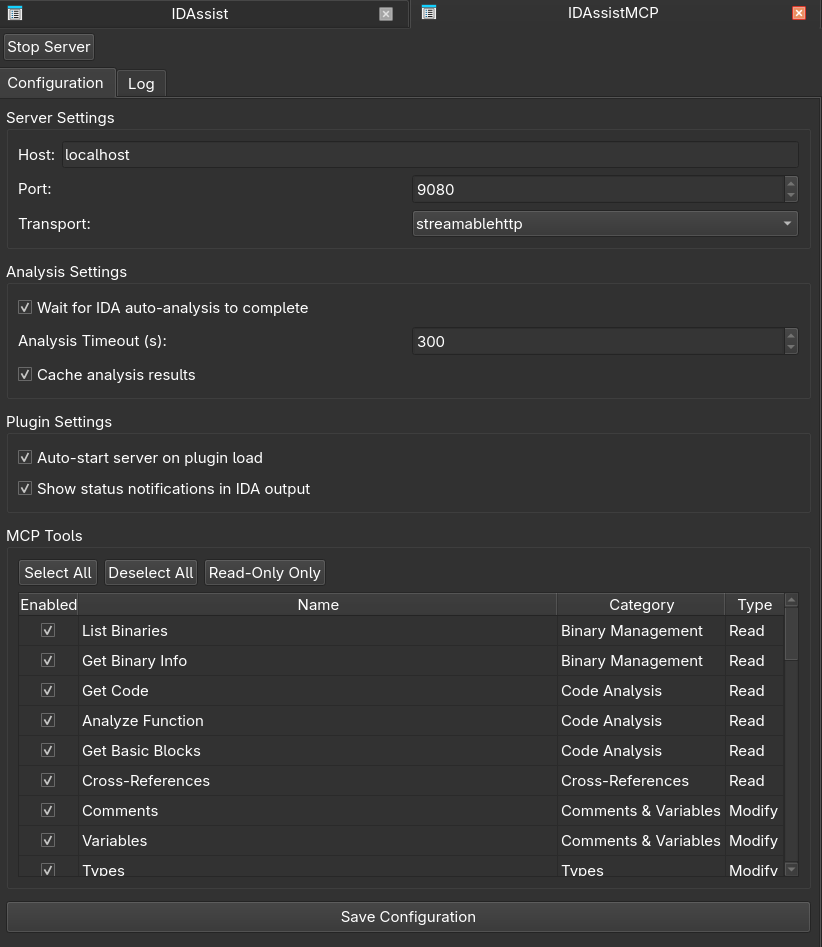 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…
 llvmparty/striga
Experimenteller x86-64-zu-LLVM-IR-Lifter in Python, der Maschinencode in analysierbare IR für Reverse Engineering, Optimierung und VM-Handler-Analyse…








