
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen
 markoglasgow/gemma_crackme_tutorial
Schritt-für-Schritt-Anleitung zur Verwendung des lokalen KI-Modells Gemma 4 E4B von Google, um einen Windows-Crackme mit Ghidra zu…
 flankerhqd/jebmcp
MCP-Server-Plugin für JEB Pro, das KI-gestützte Dekompilierung, Methoden-/Feld-Inspektion und automatische Umbenennung beim Reverse Engineering von…
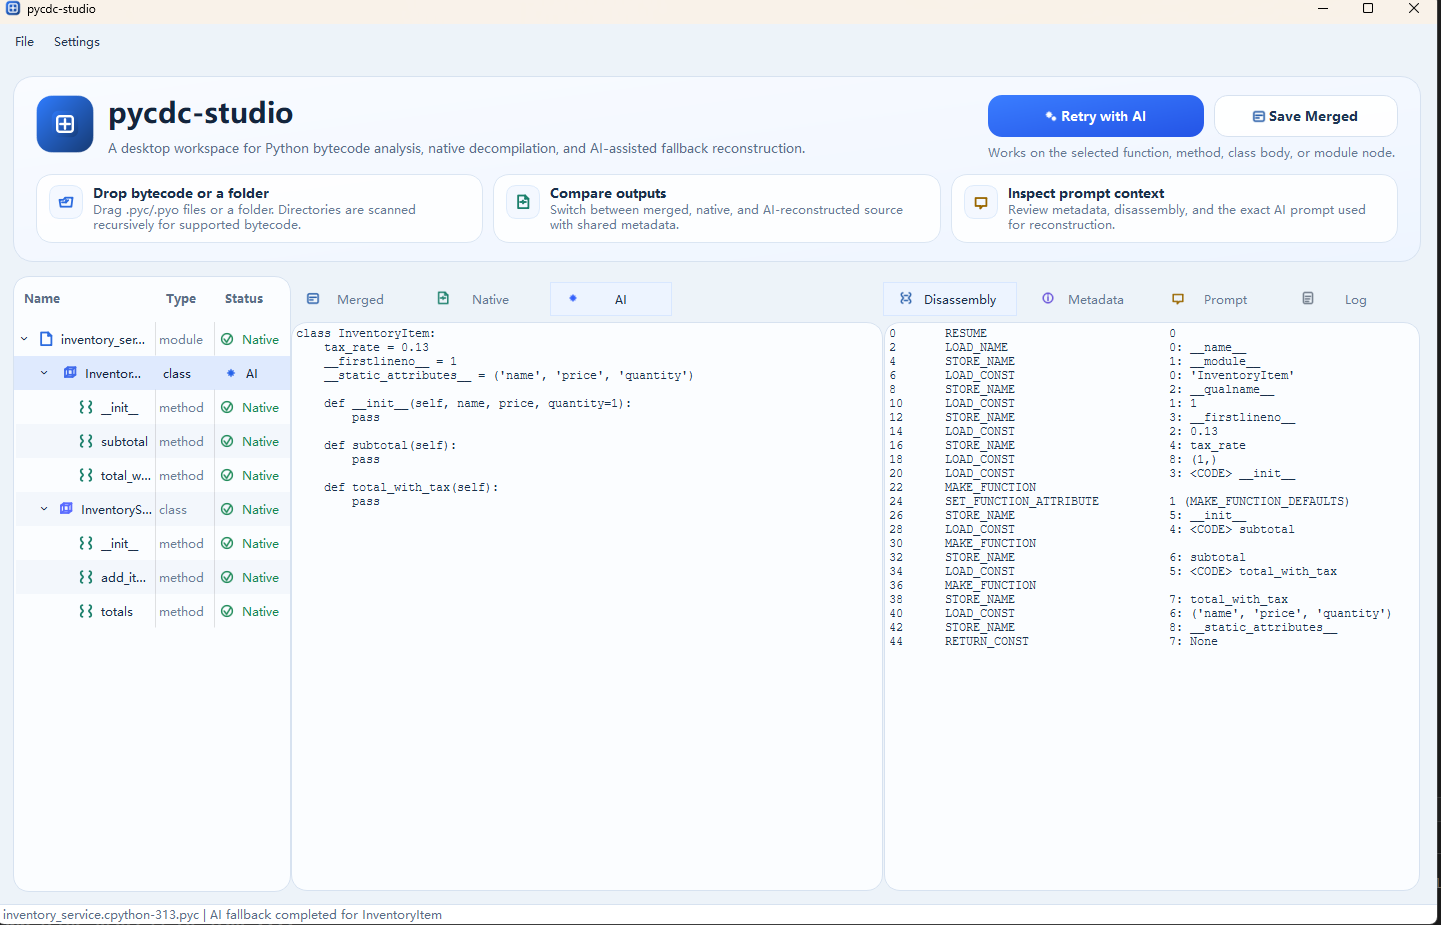 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
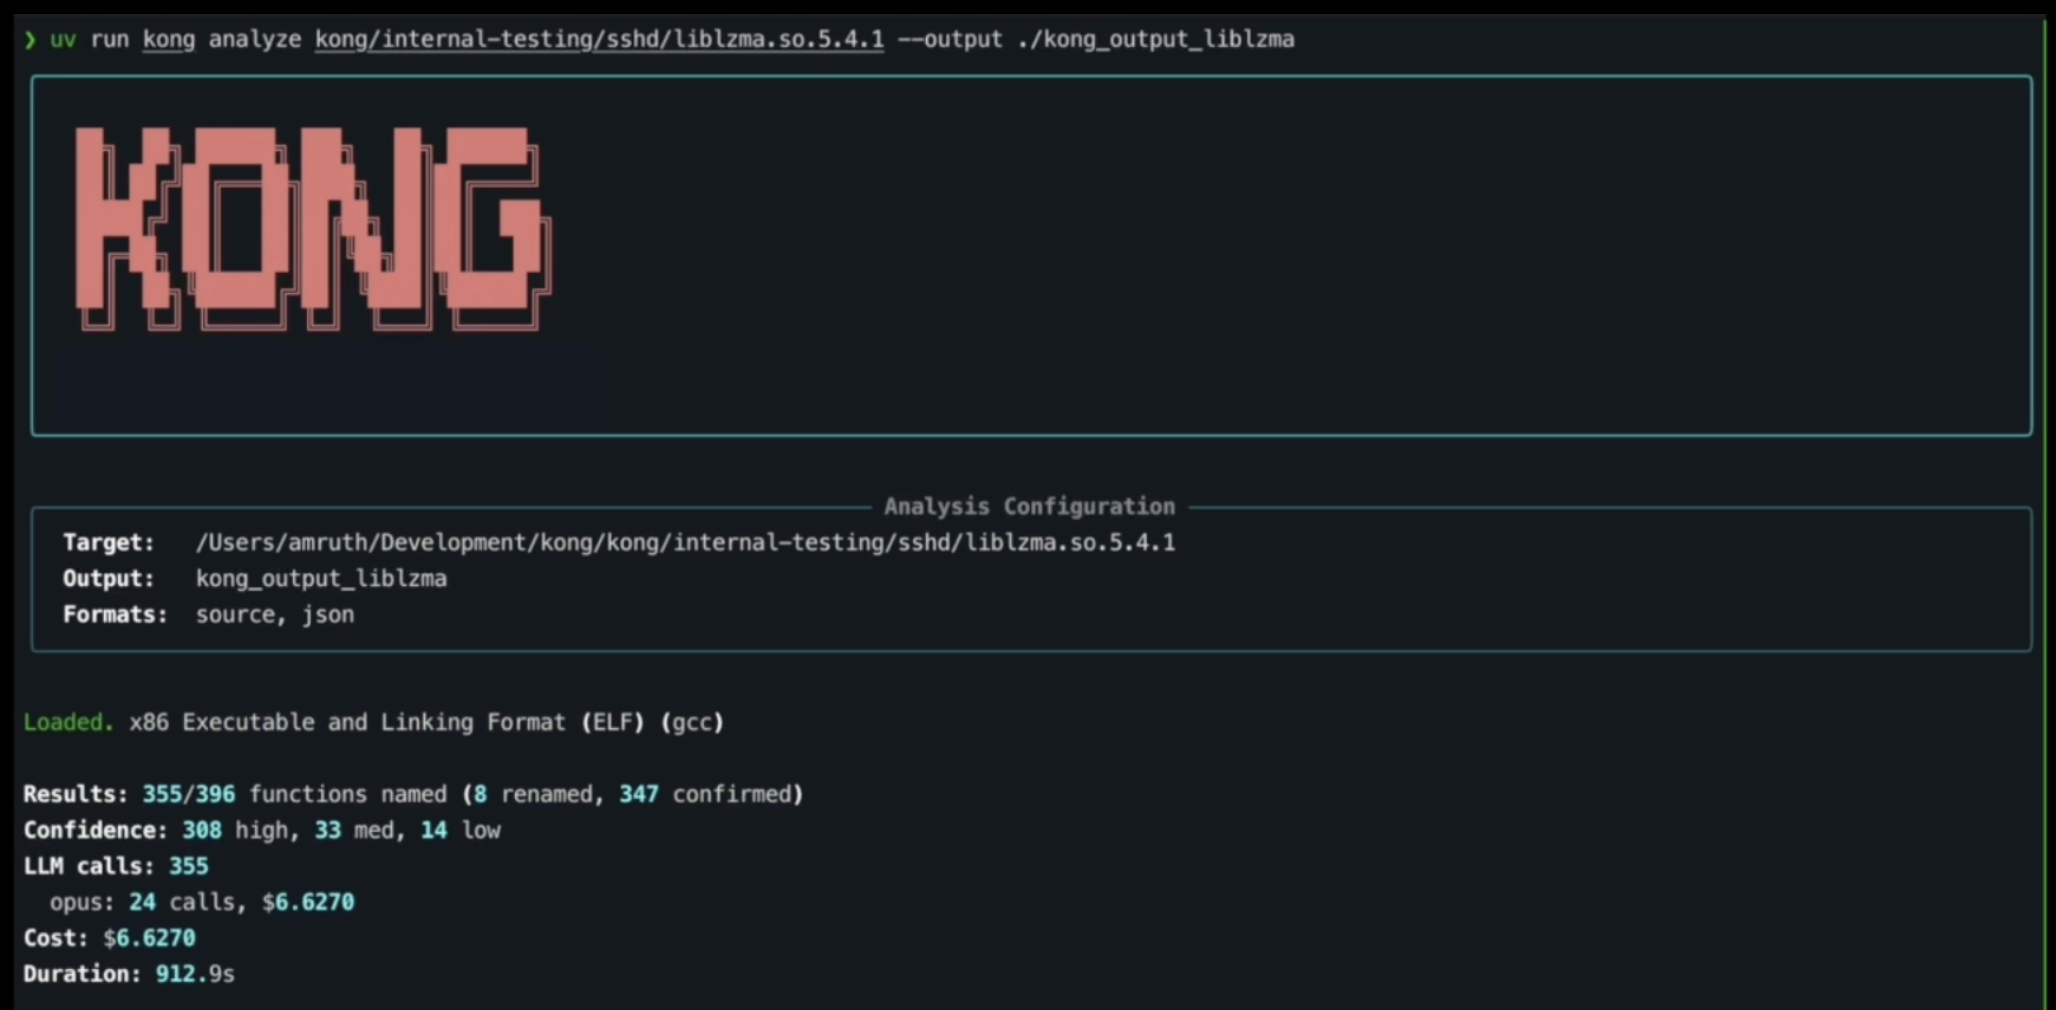 amruth-sn/kong
Der weltweit erste agentische Reverse Engineer.
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 knifeyspoony/ghidra-copilot
Bietet eine chatbasierte, LLM-gestützte Reverse-Engineering-Erfahrung innerhalb von Ghidra
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 albertan017/llm4decompile
Reverse Engineering: Dekompilieren von Binärcode mit großen Sprachmodellen
 gmh5225/ida-claude-code-plugins
Plugins, die Claude Code mit IDA Pro integrieren, um Reverse-Engineering- und Binäranalyse-Workflows durch KI-gesteuerte Disassemblierung und…
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
 akamai/cve-2025-60719-afd.sys
Proof-of-Concept und Root-Cause-Analyse von CVE-2025-60719, einer Use-after-Free-Schwachstelle in Windows afd.sys, die zu lokaler…
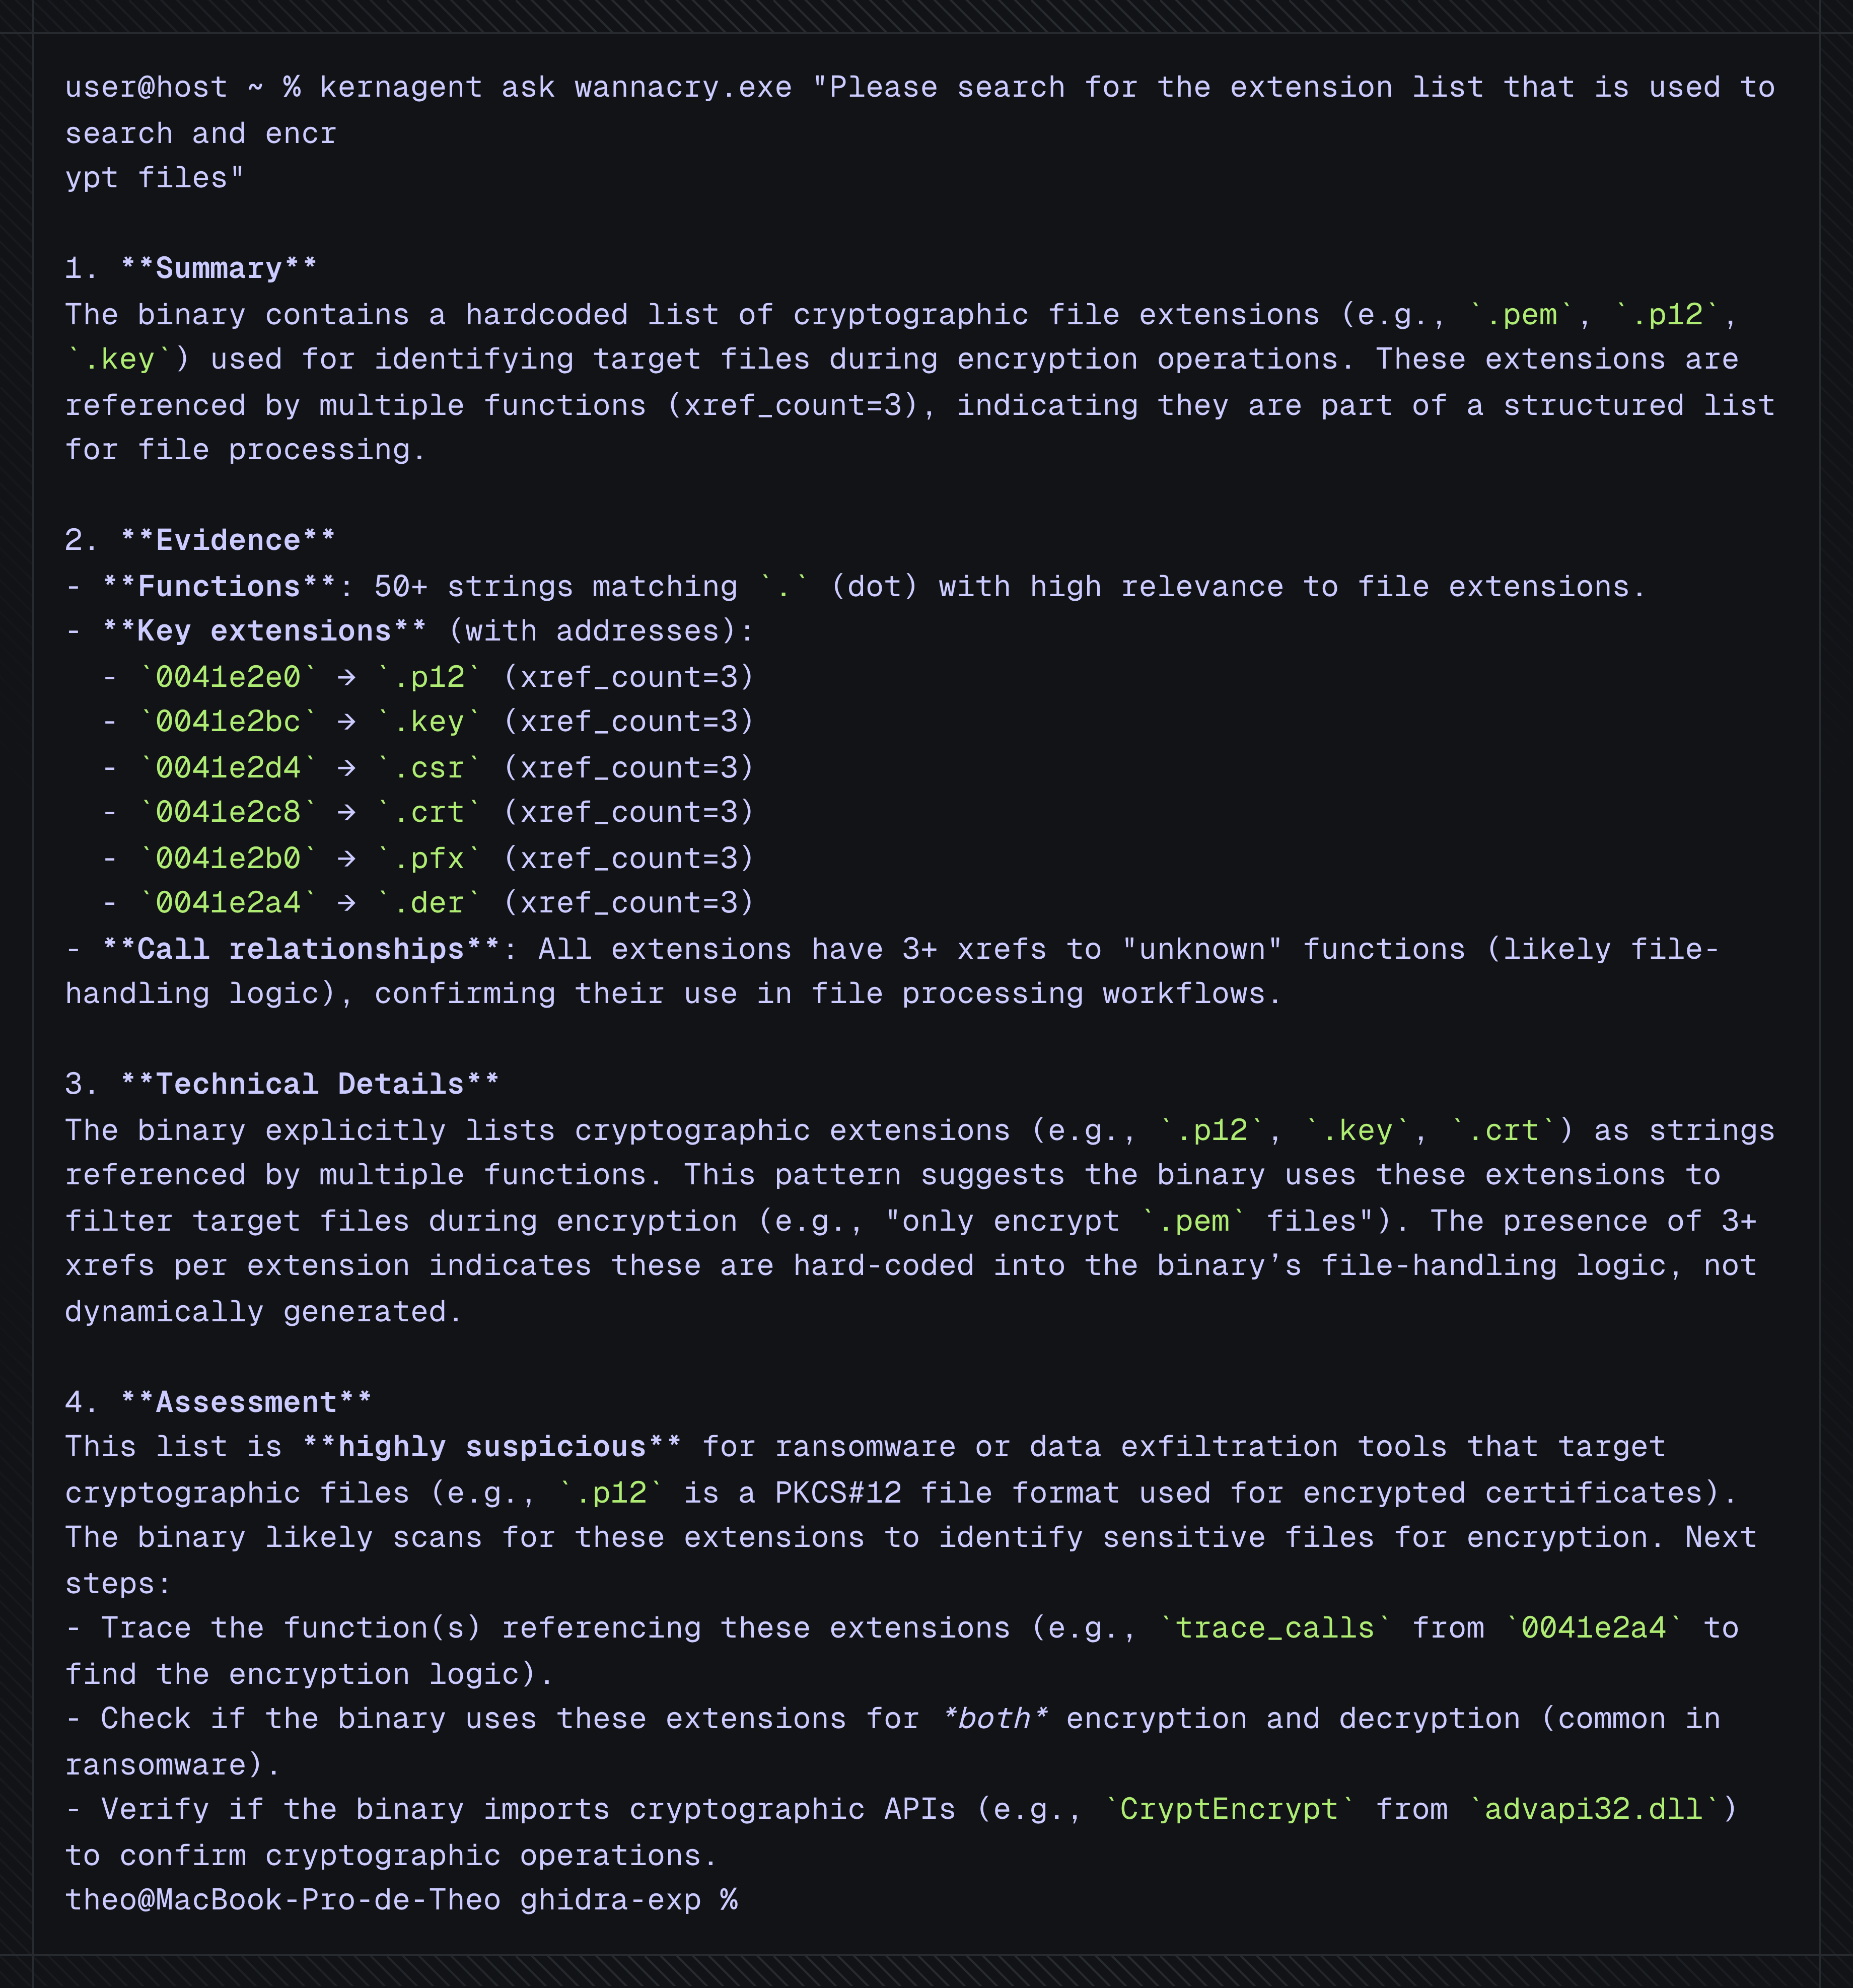 karib0u/kernagent
Headless-KI-Agent für deterministisches Reverse Engineering.
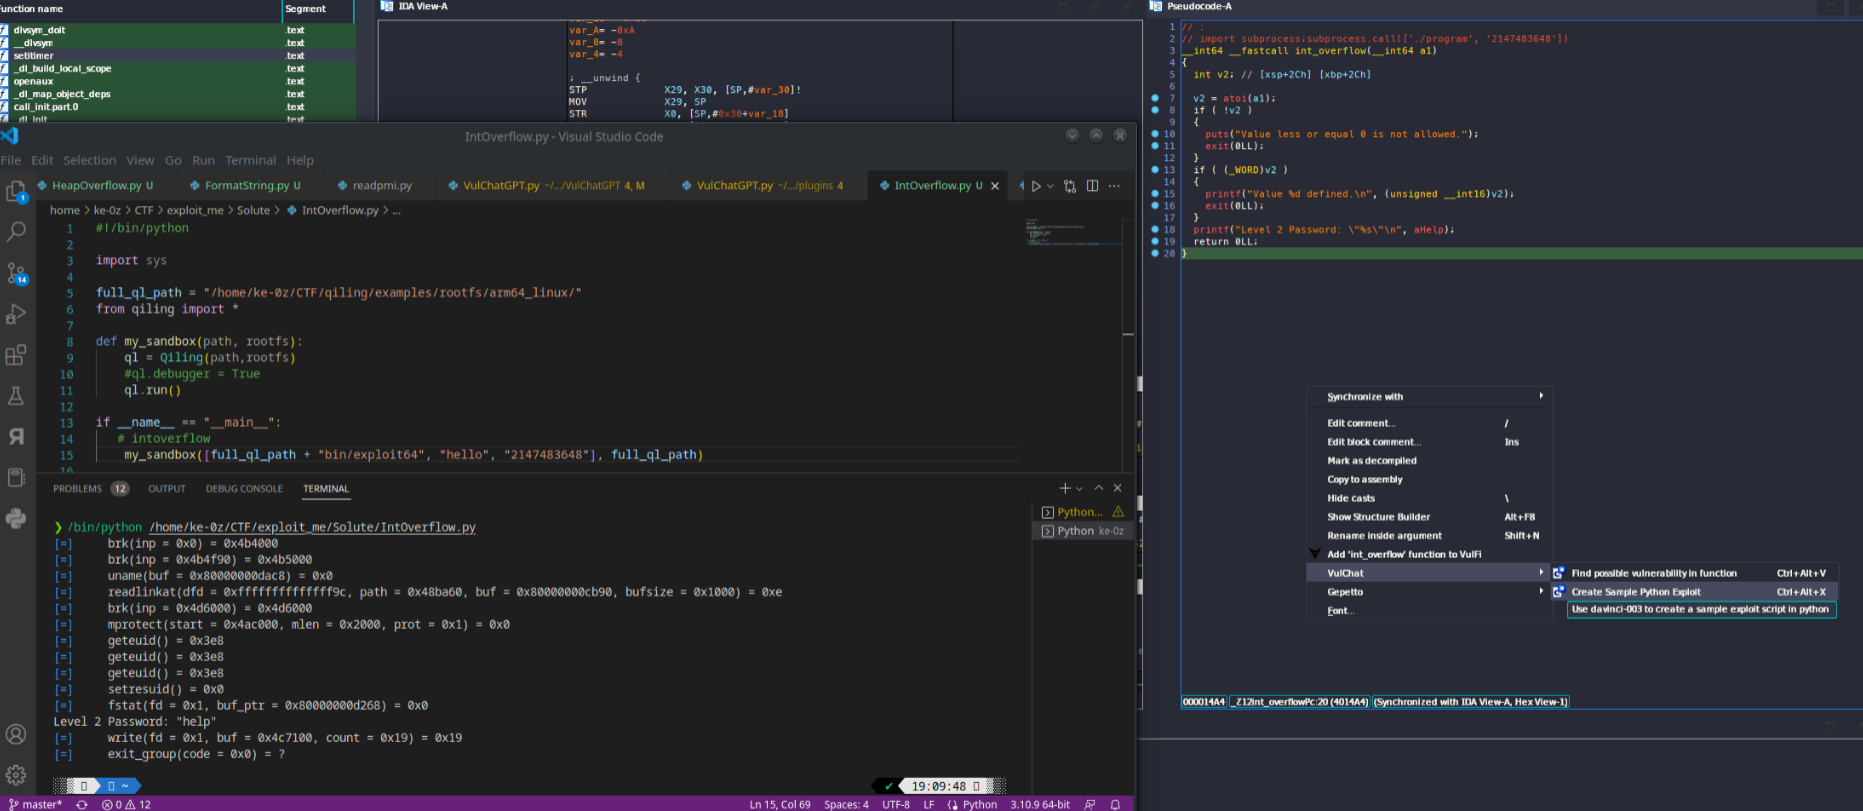 ke0z/binaivulhunter
Verwenden Sie den IDA PRO HexRays decompiler mit OpenAI(ChatGPT), um mögliche Schwachstellen in Binärdateien zu finden.
 lauriewired/malimite
iOS- und macOS-Decompiler
 20urc3/sekiryu
Umfassendes Toolkit für Ghidra headless.
 lt-asset/resym
Für unser CCS24-Papier 🏆 „ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" von Danning Xie, Zhuo Zhang,…
 ant4g0nist/lisa.py
LLDB MCP Integration + andere hilfreiche Befehle
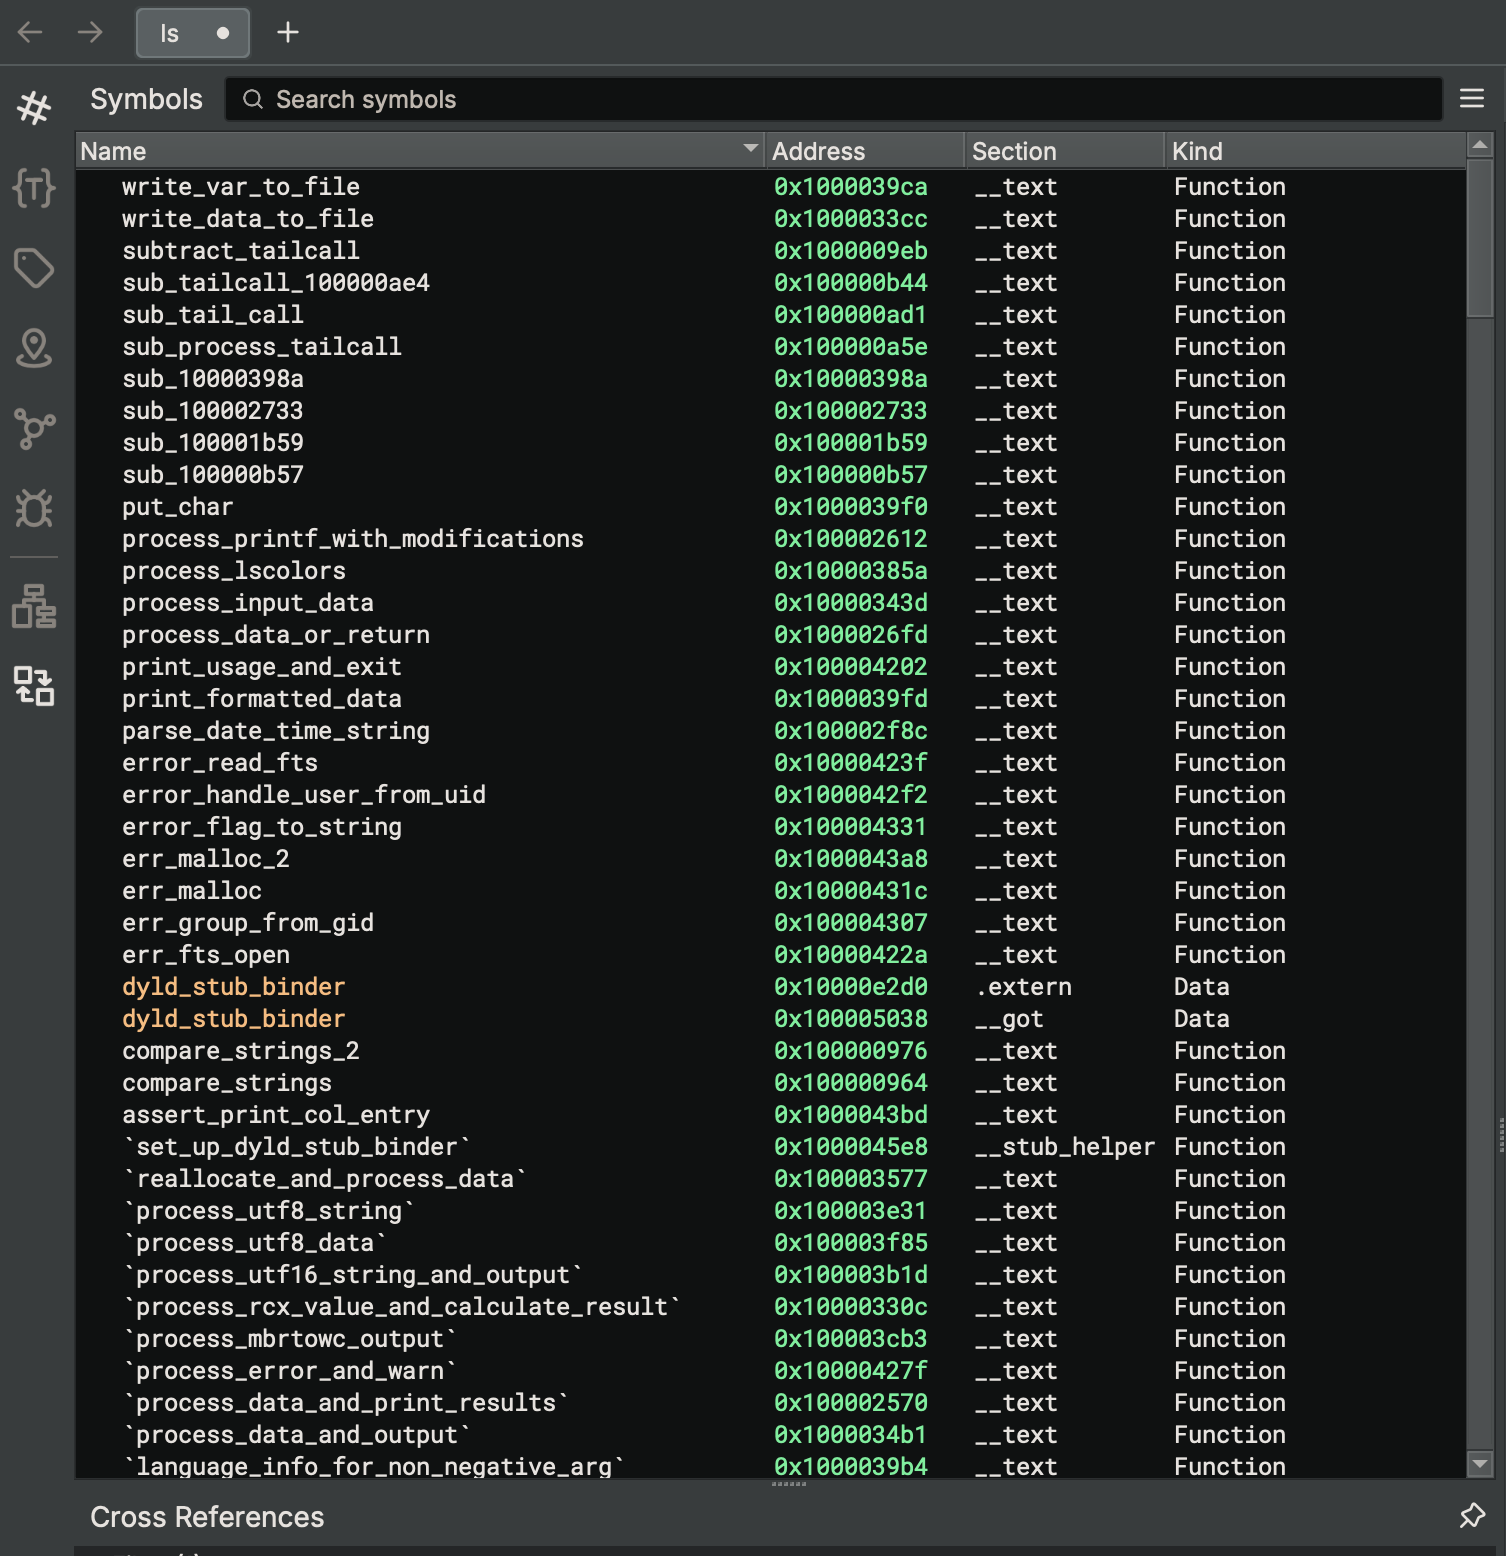 ahaggard2013/binaryninja-ollama
Plugin für Binary Ninja, das lokale Ollama-Modelle integriert, um Funktionen und Variablen in dekompiliertem HLIL-Code umzubenennen, wobei die…








