
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen
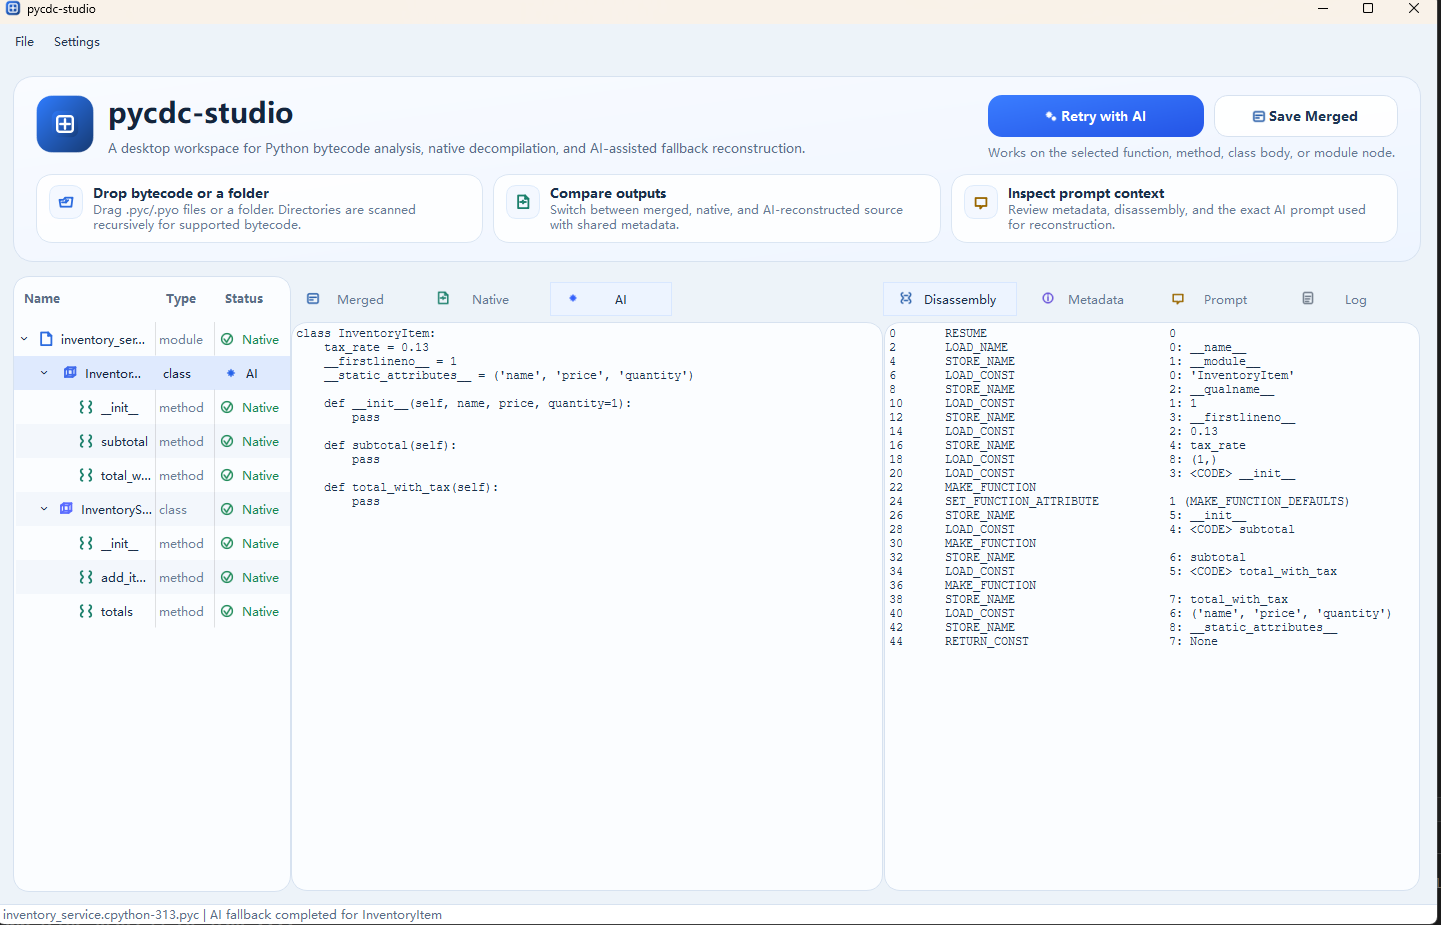
 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
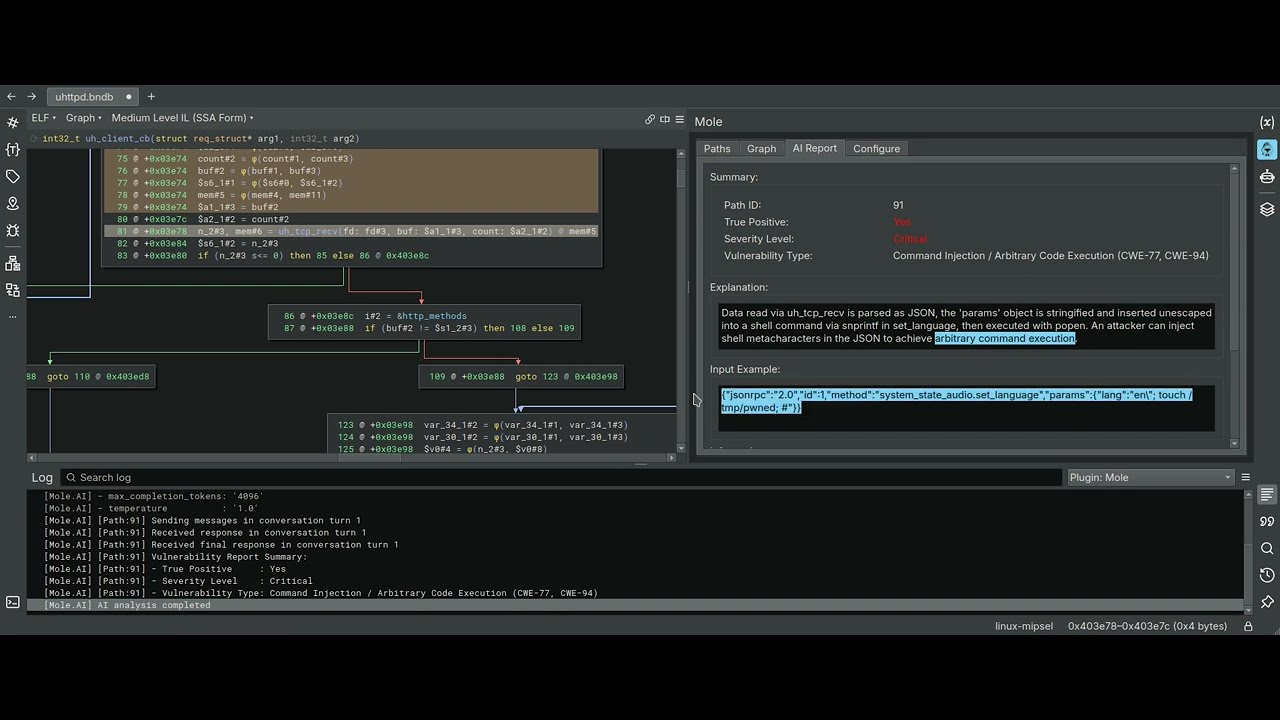 cyber-defence-campus/mole
Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — ermöglicht KI-Agenten tiefgehende Reverse-Engineering-Fähigkeiten über 180 Tools.
 bethington/ghidra-mcp
MCP-Server, der Ghidras Reverse Engineering mit KI-Werkzeugen verbindet: 256 Werkzeuge für Dekompilierung, P-Code-Emulation, Live-Debugging,…
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 trailofbits/skills
Trail of Bits Claude Code-Fähigkeiten für Sicherheitsforschung, Schwachstellenerkennung und Audit-Workflows
 416rehman/deepzero
Finde Zero-Days, während du schläfst. DeepZero ist ein automatisiertes Schwachstellenforschungs-Framework, das tausende Windows-Kernel-Treiber parst,…
 silverplate3/my-cves
CVE's, die ich gefunden habe. Technische Ausarbeitungen, Exploit-Beispiele und Fuzzing-Sitzungs-Walkthroughs
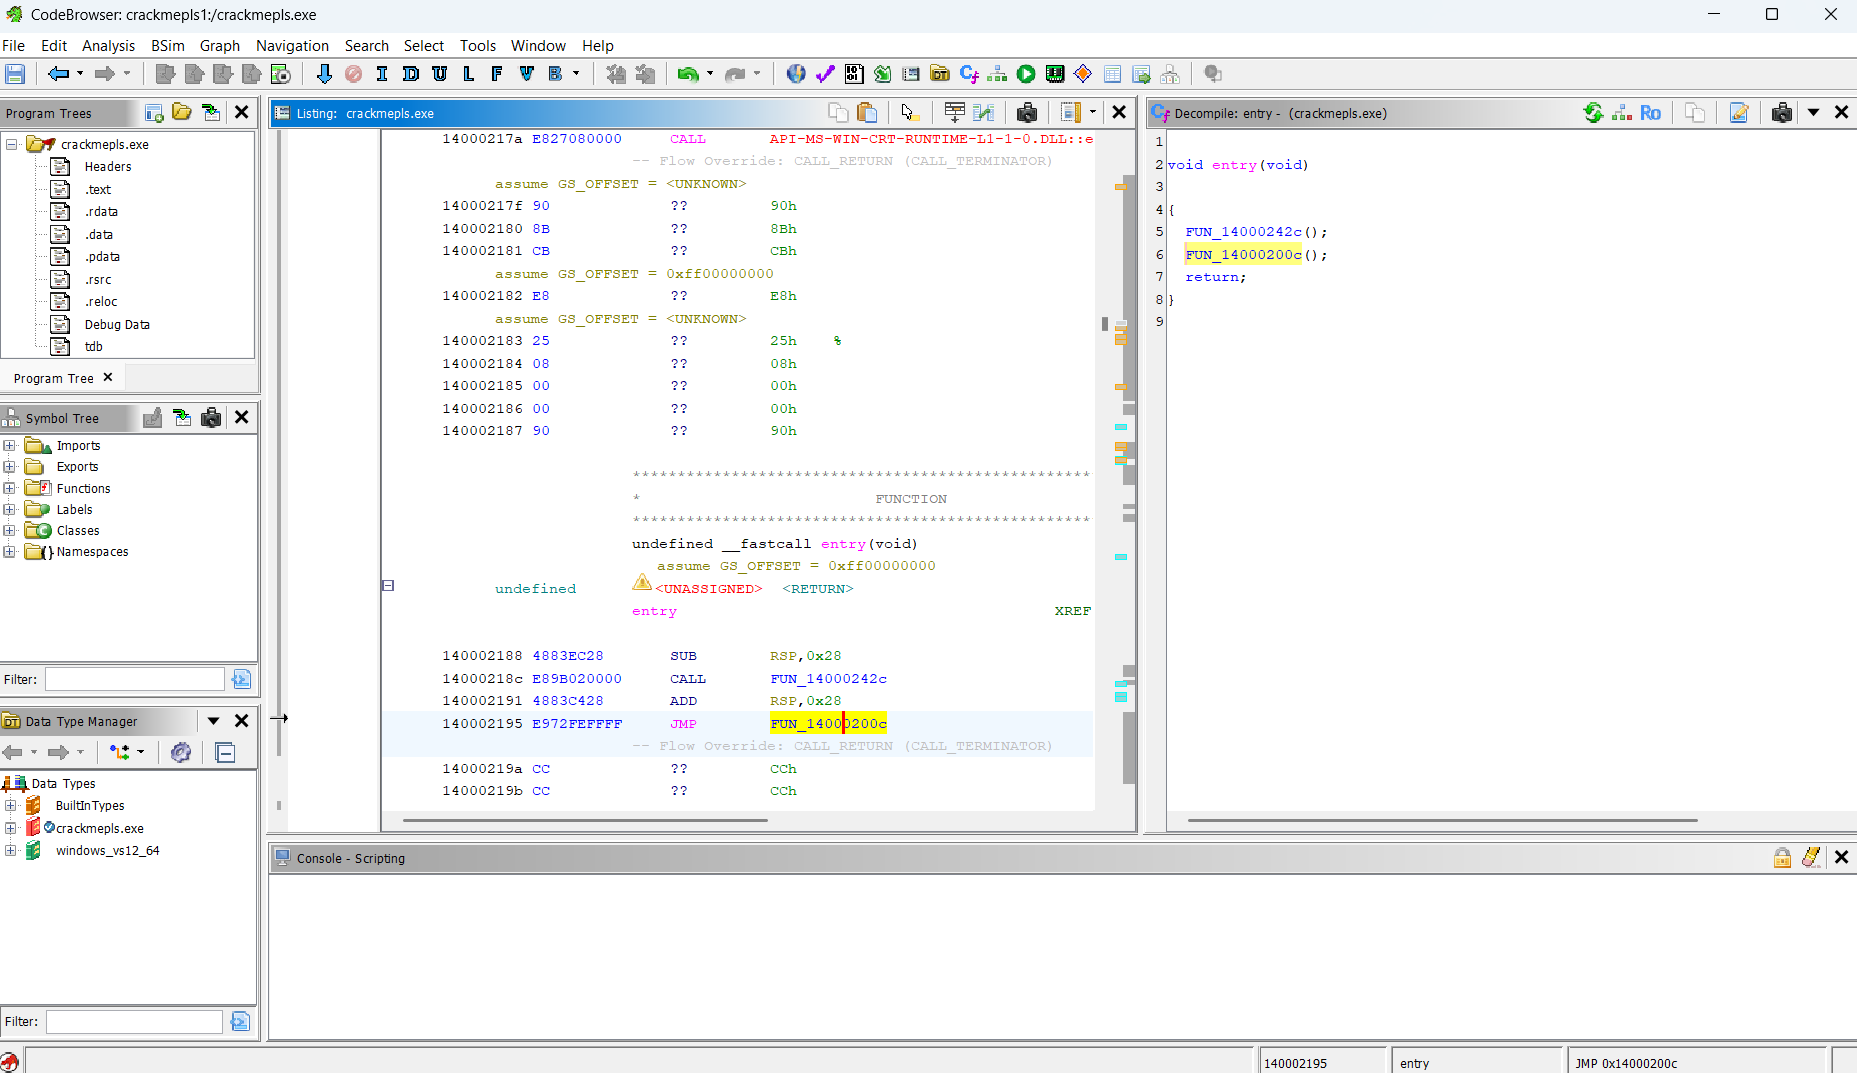 markoglasgow/gemma_crackme_tutorial
Schritt-für-Schritt-Anleitung zur Verwendung des lokalen KI-Modells Gemma 4 E4B von Google, um einen Windows-Crackme mit Ghidra zu…
 euva-project/euva
Ein leichter Hex-Editor und Decompiler zur Lösung Ihrer Binärdatei-Analyseprobleme.
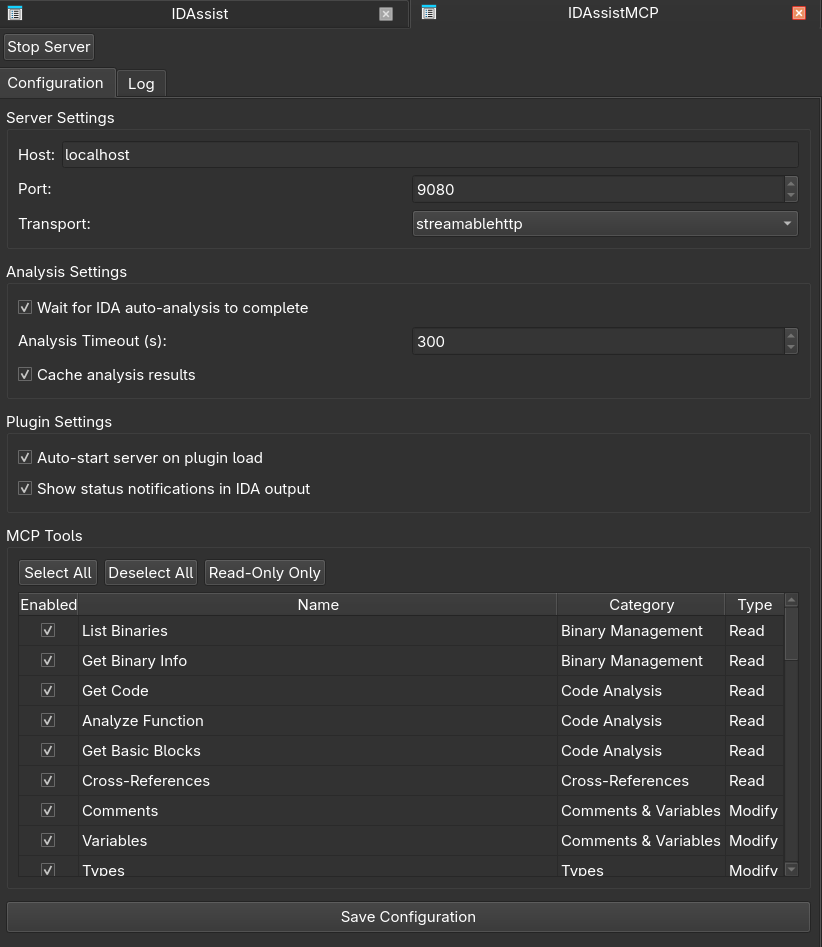 symgraph/idassistmcp
Eigenständiges MCP-Server-Plugin für IDA Pro.
 symgraph/idassist
KI-gestütztes Reverse-Engineering-Plugin für IDA Pro
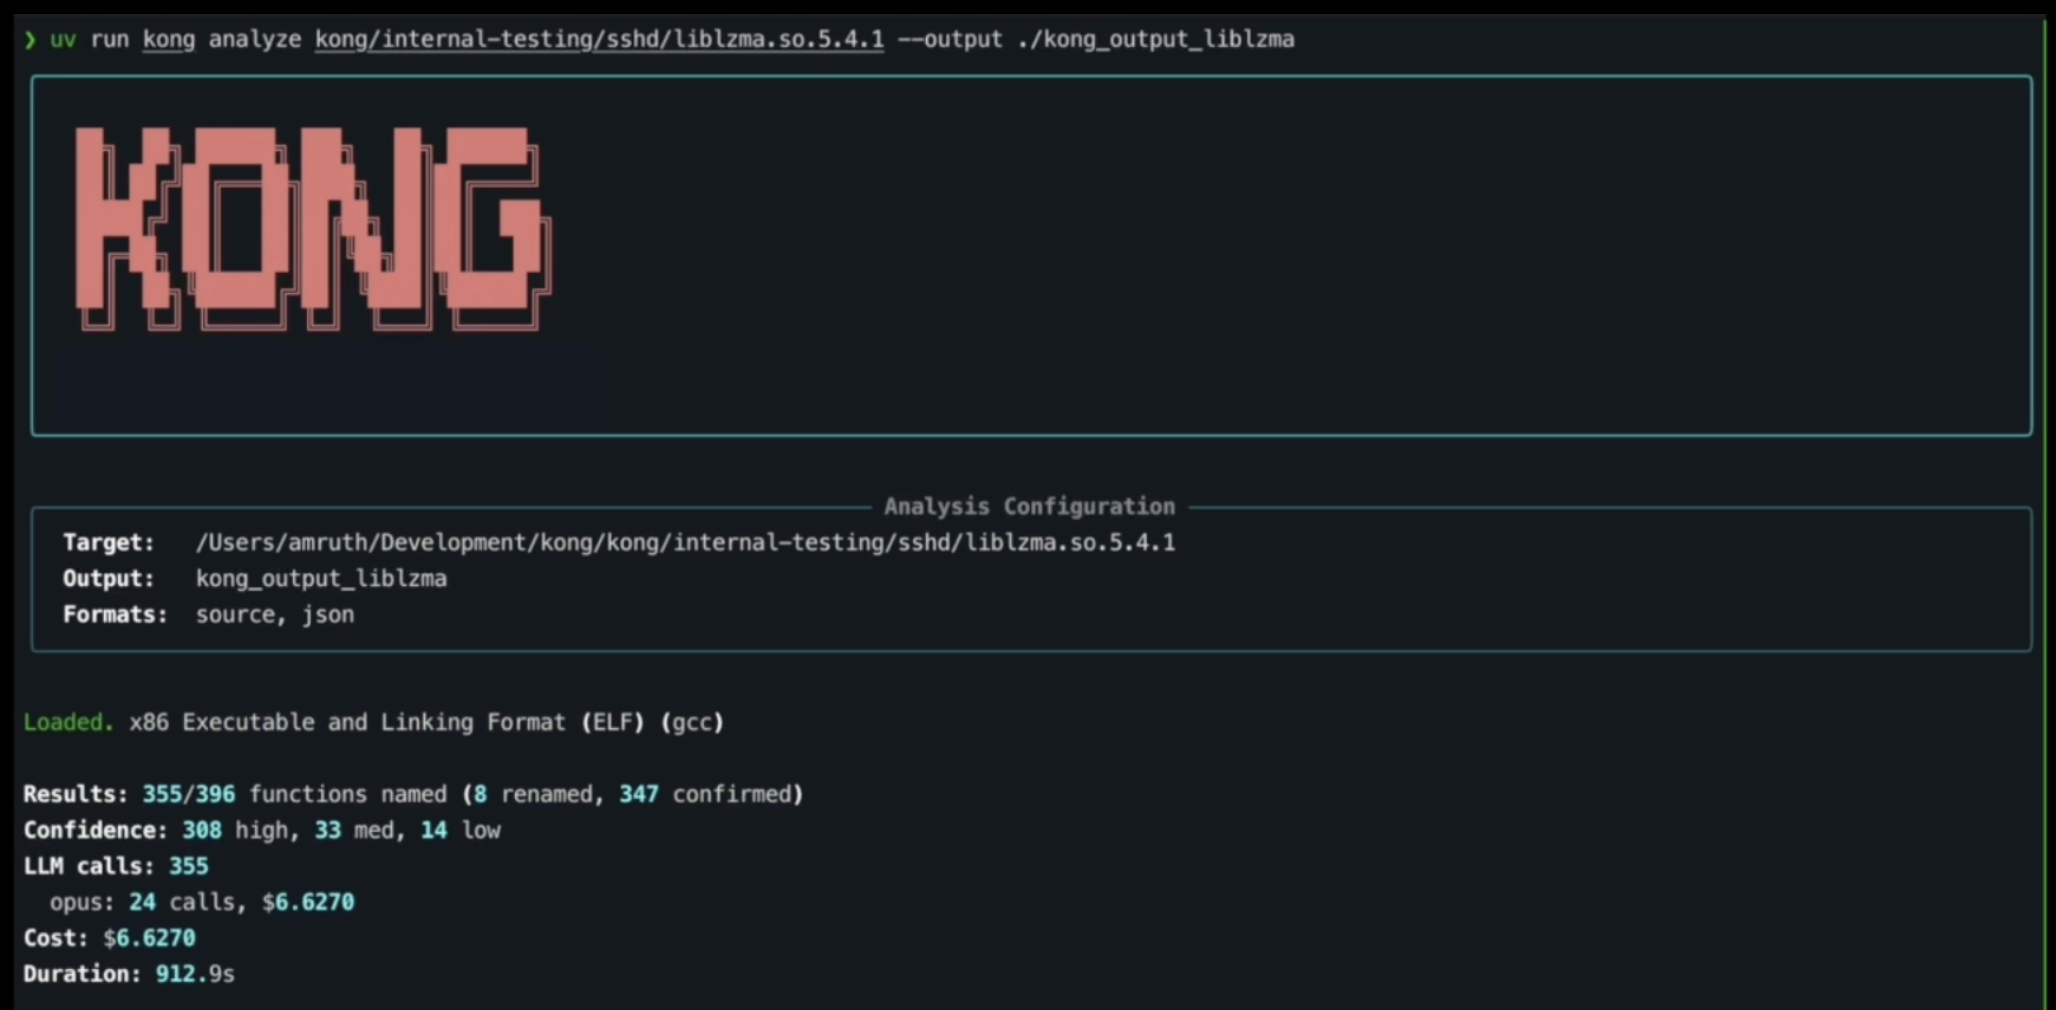 amruth-sn/kong
Der weltweit erste agentische Reverse Engineer.
 inokinoki/attesor
KI-gestütztes Reverse-Engineering von Rosetta (2 für Linux). Haftungsausschluss: Aufgrund der Nutzungsvereinbarung werde ich den Code nicht anfassen.…
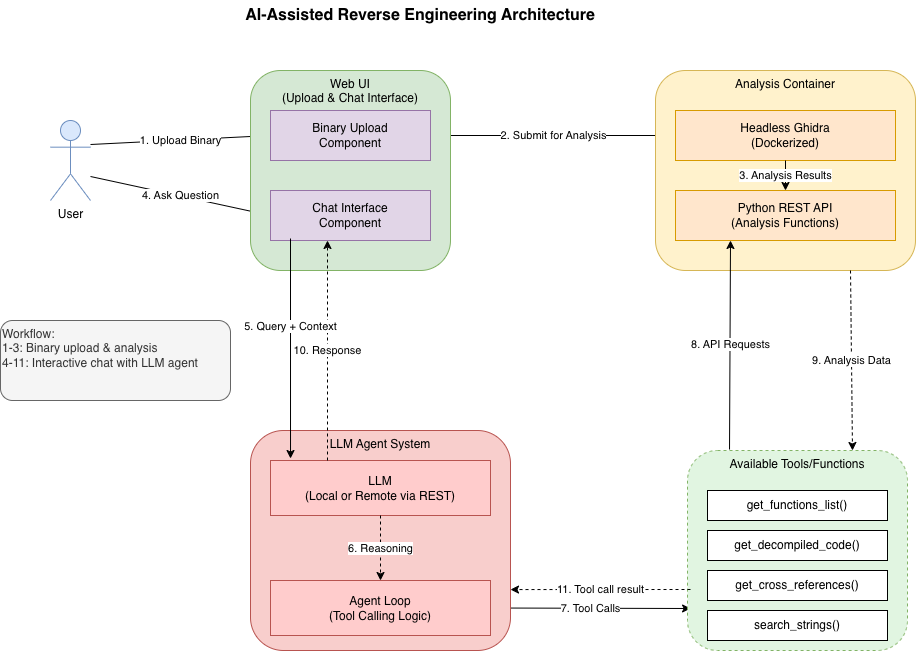 biniamf/ai-reverse-engineering
KI-gestütztes Reverse Engineering mit Ghidra
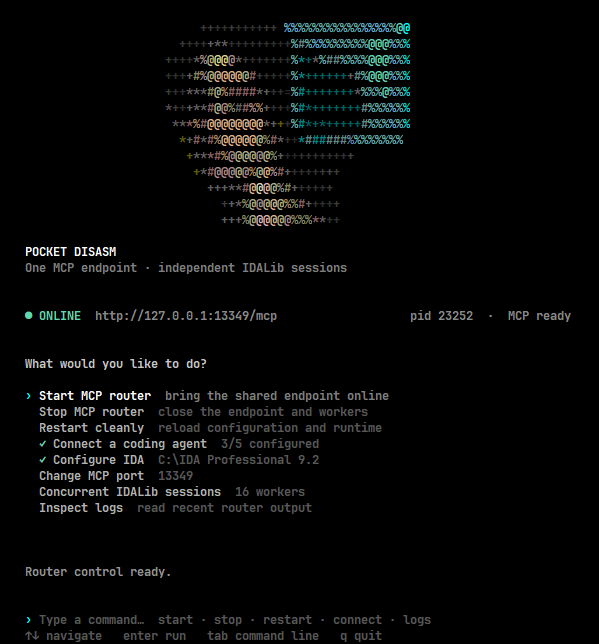 whoisqwerz/pocket_disasm
Multi-Session IDALib MCP Router für Codierungsagenten. Analysieren Sie mehrere Binärdateien parallel mit IDA-kompatiblen Reverse-Engineering-Tools.
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 ant4g0nist/lisa.py
LLDB MCP Integration + andere hilfreiche Befehle








