
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen
 allthingsida/allthingsida
Repository für die Code-Snippets vom AllThingsIDA-Videokanal
 vulhunt-re/vulhunt
Framework zur Schwachstellenerkennung vom REsearch-Team von Binarly
 binref/agent
# Sprachmodell-Agent-Anweisungen für Binary Refinery
 albertan017/llm4decompile
Reverse Engineering: Dekompilieren von Binärcode mit großen Sprachmodellen
 lauriewired/malimite
iOS- und macOS-Decompiler
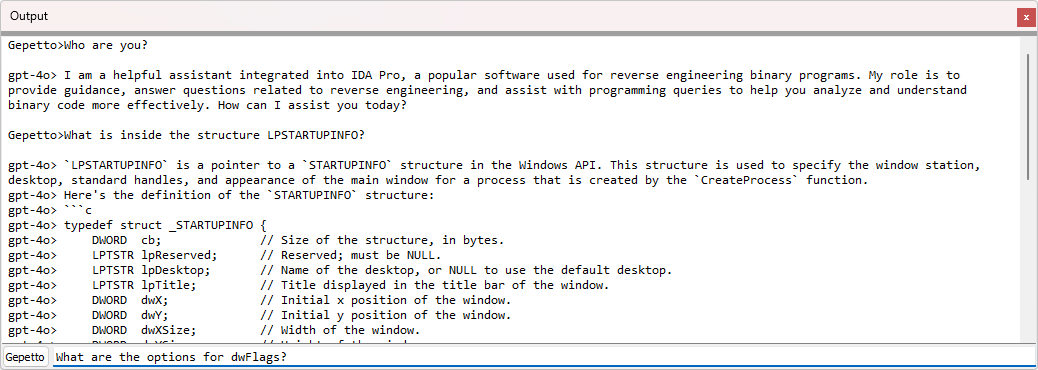 justicerage/gepetto
IDA-Plugin, das Sprachmodelle abfragt, um Reverse-Engineering zu beschleunigen
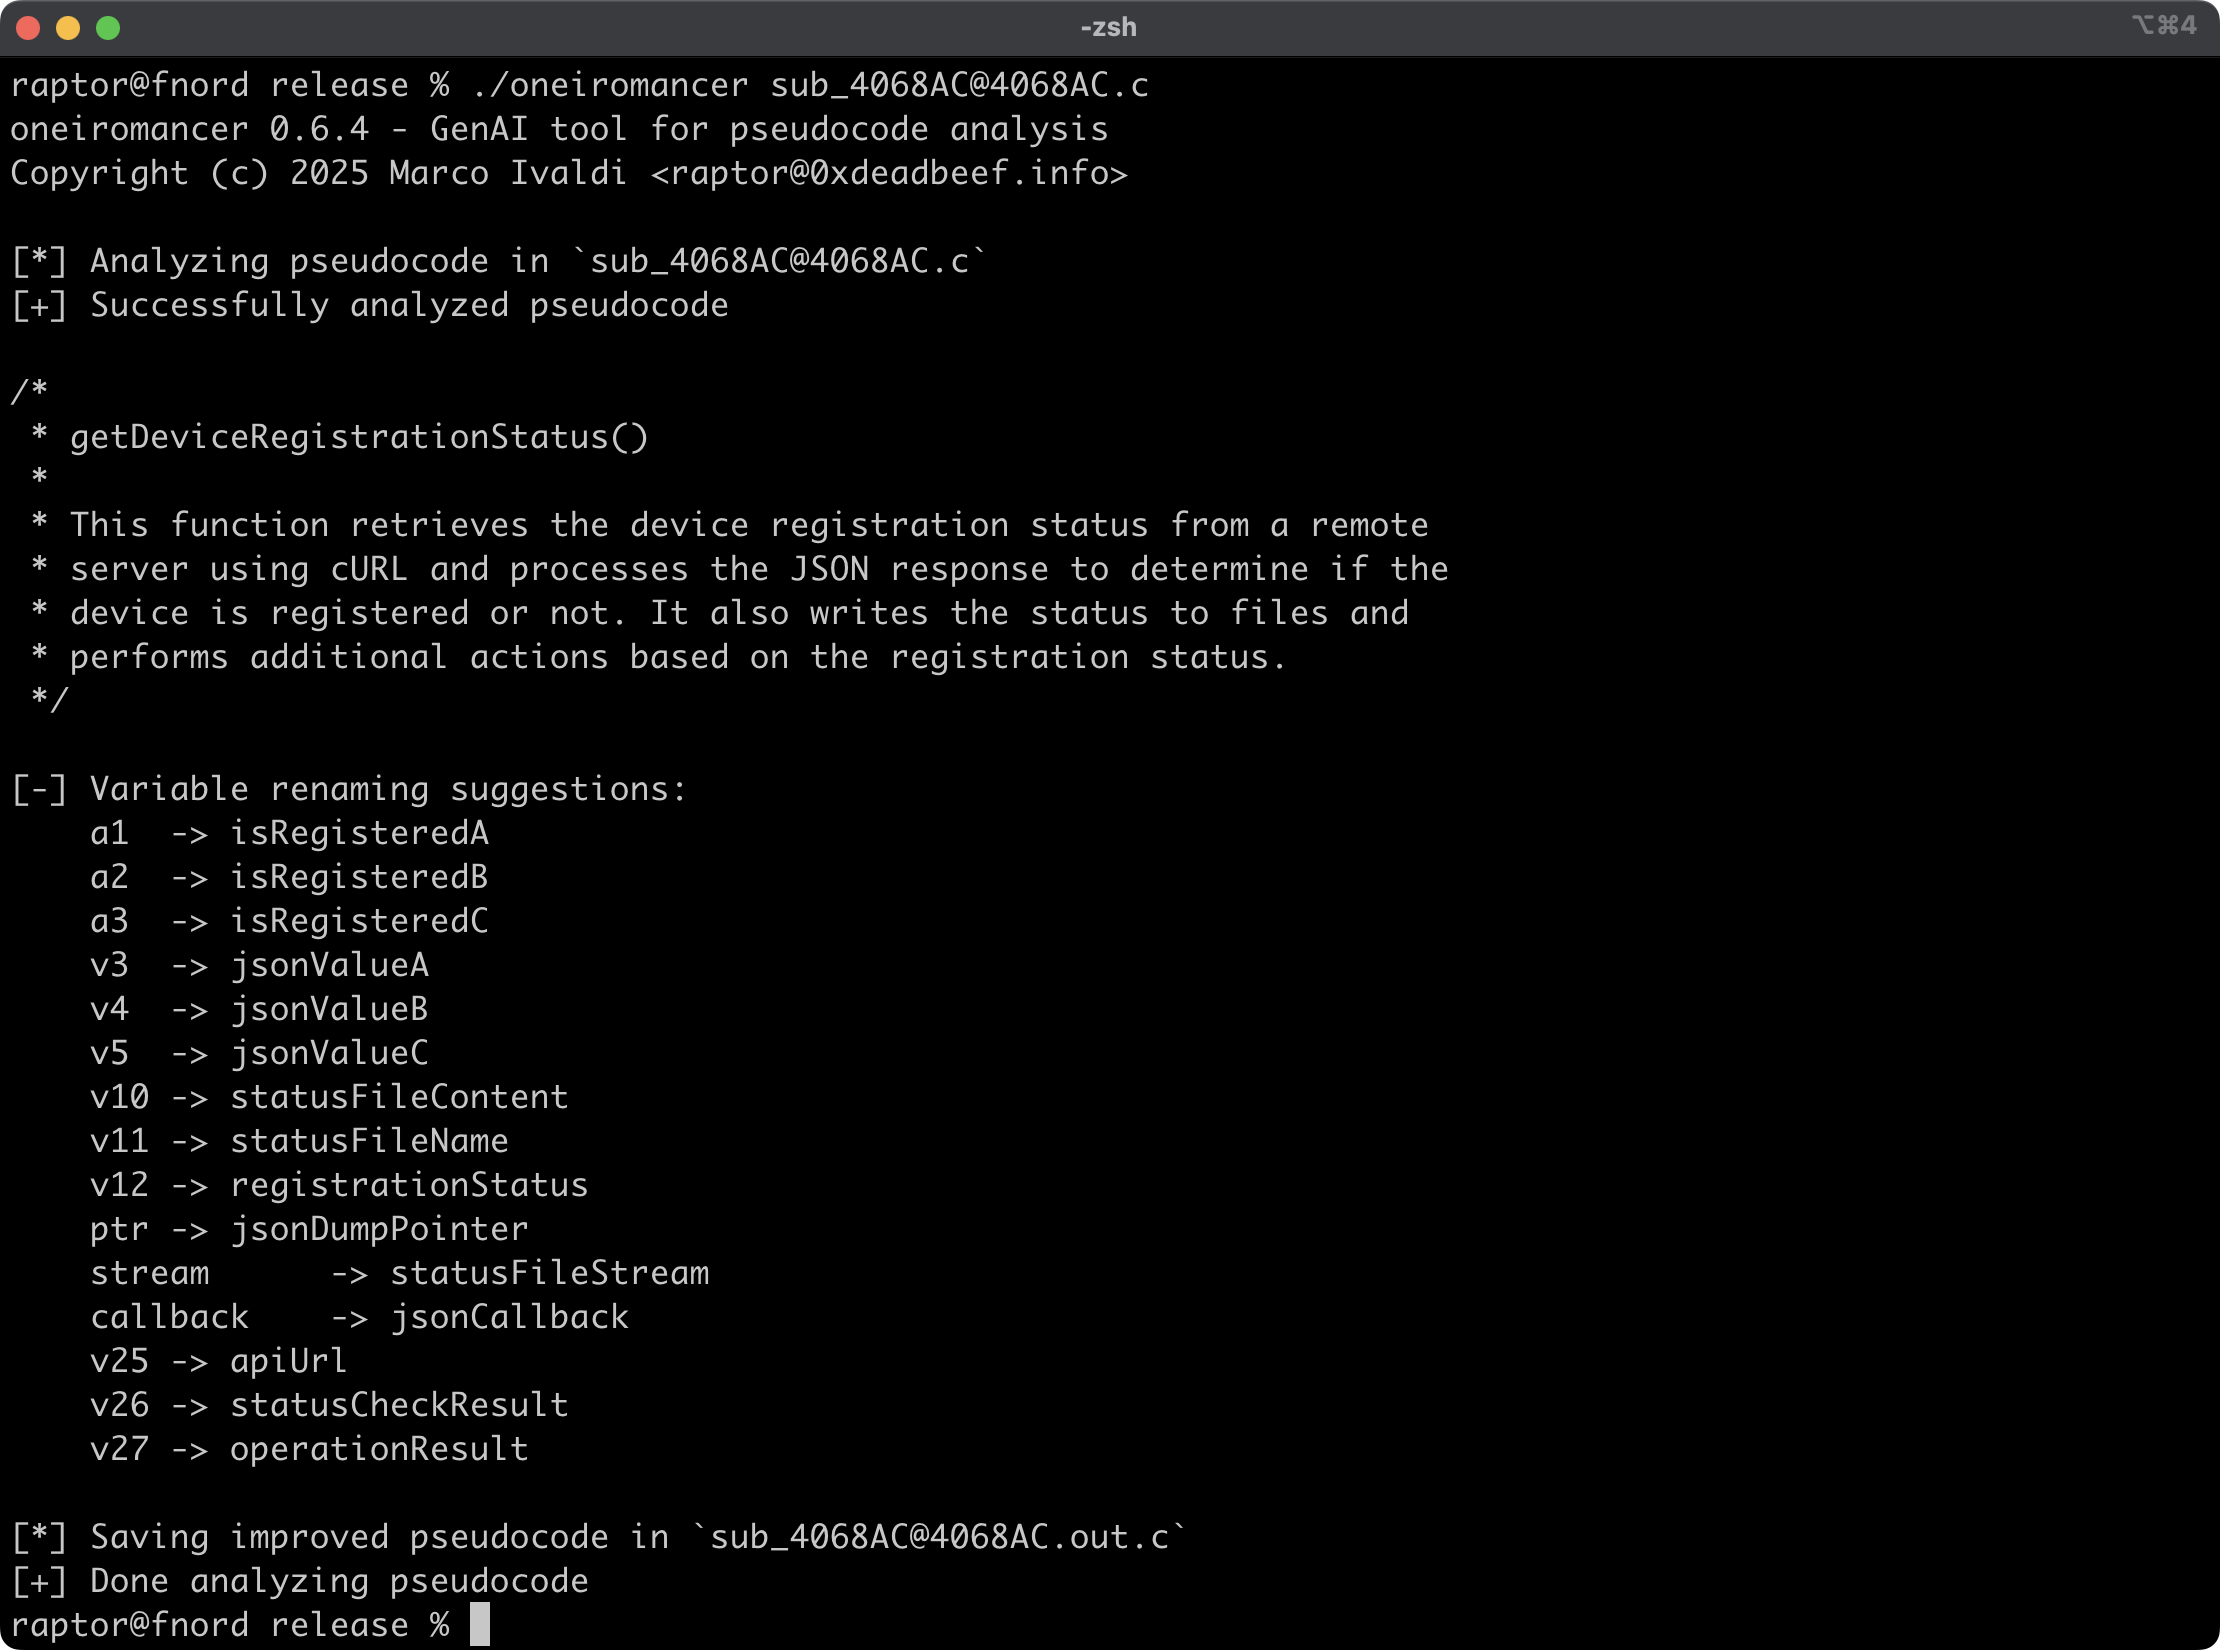 0xdea/oneiromancer
Reverse-Engineering-Assistent, der ein lokal laufendes LLM nutzt, um bei der Pseudocode-Analyse zu unterstützen.
 infobyte/isa_recovery
ISA Recovery
 lauriewired/ghidramcp
MCP-Server für Ghidra
 clearbluejar/pyghidra-mcp
Ghidra-MCP für die Python-Kommandozeile
 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 symbioticsec/hermes-decomp
Ein leistungsstarker Decompiler, mit dem Sie React Native Mobile Apps durch Rückkonvertierung ihrer kompilierten Hermes-Bytecode-Dateien (.hbc) in…
mrexodia/ida-pro-mcpKI-gestützter Reverse-Engineering-Assistent, der IDA Pro über MCP mit Sprachmodellen verbindet.
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 x64dbg/x64dbg
Ein Open-Source-User-Mode-Debugger für Windows. Optimiert für Reverse Engineering und Malware-Analyse.
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 werwolv/imhex
🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht






