firmware-reverse-engineering
مهارات وكيل لاستخراج البرامج الثابتة، والتحليل الثابت، والهندسة العكسية باستخدام Ghidra، والمحاكاة، وإعداد التقارير الأمنية، معبأة لـ Claude Code و…
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

مهارات وكيل لاستخراج البرامج الثابتة، والتحليل الثابت، والهندسة العكسية باستخدام Ghidra، والمحاكاة، وإعداد التقارير الأمنية، معبأة لـ Claude Code و…

سياسة موجهة، عزل واحتواء متعدد الطبقات

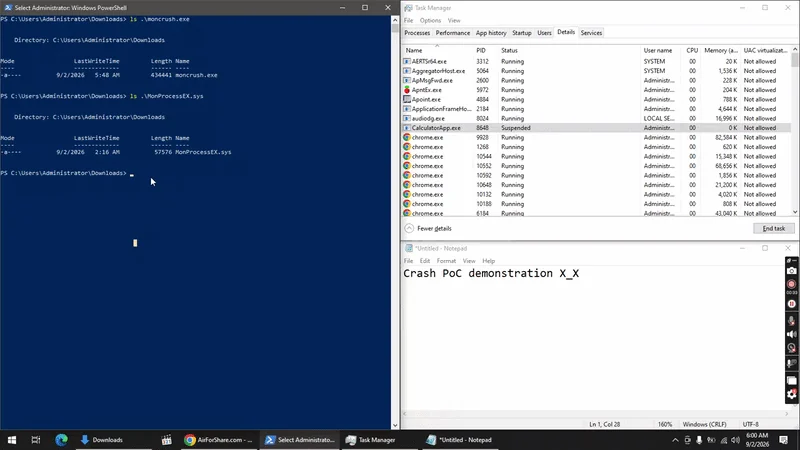
# مُنهي عمليات في وضع النواة باستخدام برنامج تشغيل BYOVD موقّع. يعمل على جميع إصدارات Windows 10/11. بدون إزاحات، بدون PDB. Rust.

ماسح أمني لمهارات وكلاء الذكاء الاصطناعي. يكتشف الثغرات الأمنية والأنماط الخبيثة والمخاطر الأمنية وحقن الأوامر (prompt injection) وتسريب البيانات…

مكتبة TLS آمنة للذاكرة مكتوبة بلغة Rust، تنفّذ بروتوكولَي TLS 1.2 و TLS 1.3 مع مزوّدي تشفير قابلين للتبديل، وأوضاع العميل/الخادم، ومصادقة قائمة على…

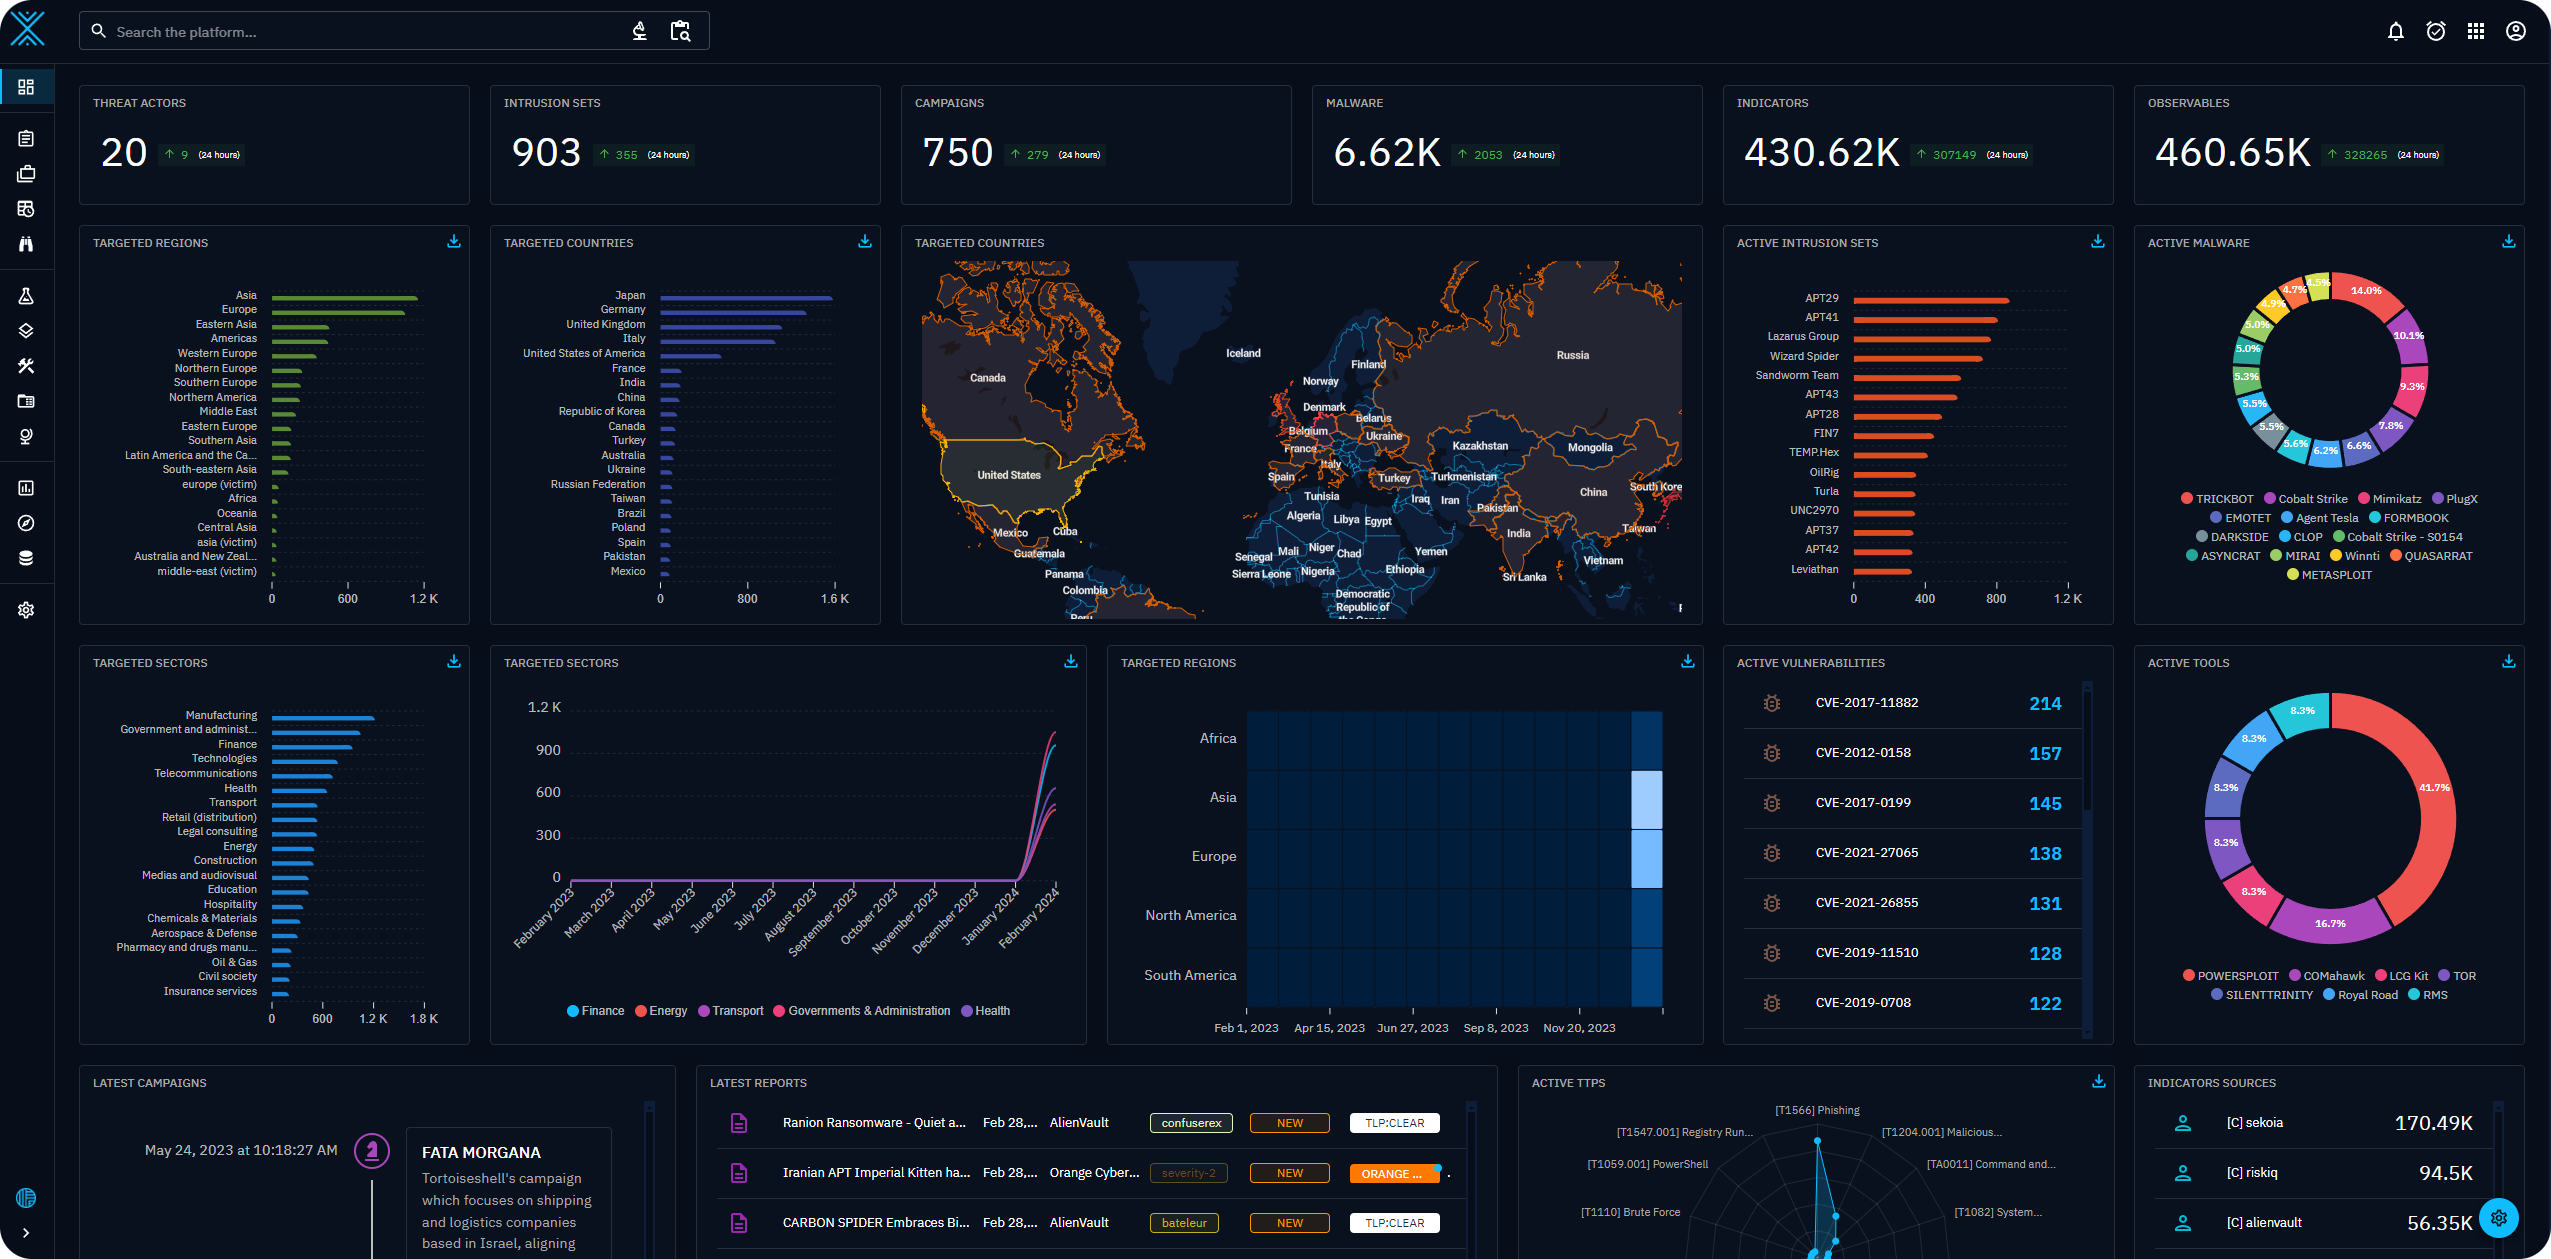
منصة مفتوحة لاستخبارات التهديدات السيبرانية

محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…

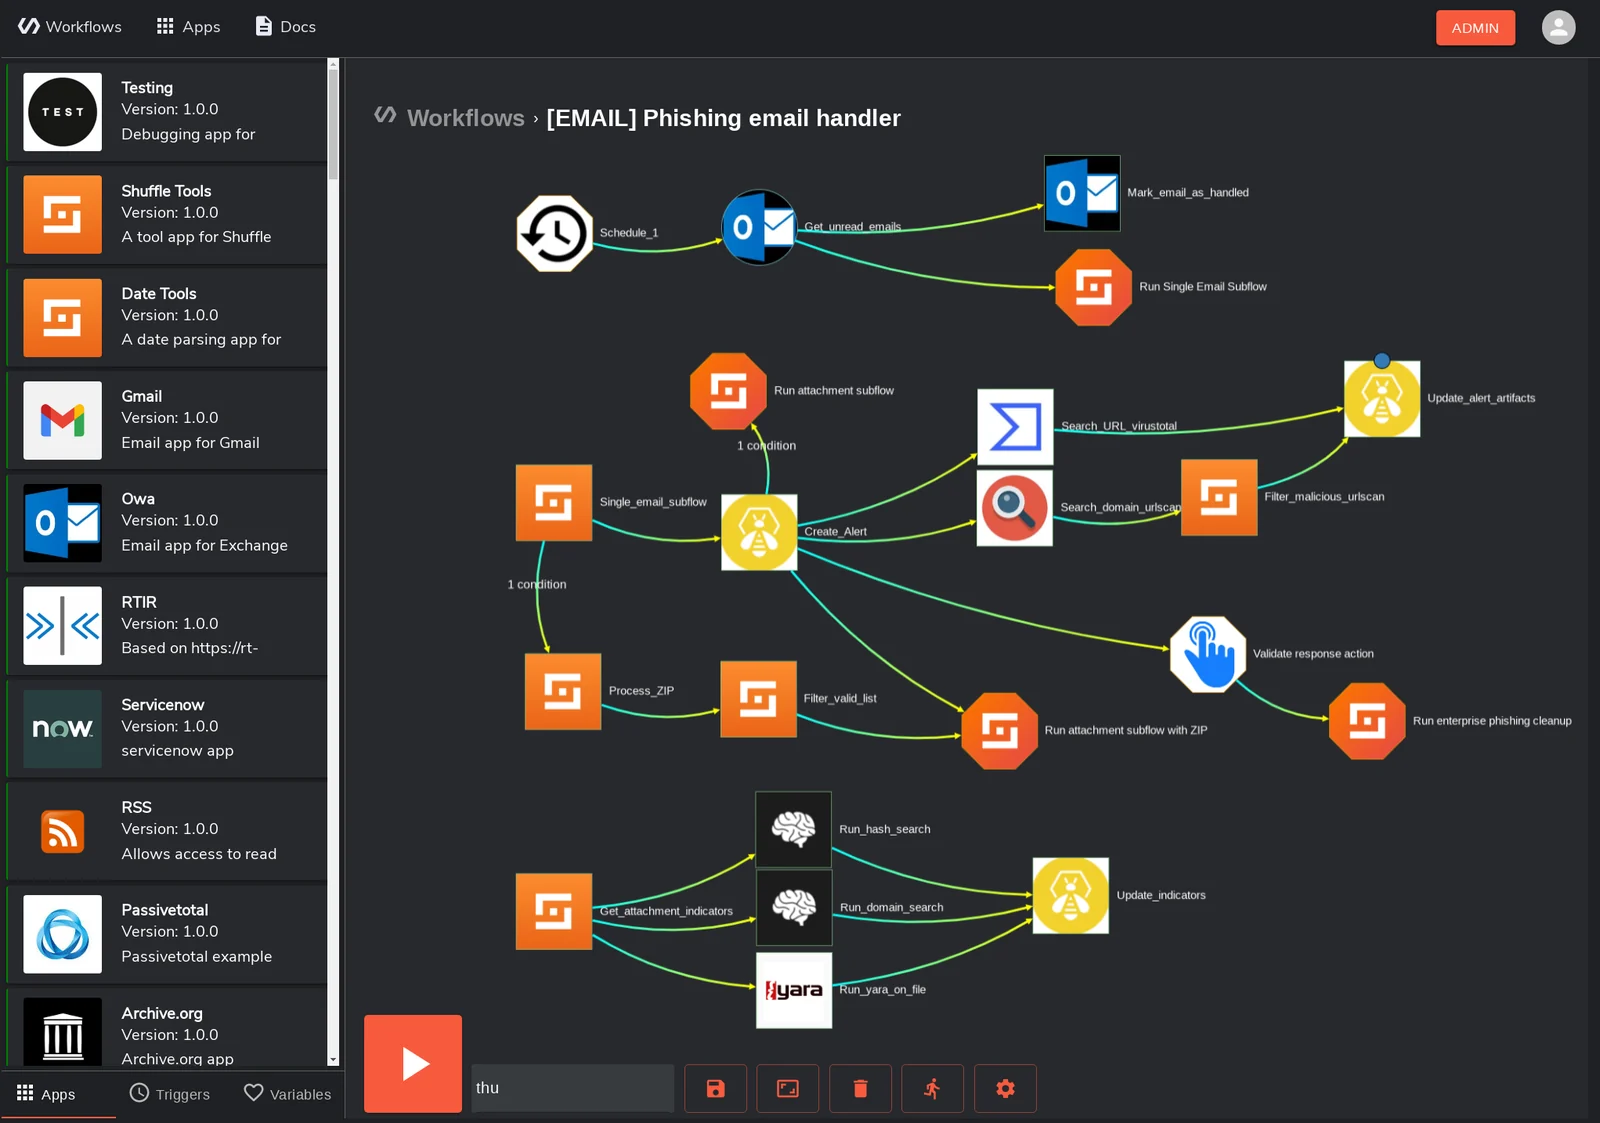
منصة مفتوحة المصدر لتنسيق الأمان والأتمتة والاستجابة (SOAR) مع محرر سير عمل مرئي، وتكاملات تطبيقات أمنية مبنية مسبقًا، ومشاركة موارد هجينة لفرق مراكز…

مكشط Python مبني على الذكاء الاصطناعي

أسرع حل كامل للتعرف على النطاقات. يدعم التقاط الشاشات، فحص المنافذ، فحص HTTP، استيراد البيانات من أدوات أخرى، مراقبة النطاقات الفرعية، التنبيهات عبر…

منصة استخبارات تهديدات مدعومة بالذكاء الاصطناعي للمراقبة الآلية لـ CVE/برامج الفدية، ومراقبة المجالات، وكشف تسرب البيانات، والاستجابة للحوادث مع…

سهولة تسليم الملفات والحمولات عبر DNS