

Dark-Moon v1.4.0
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير الوكيل (Agentic reasoning) وتنفيذ استغلالات حقيقية لتقديم ثغرات قائمة على الإثبات. بوابة خصوصية: لا يطّلع نموذج اللغة الكبير (LLM) أبدًا على عناوين IP أو المضيفين أو بيانات الاعتماد أو المسارات الحقيقية لديك (عناصر نائبة حتمية تُعاد تعبئتها محليًا)، ولا يغادر أي شيء محيطك الأمني.
DarkMoon
اختبار اختراق مفتوح المصدر بالذكاء الاصطناعي المستقل — يكتشف ويستغل ويوثّق كل ثغرة على بنيتك التحتية الخاصة


⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)
DarkMoon هو اختبار اختراق بالذكاء الاصطناعي المستقل لبنيتك التحتية الخاصة. وجّهه نحو هدف مُصرّح به وسيُجري التقييم بأكمله من تلقاء نفسه، ثم يوثّق كل اكتشاف بالأمر الدقيق والمخرجات الخام.
- 🟢 مفتوح المصدر حقًا. بترخيص GPLv3 ومُستضاف ذاتيًا، منهجية كل وكيل هي Markdown عادي يمكنك قراءته ومقارنته وتفريعه.
- 🎯 يكتشف ويُثبت. كل ثغرة تأتي مع الأمر الدقيق والمخرجات الخام (الاستغلال مُصرّح به من الوكيل؛ إعادة اختبار المعالجة في Pro هي الخطوة المُتحقَّق منها آليًا)، لذا لا يوجد تقريبًا أي شيء لفرزه.
- 🔒 يعمل على نموذج LLM محلي + بوابة خصوصية. تُرمّز البوابة عناوين IP والمضيفين وبيانات الاعتماد الحقيقية محليًا، فيستنتج النموذج على العناصر البديلة بينما تبقى القيم الحقيقية داخل محيطك.
- 🧩 في كل مكان تبني فيه. شغّله من GitHub أو GitLab أو Jenkins أو VS Code أو JetBrains أو n8n أو Grafana أو Splunk — الإصدار مفتوح المصدر يعمل مع الأدوات القائمة على CLI. اطّلع على التكاملات ↓
شاهد محرك المصدر المفتوح (CLI)
Darkmoon مفتوح المصدر هو أداة سطر أوامر. هذا ما تحصل عليه عند استنساخ المستودع. تُطلق تقييمًا من سطر الأوامر وتراقب كل وكيل وأمر واكتشاف يتدفق في الوقت الفعلي.
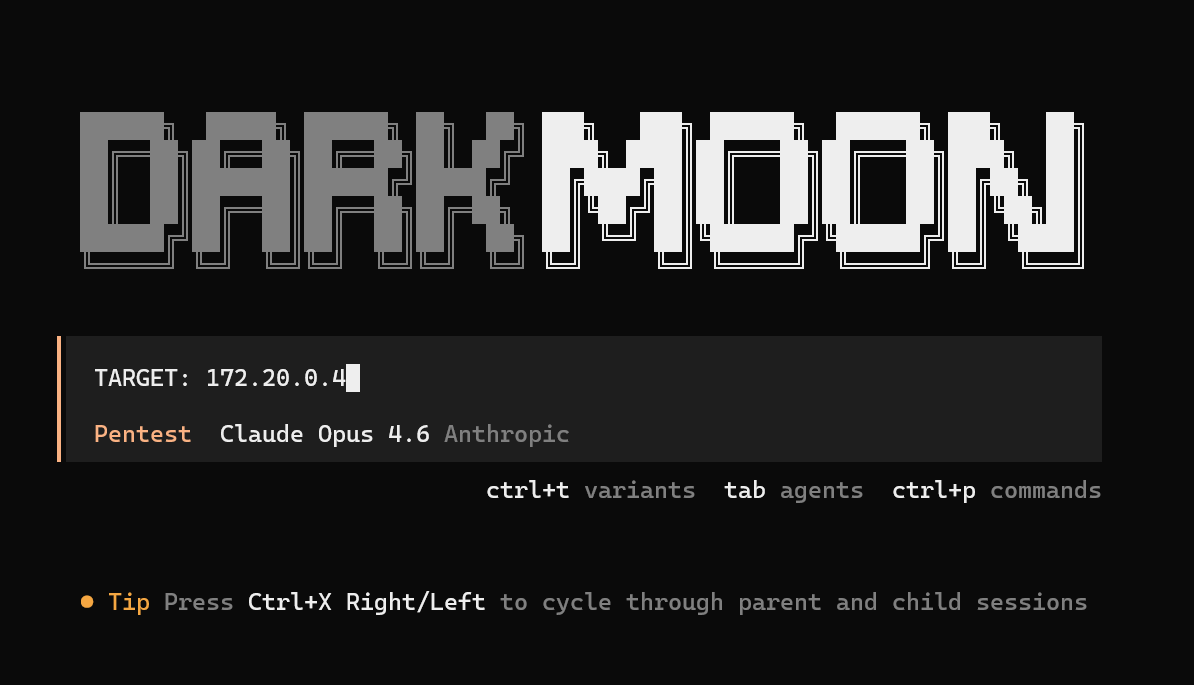
ابدأ تشغيلًا من CLI. سطر |
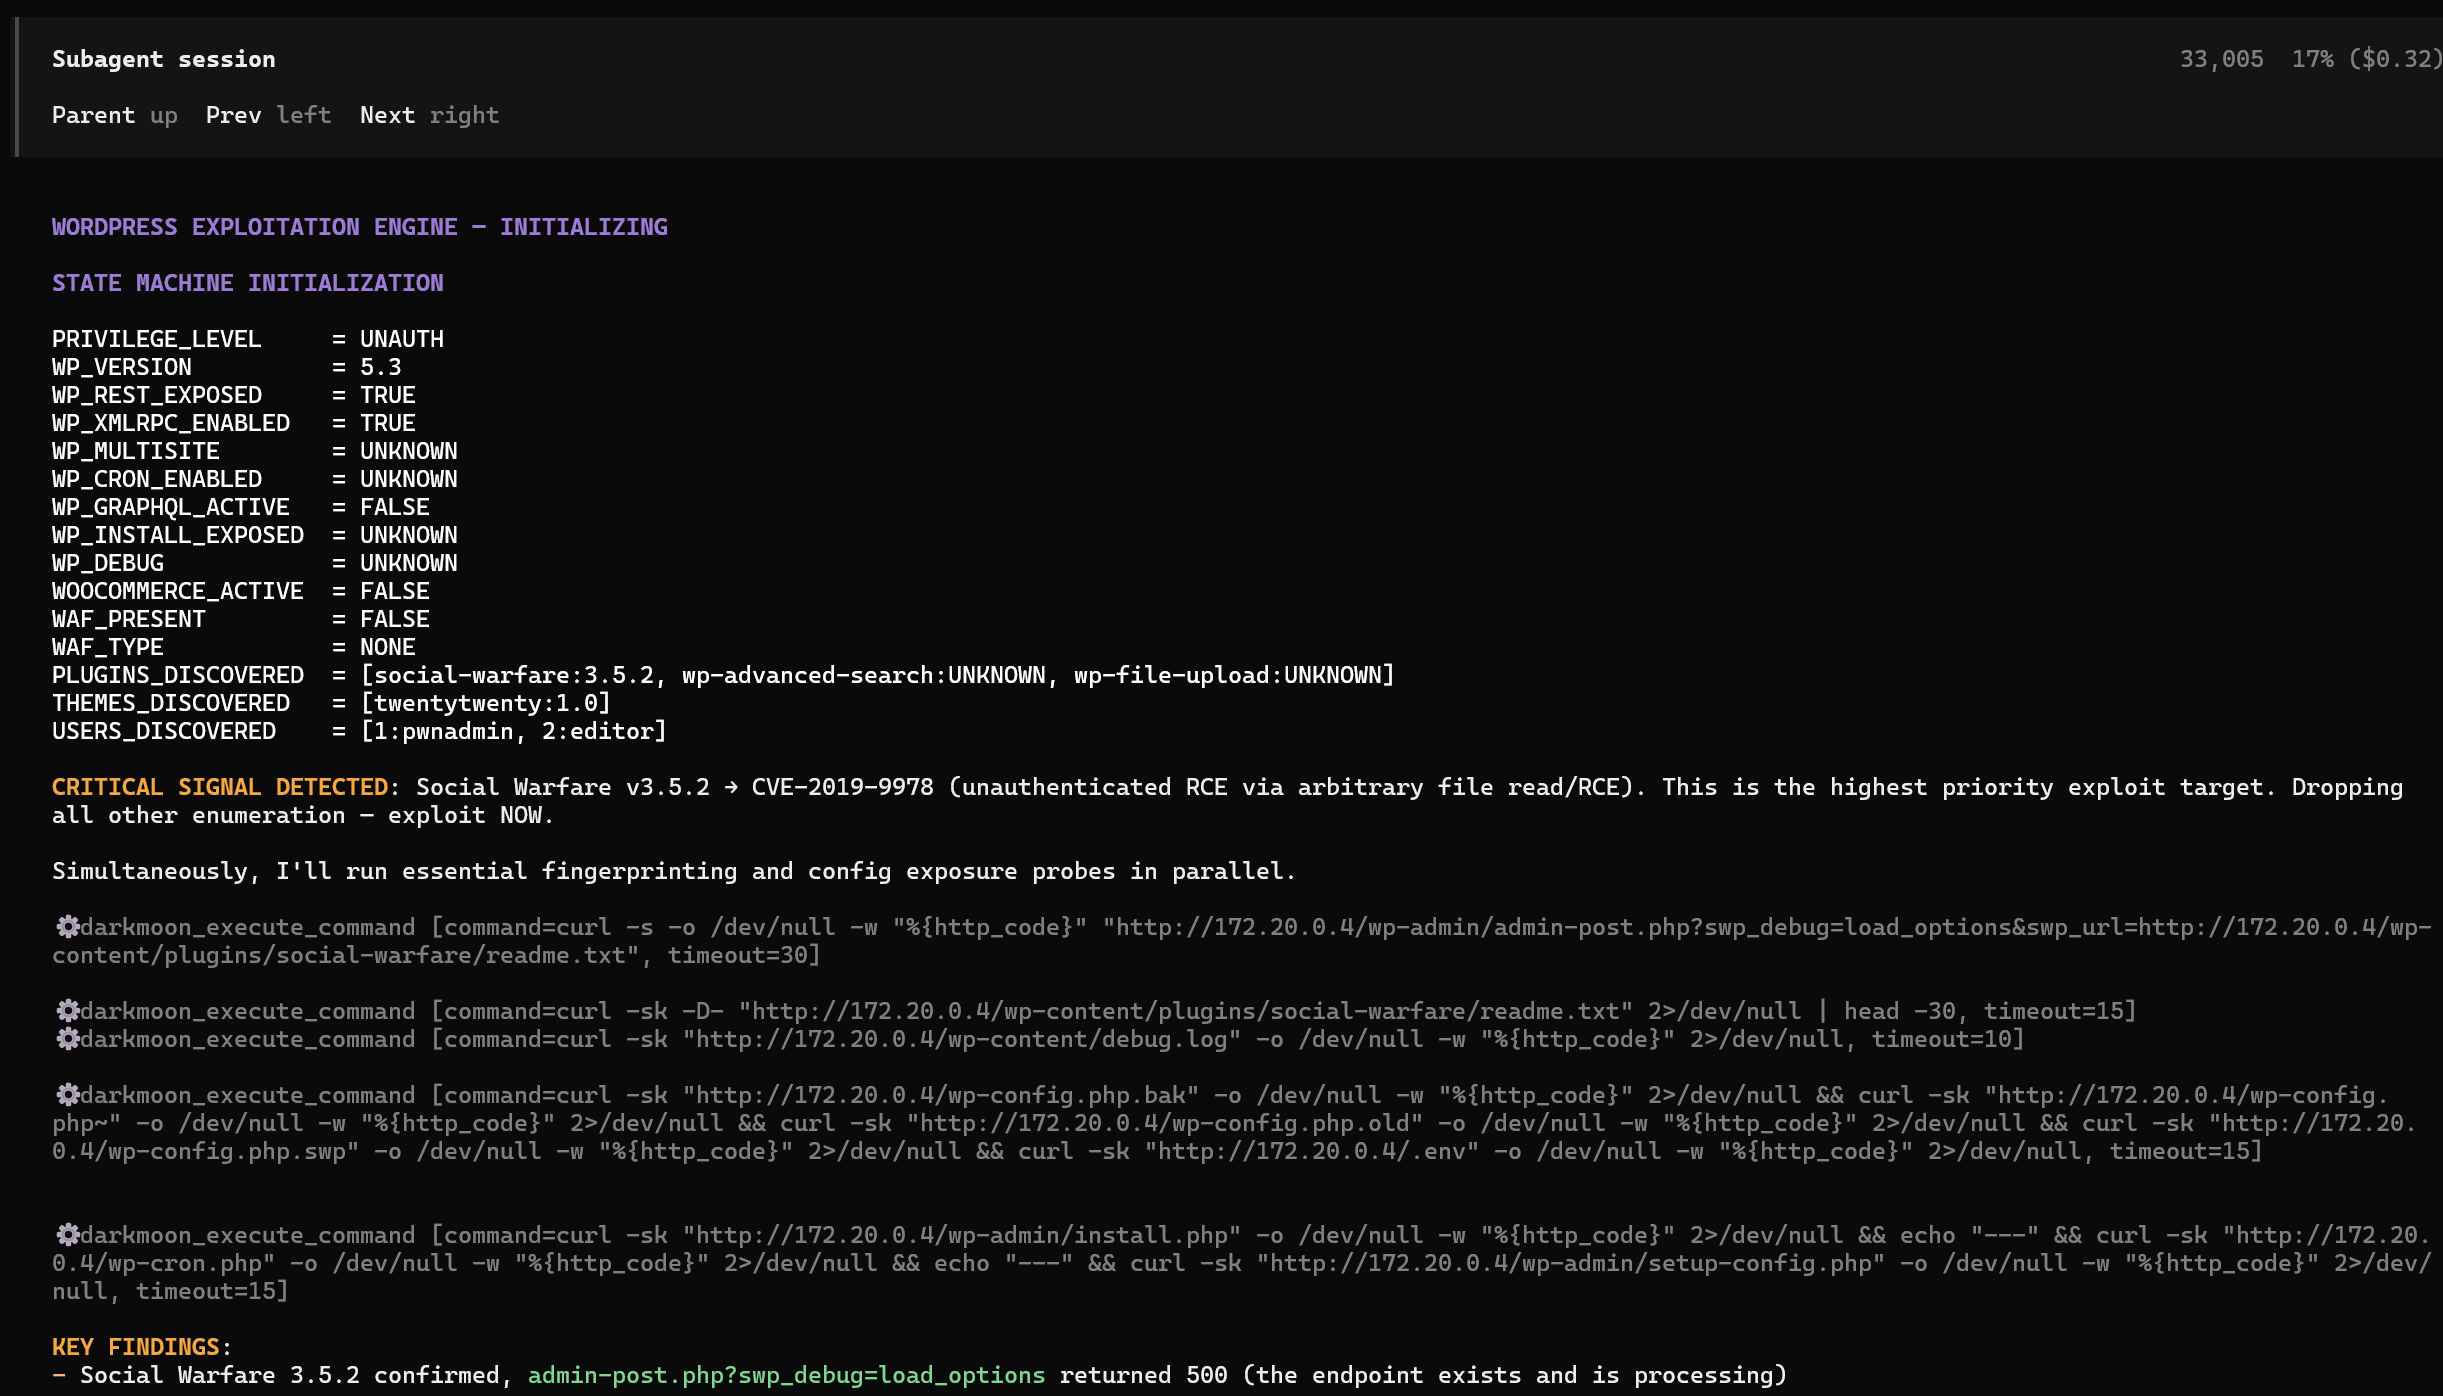
وكلاء مستقلون يستنتجون ويستغلون، مباشرة في طرفيتك. هنا يُشير وكيل فرعي إلى CVE-2019-9978 وينتقل مباشرة إلى الاستغلال. |
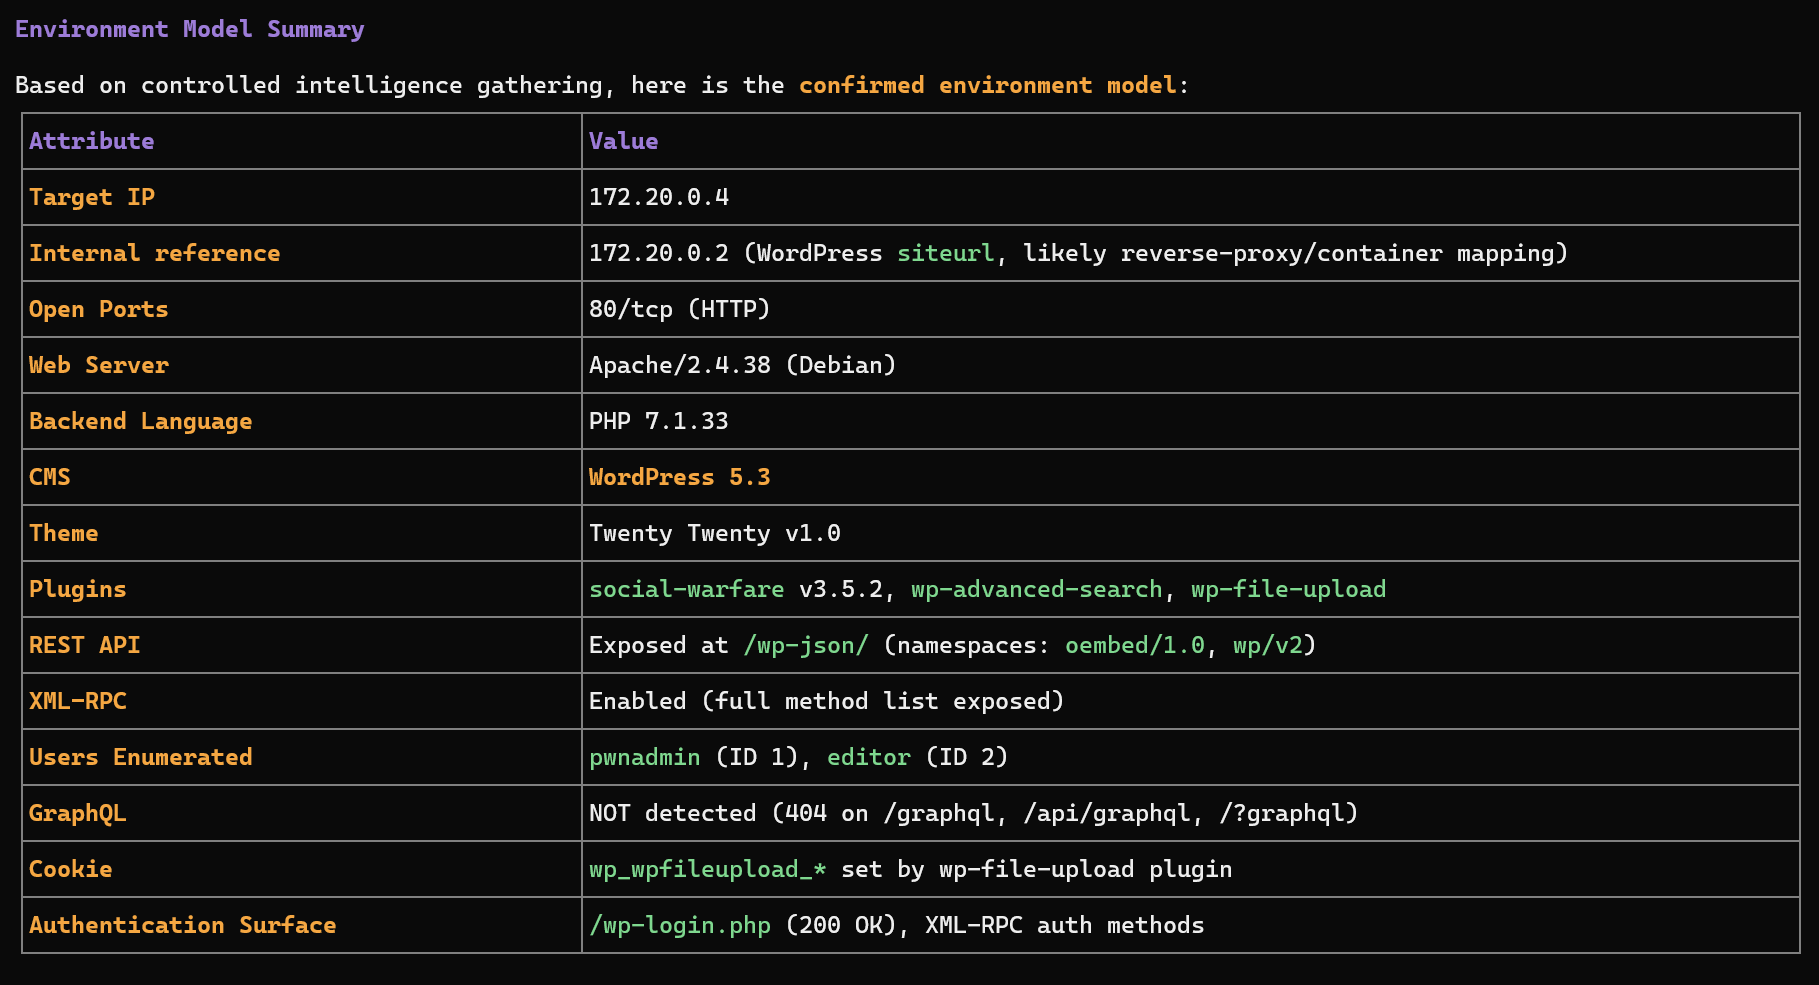
الاستطلاع ونموذج البيئة. يُبصم DarkMoon الحزمة التقنية ويؤكد سطح الهجوم قبل أن يضرب. |
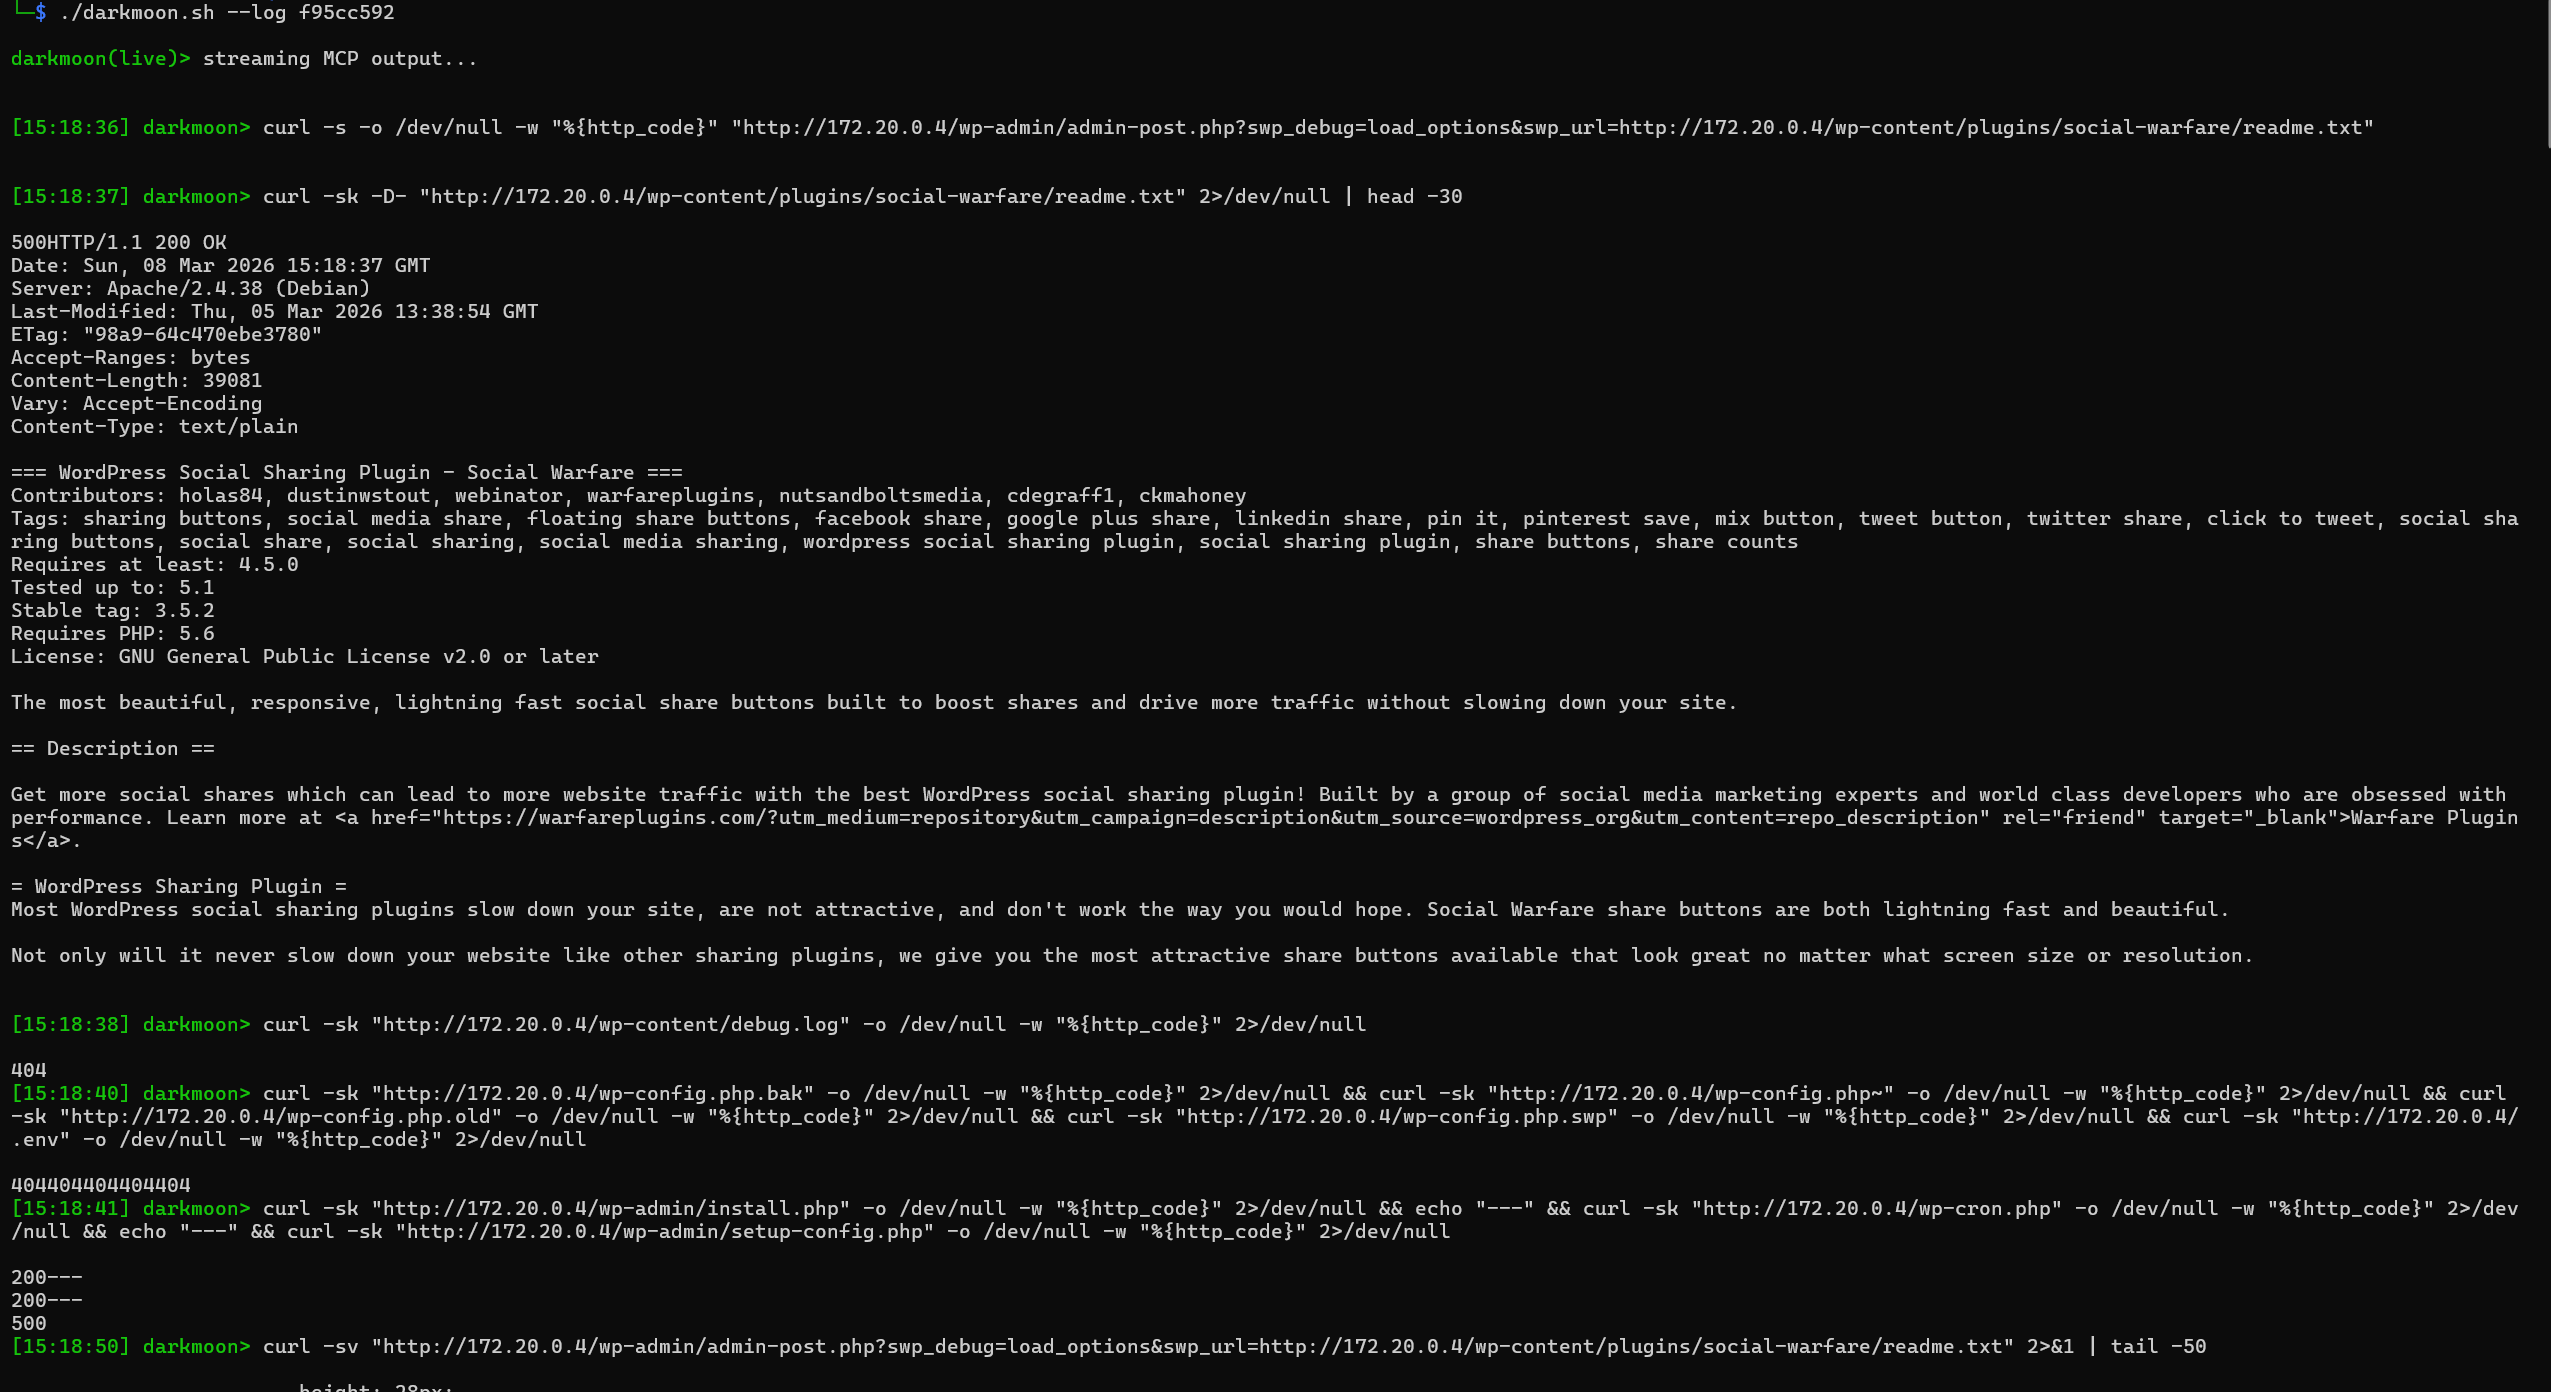
تدفق MCP المباشر. كل أمر ينفذه الوكيل ومخرجاته الخام، مع طوابع زمنية، عبر |
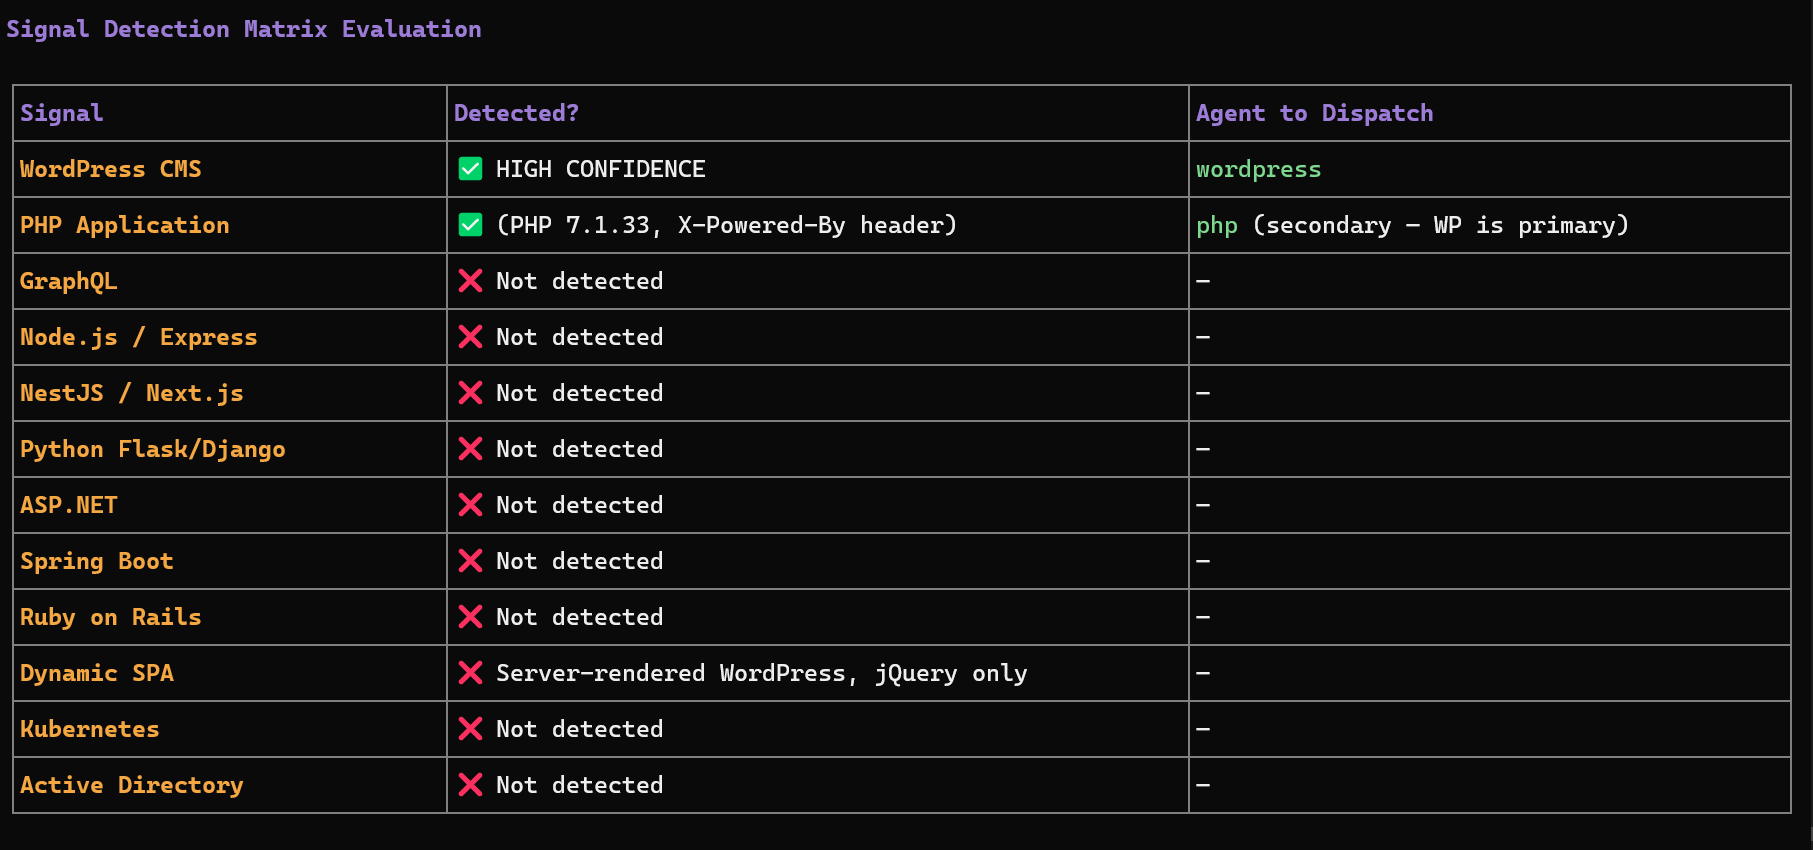
من الإشارة إلى إرسال الوكيل. يقرر DarkMoon أي وكلاء متخصصين ينشرهم بناءً على ما يكتشفه بالضبط على الهدف.
كما ظهر في Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife
Quick Start
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
install.sh يهيّئ مزوّد LLM الخاص بك بشكل تفاعلي (دون حاجة لتحرير docker-compose.yml) ويبني الحزمة الكاملة:
./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage
يدعم مزودي الخدمات السحابية (Anthropic، OpenAI، OpenRouter…) والنماذج المحلية (Ollama، llama.cpp). ثم قم بتشغيل أول تقييم لك وشاهده مباشرة:
./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>
المتطلبات الأساسية: Docker و Docker Compose، ومفتاح API لنموذج لغوي كبير (أو نموذج محلي). إعداد GPU، ومتغيرات البيئة، والمرجع الكامل للأعلام موجود في التوثيق الكامل.
شبكة الميزات
| 🧠 50 وكيلاً متخصصاً | نظام وكيلي واحد يستنتج ويخطط ويوزع وكلاء متخصصين عبر كل سطح يكتشفه. |
| 🌐 كل الأسطح | الويب، وواجهات API، وActive Directory، وKubernetes، والسحابة (AWS، Azure، GCP)، وCI/CD، وقواعد البيانات، وبرامج IoT الثابتة، ونقاط نهاية AI/LLM، مترابطة من البداية إلى النهاية. |
| 🔒 بوابة الخصوصية | تحويل محلي قابل للعكس يحوّل عناوين IP والأسماء المضيفة وعناوين URL وبيانات الاعتماد الحقيقية إلى عناصر نائبة حتمية، تُعاد فقط محلياً في لحظة تشغيل الأداة. |
| 🏠 نموذج محلي | شغّل التقييم بأكمله على نموذج لغوي كبير محلي (Ollama، llama.cpp) لتبقى قيم بنيتك التحتية داخل محيطك الخاص. |
| 🧾 أدلة، لا درجات | كل اكتشاف يأتي مع الأمر الدقيق والمخرجات الخام؛ إعادة الاختبار في Pro تعيد تشغيل الاستغلال لتأكيد الإصلاح. |
| 🛡️ الأمان بالتصميم | الذكاء الاصطناعي لا يشغّل أي أمر مباشرة، كل إجراء يمر عبر واجهة MCP مُتحكَّم بها ومسجَّلة. |
| 🤖 يختبر ذكاءك الاصطناعي أيضاً | وكيل LLM مخصص يفحص نقاط نهاية استدلال AI/LLM بحثاً عن OWASP LLM Top 10 باستخدام فحوصات مدعومة بـ garak. |
| ♾️ أصيل في CI/CD | أطلق اختبار اختراق في خط الأنابيب واستلم النتائج كمنتجات (artifacts). |
| 🔌 MCP | نسّق أكثر من 140 أداة هجومية عبر MCP. |
| 🔧 أصلحه (Pro) | الطبقة المدفوعة Pro تحوّل الاكتشافات إلى طلبات سحب مراجَعة بشرياً، يُعاد اختبارها مقابل الاستغلال الأصلي. |
مصمَّم لـ فرق الأمن، ومهندسي DevSecOps، وأعضاء الفريق الأحمر، ومحترفي الاختراق الأخلاقي.