
New releaseمنذ 27 أيام
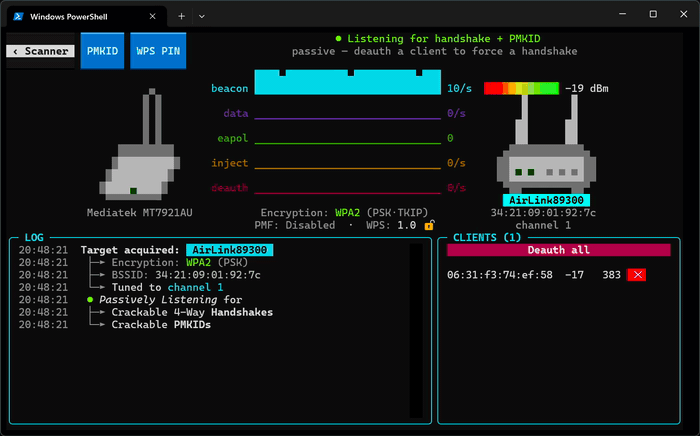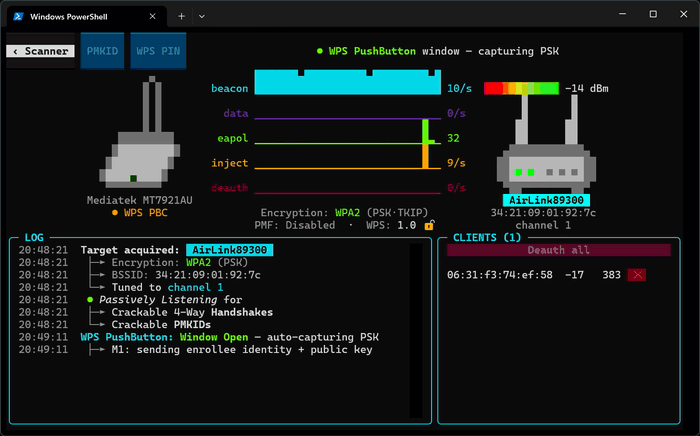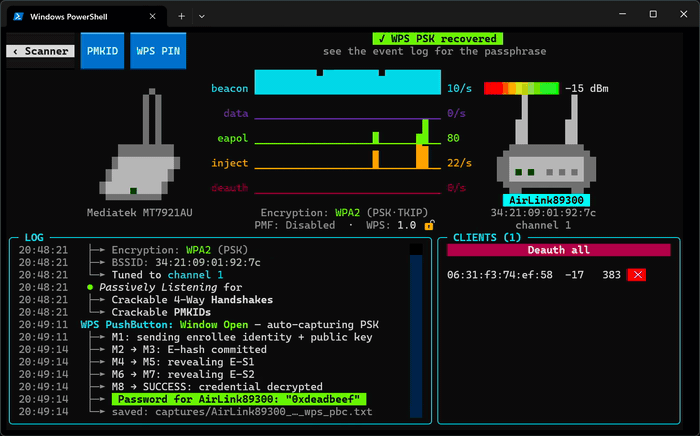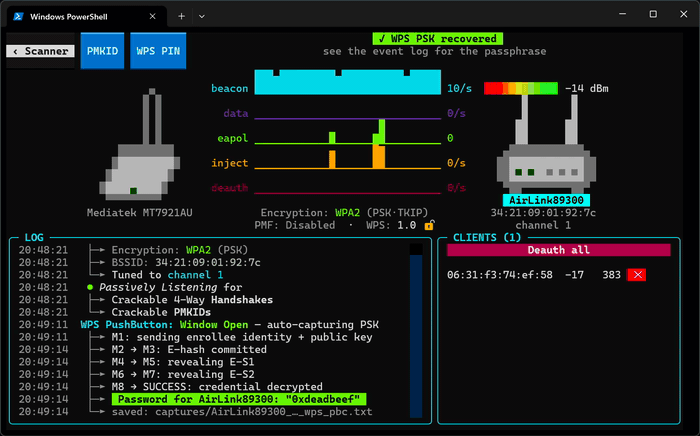
wifit3 v0.4.2
 derv82/wifit3
Wifite لكن عبر USB فقط ومتعدد المنصات.
التقاط وتحليل الحزمتدقيق Wi-Fiهجمات كلمات المرور+3
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
derv82/wifit3Wifite لكن عبر USB فقط ومتعدد المنصات.
 facebookincubator/bpfjailer
eBPF LSM القائم على التحكم الإلزامي بالوصول وjailer
 gorhill/ublock
حاجب محتوى واسع النطاق للمتصفحات يحجب الإعلانات وأدوات التتبع وعمّال تعدين العملات الرقمية والمواقع الضارة باستخدام قوائم التصفية وقواعد خصوصية قابلة…
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 apify/crawlee
مكتبة Node.js لكشط الويب وأتمتة المتصفح لبناء برامج زحف موثوقة مع دعم HTTP والمتصفح بلا واجهة، وتدوير الوكلاء، وبصمات تشبه البشر.
 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
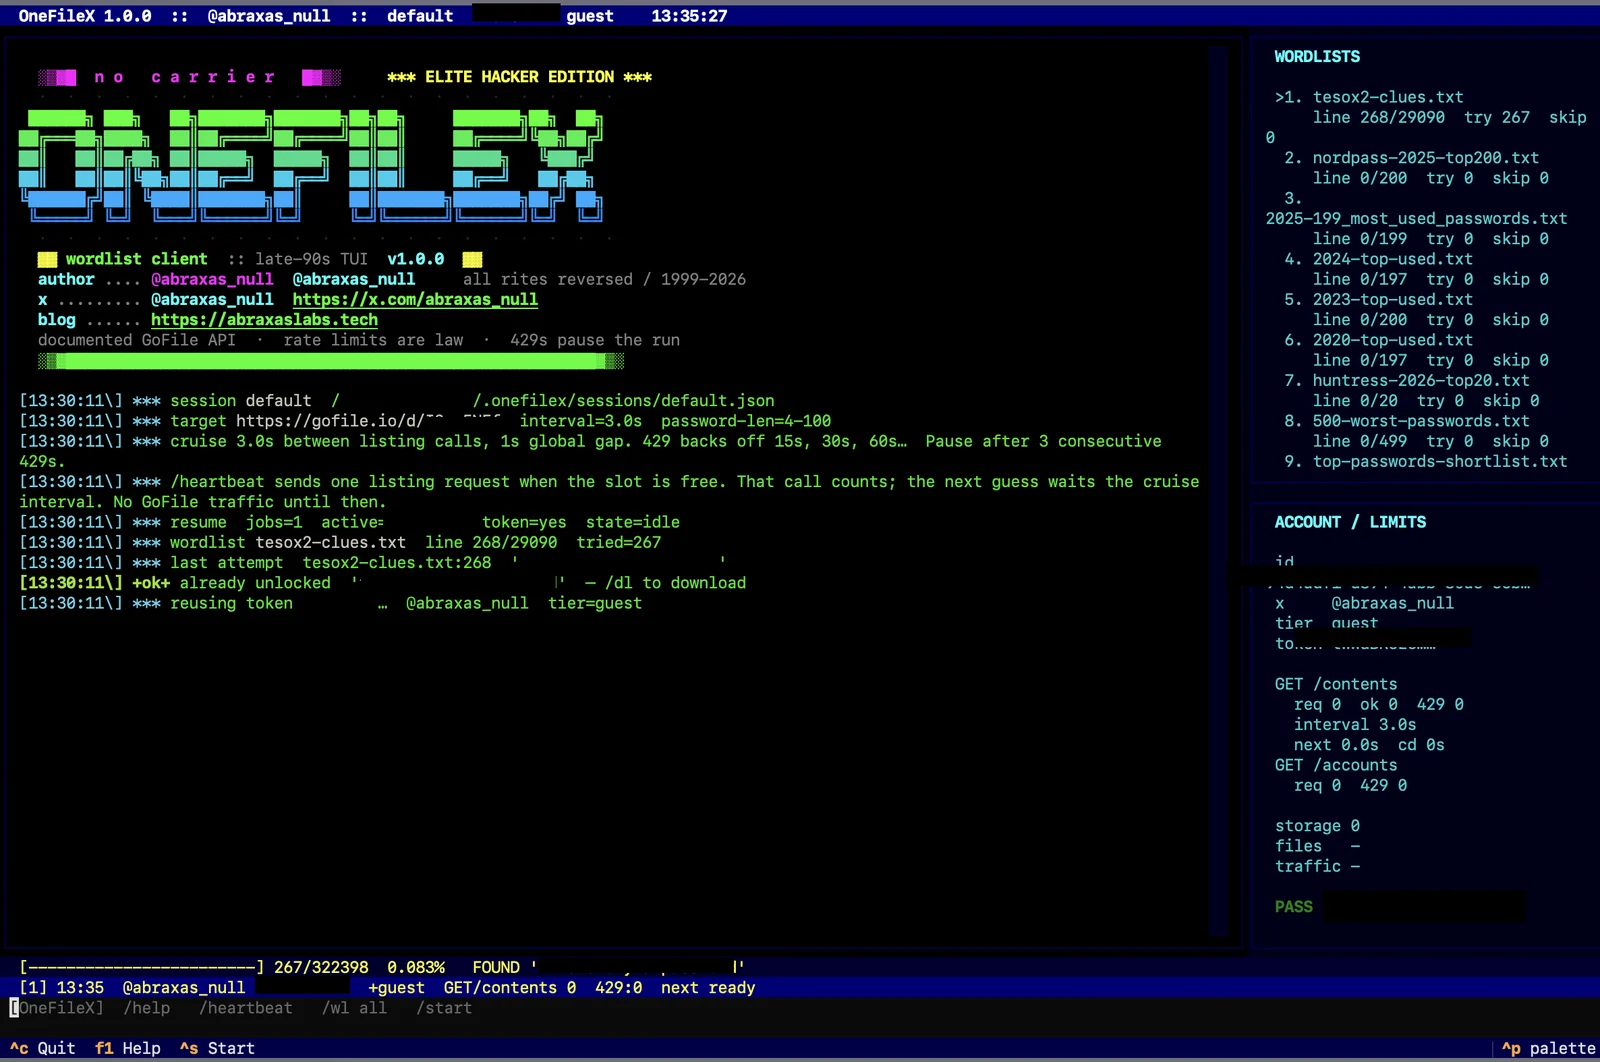 abraxas/gofilex
كلمة المرور القوية لـ GoFile (gofile.io) تنزيل كلمات المرور
 opposum0112/cusimanse
إطار عمل قابل للتركيب لعقود البحث ووصفات YAML لتجارب أمنية تُدار بواسطة وكلاء على حوسبة قابلة للتخلص منها
 g0dse11/detecttrace
أداة هندسة كشف مفتوحة المصدر تتبع عمليات الكشف الأمني من البداية إلى النهاية وتحدد أول مرحلة فاشلة.
 infobyte/faraday
أدوات الأمن السيبراني مفتوحة المصدر والمدعومة بالذكاء الاصطناعي للأمن الهجومي، وإدارة الثغرات، والاختبار الاختراقي الذاتي. صُنعت بواسطة قراصنة في…
 darkrx1/rxscan
واجهة سطر أوامر Rust لاستطلاع الشبكة المحدود: اكتشاف منافذ TCP/UDP، وتحديد الخدمات، وجمع أدلة DNS/TLS/HTTP، والبحث عن أسماء المستخدمين من المصادر…