
New toolمنذ 25 أيام
NeuPerm
 danigil/neuperm
إعادة ترتيب للوحدات العصبية المكافئة للتبديل دون إعادة تدريب، بهدف تدمير البرمجيات الخبيثة المضمّنة عبر هجمات إخفاء المعلومات في الأوزان مع الحفاظ…
أدوات دفاعيةإخفاء المعلوماتتحليل البرمجيات الخبيثة+3
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
danigil/neupermإعادة ترتيب للوحدات العصبية المكافئة للتبديل دون إعادة تدريب، بهدف تدمير البرمجيات الخبيثة المضمّنة عبر هجمات إخفاء المعلومات في الأوزان مع الحفاظ…
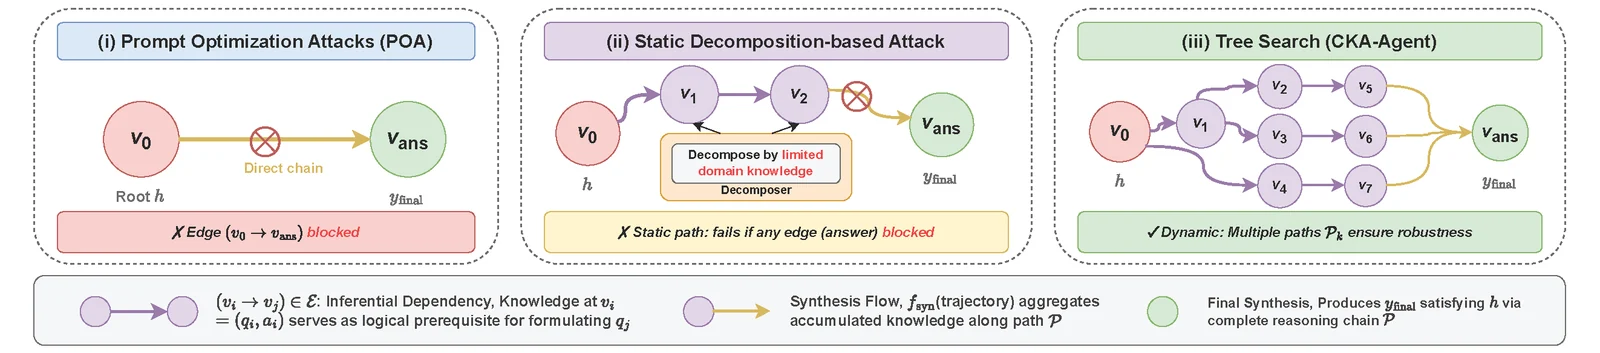 graph-com/cka-agent
تنفيذ بحثي لوكيل كسر حماية LLM يتجاوز حواجز الحماية للنماذج التجارية باستخدام نسج المطالبات غير الضارة والبحث الشجري التكيفي.
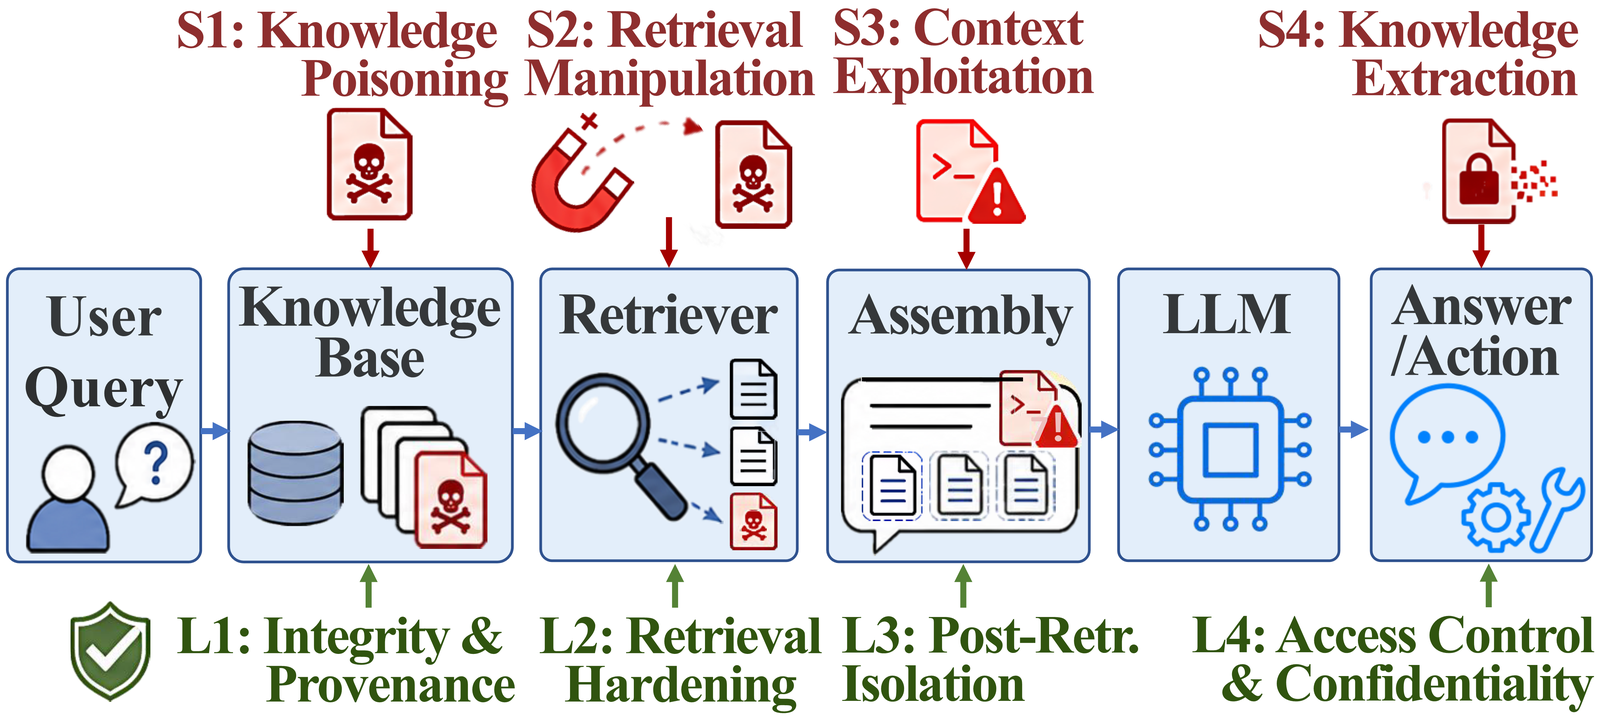 treeai-lab/awesome-rag-security
مجموعة منسّقة من الأوراق البحثية حول أمن التوليد المعزّز بالاسترجاع، منظّمة وفق تصنيف SLOT الذي يغطي تسميم المعرفة، والتلاعب بالاسترجاع، واستغلال…
 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
 llvmparty/striga
مُحوِّل تجريبي من x86-64 إلى LLVM IR بلغة Python يترجم لغة الآلة إلى IR قابل للتحليل لأغراض الهندسة العكسية والتحسين وتحليل معالجات الآلة الافتراضية.
 revng/revng
إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
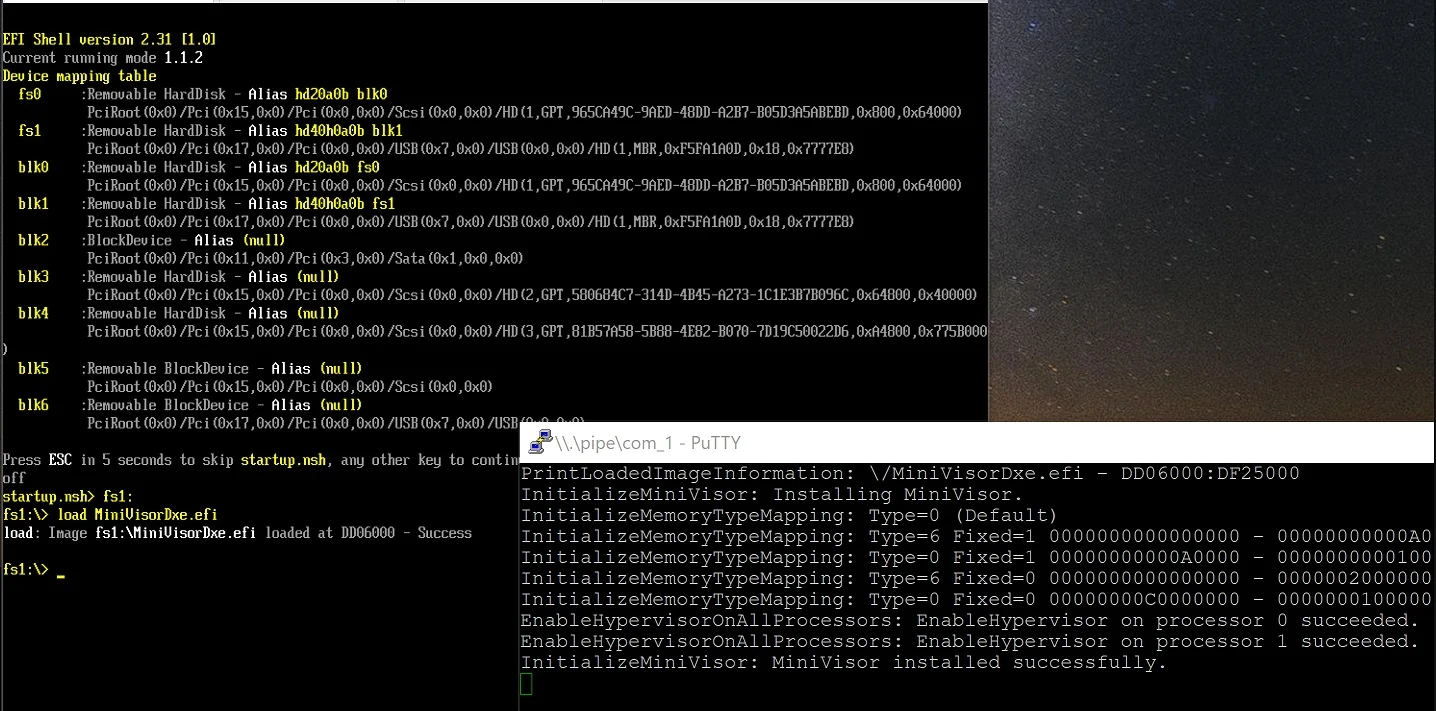 tandasat/minivisorpkg
مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.
 mrexodia/titanhide
برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.
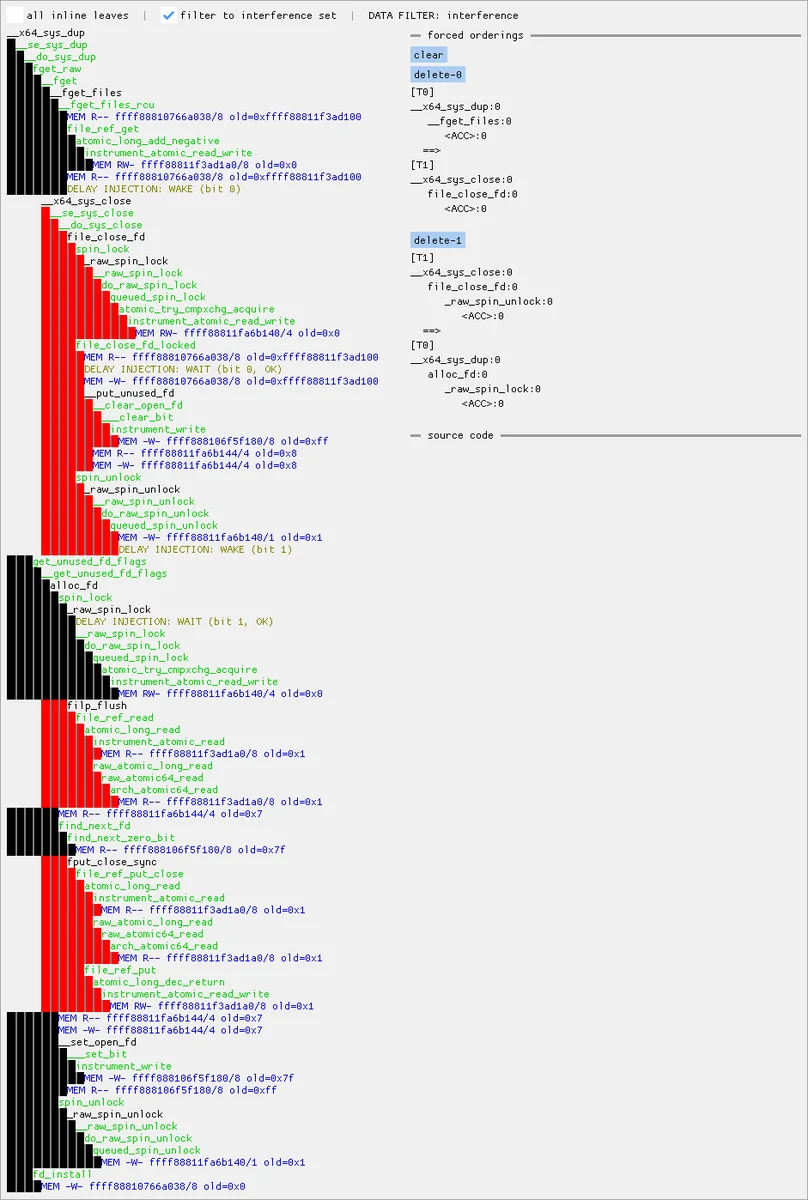 googleprojectzero/maccconc
مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…
 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 githubsecuritylab/seclab-taskflows
مهام سير عمل وكلاء الذكاء الاصطناعي النموذجية وخوادم MCP لتدقيق الشيفرة المصدرية، وفرز المشكلات، واكتشاف الثغرات الأمنية في مشاريع الويب وAndroid…