
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
soc-investigation-powershell-edrfreeze — تحقيق SOC في تنبيه استغلال CVE-2024-49138 الذي يتضمن PowerShell، وتنفيذ EDRFreeze، وسلوك مراوغة الدفاعات في بيئة محاكاة. | Kitploit
أدوات/GitHubGitHub/zedocun/soc-investigation-powershell-edrfreeze
أدوات دفاعيةإدارة مؤشرات الاختراق (IOC)تصعيد الامتيازاتالتهرب من IDS/IPSتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
مشاركة
مختبرات وتدريب عملي
GitHubzedocun/soc-investigation-powershell-edrfreeze

soc-investigation-powershell-edrfreeze

تحقيق SOC في تنبيه استغلال CVE-2024-49138 الذي يتضمن PowerShell، وتنفيذ EDRFreeze، وسلوك مراوغة الدفاعات في بيئة محاكاة.

عرض المستودع
136منذ 8 أشهرلم تتم المراجعة بعد

Read on Medium

تحقيق في أداة PowerShell EDRFreeze (دراسة حالة LetsDefend)

يحتوي هذا المستودع على تحقيق موثّق في SOC استنادًا إلى سيناريو LetsDefend يتضمن نشاط PowerShell مشبوهًا وحمولة مستضافة على GitHub وتنفيذ أداة EDRFreeze.

ما يتضمنه هذا المستودع

  • التقرير الكامل: report.md
  • الخط الزمني: timeline.md
  • مؤشرات الاختراق: iocs.md
  • رسم خرائط MITRE ATT&CK: mitre.md
  • لقطات شاشة التحقيق: screenshots

ملخص القضية

حدد التحقيق سلسلة هجوم مدفوعة بـ PowerShell حيث حلّ المضيف اسم github.com، ونزّل EDR-Freeze_1.0.zip، وأنشأ ملفًا مؤقتًا باسم __PSScriptPolicyTest أثناء تقييم سياسة التنفيذ، ونفّذ EDR-Freeze_1.0.exe، ثم استدعى WerFaultSecure.exe.
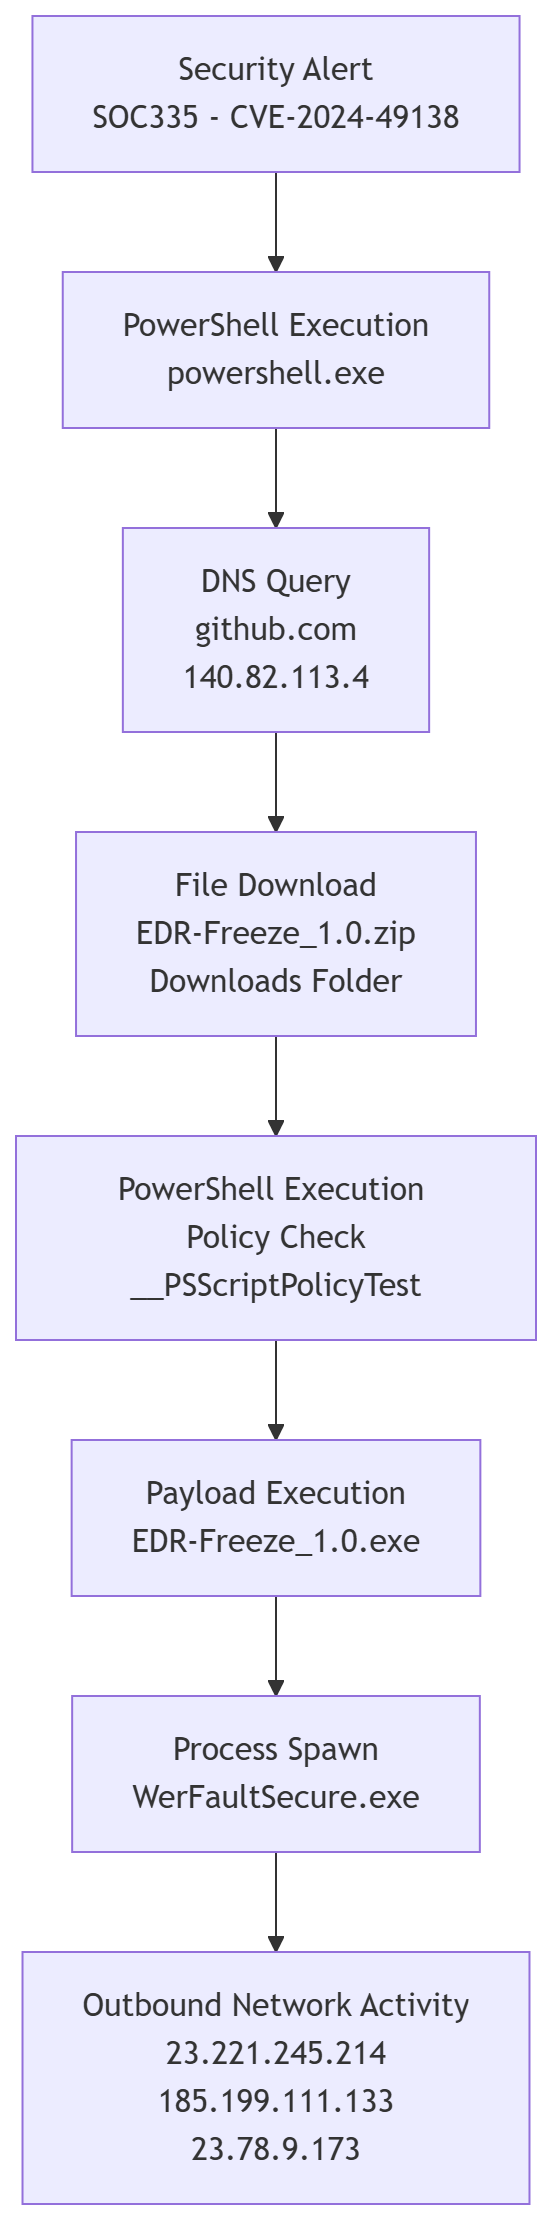
مخطط الهجوم

سلسلة الهجوم

ملاحظات

تستند دراسة الحالة هذه إلى سيناريو تدريبي من LetsDefend وتُنشر لأغراض عرض الأعمال والتعلّم.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






