Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-52691 — يحتوي هذا المستودع على إثبات مفهوم (PoC) آمن لاكتشاف إصدارات SmarterMail المتضررة من CVE‑2025‑52691. يقوم البرنامج النصي بإجراء كشف الإصدار فقط ولا يستغل الثغرة الأمنية. | Kitploit
أدوات/GitHubGitHub/you-ssef9/cve-2025-52691
الاستطلاعتحليل الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراقالتعلم والتعليم
GitHubyou-ssef9/cve-2025-52691

CVE-2025-52691

يحتوي هذا المستودع على إثبات مفهوم (PoC) آمن لاكتشاف إصدارات SmarterMail المتضررة من CVE‑2025‑52691. يقوم البرنامج النصي بإجراء كشف الإصدار فقط ولا يستغل الثغرة الأمنية.

عرض المستودع
118منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-52691

يحتوي هذا المستودع على إثبات مفهوم آمن (PoC) للكشف عن إصدارات SmarterMail الضعيفة المتأثرة بـ CVE‑2025‑52691. يقوم البرنامج النصي فقط باكتشاف الإصدار ولا يستغل الثغرة.

CVE-2025-52691 – إثبات مفهوم لاكتشاف إصدار SmarterMail 📌 الوصف

يحتوي هذا المستودع على إثبات مفهوم (PoC) للكشف بلغة بايثون عن CVE‑2025‑52691، وهي ثغرة حرجة تؤثر على SmarterMail Build 9406 والإصدارات الأقدم.

⚠️ هذا البرنامج النصي يقوم فقط بالكشف
لا يقوم بتحميل ملفات، ولا يستغل الثغرة، ولا ينفذ أي كود.

🛑 ملخص الثغرة

CVE IDCVE‑2025‑52691
المنتجSmarterMail
الإصدارات المتأثرةBuild 9406 والإصدارات الأقدم
التأثيرتحميل ملفات تعسفي → تنفيذ كود عن بُعد محتمل
المصادقةغير مطلوبة

يمكن لمهاجم غير موثّق تحميل ملفات تعسفية إلى أي موقع على خادم البريد إذا كان الهدف ضعيفًا.

🔍 كيف يعمل هذا الإثبات؟

يكتشف هذا البرنامج النصي مثيلات SmarterMail الضعيفة من خلال التعرف على التطبيق واستخراج رقم الإصدار/البناء الخاص به.

منطق الكشف

أرسل طلبات HTTP GET إلى نقاط نهاية SmarterMail الشائعة:

/ /interface/ /interface/login /interface/root

اكتشف وجود SmarterMail بواسطة:

  • البحث عن السلسلة "SmarterMail" في نص الاستجابة
  • أو اكتشاف أنماط الإصدار في ترويسات HTTP أو محتوى HTML

استخراج رقم الإصدار/البناء

  • يستخدم التعبيرات المنتظمة لتحديد سلاسل الإصدار
  • يستخرج رقم البناء من المقطع الأخير من الإصدار

فحص الثغرة

  • إذا كان رقم البناء ≤ 9406 → VULNERABLE
image
  • إذا كان رقم البناء > 9406 → NOT VULNERABLE

لا يتم تنفيذ أي حمولات أو تحميلات أو إجراءات ضارة.

🧪 مثال مبسط لمنطق الكشف

الإصدار المكتشف: 17.6.9406
رقم البناء: 9406
النتيجة: VULNERABLE

الإصدار المكتشف: 17.7.9412
رقم البناء: 9412
النتيجة: NOT VULNERABLE

🚀 كيفية التشغيل

المتطلبات

  • Python 3.x
  • مكتبة requests

تثبيت التبعيات:

pip install requests

هدف واحد

python3 CVE-2025-52691POC.py -u http://target.com

أهداف متعددة

python3 CVE-2025-52691POC.py -l targets.txt

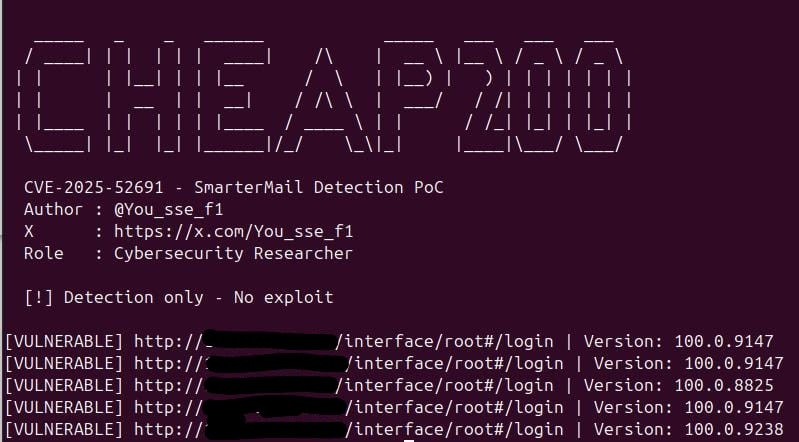
🖥 مثال للمخرجات

[VULNERABLE] http://example.com | Version: 17.6.9406

[NOT VULNERABLE] http://example.com | Version: 17.7.9412

[UNKNOWN] http://target.com | SmarterMail not detected

📎 المراجع

CSA Singapore Advisory:
https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124

الموقع الرسمي لـ SmarterMail:
https://www.smartertools.com/smartermail

⚠️ إخلاء مسؤولية

تم توفير هذا البرنامج النصي للأغراض التعليمية والدفاعية فقط.
يجب فحص الأنظمة التي تملكها فقط أو التي لديك إذن صريح لاختبارها.
المؤلف غير مسؤول عن أي استخدام خاطئ أو نشاط غير قانوني.

📜 الترخيص

MIT License

👤 المؤلف

الباحث: @You_sse_f1
X (Twitter): https://x.com/You_sse_f1
الدور: باحث في الأمن السيبراني

ℹ️ حول

إثبات مفهوم بايثون للكشف عن CVE‑2025‑52691
الوسوم:

cve · detection · smartermail · cybersecurity · poc

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    347
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    337

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →