

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Belsen_Group-et-exploitation-de-la-CVE-2022-40684 — يحلل تسريبًا من الويب المظلم لأكثر من 15,000 جهاز Fortinet تم اختراقها عبر CVE-2022-40684، ويوفر مؤشرات الاختراق، والإصدارات المتأثرة، ونص Python لإعادة إنتاج التحقيق. | Kitploit
أدوات/GitHubGitHub/yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةالتحقيق الجنائي الرقميأمن الشبكاتاستخبارات التهديداتالاستجابة للحوادث
GitHubyami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684

Belsen_Group-et-exploitation-de-la-CVE-2022-40684

مشاركة

يحلل تسريبًا من الويب المظلم لأكثر من 15,000 جهاز Fortinet تم اختراقها عبر CVE-2022-40684، ويوفر مؤشرات الاختراق، والإصدارات المتأثرة، ونص Python لإعادة إنتاج التحقيق.

عرض المستودع
36منذ سنة واحدةلم تتم المراجعة بعد

Belsen_Group واستغلال ثغرة CVE-2022-40684

السياق العام

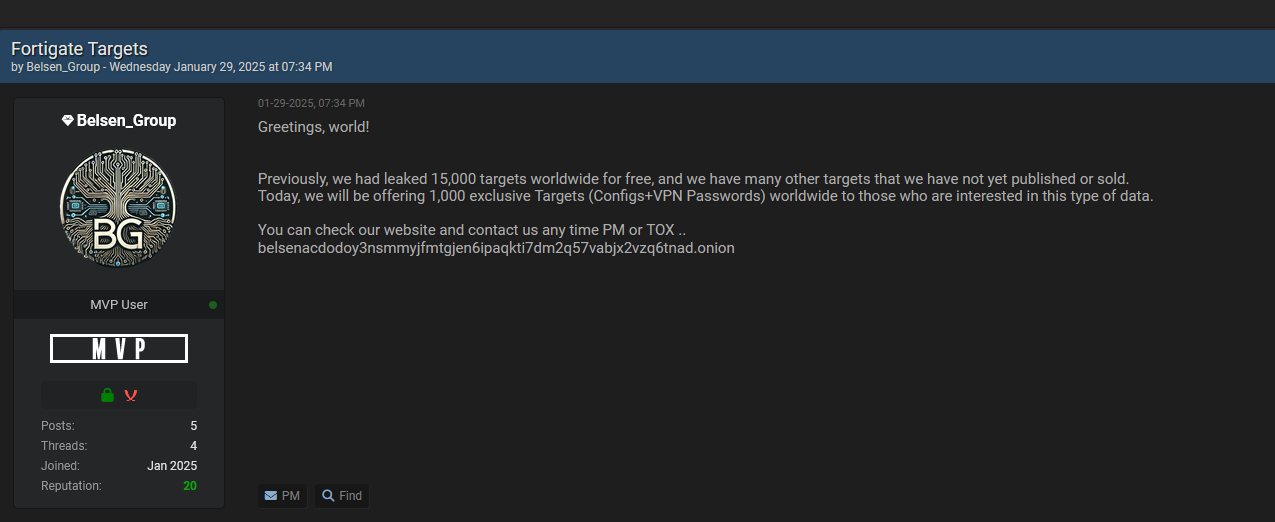
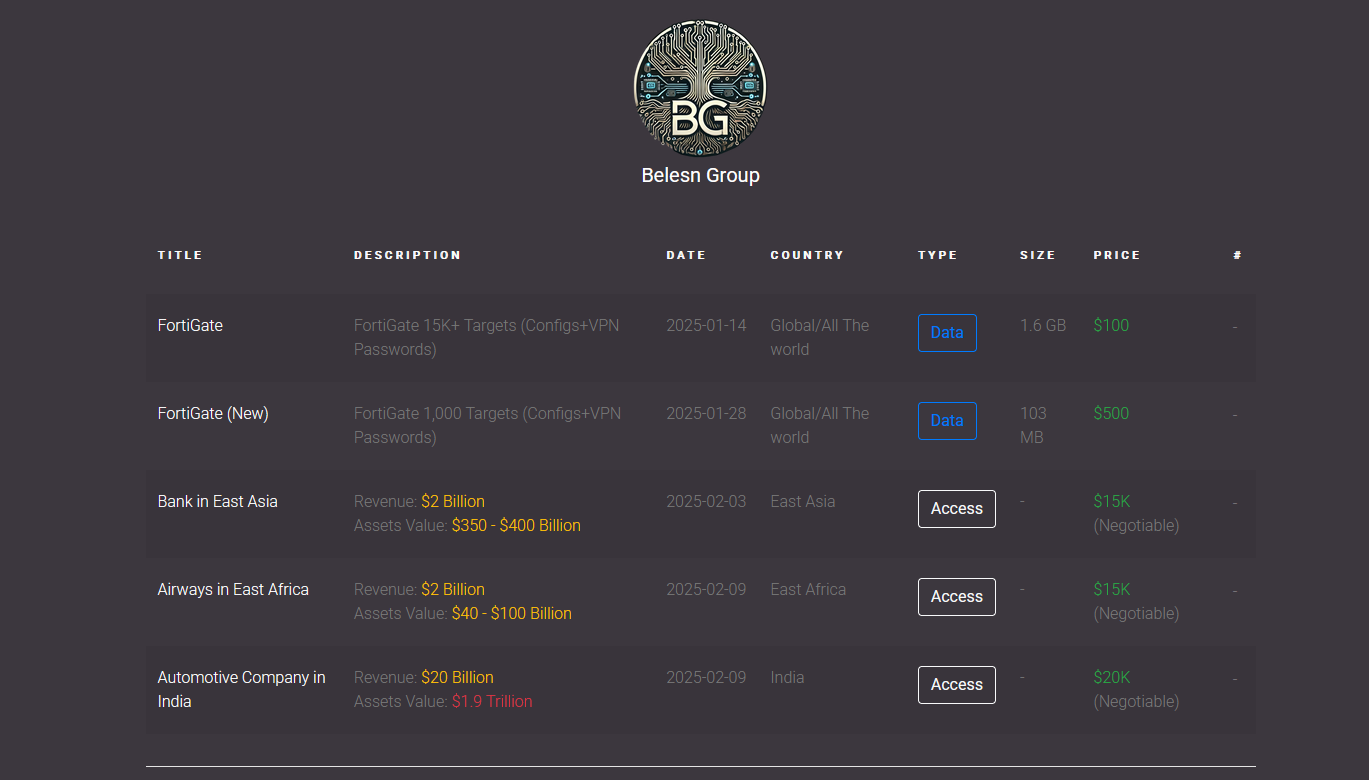
في 29 يناير 2025، نشر مستخدم في منتدى Belsen_Group للجرائم الإلكترونية رسالة زعم فيها امتلاكه 15,000 جهاز Fortinet مخترق، مع ملفات إعدادات وكلمات مرور VPN. وهو يعرض الآن 1,000 هدف حصري للبيع على الدارك ويب.

غير أن تحليلنا للملفات يُظهر أن Belsen_Group ليس مصدر هذا الاختراق، بل إنه أعاد تدوير تسريب أقدم، ناتج عن استغلال ثغرة CVE-2022-40684، وهي ثغرة حرجة تتيح وصولاً إدارياً غير مصادق عليه عبر HTTP/HTTPS.
نص بديل نص بديل

أدلة على اختراق سابق عبر CVE-2022-40684

البيانات المستخرجة من التسريب:

  • 15,474 جهاز Fortinet مخترق

  • 9,088 ملف كلمات مرور VPN تم استرجاعها

  • 6,386 ملف مفقود (محذوف أو لم يتم التقاطه)

  • 41.27% من الإعدادات المسرّبة بدون ملف كلمات مرور VPN

المعلومات التفصيلية

========== الملخص ==========

إجمالي المجلدات الفرعية: 15 474
إجمالي ملفات 'config.conf': 15 474
إجمالي ملفات 'vpn-passwords.txt': 9 088

إجمالي عناوين IP: 15 474
إجمالي عناوين IP الفريدة: 15 469

إجمالي عناوين البريد الإلكتروني المستخرجة: 43360 إجمالي عناوين البريد الإلكتروني الفريدة: 25601

========== الإصدارات المتأثرة ==========

الإصدار 7.0.0: 1 376 جهازاً متأثراً
الإصدار 7.0.1: 1 882 جهازاً متأثراً
الإصدار 7.0.2: 1 252 جهازاً متأثراً
الإصدار 7.0.3: 1 181 جهازاً متأثراً
الإصدار 7.0.4: 320 جهازاً متأثراً
الإصدار 7.0.5: 2 395 جهازاً متأثراً
الإصدار 7.0.6: 2 245 جهازاً متأثراً
الإصدار 7.2.0: 2 593 جهازاً متأثراً
الإصدار 7.2.1: 2 209 أجهزة متأثرة
الإصدار 7.2.2: جهاز واحد متأثر

إصدار غير معروف: 21 جهازاً متأثراً (ملفات تالفة أو مفقودة)

إصدارات Fortinet القابلة للاستغلال:

  • FortiOS 7.0.0 ← 7.0.6

  • FortiOS 7.2.0 ← 7.2.1

كانت Fortinet قد نشرت تصحيحاً في نوفمبر 2022 (FortiOS 7.0.7 و7.2.2)، مما يعني أن هذه التسريبات ناتجة عن اختراق وقع قبل هذا التاريخ.

مؤشرات الاختراق (IOCs) المكتشفة

كشفت تحليلاتنا عن مؤشري اقتحام رئيسيين، يؤكدان استغلالاً واسع النطاق لثغرة CVE-2022-40684:
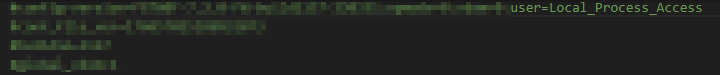
  • user=Local_Process_Access (15,453 occurrence) نص بديل

مؤشر أكدته Fortinet كعلامة على استغلال CVE-2022-40684.

يتيح وصولاً غير مصادق عليه لأنظمة FortiGate عبر أوامر إدارية مخفية.

  • fortigate-tech-support (9,335 occurrence)

إضافة حساب إداري مزيف ("super_admin") يُستخدم للحفاظ على وصول دائم.

هذا الحساب ظاهر في ملفات الإعدادات: نص بديل
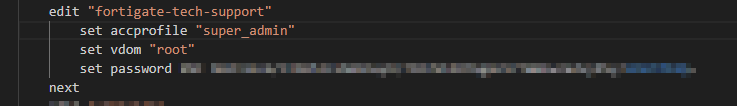
هذا الحساب استُخدم بكثافة في عمليات الاستغلال المرتبطة بـ CVE-2022-40684.
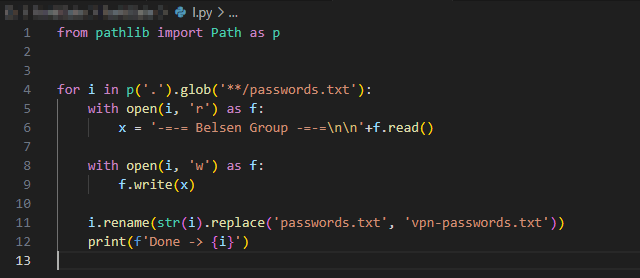
داخل الملفات المسترجعة، تم اكتشاف سكربت Python مشبوه في الجذر، باسم I.py.

نص بديل

ماذا يفعل هذا السكربت؟

يضيف توقيع "Belsen Group" إلى السطر الأول من ملفات passwords.txt.

يعيد تسمية ملفات passwords.txt إلى vpn-passwords.txt.

لماذا يُثبت هذا السكربت أن Belsen_Group ليس مصدر الاختراق؟

لا يوجد أي سرقة بيانات ← السكربت يعدّل الملفات محلياً فقط، ولا يقوم بإخراجها.

يضيف توقيعاً مرئياً "-=-= Belsen Group -=-=" بهدف الادعاء بأنه مصدر الاختراق.

هذا يعني أن Belsen_Group فقط استعاد وأعاد استخدام تسريب قائم.

وبالتالي لا علاقة لهذا المجموعة بالاختراق الأصلي، بل يكتفي بإعادة تدوير وإعادة بيع وصولات مخترقة سابقاً.

السكربت الذي استُخدم في التحليل متاح في هذا المستودع، لكي تتمكنوا من إعادة إنتاج أبحاثنا أو تحسينها.

ستجدون فيه أيضاً جدولاً يسرد عناوين IP المخترقة، موضحاً:

  • عدد الحسابات المخترقة
  • إصدار FortiOS المتأثر
  • وجود مؤشرات الاختراق (IOCs) المكتشفة من عدمه

احموا بنيتكم التحتية! قوموا بتدقيق فوري وطبقوا التصحيحات اللازمة.

المصادر

  • https://www.cve.org/CVERecord?id=CVE-2022-40684
  • https://www.fortiguard.com/psirt/FG-IR-22-377
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





