Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65731 — تنبيه لـ CVE-2025-65731 | Kitploit
أدوات/GitHubGitHub/whitej3rry/cve-2025-65731
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاختراق الأجهزةاختبار الاختراقأمن الأجهزةأمان الأجهزة وإنترنت الأشياء
GitHubwhitej3rry/cve-2025-65731

CVE-2025-65731

تنبيه لـ CVE-2025-65731

عرض المستودع
40منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-65731

CWE-1191: واجهة تصحيح الأخطاء والاختبار على الشريحة مع تحكم وصول غير مناسب

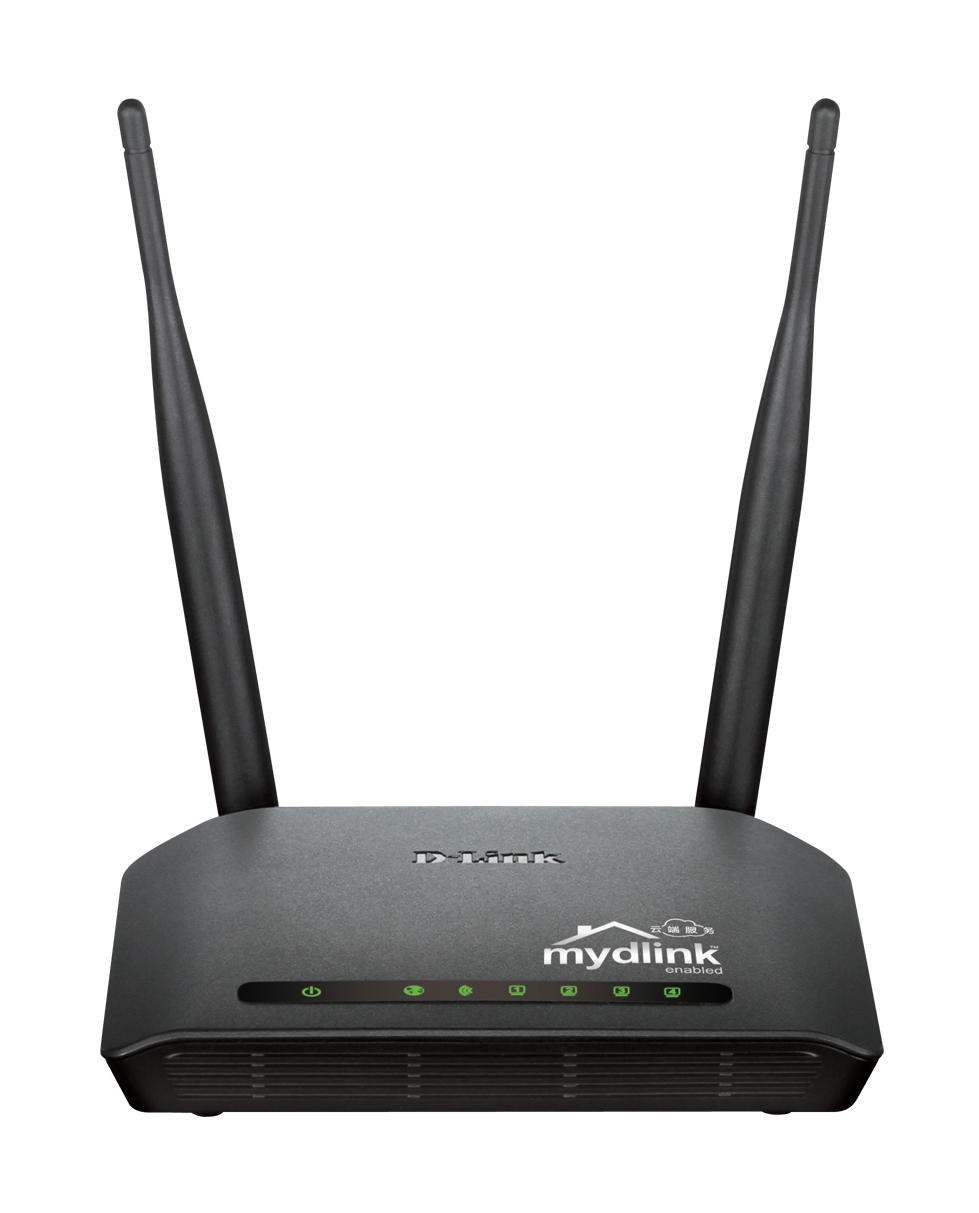
وصول إلى شل الجذر عبر UART على D-Link DIR-605L (الإصدار المادي F1، البرنامج الثابت V6.02CN02)

1

ملخص

تم تحديد ثغرة أمنية حرجة في العتاد الصلب لجهاز التوجيه D-Link DIR-605L، الإصدار المادي F1، الإصدار الخارجي للبرنامج الثابت V6.02CN02، الذي يعمل بنواة لينكس 2.4.18. تفتقر واجهة تصحيح الأخطاء UART إلى آليات تحكم وصول مناسبة، مما يسمح لأي مهاجم يمتلك وصولاً مادياً بالاتصال بدبابيس UART والحصول على وصول غير مصادق إلى شل الجذر. تتوافق هذه الثغرة مع CWE-1191: واجهة تصحيح الأخطاء والاختبار على الشريحة مع تحكم وصول غير مناسب.

المنتج المتأثر:

طراز الجهاز: D-Link DIR-605L - إصدار البرنامج الثابت: V6.02CN02

وصف الثغرة

يمكن الوصول إلى واجهة تصحيح الأخطاء UART، المكشوفة مادياً عبر دبابيس الجهاز، دون أي حواجز مصادقة أو ترخيص. يمكن للمهاجم المتصل بهذه الدبابيس الوصول فورياً إلى شل الجذر للجهاز أثناء أو بعد الإقلاع، متجاوزاً جميع ضوابط المصادقة القائمة على البرمجيات. هذا الوصول المباشر إلى شل الجذر يعرض سرية وسلامة وتوفر الجهاز بأكمله وبيئة شبكته للخطر.

التأثير:

تحكم كامل على مستوى الجذر في جهاز التوجيه دون الحاجة إلى مصادقة. القدرة على تعديل تكوين الجهاز، أو تثبيت برمجيات خبيثة دائمة، أو اعتراض حركة المرور على الشبكة. تجاوز تام لآليات الأمان على الجهاز. نقطة انطلاق محتملة لهجمات على الشبكة والأجهزة المتصلة.

إثبات المفهوم:

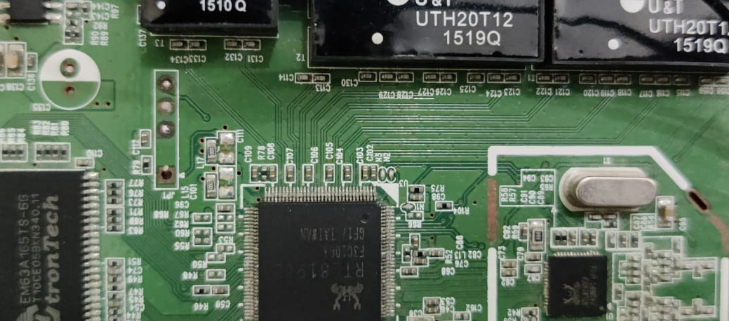
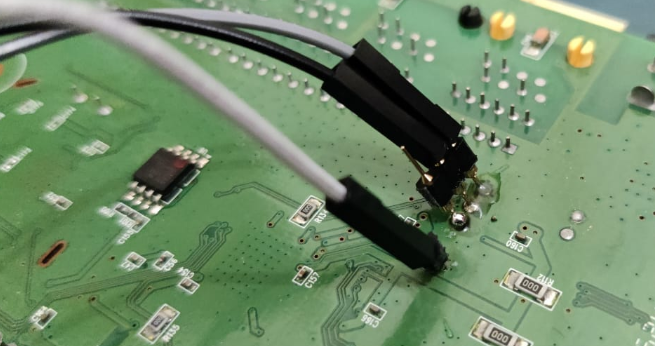
  1. تم تحديد دبابيس UART على D-Link DIR-605L (الإصدار المادي F1) وتوصيلها بواجهة تسلسلية.
    2
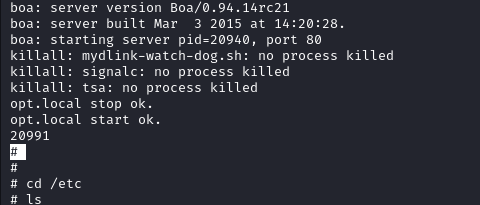
  2. باستخدام محاكي طرفية تسلسلية بمعدل الباود المناسب، تم الوصول إلى مخرجات محمل الإقلاع للجهاز ومطال شل لينكس.
    3
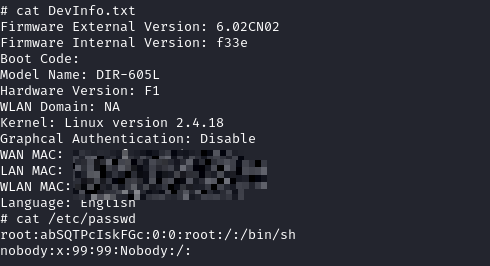
  3. أكدت أوامر مثل cat /etc/passwd وجود المستخدم الجذر دون حماية بكلمة مرور على هذه الواجهة.
    4
  4. تم الحصول على مطال شل جذر تفاعلي بالكامل (#)، مما أتاح تنفيذ أوامر عشوائية على الجهاز.
    5

المراجع:

CWE-1191: https://cwe.mitre.org/data/definitions/1191.html

المؤلف:

محمد دانيش (j3rry)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →