victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
شرح خطوة بخطوة لمختبر LetsDefend SOC342 يحلل CVE-2025-53770 تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد في SharePoint ToolShell، بما في ذلك سلسلة الهجوم والتحليل الجنائي وإجراءات الاحتواء.

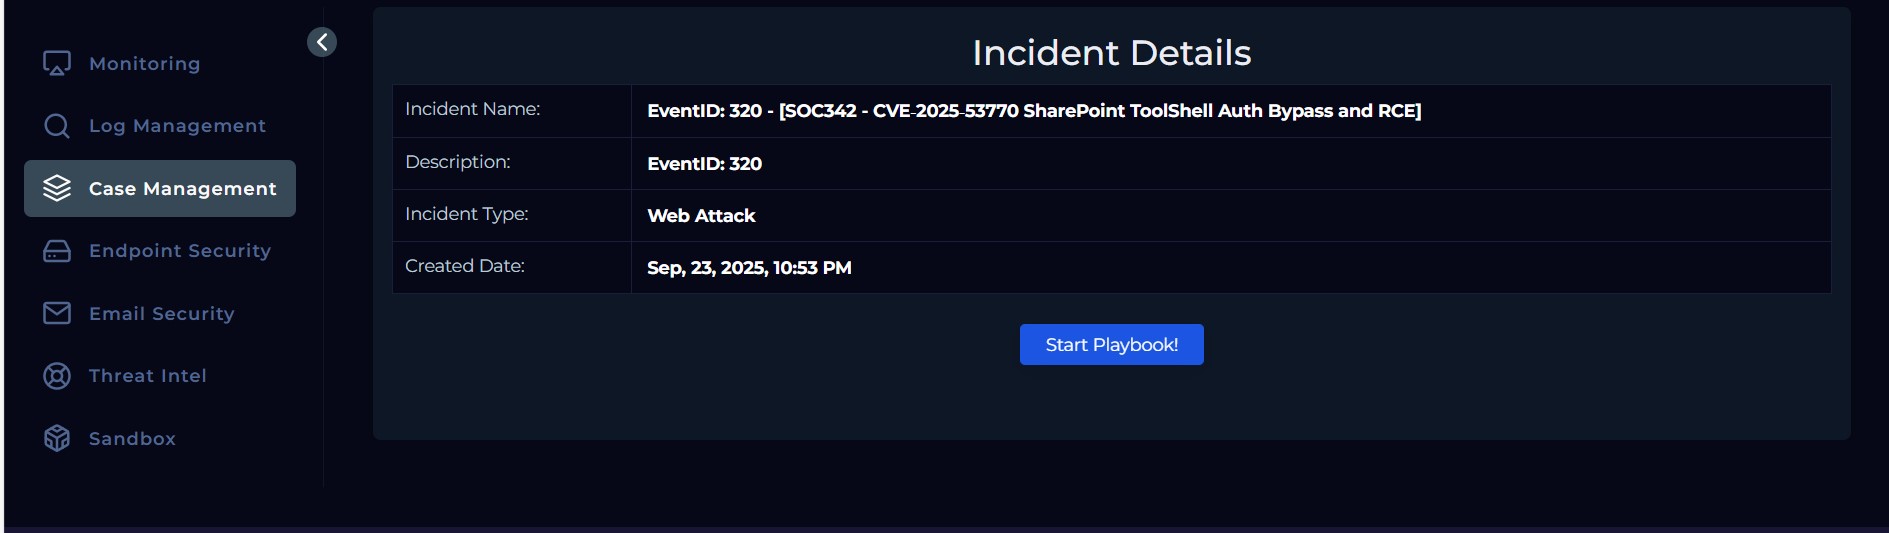
قمت بالتحقيق في ثغرة يوم صفر في SharePoint تُسمى ToolShell (CVE-2025-53770) في المختبر السيبراني LetsDefend.
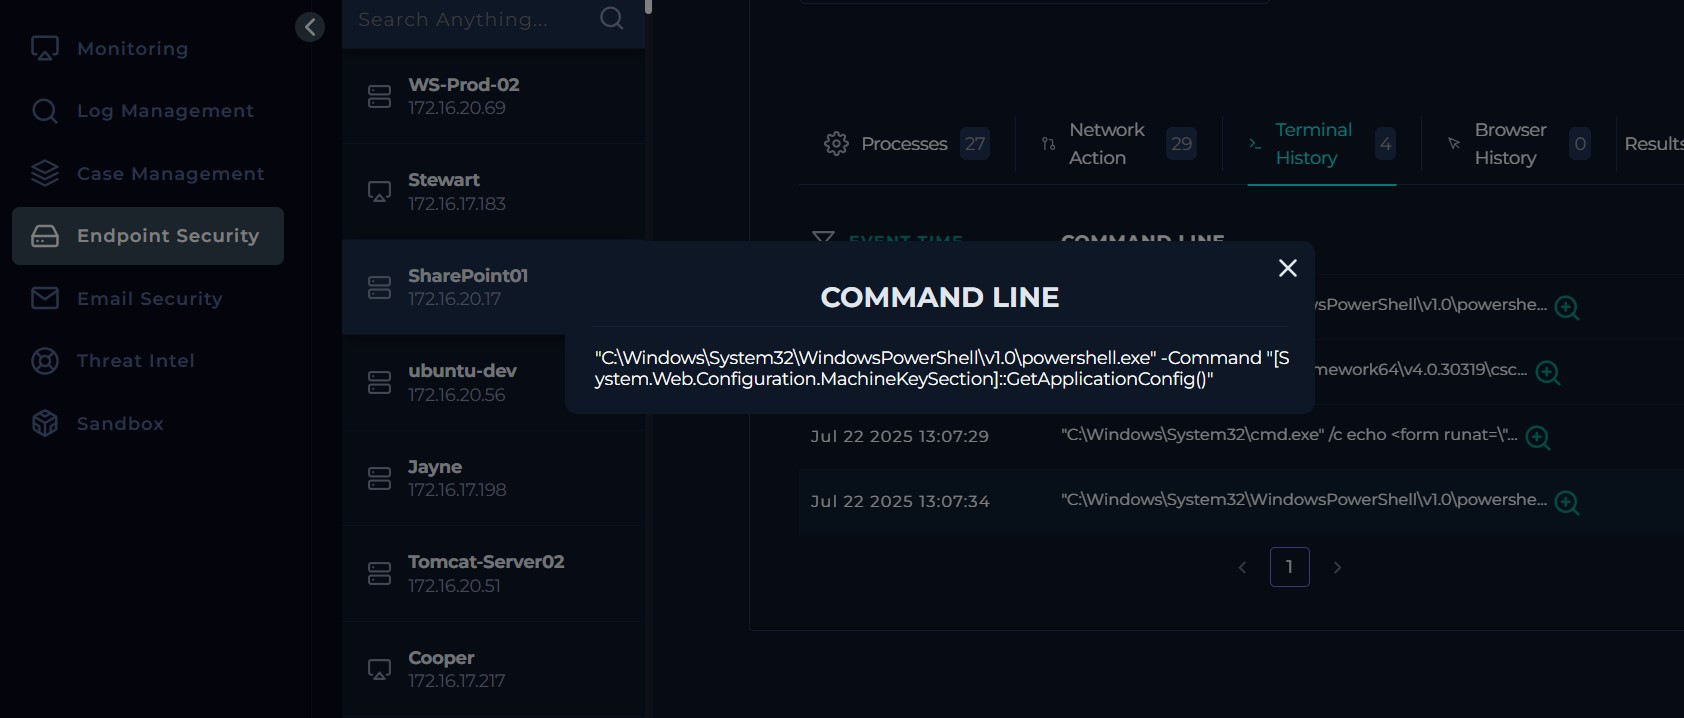
حاكى التمرين هجوم RCE حقيقي من نوع اليوم صفر حيث تجاوز طلب POST خبيث المصادقة، ونفّذ PowerShell لسرقة مفاتيح MachineKeySection، وجمّع payload.exe، وأسقط ويب شيل خبيثًا (spinstall0.aspx).
يوثق هذا README عملية الهجوم، وخطوات التحليل الجنائي، وإجراءات الاحتواء، والدروس المستفادة.
| الحقل | التفاصيل |
|---|---|
| المنصة | LetsDefend Cyber Range |
| الهدف | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| الغاية | تحليل RCE، وممارسة الاكتشاف والاحتواء |
| الأدوات المستخدمة | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Base64 Decoder, LetsDefend Threat Intel |
رصد تنبيه حرج نشاطًا مشبوهًا يستهدف ToolPane.aspx في SharePoint بحمولة كبيرة وReferer مزيف.
يرتبط هذا بـ CVE-2025-53770، وهي ثغرة يوم صفر تسمح بـ RCE غير مصادق عبر طلبات POST مصممة بعناية.
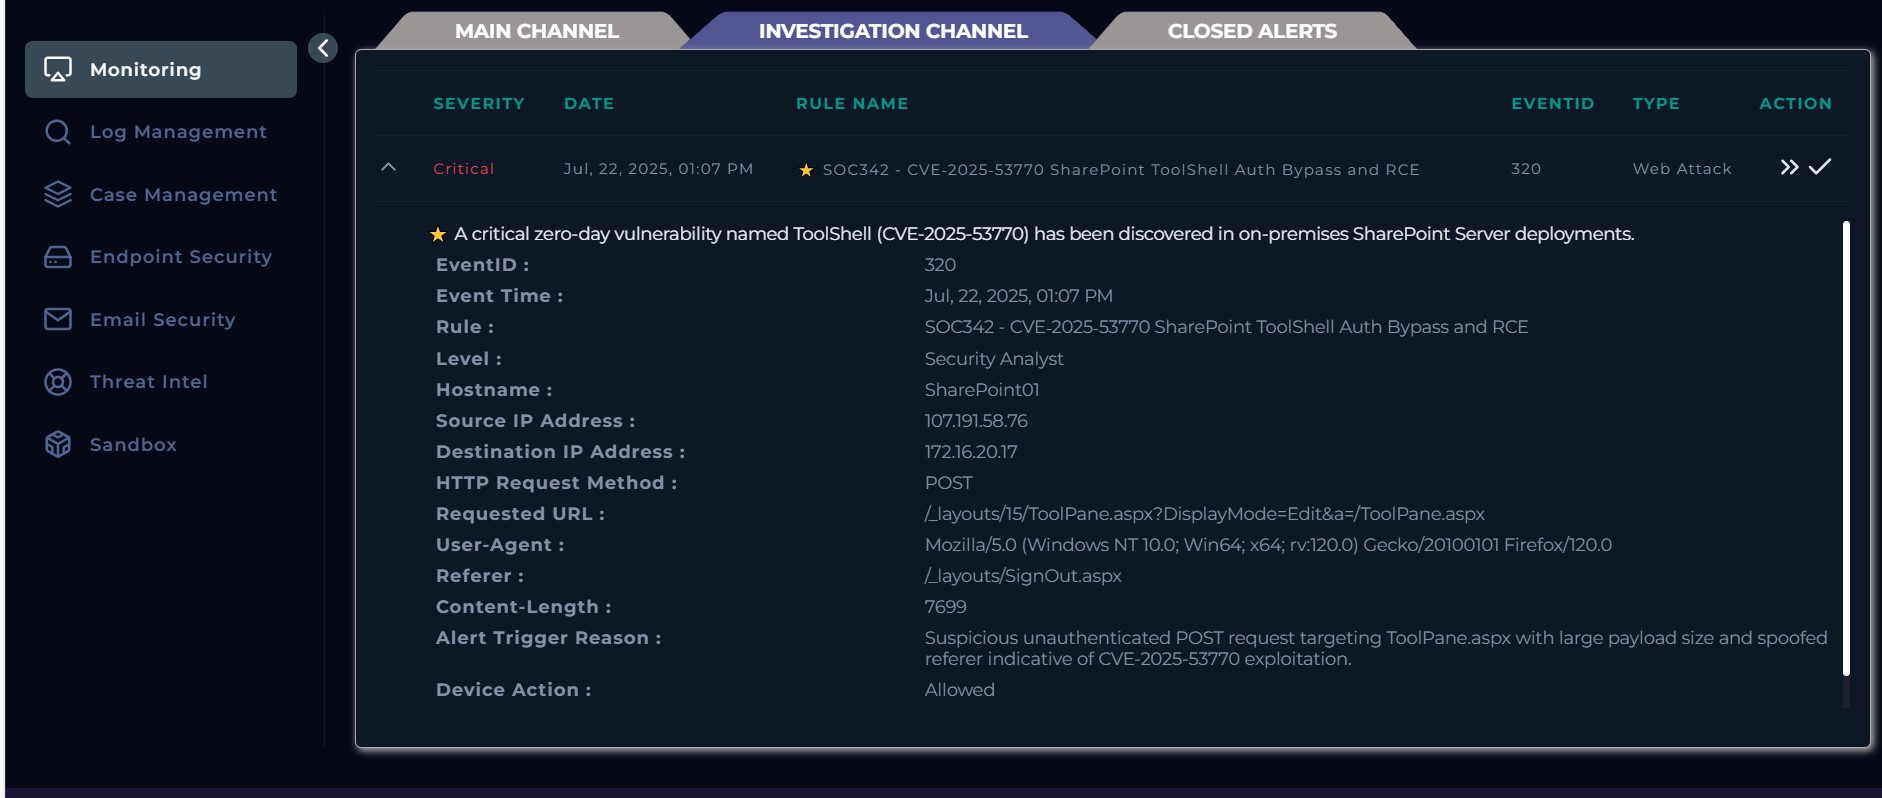
ما هو: مستوى الخطورة المخصص لهذا التنبيه — الأعلى والأكثر إلحاحًا.
لماذا هو مهم: يشير إلى أن هذا الحدث قد يؤدي إلى اختراق كامل للنظام (RCE). عالجه كأولوية قصوى: اعزل وحقق فورًا.
ما هو: الطابع الزمني عند إطلاق التنبيه.
لماذا هو مهم: استخدمه لتحديد موقع السجلات، وربط الأحداث ذات الصلة، وبناء خط زمني (ابحث ± بضع دقائق أو ساعات).
ما هو: قاعدة أو توقيع الاكتشاف الذي انطلق، ويصف الشرط المطابق (محاولة استغلال ToolShell).
لماذا هو مهم: يحدد نمط الهجوم الذي تم اكتشافه — مفيد للبحث عن حالات مشابهة (مثل طلبات POST غير مصادقة لصفحات إدارية أو رفع ويب شيل محتمل).
ما هو: معرّف رقمي لحالة التنبيه أو القاعدة هذه (معرّف من البائع).
لماذا هو مهم: يساعد في التتبع، والتصفية، والإشارة إلى هذا التنبيه في التذاكر أو التقارير.
ما هو: تصنيف عالي المستوى — هذا التنبيه يستهدف البنية التحتية للويب.
لماذا هو مهم: يوجّه الحادث إلى فريق الويب/SharePoint/البنية التحتية ويطبّق دليل الاستجابة الخاص بالويب.
ما هو: دور المحلل أو مستوى التصعيد المتوقع للتعامل مع التنبيه.
لماذا هو مهم: يشير إلى أن هذا ليس تنبيهًا من المستوى الأول (Tier-1) — يتطلب محللًا أمنيًا (مستجيبًا متمرسًا) لاتخاذ إجراء فوري.
ما هو: اسم المضيف المتأثر (الهدف أو مصدر النشاط).
لماذا هو مهم: هذا هو الهدف الأساسي للاحتواء — اعزل، واجمع الأدلة، وراقب هذا النظام أولًا.
ما هو: عنوان الـ IP الذي أرسل الطلب المشبوه (المهاجم أو وكيل).
لماذا هو مهم: احجبه عند جدار الحماية/WAF، وابحث عن أي نتائج أخرى منه، وتحقق من معلومات الملكية/الجغرافيا. ملاحظة: يمكن تزوير عناوين IP أو تكون جزءًا من شبكات بوت نت.
ما هو: عنوان الـ IP الداخلي المستهدف (SharePoint01).
لماذا هو مهم: يؤكد النظام الداخلي الذي تم استهدافه — اربطه باسم المضيف وراجع مسارات الوصول الداخلية/قواعد جدار الحماية.
ما هو: فعل HTTP المستخدم — أرسل العميل بيانات إلى الخادم.
لماذا هو مهم: طلبات POST إلى نقاط نهاية إدارية مشبوهة عندما تكون غير مصادقة أو كبيرة — يمكن أن تحمل حمولات استغلال أو ويب شيلز.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
ما هو: مسار الويب والمعاملات الدقيقة المستهدفة.
لماذا هو مهم: هذه نقطة نهاية إدارية/تخطيطات في SharePoint — يساء استخدامها غالبًا من قبل المهاجمين لـ تجاوز المصادقة أو رفع الأكواد. ابحث عن طلبات أخرى لنفس المسار.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
ما هو: سلسلة المتصفح التي يرسلها العميل.
لماذا هو مهم: غالبًا ما يتم تزويرها من قبل المهاجمين لتبدو شرعية — يمكن أن تساعد في تصفية السجلات، لكن لا تعتمد عليها للإسناد.
/_layouts/SignOut.aspx
ما هو: ترويسة HTTP تدّعي أن الطلب جاء من صفحة تسجيل الخروج في SharePoint.
لماذا هو مهم: المرجعيات المزيفة مشبوهة — قد تُستخدم لتجاوز الفحوصات أو لمحاكاة الحركة العادية. قارنها بتدفقات التنقل الشرعية.
7699ما هو: حجم جسم طلب HTTP (بالبايت).
لماذا هو مهم: جسم POST كبير إلى نقطة نهاية إدارية يوحي بـ استغلال متسلسل أو رفع ملف. ابحث عن طلبات POST أخرى بحجم مماثل لنفس الرابط.
النص: طلب POST غير مصادق مشبوه يستهدف ToolPane.aspx بحجم حمولة كبير ومرجع مزيف — مؤشر على استغلال CVE-2025-53770.
ما هو: شرح القاعدة الذي يلخص السلوك المطابق.
لماذا هو مهم: يصف بالضبط لماذا انطلق التنبيه — تحقق مما إذا كان الطلب غير مصادق، وما الحمولة التي أُرسلت، وما إذا كان يطابق أنماط الاستغلال المعروفة.
ما هو: يشير إلى استجابة الجهاز الحامي (مثل WAF/جدار الحماية).
لماذا هو مهم: نظرًا لأنه كان مسموحًا، فإن الهجوم وصل إلى المضيف — تعامل معه كاختراق محتمل.
إجراءات فورية:
107.191.58.76)SharePoint01)🔎 ملخص:
يعكس هذا التنبيه محاولة استغلال غير مصادقة تستهدف ToolPane.aspx (ثغرة RCE في SharePoint CVE-2025-53770). احتوى طلب POST على حمولة كبيرة ومرجع مزيف، بما يتوافق مع سلوك استغلال ToolShell من نوع اليوم صفر. نظرًا لأن الجهاز سمح بالطلب، افترض اختراقًا محتملًا حتى يثبت العكس. 🟥 الخطورة: حرجة
ابحث في IIS/WAF عن طلبات POST إلى ToolPane.aspx (حوالي 2025-07-22 13:07):
Select-String -Path "C:\inetpub\logs\LogFiles\**\*.log" -Pattern "/_layouts/15/ToolPane.aspx" | Out-File .\IIS_ToolPane_hits.txt
اسحب جسم POST الكامل من WAF/الوكيل أو من التقاط الحزم واحفظه في مشاركة جنائية.
ابحث عن ملفات ASPX جديدة/معدلة في جذر الويب (ويب شيلز):
Get-ChildItem "C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\**\*.aspx" -Recurse | Sort LastWriteTime -Desc | Select FullName,LastWriteTime
احجب المهاجم واعزل المضيف: احجب 107.191.58.76 عند الحدود/WAF وانقل SharePoint01 إلى الحجر الصحي (أو قيّد الاتصالات الصادرة).
لا تحذف الملفات المشتبه بها — اصنع نسخًا جنائية أولًا.
Microsoft SharePoint هو منصة تعاون وإدارة مستندات.
يوفر تخزين ملفات آمنًا، والتحكم في الإصدارات، وبوابات إنترانت، ومتكامل مع Active Directory وTeams وOutlook وPower BI.
ثغرة RCE غير مصادقة حرجة في Microsoft SharePoint Server تستغل إلغاء التسلسل غير الآمن.
يستخدمها المهاجمون من أجل:
🧮 درجة CVSS: 9.8 (حرجة)
📡 الاستغلال: نشط في البرية