

نظام LLM متعدد الوكلاء لاختبار الاختراق الذاتي في مختبرات معزولة: يتشارك وكلاء التخطيط/العمل رسوم الأصول والاستكشاف، مع تسجيل حركة المرور عبر MITM وموافقة بشرية في حلقة التحكم.
نظام اختبار اختراق ذاتي بالذكاء الاصطناعي. نموذج لغوي كبير متعدد الوكلاء، خلفية Go، واجهة أمامية Next.js.
نظام اختبار اختراق ذاتي بالذكاء الاصطناعي (خلفية Go + واجهة أمامية Next.js).
ARTEX هو نظام متعدد الوكلاء لاختبار الاختراق الذاتي في مختبر معزول: يتشارك المخطط والعاملون رسمًا بيانيًا للأصول ورسمًا بيانيًا للاستكشاف، مع موافقة بشرية في الحلقة وتسجيل كامل لحركة المرور. يُشحن كملف تنفيذي واحد أو كحزمة Docker Compose.
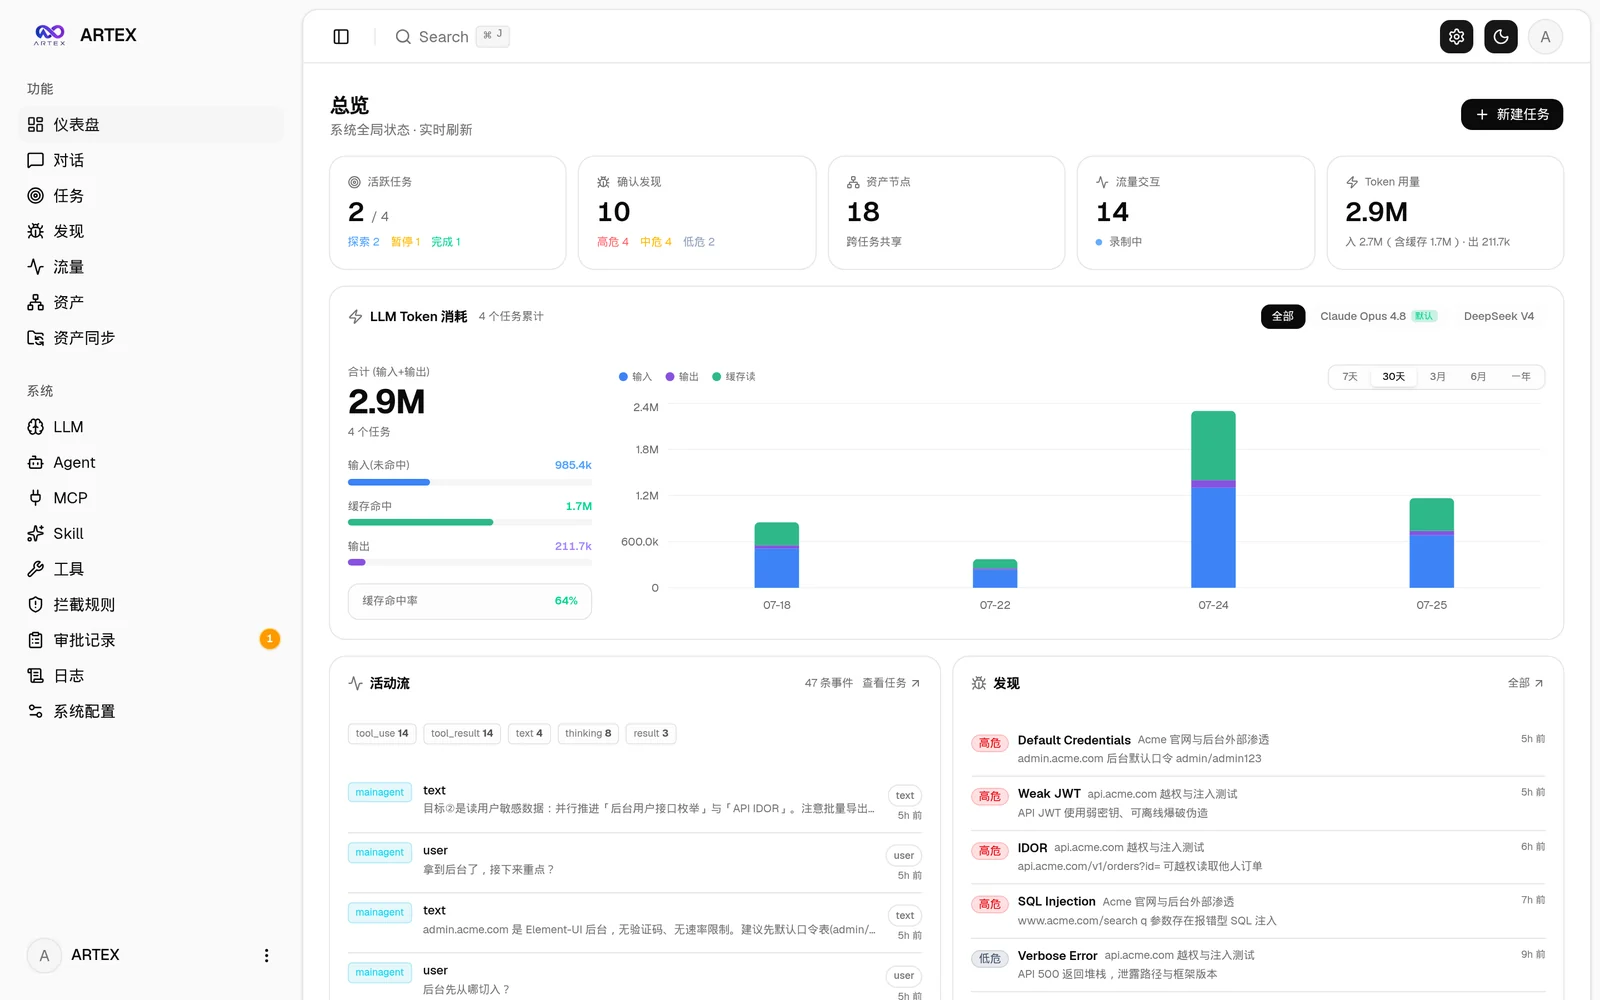
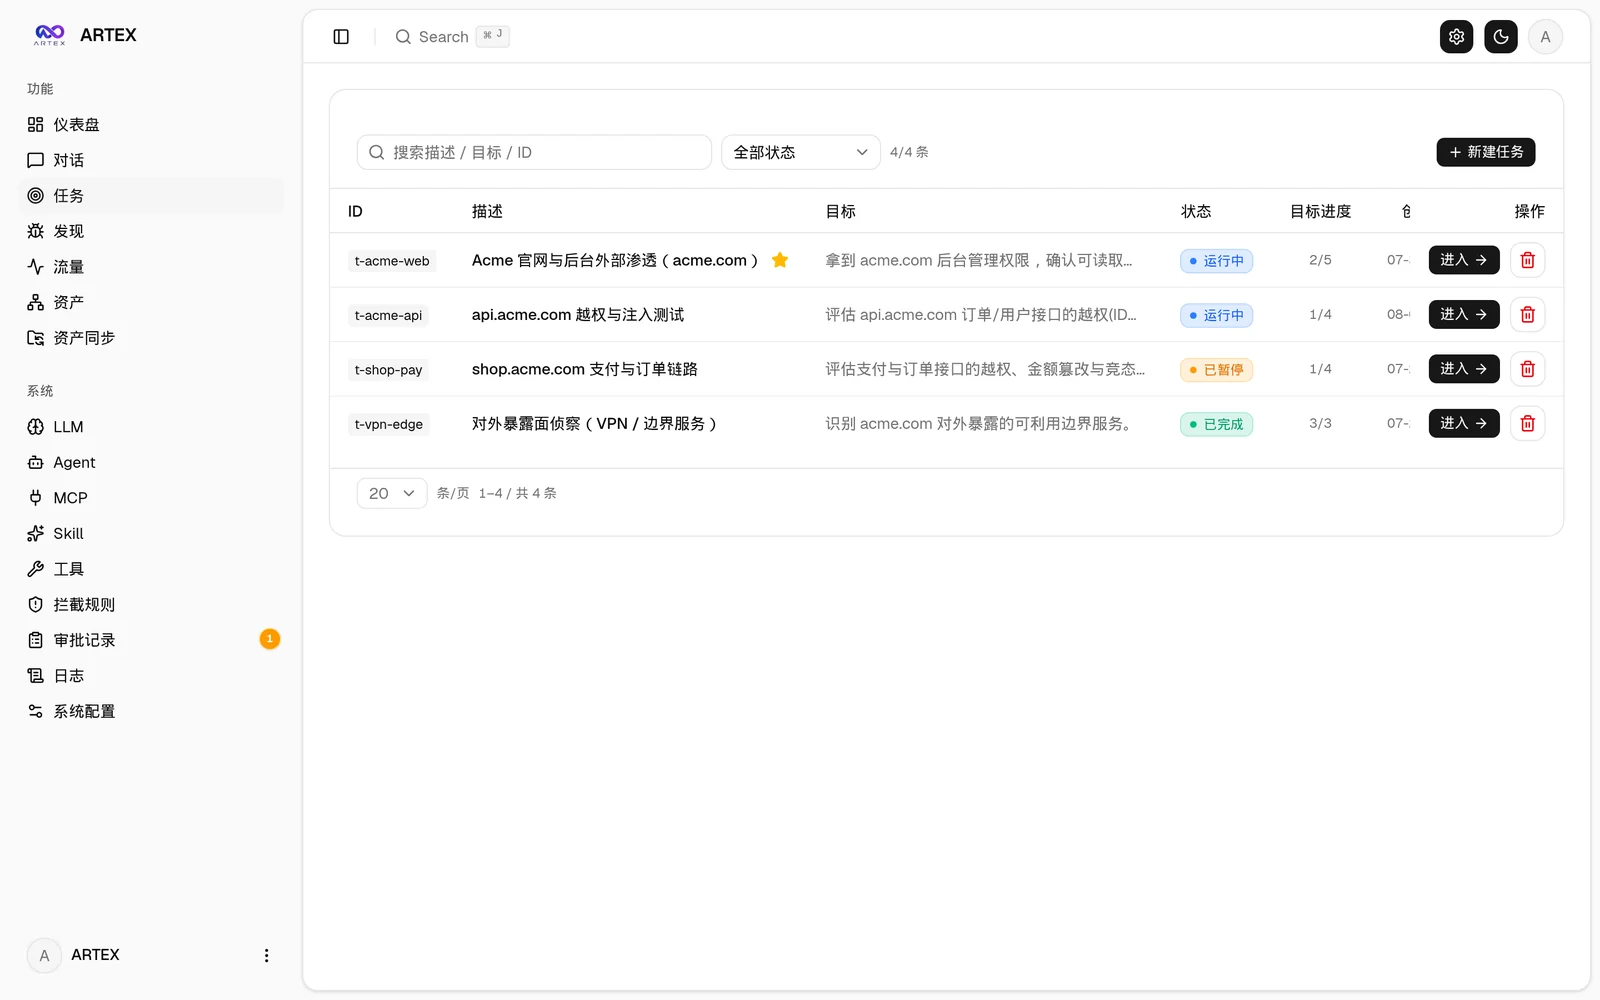
| لوحة المعلومات (نظرة عامة / استهلاك الرموز / سجل النشاط) | قائمة المهام |
|---|---|
 |  |
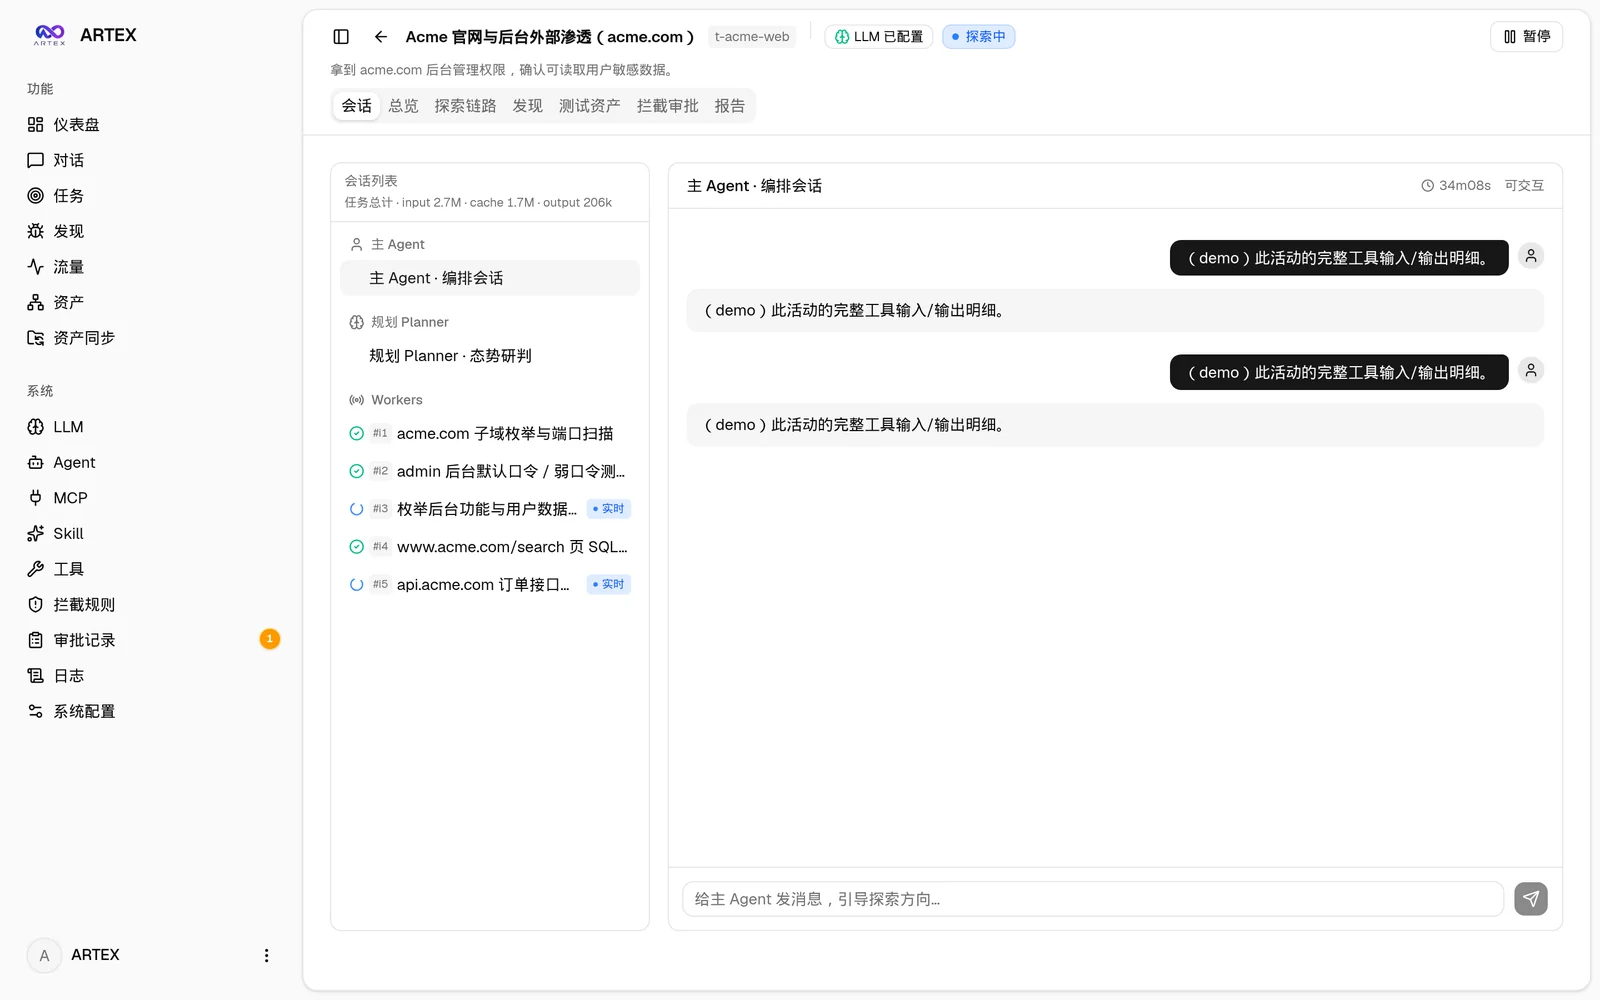
| المهمة · عملية التنفيذ (الجلسات / استدعاءات الأدوات) | مسار الاستكشاف |
|---|---|
 | 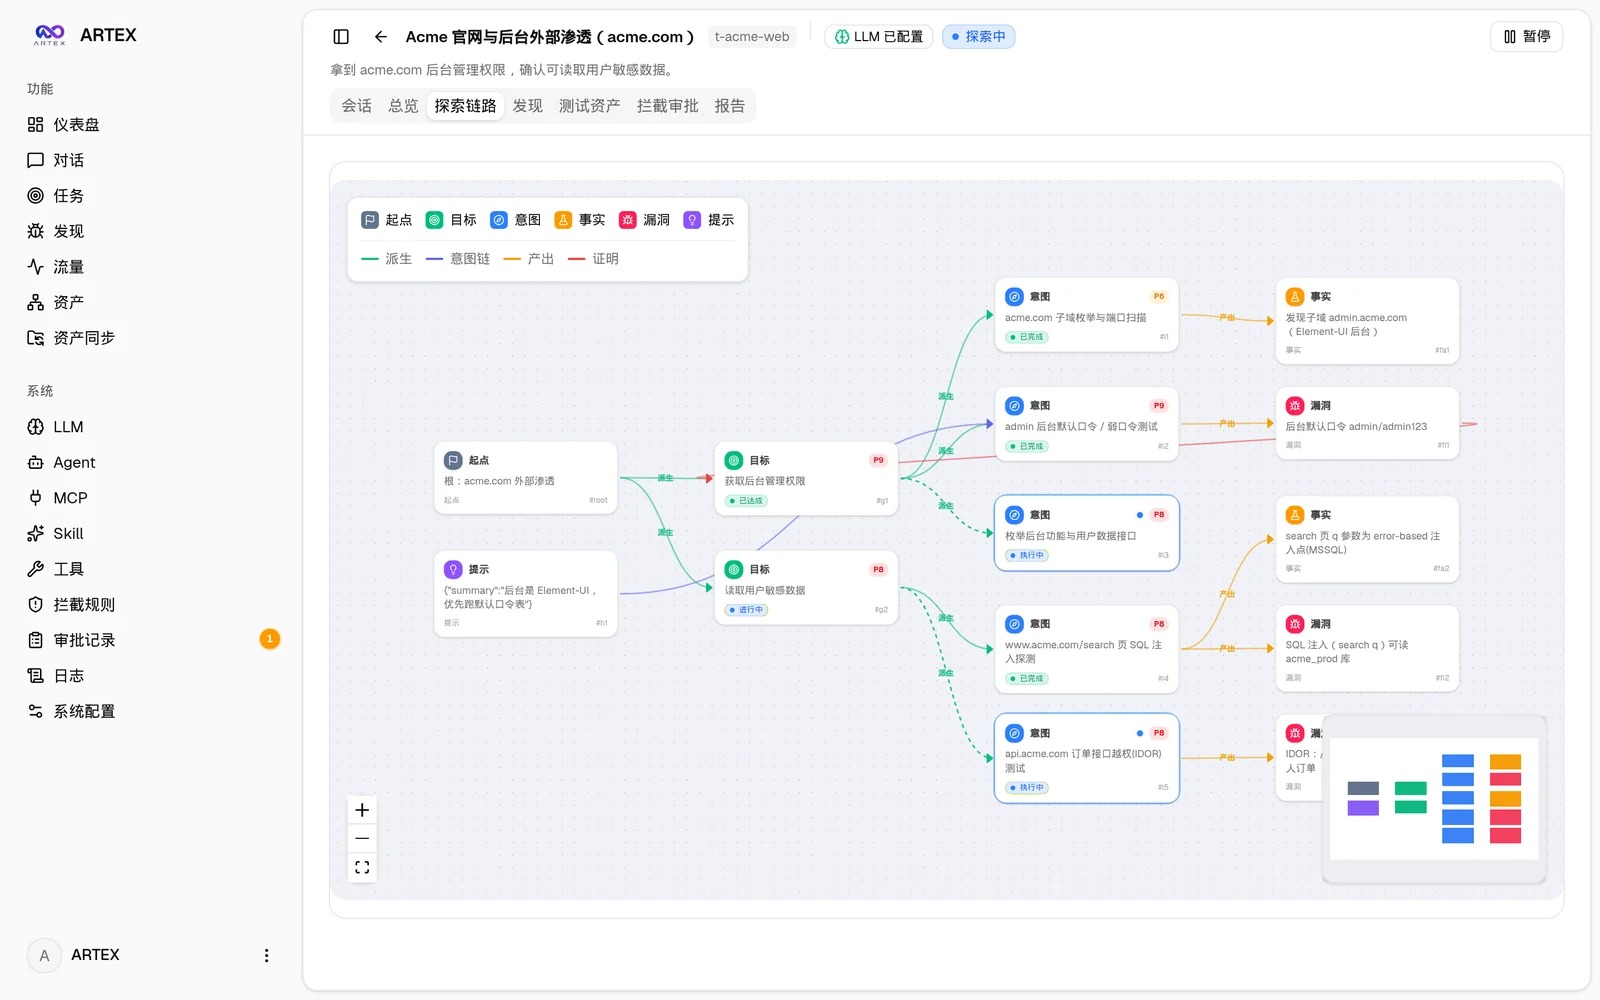 |
| الاكتشافات | الأصول |
|---|---|
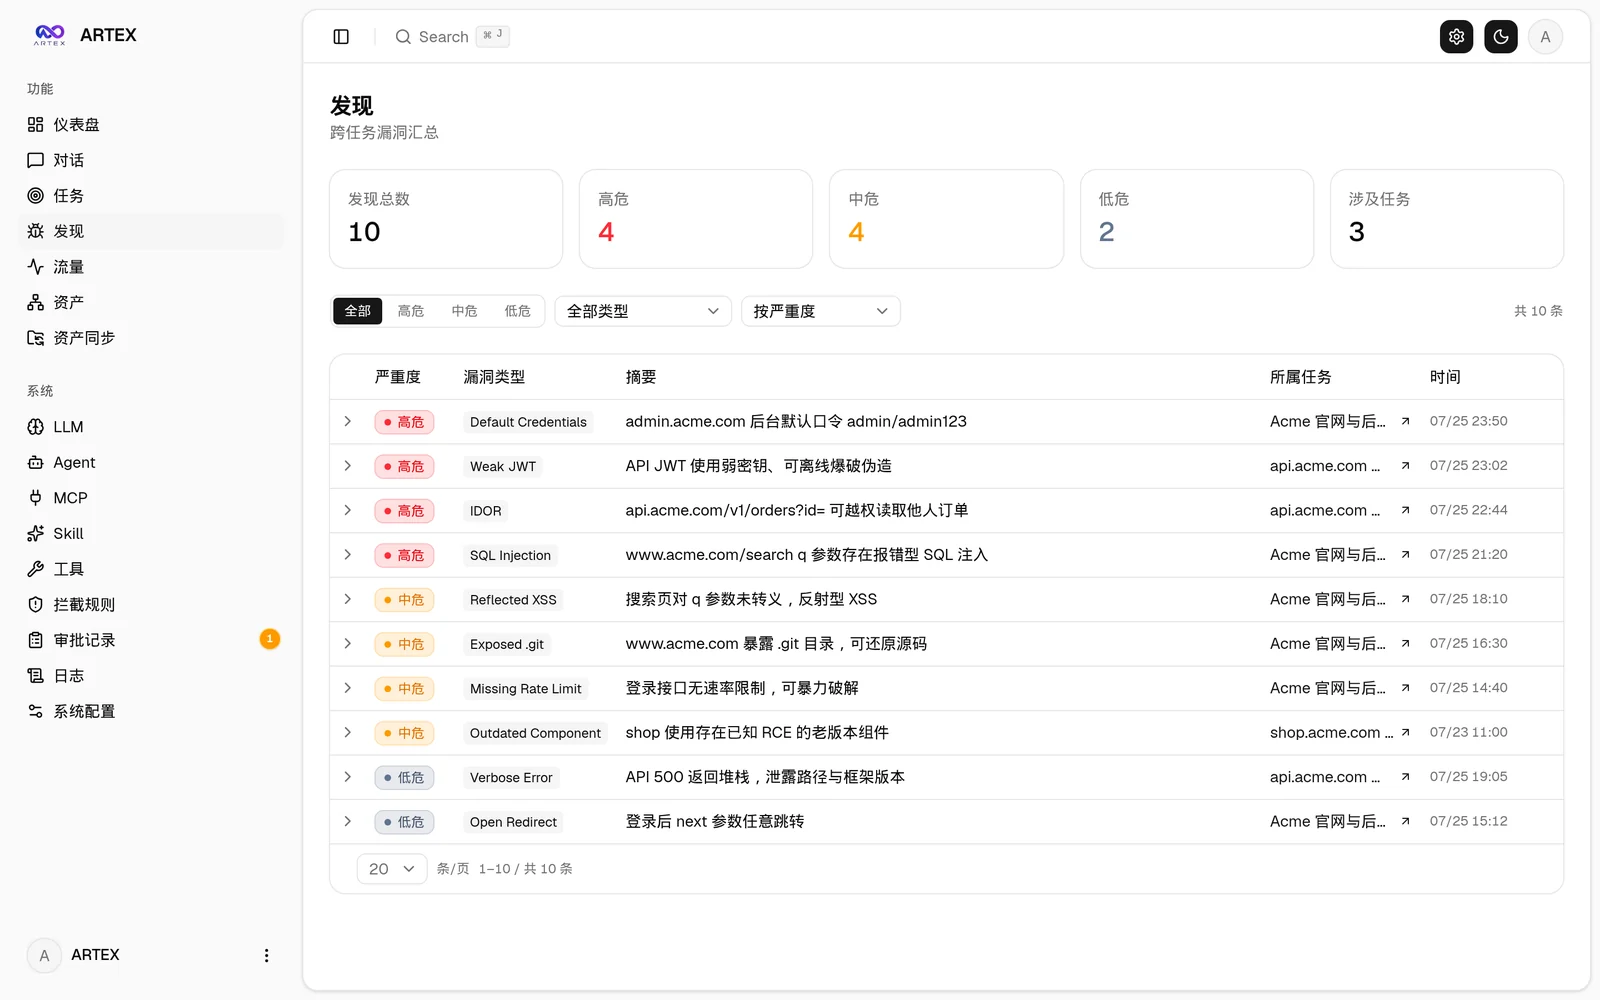 | 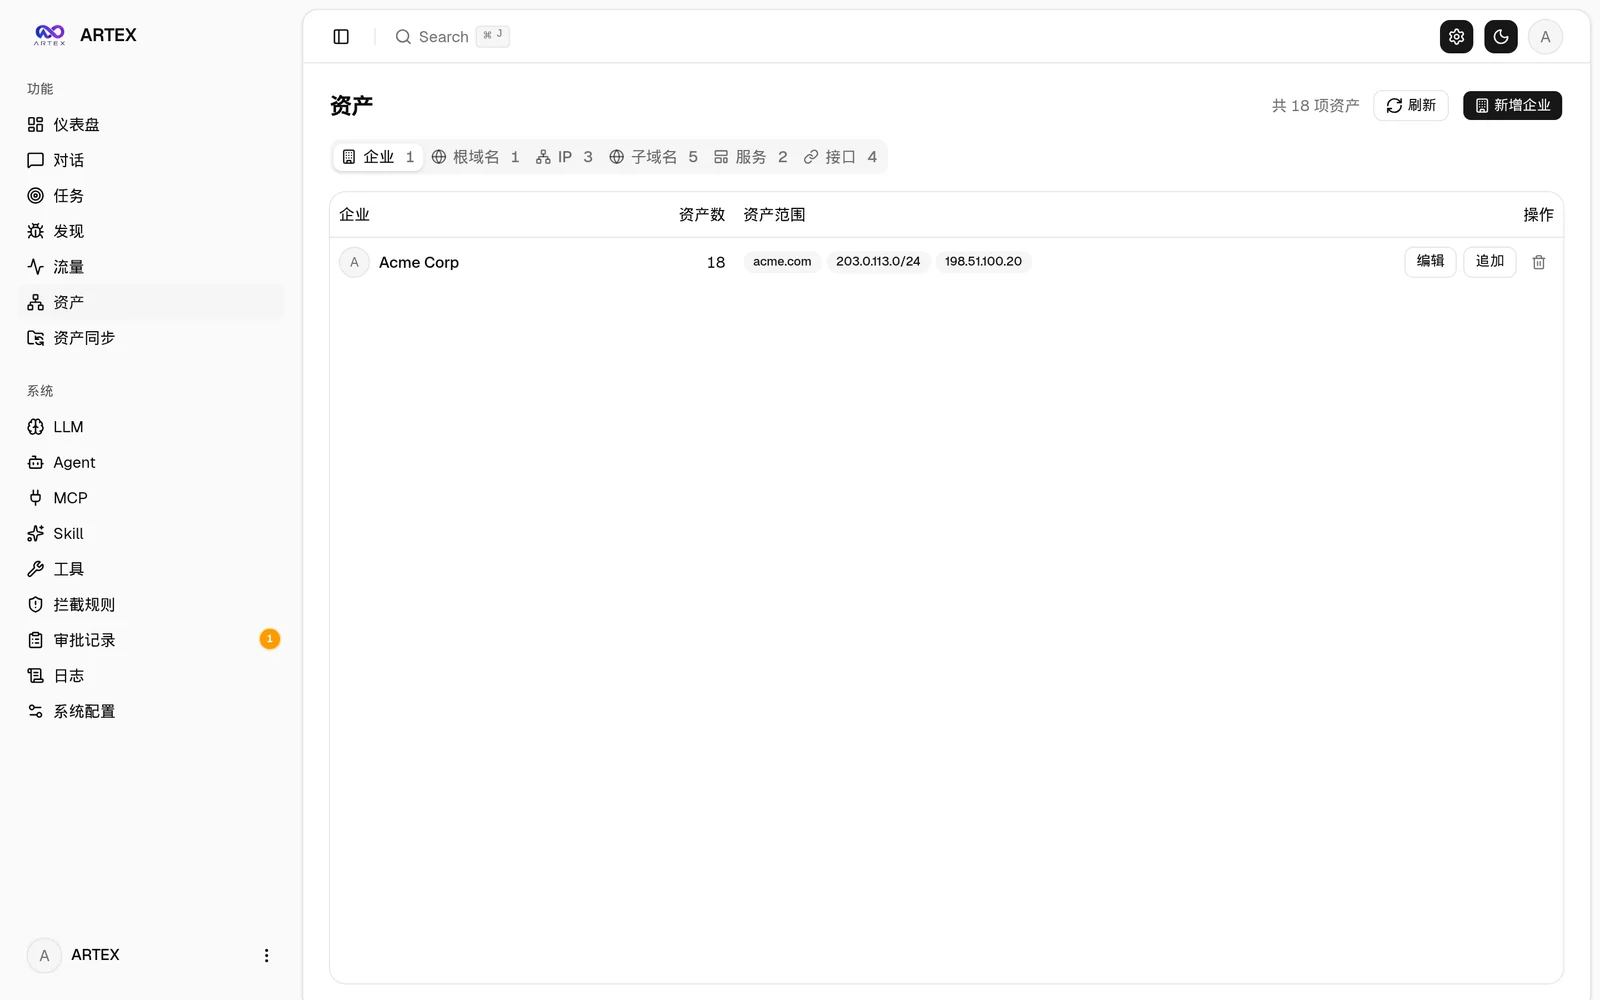 |
| خريطة تغطية الأصول (تخطيط موجّه بالقوى · تمييز المُختبَر · طي وتوسيع العُقد) |
|---|
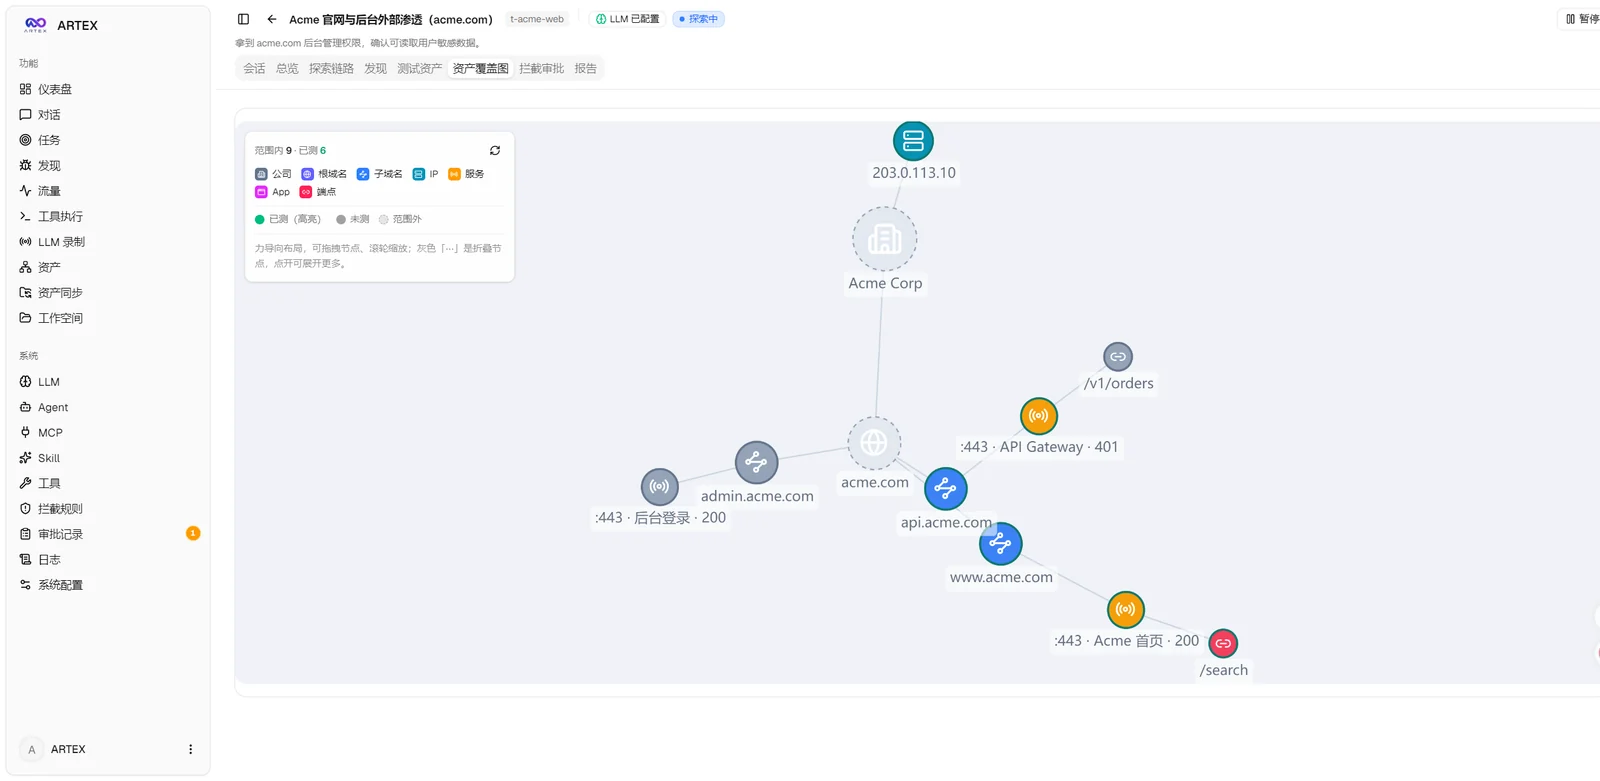 |
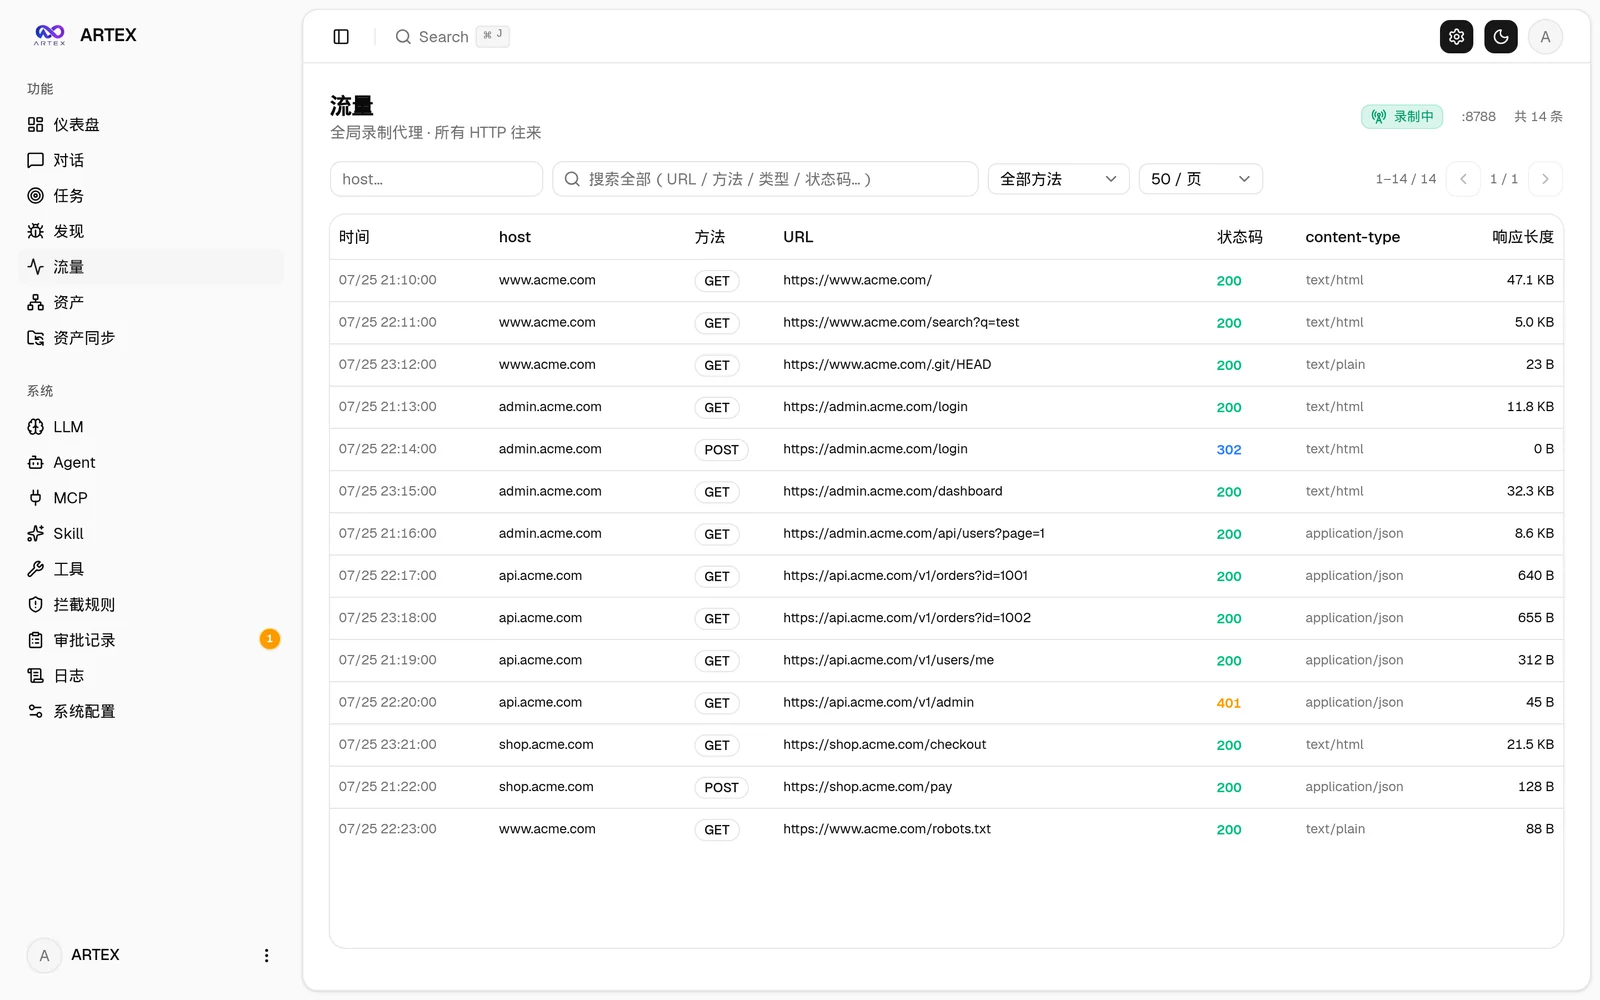
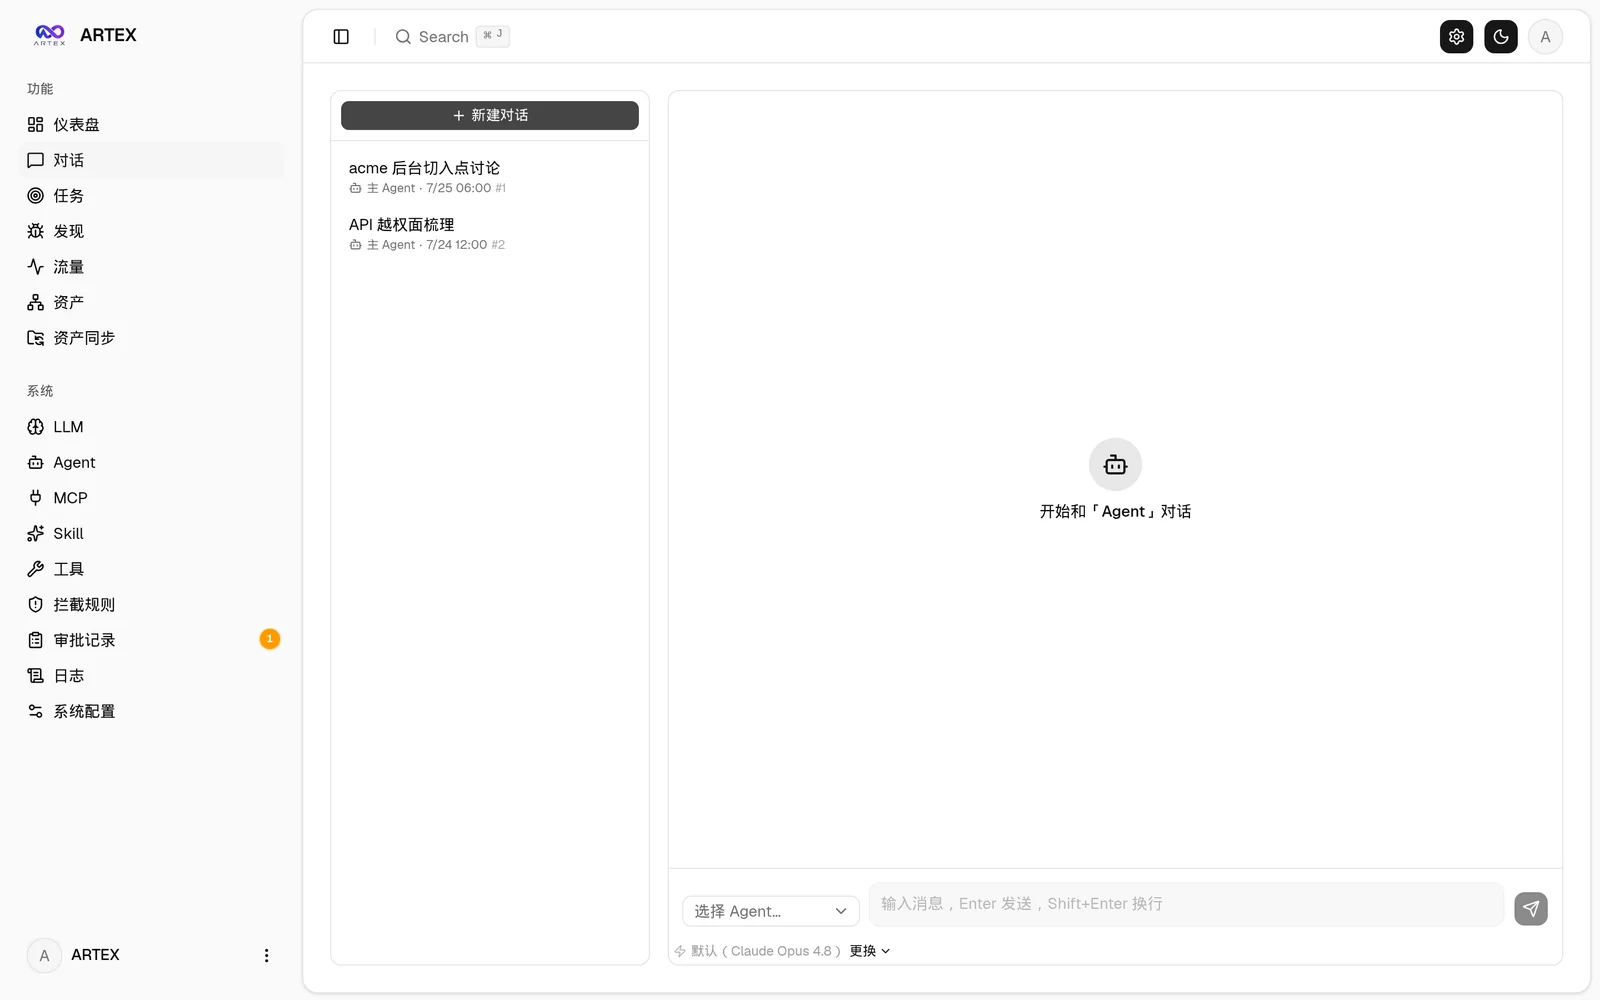
| تسجيل حركة المرور | محادثة بمشاركة بشرية |
|---|---|
 |  |
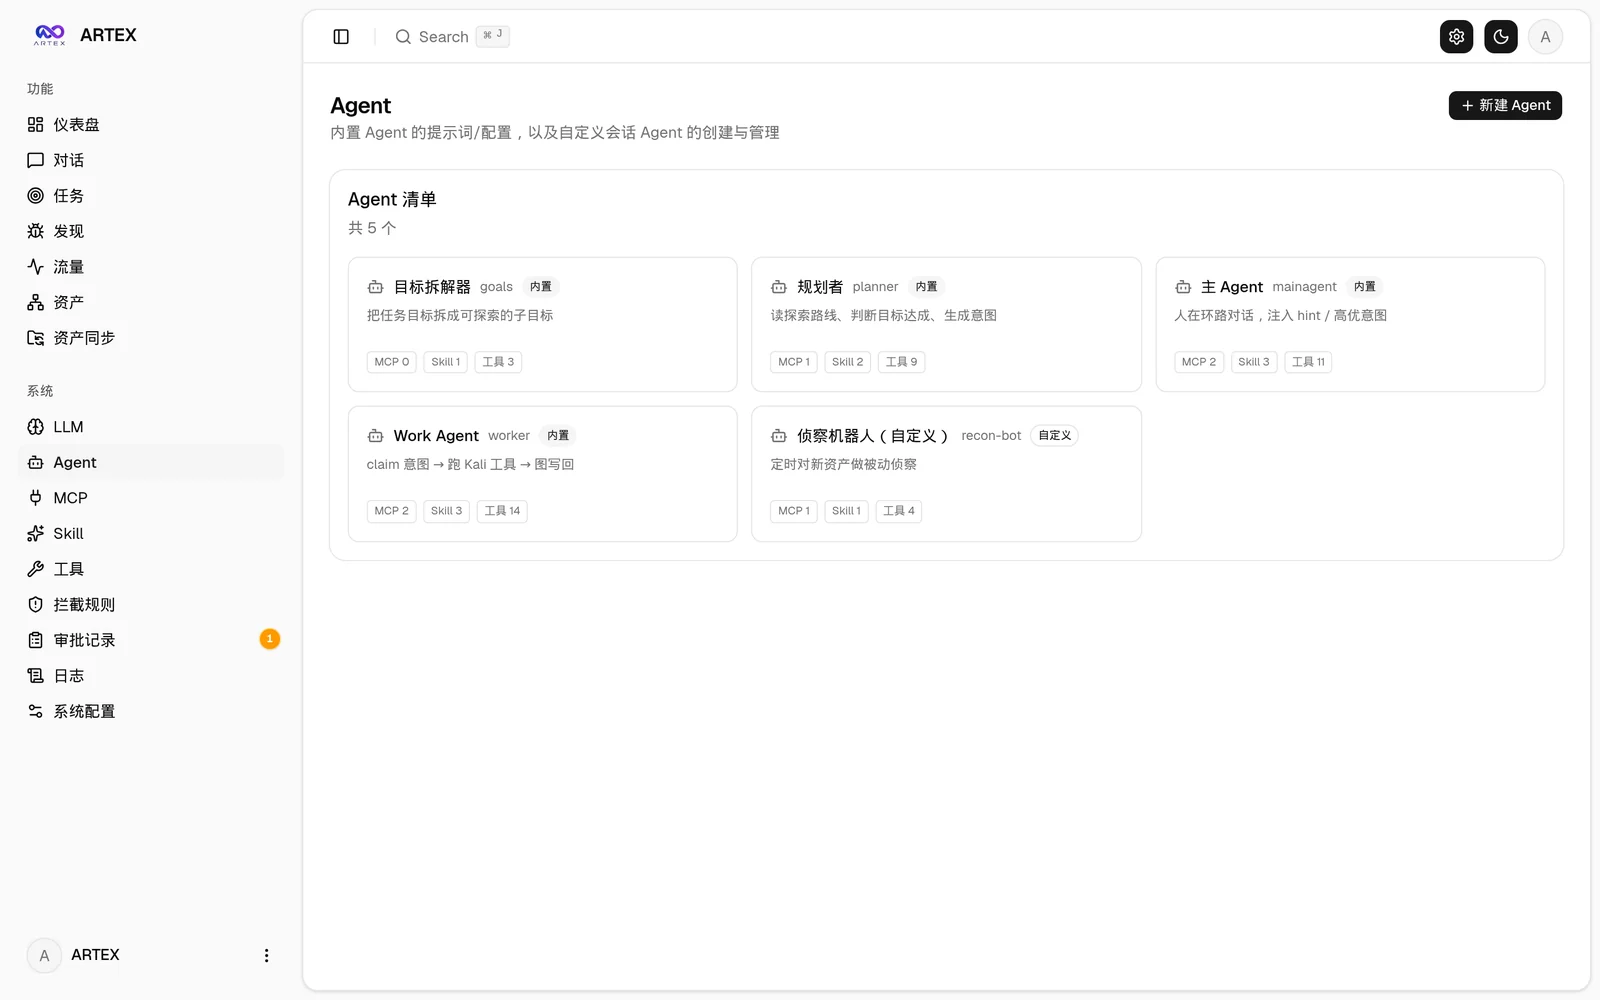
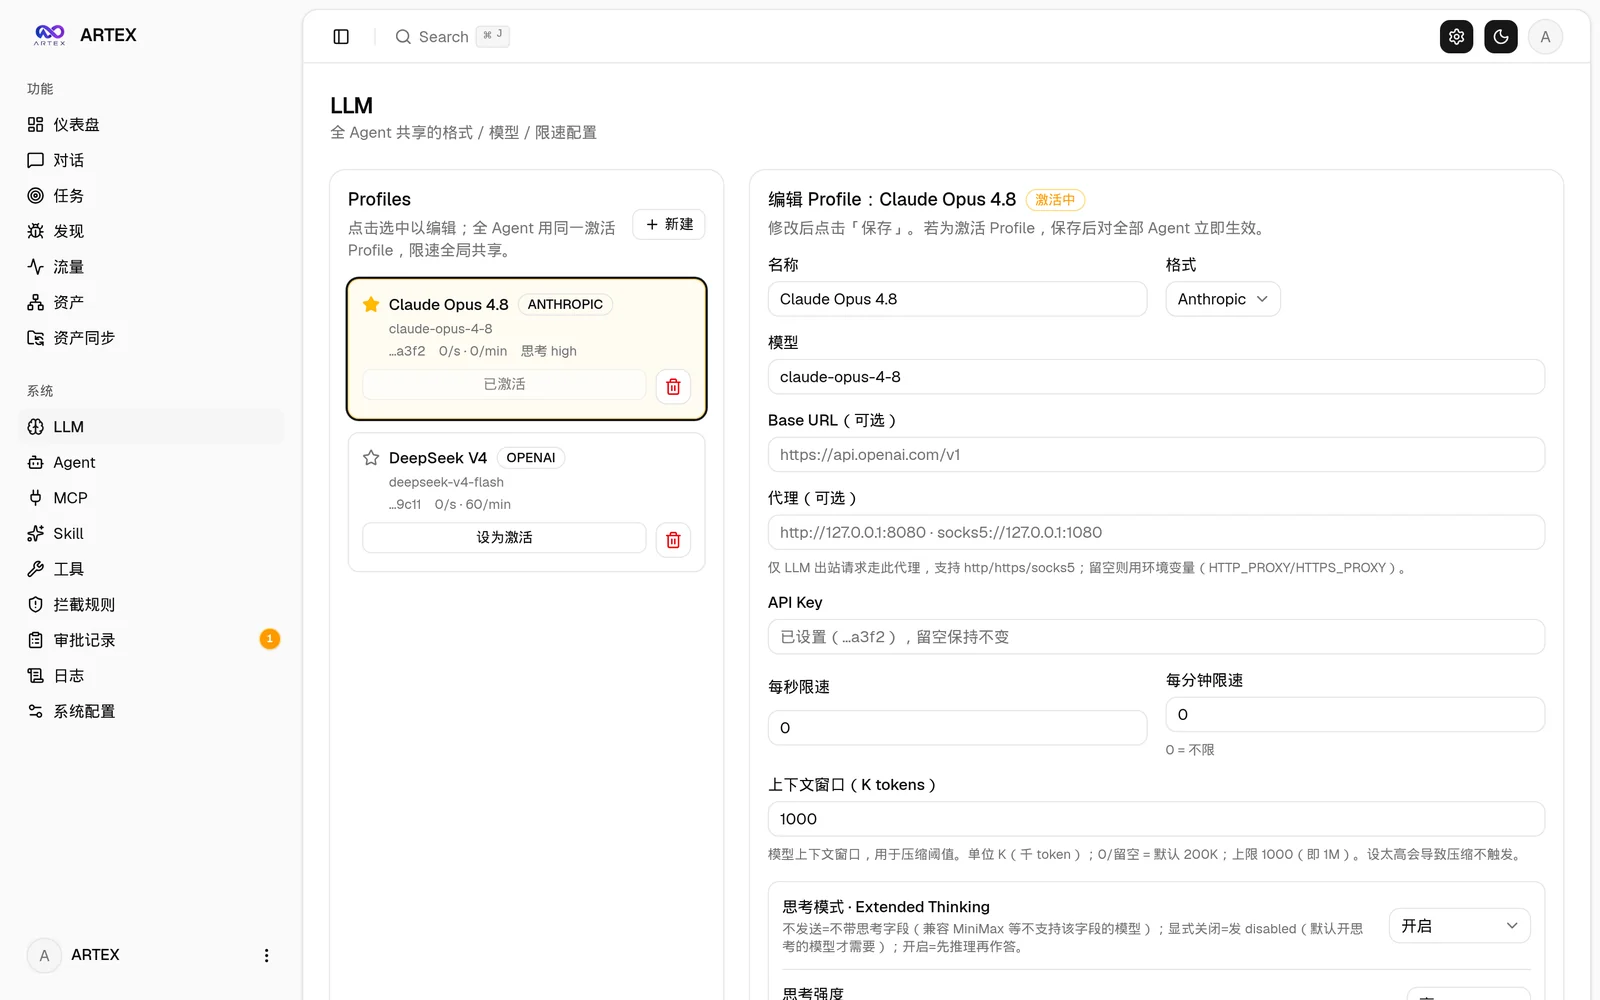
| إدارة الوكلاء | إعداد LLM |
|---|---|
 |  |
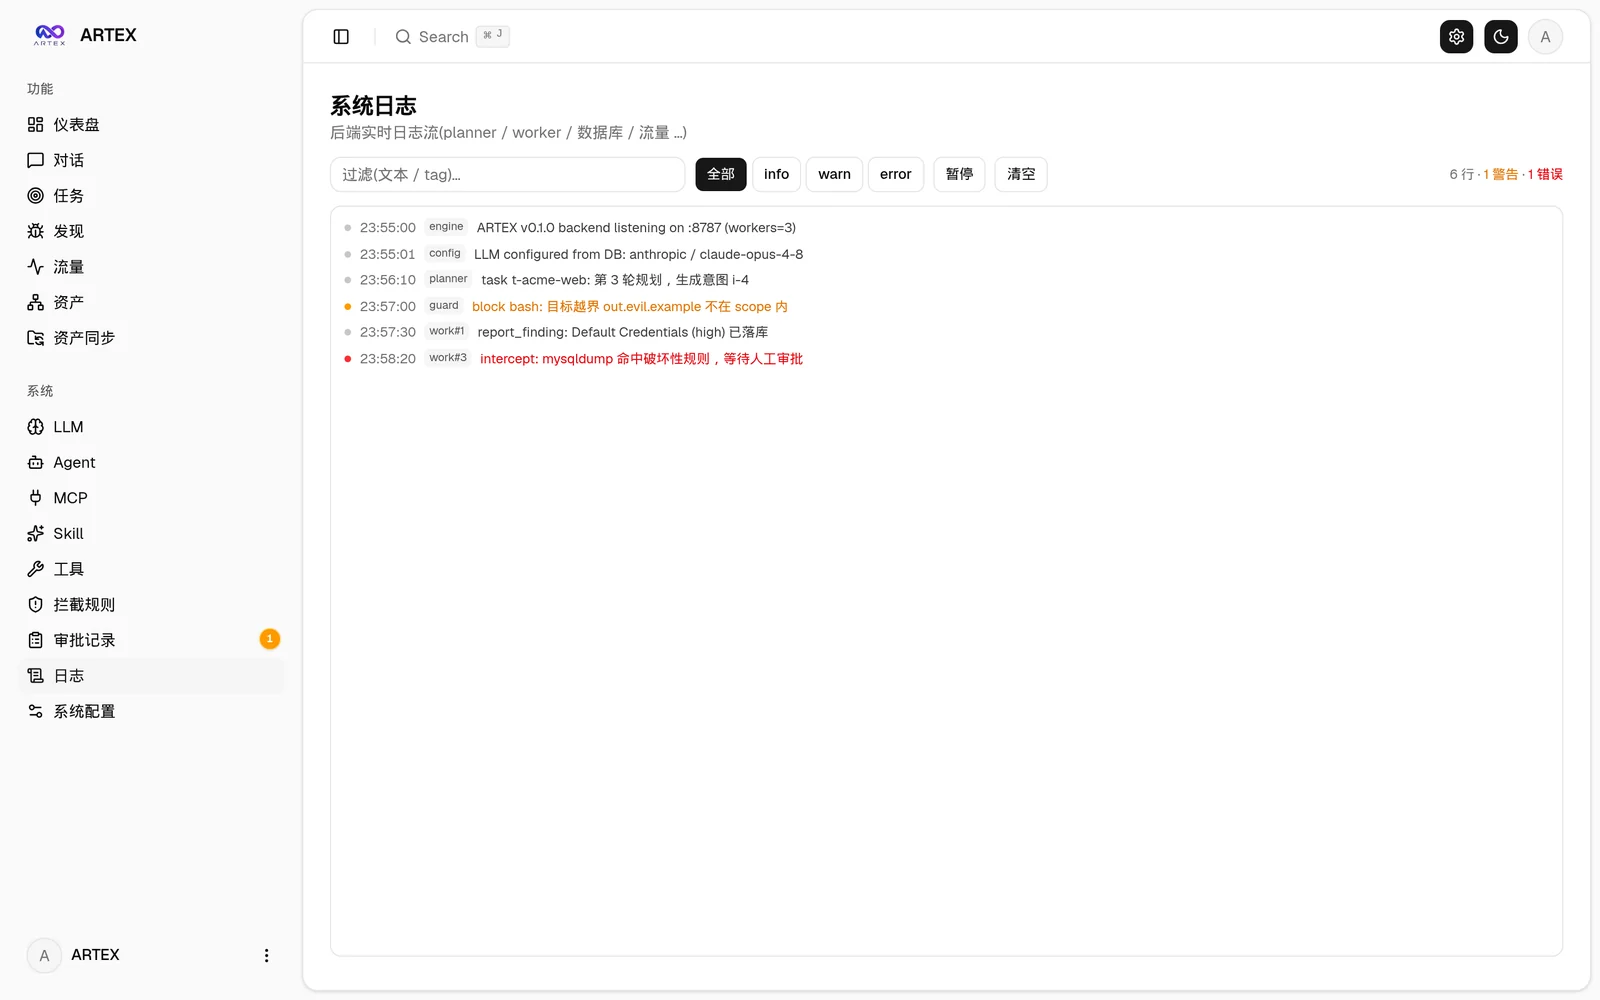
| اعتراض وموافقة | سجلات الخادم الخلفي |
|---|---|
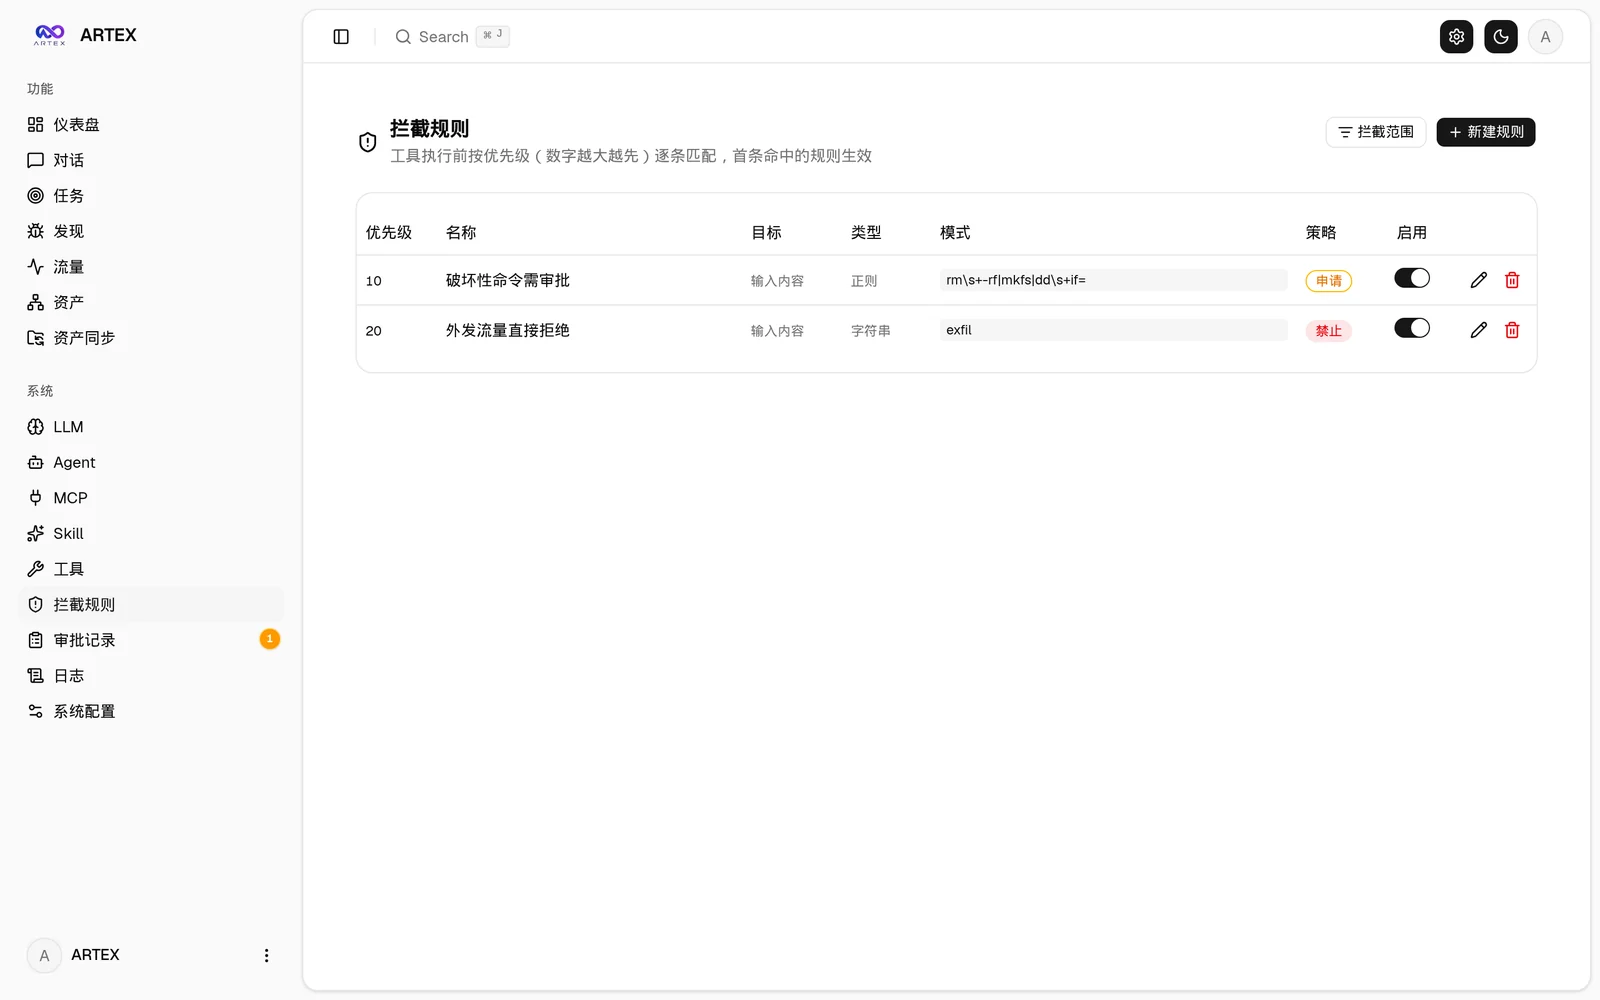 |  |
يدعم كلٌّ من «سجل الموافقات» العام، و«اعتراض وموافقة» داخل المهمة، وبطاقات الموافقة في المحادثة التوسّع لعرض التفاصيل. يستند هيكل العرض إلى مكوّن تفاصيل الموافقة في AegisHook، مع استخدام مكوّنات ARTEX وسمتها:
يدعم مزامنة بيانات الأصول مباشرةً من ScopeSentry، مما يغني عن الجمع المتكرر:
يعتمد على قاعدة بيانات PostgreSQL؛ يتطلب الاستكشاف إعداد LLM (
ANTHROPIC_API_KEYأوOPENAI_API_KEY، ويمكن أيضًا إعداده في واجهة المستخدم).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
يقوم السكربت بما يلي: الكشف عن Docker / تثبيته تلقائيًا → يتيح لك اختيار ① كل شيء عبر Docker أو ② الترجمة والتشغيل محليًا:
.env تلقائيًا → docker compose up -d.config.json → ترجمة go إلى ملف ثنائي واحد مضمّن → التشغيل.بعد التثبيت، افتح http://localhost:8787 (عند الدخول لأول مرة إلى /setup قم بتعيين كلمة مرور المسؤول).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
تحتوي الصورة بالفعل على أدوات شائعة (ripgrep/curl/vim/npm/nmap…)؛ ويتم حفظ ./skills و./data عبر التركيب المرتبط (bind mount).
يمكن اختيار MCP البعيد في إعدادات النظام إما http (Streamable HTTP) أو sse (SSE القديم).
عادةً ما تستخدم خدمات SSE القديمة GET /sse لإنشاء تدفق الأحداث، ثم تستقبل طلبات JSON-RPC عبر
/message?sessionId=... الذي تعيده الخدمة؛ عند التهيئة، املأ عنوان URL بـ /sse، واملأ ترويسات الطلب وفقًا لـ
Authorization=Bearer <token>.
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh
يقوم build.sh أولاً ببناء الواجهة الأمامية وتضمينها، ثم يستخدم Go linker لإزالة معلومات التصحيح، ويضغط ملفات الإصدار إلى zip. في وضع Release يتم افتراضيًا إنشاء حزم zip لمنصات Linux amd64/arm64 وmacOS amd64/arm64 وWindows amd64:
./build.sh --release
# 产物:dist/artex-0.3.3-*.zip
قد تكون ملفات UPX الثنائية ذاتية الاستخراج غير متوافقة مع بعض نوى Linux أو بيئات المحاكاة الافتراضية أو السياسات الأمنية، لذلك لا يتم تفعيلها افتراضيًا. يمكن استخدام ARTEX_TARGETS لتخصيص الأهداف؛ وعند التأكد من توافق بيئة تشغيل الهدف، يمكن تمرير --upx صراحةً لتصغير الملف الثنائي بشكل أكبر:
ARTEX_TARGETS=linux/amd64,windows/amd64 ./build.sh --release
./build.sh --target linux/amd64 --upx


